Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Features
Az Azure Artifacts felsőbb rétegbeli viselkedésének módosítása
Korábban az Azure Artifacts-hírcsatornák az összes felsőbb rétegbeli forrásból származó csomagverziókat mutatták be. Ez a felsőbb réteg tartalmazza az eredetileg az Azure Artifacts-hírcsatornába (belső forrásból) leküldett csomagverziókat, valamint az olyan gyakori nyilvános adattárak csomagverzióit, mint a npmjs.com, a NuGet.org, a Maven Central és a PyPI (külső forrású).
Ez a sprint egy új viselkedést vezet be, amely további biztonságot nyújt a privát hírcsatornák számára azáltal, hogy korlátozza a külső forrásból származó csomagokhoz való hozzáférést, ha a belső forrásokból származó csomagok már jelen vannak. Ez a funkció egy új biztonsági réteget kínál, amely megakadályozza, hogy a nyilvános beállításjegyzék rosszindulatú csomagjait véletlenül felhasználják. Ezek a módosítások nem érintik a már használatban lévő vagy a feedben gyorsítótárazott csomagverziókat.
Ha többet szeretne megtudni azokról a gyakori csomagforgatókönyvekről, amelyekben engedélyeznie kell a külső forrású csomagverziókat, valamint néhány olyan forgatókönyvet, ahol nincs szükség a nyilvános csomagok blokkolására, és hogyan konfigurálhatja a felsőbb rétegbeli működést, tekintse meg a felsőbb rétegbeli viselkedés konfigurálását ismertető dokumentációt – Azure Artifacts | Microsoft Docs
Következő lépések
Megjegyzés:
Ezek a funkciók a következő két-három hétben jelennek meg.
Lépjen az Azure DevOpsba, és nézze meg.
Visszajelzés küldése
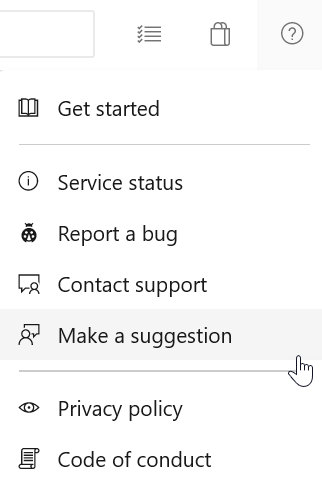
Szeretnénk hallani, mit gondol ezekről a funkciókról. A súgómenüvel jelentheti a problémát, vagy javaslatot adhat.
Tanácsokat kérhet, és kérdéseire válaszokat kaphat a közösségtől a Stack Overflowplatformon.