Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
| Újdonságok | Fejlesztői Közösség | DevOps Blog | Dokumentáció |
Termékfejlesztési ütemterv
Ez a funkciólista bepillantás az ütemtervünkbe. Azonosítja azokat a jelentős funkciókat, amelyeken jelenleg dolgozunk, és egy hozzávetőleges időkeretet, amikor várhatóan látni fogjuk őket. Nem átfogó, de célja, hogy némi betekintést nyújtson a kulcsfontosságú beruházásokba. A tetején megtalálja a nagy, több negyedéves kezdeményezéseink listáját, valamint azokat a funkciókat, amelyekbe bontanak. A további részletekben megtalálja a tervezett jelentős funkciók teljes listáját.
Minden funkció egy cikkhez van csatolva, ahol többet tudhat meg egy adott elemről. Ezek a funkciók és dátumok az aktuális tervek, és változhatnak. Az időkeretoszlopok azt tükrözik, hogy mikor várható, hogy a szolgáltatás elérhető lesz.
Kezdeményezések
Copilot Azure DevOps kódértékelései (nyilvános előzetes verzió)
A Copilot Code Reviews for Azure DevOps mesterséges intelligenciával támogatott lekérésikérelem-felülvizsgálatot tesz lehetővé az Azure Reposban. A felülvizsgálat során Copilot elemzi a lekéréses kérelmek módosításait, és megjegyzéseket fűz a lehetséges problémákhoz és javasolt fejlesztésekhez, hogy a csapatok azonosítani tudják a problémákat, és megerősítsék a kód minőségét az egyesítés előtt. A felhasználói élményt olyan szervezetek számára tervezték, amelyek továbbra is Azure Repos építenek.
További információért tekintse meg Copilot Azure Repos kódismétleményeit.
| Szolgáltatás | Negyed |
|---|---|
| Copilot kódellenőrzések az Azure Reposhoz (nyilvános előzetes) |
 2026 3. negyedév |
| Megjegyzések automatikus feloldása javaslatok alkalmazásakor | 2026 negyedik negyedéve |
| A Copilot Code Review konfigurációs módosításai az auditnaplóban | 2026 negyedik negyedéve |
| Saját üzemeltetésű futtatók támogatása | 2026 negyedik negyedéve |
Azure DevOps-hoz készült GitHub Advanced Security
GitHub Azure DevOps advanced security (GHAzDO) további biztonsági funkciókat biztosít Azure DevOps egy további licenccel. A project gyűjteménygazdák mostantól engedélyezhetik az Advanced Securityt a szervezetük, projektjeik és adattáraik számára a Project Beállítások vagy Szervezeti beállítások területen.
A Azure DevOps GitHub Advanced Security fő képességei a következők:
- Titkos kódok vizsgálata: Egyszerű szöveges titkos kódok észlelése és szervizelése a git-adattárakban. Ha a leküldéses védelem engedélyezve van, a titkos kulcsokat is észleli és blokkolja, mielőtt azokat leküldené az adattárakba.
- Kódvizsgálat: Keressen potenciális biztonsági réseket és kódolási hibákat a kódban a CodeQL vagy egy külső eszköz használatával.
- Függőségek vizsgálata: Észlelés és riasztás, ha a kód egy nem biztonságos csomagtól függ, és egyszerű szervizelési útmutatást kap.
A documentation GitHub Advanced Security for Azure DevOps konfigurálásával kapcsolatos további információk.
A várható jövőbeli képességek közé tartoznak a következők:
| Szolgáltatás | Negyed |
|---|---|
| Copilot Autofix a kódkeresési riasztásokhoz (nyilvános előzetes verzió) | 2026 3. negyedév |
| Kártevőriasztások függőségvizsgálathoz | 2026 3. negyedév |
| Függőségvizsgálati ökoszisztéma fejlesztései | 2026 3. negyedév |
| AI biztonsági észlelések nem CodeQL által támogatott nyelvekhez | 2026 negyedik negyedéve |
| A CodeQL alapértelmezett beállítása lekéréses kérelem eseményindítóján fut | 2026 negyedik negyedéve |
| A kódtól a felhőig terjedő integráció a Defender for Clouddal | Jövő |
| Copilot automatikus javítása a függőségvizsgálati riasztásokhoz | Jövő |
A hitelesítő adatok ellopásával járó kockázatok minimalizálása
Azure DevOps számos különböző hitelesítési mechanizmust támogat, beleértve az alapszintű hitelesítést, a személyes hozzáférési jogkivonatokat (PAT-okat), az SSH-t és a Microsoft Entra ID (korábban Azure Active Directory) hozzáférési jogkivonatokat. Ezek a mechanizmusok biztonsági szempontból nem egyformán jönnek létre, különösen akkor, ha a hitelesítő adatok ellopására van lehetőség. Például az olyan hitelesítő adatok nem szándékos kiszivárgása, mint a PAT-k, lehetőséget biztosítanak a rosszindulatú szereplőknek arra, hogy bejussanak az Azure DevOps szervezetekbe, ahol hozzáférhetnek kritikus fontosságú eszközökhöz, például a forráskódhoz, továbbhaladhatnak ellátási lánc támadások irányába, vagy akár veszélyeztethetik az éles infrastruktúrát is. A hitelesítő adatok ellopásának kockázatának minimalizálása érdekében a következő negyedévekben a következő területekre összpontosítjuk erőfeszítéseinket:
Engedélyezze a rendszergazdáknak, hogy vezérlősík-szabályzatokkal javítsák a hitelesítés biztonságát.
A paT-k és más ellopható titkos kódok szükségességének csökkentése azáltal, hogy támogatja a biztonságosabb alternatívákat.
A Azure DevOps integrációjának elmélyítése Microsoft Entra ID a különböző biztonsági funkciók jobb támogatása érdekében.
A gyártási titkok tárolásának elkerülése az Azure Pipelines szolgáltatási kapcsolataiban.
Migrálás felügyelt DevOps poolokba
A felügyelt DevOps-készletek a Azure DevOps virtuálisgép-méretezési csoport ügynökkészleteinek fejlődése. Jobb készletméretezhetőséget és megbízhatóságot biztosít, leegyszerűsíti a készletkezelést, és lehetővé teszi Microsoft által üzemeltetett ügynökök virtuálisgép-lemezképeinek használatát egyéni Azure virtuális gépeken. A felügyelt DevOps-készletekről itt olvashat bővebben. Az új forgatókönyveket támogató funkciók a felügyelt DevOps-készletekhez lesznek hozzáadva, nem pedig a virtuálisgép-méretezési csoportok készleteihez. A felügyelt DevOps-készletek általánosan elérhetők, így a virtuálisgép-méretezési csoportok készleteit migrálhatja felügyelt DevOps-készletekbe, és ahol csak lehetséges, éles munkafolyamatokhoz használhatja őket.
A részletes ütemtervet itt találja.
A YAML és a kiadási csatornák funkcióparitása
Az elmúlt néhány évben az összes csővezeték-beruházásunk a YAML-folyamatok területén volt. Továbbá minden biztonsági fejlesztésünk a YAML-folyamatok esetében történt. A YAML-folyamatok esetében például a védett erőforrások (például adattárak, szolgáltatáskapcsolatok stb.) vezérlése az erőforrás-tulajdonosok kezében van, szemben a folyamatkészítőkkel. A YAML-folyamatokban használt feladat-hozzáférési jogkivonatok hatóköre a YAML-fájlban megadott adattárakra terjed ki. Ez csak két példa a YAML-folyamatokhoz elérhető biztonsági funkciókra. Ezen okokból javasoljuk, hogy inkább a YAML-folyamatokat használja a klasszikusok helyett. A YAML klasszikus helyett való bevezetése jelentős volt a buildek (CI) esetében. Azonban sok ügyfél továbbra is a klasszikus kiadáskezelési folyamatokat használja a YAML-en keresztül a kiadásokhoz (CD). Ennek elsődleges oka a két megoldás közötti különböző CD-funkciók paritásának hiánya. Az elmúlt évben számos hiányosságot kezeltünk ezen a területen, különösen az ellenőrzések terén. A YAML-folyamatokban az ellenőrzések az elsődleges mechanizmusok, amelyek szabályozzák a build verziók továbbhaladását egyik fázisból a másikba. A következő évben továbbra is foglalkozunk a többi területen tapasztalható hiányosságokat. A fókuszban a felhasználói élmény, a nyomon követhetőség és a környezetek lesznek.
| Szolgáltatás | Negyed |
|---|---|
| Szakaszszintű nyomon követhetőség | 2027 1. negyedév |
| Igény szerinti, rendelésen kívüli szakaszok végrehajtása | 2027 1. negyedév |
| Szolgáltatáskapcsolatok az ellenőrzések során | Jövő |
| Bővíthetőség ellenőrzése | Jövő |
Azure Test Plans fejlesztések
Azure DevOps különböző tesztelési eszközöket és integrációkat biztosít a különböző tesztelési igények támogatására. Ezek közé tartozik a manuális tesztelés, az automatizált tesztelés és a feltáró tesztelés. A platform lehetővé teszi teszttervek és tesztcsomagok létrehozását és kezelését, amelyek a futamok vagy mérföldkövek manuális tesztelésének nyomon követésére használhatók. Emellett Azure DevOps integrálható a CI/CD-folyamatokkal, lehetővé téve az automatikus tesztvégrehajtást és -jelentést.
Ezen a területen növeljük a befektetéseinket, reagálva a legaktívabb ügyfélbázisunk visszajelzéseire. A teszteléskezelés következő aspektusaira összpontosítunk: a végpontok közötti tesztelés nyomon követhetőségének javítása; a különböző programozási nyelvek és keretrendszerek támogatásának kiterjesztése a tesztcsomagok automatizált teszteléséhez; munkafolyamatok és élmények újratervezése tesztfuttatások és teszteredmények felhasználásához.
Az alábbiakban számos olyan beruházást talál, amelyeket a kezdeményezés részeként tervezünk megvalósítani:
| Szolgáltatás | Negyed |
|---|---|
| JavaScript (Playwright) támogatás az Azure Test Plansben | 2027 1. negyedév |
| A Azure Test Plans böngészőbővítményeinek megbízhatóságának és teljesítményének javítása | Jövő |
Minden funkció
Azure DevOps Szolgáltatások
Azure DevOps Server
Visszajelzés küldése
Szeretnénk hallani, mit gondol ezekről a funkciókról. Jelentse a problémákat, vagy javasoljon egy funkciót a Developer Community.
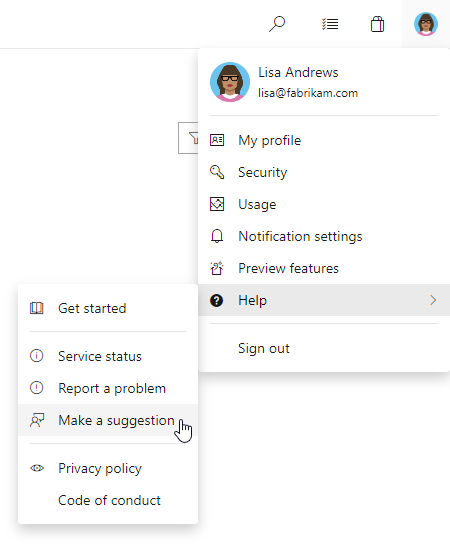
Tanácsokat és kérdéseket is kaphat a közösség által a Stack Overflow-on.