Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Microsoft Discovery két hálózati biztonsági réteget biztosít a munkaterület erőforrásainak és az adatsíkok forgalmának védelméhez:
| Réteg | Amit véd | Hogyan működik? |
|---|---|---|
| Hálózati megkeményedés | Felügyelt erőforrások, például adatbázisok, tárolók, AI-szolgáltatások és egyéb háttérszolgáltatások | A felügyelt erőforráscsoportok (MRG) erőforrásainak hálózati biztonsági szegélyei (NSP) és privát végpontjai csak az engedélyezett felderítési összetevőkhöz való hozzáférést korlátozzák |
| Privát végpontok | Munkaterület és könyvespolc adatsík API-k | Azure Private Link az API-forgalmat a Azure gerinchálózatán irányítja át, így kiküszöböli a nyilvános internetes kitettséget |
A hálózat megerősítése alapértelmezés szerint engedélyezve van az API-verzió 2026-02-01-preview és újabb verzióval felügyelt összes munkaterületen és dokumentumtáron. Az adatsík-hozzáférés privát végpontjai nem kötelezőek, és külön konfigurálhatók.
Miért fontos a hálózati biztonság?
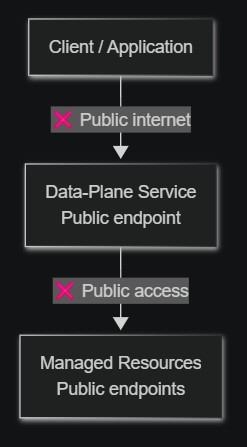
Amikor létrehoz egy Microsoft Discovery-munkaterületet vagy könyvespolcot, a szolgáltatás felügyelt erőforrásokat (adatbázisokat, tárfiókokat, AI-szolgáltatásokat) helyez ki az Ön nevében. Korábban ezek az erőforrások nyilvános végpontokkal rendelkeztek, és az adatsíki API-forgalom a nyilvános interneten haladt át.
Ha alapértelmezés szerint engedélyezve van a hálózatmegerősítés, az összes felügyelt erőforrás automatikusan védett lesz. A privát végpontok adatsík-hozzáféréshez való engedélyezése további biztonságot nyújt:
- Adatvédelem – Minden forgalom a Azure gerinchálózaton marad, soha nem járja be a nyilvános internetet.
- Megfelelőség – A hálózatmegerősítésre és a privát kapcsolatokra vonatkozó jogszabályi követelményeknek való megfelelés.
- Csökkentett támadási felület – A felügyelt erőforrások csak az engedélyezett Felderítési szolgáltatás összetevői számára érhetők el.
- Mélységi védelem – Egyesíti a hálózati szegélyeket, a privát végpontokat, a virtuális hálózati injektálást és az identitásalapú hozzáférés-vezérlést.
Összehasonlítás előtt és után
Előtte: A hálózat megerősítése nélkül
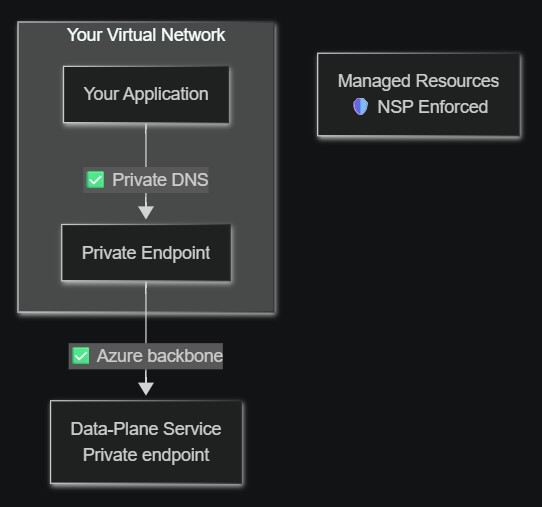
Utána: Hálózat megerősítésével
| Tulajdonság | Hálózati megerősítés nélkül | Hálózati megkeményedéssel (alapértelmezett) |
|---|---|---|
| Felügyelt erőforrások | Nyilvános végpontok | Zárolva az NSP + privát végpontok mögött |
| Síkhálózati adatforgalom | Nyilvános internet | Azure és a gerinchálózat a Private Link-en keresztül |
A hálózatmegerősítés működése
Munkaterület létrehozásakor a Felderítési vezérlősík automatikusan:
- Létrehoz egy hálózati biztonsági szegélyt (NSP) a munkaterülethez kiépített felügyelt erőforrások köré.
- Privát végpontokat telepít felügyelt erőforrásokhoz (adatbázisok, tárolás, AI-szolgáltatások), hogy az Azure gerinchálózaton keresztül kommunikáljanak.
- Delegált alhálózatok használatával konfigurálja a virtuális hálózat injektálását a munkaterületi szolgáltatásokhoz, így biztosítva, hogy a munkaterület platformszolgáltatásai és ügynökei a virtuális hálózaton belül fussanak.
Az NSP kikényszeríti, hogy csak az engedélyezett Felderítési szolgáltatás-összetevők férhessenek hozzá a felügyelt erőforrásokhoz. A Discovery-összetevők között nem utazik adat a nyilvános interneten.
Szükséges szerepkör-hozzárendelések
NSP-társítások létrehozásához a Discovery első fél szolgáltatásnevének (Discovery control-plane service App) két szerepkör-hozzárendelést kell beállítania az előfizetésén:
- Discovery NSP Perimeter Joiner (egyéni szerepkör) – Lehetővé teszi, hogy a szolgáltatási főfelhasználó NSP bejövő hozzáférési szabályokat hozzon létre.
- Legalább Olvasó (beépített szerepkör) – Lehetővé teszi a szolgáltatásnév számára az előfizetési erőforrások számbavételét a hálózati konfiguráció érvényesítéséhez. Ha már van hozzárendelve tulajdonos vagy közreműködő, nincs szükség külön Olvasó-hozzárendelésre.
A szerepkörök létrehozásának és hozzárendelésének lépéseit a hálózati biztonság konfigurálása című témakörben találja.
Hogyan irányítják a privát végpontok az adatsík forgalmát?
Az Azure Private Link segítségével a virtuális hálózat privát végpontja felett érheti el a munkaterület és a könyvespolc adatforgalmi sík API-jait. Amikor konfigurálva van:
- A rendszer létrehoz egy privát végpontot a virtuális hálózati alhálózatban, amely egy privát IP-címet kap.
- Egy privát DNS-zóna hozzárendeli a Discovery szolgáltatás FQDN-jét a privát IP-címhez.
- A virtuális hálózat összes API-forgalma a privát végponthoz irányul, és a Microsoft gerinchálózatán keresztül halad át.
Privát végpontok nélkül az adatfolyam API hívásai a nyílt interneten keresztül haladnak. Privát végpontok esetén a forgalom teljes egészében a Azure gerinchálózatán belül marad.
publicNetworkAccess érték |
Privát végponton keresztül | Nyilvános interneten keresztül |
|---|---|---|
Enabled (alapértelmezett) |
Engedélyezett | Engedélyezett |
Disabled |
Engedélyezett | 403 – Hozzáférés megtagadva |
Támogatott erőforrástípusok privát végpontokhoz
| Erőforrás típusa | Csoportazonosító | Magánhálózati DNS zóna |
|---|---|---|
Microsoft.Discovery/workspaces |
workspace |
privatelink.workspace.discovery.azure.com |
Microsoft.Discovery/bookshelves |
bookshelf |
privatelink.bookshelf.discovery.azure.com |
A felderítési erőforrások támogatják az ugyanazon bérlőn belül létrehozott privát végpontok automatikus jóváhagyását. A bérlők közötti kapcsolatokhoz az erőforrás tulajdonosának manuális jóváhagyása szükséges.
Biztonsági megjegyzések az NSP Szegélycsatlakozó szerepkörhöz
-
Minimális engedély – Ez az egyéni szerepkör csak
joinPerimeterRule/actionésnetworkSecurityPerimeterOperationStatuses/read- a lehető legszűkebb engedélyeket biztosítja az NSP hozzáférési szabály létrehozásához. - Nincs adathozzáférés – Ez az engedély nem biztosít hozzáférést az ügyféladatok vagy erőforrások olvasásához, írásához vagy törléséhez.
- Előfizetési hatókör szükséges – Az engedélynek az előfizetés hatókörében kell lennie, mert az NSP bejövő hozzáférési szabályai engedélyezett forrásként hivatkoznak az előfizetésekre.
Korlátozások
- A régiók közötti privát végpontok nem támogatottak. A privát végpontnak ugyanabban a régióban kell lennie, mint a Felderítési erőforrásnak.
- Minden privát végpontkapcsolat egyetlen munkaterületre vagy könyvespolc-erőforrásra terjed ki.
- Minden felderítési erőforráshoz (munkaterület, könyvespolc, szuperszámítógép) saját egyedi, nem átfedésben lévő alhálózatokra van szükség. Az alhálózatok nem oszthatók meg különböző Discovery erőforráspéldányok között.
- A szuperszámítógép AKS API-kiszolgálója nyilvános teljes tartománynévvel rendelkezik. A számítási feladatok forgalma a virtuális hálózaton belül marad, de a Kubernetes API-kiszolgáló végpontja nyilvánosan elérhető. A privát fürtök támogatása egy későbbi kiadásra van tervezve.
- Az NSP-t nem támogató felügyelt erőforrásokat ehelyett virtuális hálózati injektálás vagy delegált alhálózatok védik.
- A hálózatmegerősítés támogatott ezekben a régiókban: AZ USA keleti régiója, az Egyesült Királyság déli régiója és Közép-Svédország.
Következő lépések
- Hálózati biztonság konfigurálása – Szerepkörök hozzárendelése, alhálózatok konfigurálása és privát végpontok létrehozása.
- Teljes körű hálózatbiztos üzembe helyezés – Teljesen hálózatelkülönített Discovery stack üzembe helyezése.
- Mi az Azure Private Link?
- Mi az a hálózati biztonsági szegély?