Ez a cikk a virtuális hálózati (VNet) adatátjárókkal kapcsolatos gyakori kérdéseket (GYIK) tartalmazza.
Támogatja a virtuális hálózati adatátjáró az Azure Government-felhőt?
Támogatjuk a GCC L4 (Texas és Virginia) és az L5 (DoD East) műveletet. Ez a funkció jelenleg nem támogatott a GCC L2-ben.
Hogyan kezelhetem az Azure-erőforrásaimat egy VNet-adatátjáró törlése után?
Az ügyfeleknek nem szabad eltávolítaniuk az előfizetési szintű RP-hozzárendelést legalább három órával az átjáró törlése után, mert továbbra is törölni kell az erőforrásokat.
Miért jelenik meg az "InvalidConnectionCredentials" vagy az "AccessUnauthorized" hibaüzenet, amikor OAuth2 hitelesítő adatokkal fér hozzá az adatforrásokhoz az 1. adatfolyamból annak ellenére, hogy a hitelesítő adatok nemrég frissülnek (a stream közbeni jogkivonat frissítésével kapcsolatos probléma)?
Ha a Dataflow Gen1-ben OAuth2-hitelesítő adatokat használ, az átjáró nem támogatja a tokenek automatikus frissítését, amikor a hozzáférési tokenek lejárnak. A tokenek általában a frissítés megkezdése után 1 órával járnak le, de az adatforrástól és a bérlői szabályzatoktól függően akár 1 órán belül is lejárhatnak. A Dataflow Gen2, a szemantikai modellek és az adatcsatornák képesek a hitelesítési tokenek folyamat közbeni megújítására, ezért ez nem érinti őket.
Támogatja a virtuális hálózati adatátjáró az Azure leválasztott felhőit?
Támogatjuk az elkülönített hálózatú felhőket az US Nat East/West és az US Sec East/West régiókban.
Hogyan biztosíthatok kapcsolatot a hálózatomról a Power BI-ba?
A kapcsolat biztonságossá tételéhez használjon privát hivatkozásokat. További információkért tekintse meg a Power BI Private Links dokumentációját.
Hol található a virtuális hálózati adatátjáró?
A virtuális hálózati adatátjáró fizikailag ugyanabban a régióban található, mint az Azure-beli virtuális hálózat. A virtuális hálózati adatátjárók metaadatai (név, részletek, adatforrások, titkosított hitelesítő adatok stb.) azonban a bérlő alapértelmezett régiójában vannak tárolva. Az összes virtuális hálózati adatátjárót kezelheti, ha kiválasztja a bérlő otthoni régióját a Power Platform Felügyeleti központban.
Támogatja a virtuális hálózati adatátjáró a feltételes hozzáférési szabályzatokat?
Yes. Használhat virtuális hálózati adatátjárót, és a feltételes hozzáférési szabályzatok továbbra is érvényesek.
Milyen adatforrások támogatottak a virtuális hálózati adatátjárón?
A támogatott adatszolgáltatások teljes listája:
- A Power BI a támogatott Azure-beli adatszolgáltatásokban érhető el
- A Power Platform adatfolyamai támogatott adatforrásokban érhetők el
Milyen licencelési követelmények vonatkoznak a Power BI-ban a virtuális hálózati adatátjárók használatára?
A virtuális hálózati adatátjáró csak prémium verzióban érhető el, és csak a Fabricben (bármely F SKU esetén) és a Power BI Premium-kapacitásokban (A4 SKU vagy újabb, illetve bármely P SKU esetén) áll rendelkezésre. A virtuális hálózati adatátjárók a Fabric próbaverziós kapacitásaival is támogatottak, lehetővé téve, hogy még az éles környezetbe történő üzembe helyezés előtt kiértékelje és tesztelje ezt a funkciót.
Frissíthetem a virtuális hálózati adatátjárók próbakapacitását Fabric próbakapacitásra?
Yes. Frissíthet egy jogosult Fabric-kapacitásra, és a meglévő átjárót újra létrehozása nélkül is használhatja. Az átjáró éles kapacitáshoz való társításához lépjen a Kapcsolatok és átjárók kezelése lapra, válassza ki a virtuális hálózati adatátjárót, és frissítse a próbakapacitást a hálókapacitásra az átjáró Beállítások paneljén.
Egyes adatforrásaim szolgáltatásvégpontot használva csatlakoznak a virtuális hálózatomhoz, mások pedig privát végpontot használnak. Csatlakozhatok mindegyikhez virtuális hálózati adatátjárók használatával?
Yes
Miért nem tudok szolgáltatásvégpontot létrehozni az adatforrásomhoz a virtuális hálózatomban?
Tekintse át az Azure virtuális hálózat dokumentációját a virtuális hálózatokra, végpontokra és a kapcsolódó Azure-erőforrásokra vonatkozó korlátozásokról (például régióval kapcsolatos).
Hogyan hozzon létre egy privát végpontot az adatforrásokhoz, és társítsa azt egy virtuális hálózathoz?
Tekintse át a megfelelő Azure data service-termékdokumentációt, és ellenőrizze, hogy támogatottak-e a privát végpontok, és hogyan engedélyezheti őket.
Miért nem tudok OAuth-hitelesítéssel rendelkező virtuális hálózati adatátjáró-kapcsolatot létrehozni egy privát végpontokkal konfigurált Azure-erőforrás felé?
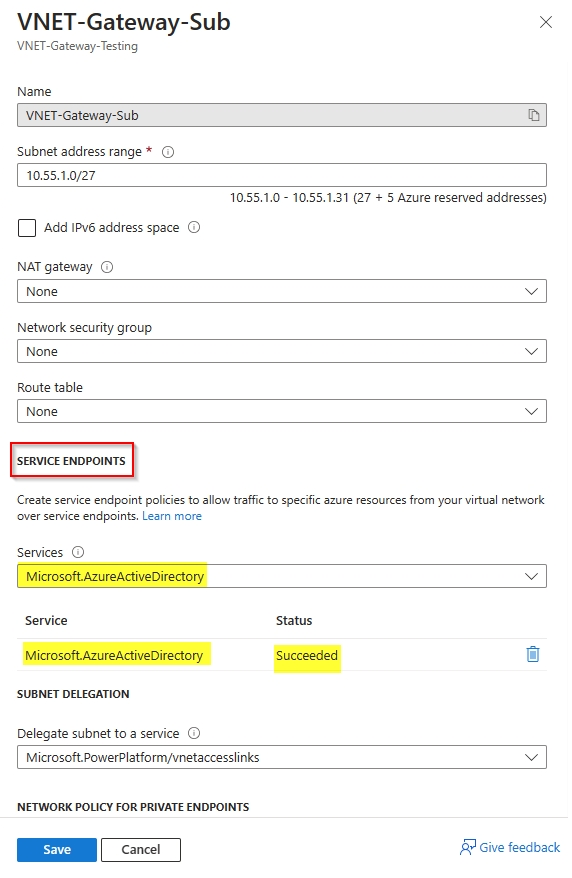
Ha olyan hibákat tapasztal, mint például Authorization failed for Public API routeDM_GWPipeline_Client_OAuthTokenLoginFailedError amikor OAuth-hitelesítéssel rendelkező virtuális hálózati adatátjáró-kapcsolatot próbál létrehozni egy olyan Azure-erőforrás felé, amely blokkolja a nyilvános internet-hozzáférést, és privát végpontokkal van konfigurálva, ez azt jelenti, hogy kifejezetten létre kell hoznia egy szolgáltatásvégpontot a privát hitelesítéshez a Microsoft Entra ID szolgáltatás meghívásával.
A probléma megoldásához lépjen a virtuális hálózati adatátjáróhoz használt virtuális hálózati alhálózatra, és engedélyezze a Microsoft.AzureActiveDirectory szolgáltatásvégpontot az alábbi képen látható módon.
Használhatom ezt a funkciót, ha az adatforrásom az USA keleti régiójában található, és a Power BI otthoni régióm az USA 2. keleti régiójában található?
Igen, ehhez a funkcióhoz nincs függőség a Power BI otthoni régiójától. Ha ez a funkció engedélyezve van abban a régióban, ahol a virtuális hálózat létezik, létrehozhat egy új virtuális hálózati adatátjárót.
Kiválaszthatjam azt a régiót, ahol a virtuális hálózati adatátjárók létrejönnek?
No. A virtuális hálózati adatátjáró fizikailag ugyanabban a régióban található, mint az Azure-beli virtuális hálózat. Jelenleg azt sem tudja kiválasztani, hogy az összes virtuális hálózati adatátjáró metaadatai (név, részletek, adatforrások, titkosított hitelesítő adatok stb.) hol vannak tárolva. Az adatok tárolása a bérlő alapértelmezett régiójában történik.
Támogatja a virtuális hálózati adatátjáró a bérlők közötti forgatókönyveket?
No. A virtuális hálózati adatátjárót ugyanabban a bérlőben kell létrehozni, amelyben a Power BI-bérlő is található.
Használhatom ezt a funkciót, ha a bérlőm az USA keleti régiójában (Egyesült Államok) van, és a Power platform környezete Európában van?
Nem, a virtuális hálózati átjárók jelenleg csak a bérlő otthoni régiójában érhetők el.
Miért nem tudok csatlakozni az adatforráshoz?
Néhány ellenőrizendő terület:
- Győződjön meg arról, hogy az adatforrás működik.
- Győződjön meg arról, hogy az adatforrás elérhető a virtuális hálózaton belülről – különösen a virtuális hálózati adatátjáró létrehozásakor delegált alhálózatról. Üzembe helyezhet például egy virtuális gépet az alhálózaton, és ellenőrizheti, hogy tud-e csatlakozni az adatforráshoz.
- A forgatókönyvtől függően a következő Azure-hálózati biztonsági csoportokra (NSG-k) lehet szükség:
- A Microsoft Entra ID-végpont felé irányuló kimenő forgalom engedélyezése OAuth- vagy szolgáltatásnév-hitelesítéssel az adatforráshoz való csatlakozáshoz.
- Engedélyezze a kimenő forgalmat a CA (hitelesítésszolgáltató) felé adatforráshoz való HTTPS-kapcsolódáskor.
Hogyan biztosítható a virtuális hálózati szolgáltatás és a virtuális hálózat közötti kapcsolat?
Az új virtuális hálózati szolgáltatás és a virtuális hálózat közötti kapcsolat HTTPS-en és TLS 1.2-en keresztül történik.
Vannak ismert csatlakozási problémák a kiszolgáló nélküli SQL-hez az automatikus szüneteltetéssel?
Az automatikus szüneteltetéssel rendelkező SQL-kiszolgáló nélküli SQL esetében előfordulhat, hogy az első kérés meghiúsul, ha az SQL szüneteltetett állapotban van, de a következők sikeresek lesznek.
Vannak ismert kapcsolódási problémák a Storage-fiókok esetében?
Ha a megoldás egy Azure Storage fiókot vagy Azure Data Lake Storage (ADLS) Gen2-t használ, vagy olyan szolgáltatásokat használ, amelyek az Ön nevében kezelik a tárfiókokat, például a Databrickset vagy a Snowflake-t, és a tárfiók ugyanabban a régióban található, mint a VNet-adatátjáró, lehetséges, hogy engedélyeznie kell a Microsoft. A társzolgáltatás végpontja a delegált alhálózaton. Ez a konfiguráció segít megelőzni azokat a csatlakozási problémákat, amelyek bizonyos hálózati körülmények között fordulhatnak elő, például ha az alapértelmezett útvonal propagálása engedélyezve van egy virtuális központban.
Késés tapasztalható, ha a virtuális hálózati adatátjáró első alkalommal vagy inaktivitás után van használatban?
Első használat esetén a virtuális hálózati adatátjáró beállítása körülbelül 2 percet vesz igénybe. Hasonlóképpen, ha a virtuális hálózati adatátjárót nem használják 30 percig, a következő használatkor körülbelül egy perc késést tapasztalhat.
Támogatott ez a funkció szuverén felhőkben?
Igen, szuverén felhőben is támogatott.
Kezelnem kell bármilyen hardvert a virtuális hálózati adatátjáró használatához?
No. A virtuális hálózati adatátjáró teljes mértékben felügyelt számítást biztosít. Az egyes fürtök csomópontjainak számát skálázhatja.
Létrehozhatok több virtuális hálózati adatátjárót ugyanahhoz az Azure-beli adatszolgáltatáshoz?
Yes
Miért nem tudom törölni a Power Platformra delegált alhálózatot vagy virtuális hálózatot?
Ellenőrizze, hogy vannak-e más átjárók, amelyek ugyanazt a virtuális hálózatot és alhálózatot használják. A törléshez a virtuális hálózatot és alhálózatot használó utolsó átjáró eltávolítása után akár 2–3 órát is igénybe vehet.
Mekkora méretűnek kell lennie a delegált alhálózatnak?
Az öt fenntartott IP-címen túl javasoljuk az IP-címek kiosztását az 5 + (példányszám) + 2 (puffer) képlettel.
Előfizetés-tulajdonos vagyok, de nem kapok megfelelő engedélyeket, amikor virtuális hálózati adatátjárót próbálok létrehozni.
Győződjön meg arról, hogy kifejezetten olyan szerepkörrel rendelkezik az adott virtuális hálózaton, amely tartalmazza a Microsoft.Network/virtualNetworks/subnets/join/action engedélyt, például az Azure Network Contributor szerepkört. Ez az engedély szükséges egy virtuális hálózati adatátjáró létrehozásához.
A virtuális hálózati adatátjáró használatakor az összes adat a Microsoft gerinchálózatán marad az Azure-adatforrások elérésekor? Hogyan viszonyul a biztonság a helyszíni adatátjáróhoz?
Igen, a virtuális hálózati adatátjárón áthaladó összes adat az Azure gerinchálózatán marad. A virtuális hálózat és a Power BI szolgáltatás között egy belső Microsoft-alagutat használunk, amely nem kapcsolódik a nyilvános internethez. Másrészt a helyszíni adatátjáró az Azure Relay használatával kapcsolatot létesít a Power BI szolgáltatással.
Mely Azure-összetevőknek kell ugyanabban a régióban lenniük?
Figyelembe véve a különböző erőforrásokat: előfizetés, Microsoft.PowerPlatform erőforrás-szolgáltató, virtuális hálózat, alhálózat és a Power BI Szolgáltatás otthoni bérlője. Szolgáltatásvégpont használata esetén a virtuális hálózatnak és az alhálózatnak ugyanabban a régióban kell lennie, mint az adatok, amelyekhez csatlakozik. Ha privát végpontot használ, azok különböző régiókban lehetnek. Az adatátjáró konfigurációja a Power BI saját bérlőjének régiójában található.
Van mód arra, hogy egy virtuális hálózat alhálózatáról egy másik virtuális hálózat adatforrásához csatlakozzon?
A virtuális hálózati adatátjárók általában elérhetik az ugyanazon a virtuális hálózaton belül elérhető forrásokat. Ha egy másik virtuális hálózat van elkülönítve az elsőtől, akkor egy másik virtuális hálózati adatátjáróra van szükség.
Egyéb ismert problémák?
- Nem delegálhat egy
gatewaysubnetnevű alhálózatot a Power Platform felügyeleti központjához. Ez a korlátozás azért van, mert ez egy fenntartott kulcsszó az Azure Gateway Subnet funkcióban. - Nem módosíthatja annak a virtuális hálózatnak a régióját, előfizetését vagy erőforráscsoportját, amelyen a virtuális hálózati adatátjáró létre lett hozva. Ez a forgatókönyv jelenleg nem támogatott.
- Ha egy egy óránál tovább tartó OAuth-frissítést az „Invalid Connection Credentials” hiba vagy időtúllépés miatt megszakítanak, akkor a probléma valószínűleg az, hogy a hitelesítő adat lejárt.
Mit kell tennem, ha elérim az 1000 adatforrás maximális korlátját egy virtuális hálózati adatátjárón, és hogyan kerülhetem el ezt a korlátot?
A felhasználók legfeljebb 1000 adatforrást hozhatnak létre az egyes virtuális hálózati adatátjárókon. Ha eléri az adatforrások maximális számát, ellenőrizze, hogy az egyes virtuális hálózati adatátjárók adatforrásainak száma nem éri-e el az 1000-es korlátot. A kapcsolódó problémák megoldásához manuálisan is eltávolíthatja az adatforrásokat a felügyeleti központból, vagy a következő PowerShell-szkripttel tömegesen törölheti az összes adatforrást egy megadott VNet-adatátjáró használatával, amely meghaladja ezt a korlátot. A szkript működéséhez a "GatewayClusterID" szöveget le kell cserélnie az adott VNet-adatátjáró-azonosítóra.
## https://learn.microsoft.com/powershell/module/datagateway/?view=datagateway-ps
## PowerShell version of '7.0.0' to run
## required module "DataGateway" Install-Module -Name DataGateway and sign in the same user who exceeded the 1000 limit
Connect-DataGatewayServiceAccount

## get the gateway information per the sign in person
$datasources = Get-DataGatewayClusterDatasource -GatewayClusterId <GatewayClusterId>;
foreach ($datasource in $datasources)
{
  $datasource
  "datasource id={2}, datasourceType={3}, datasource connection details={4}" -f $datasource.Id, $datasource.DatasourceType, $datasource.ConnectionDetails

  ## conditional logic to determine if name matches set
  ## Remove-DataGatewayClusterDatasource -GatewayClusterId $gw.Id -GatewayClusterDatasourceId $datasource.Id
}