Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Kockázatalapú hozzáférés-vezérlési szabályzatok alkalmazhatók a szervezetek védelmére, ha a rendszer kockázatnak észlel egy bejelentkezést vagy felhasználót.
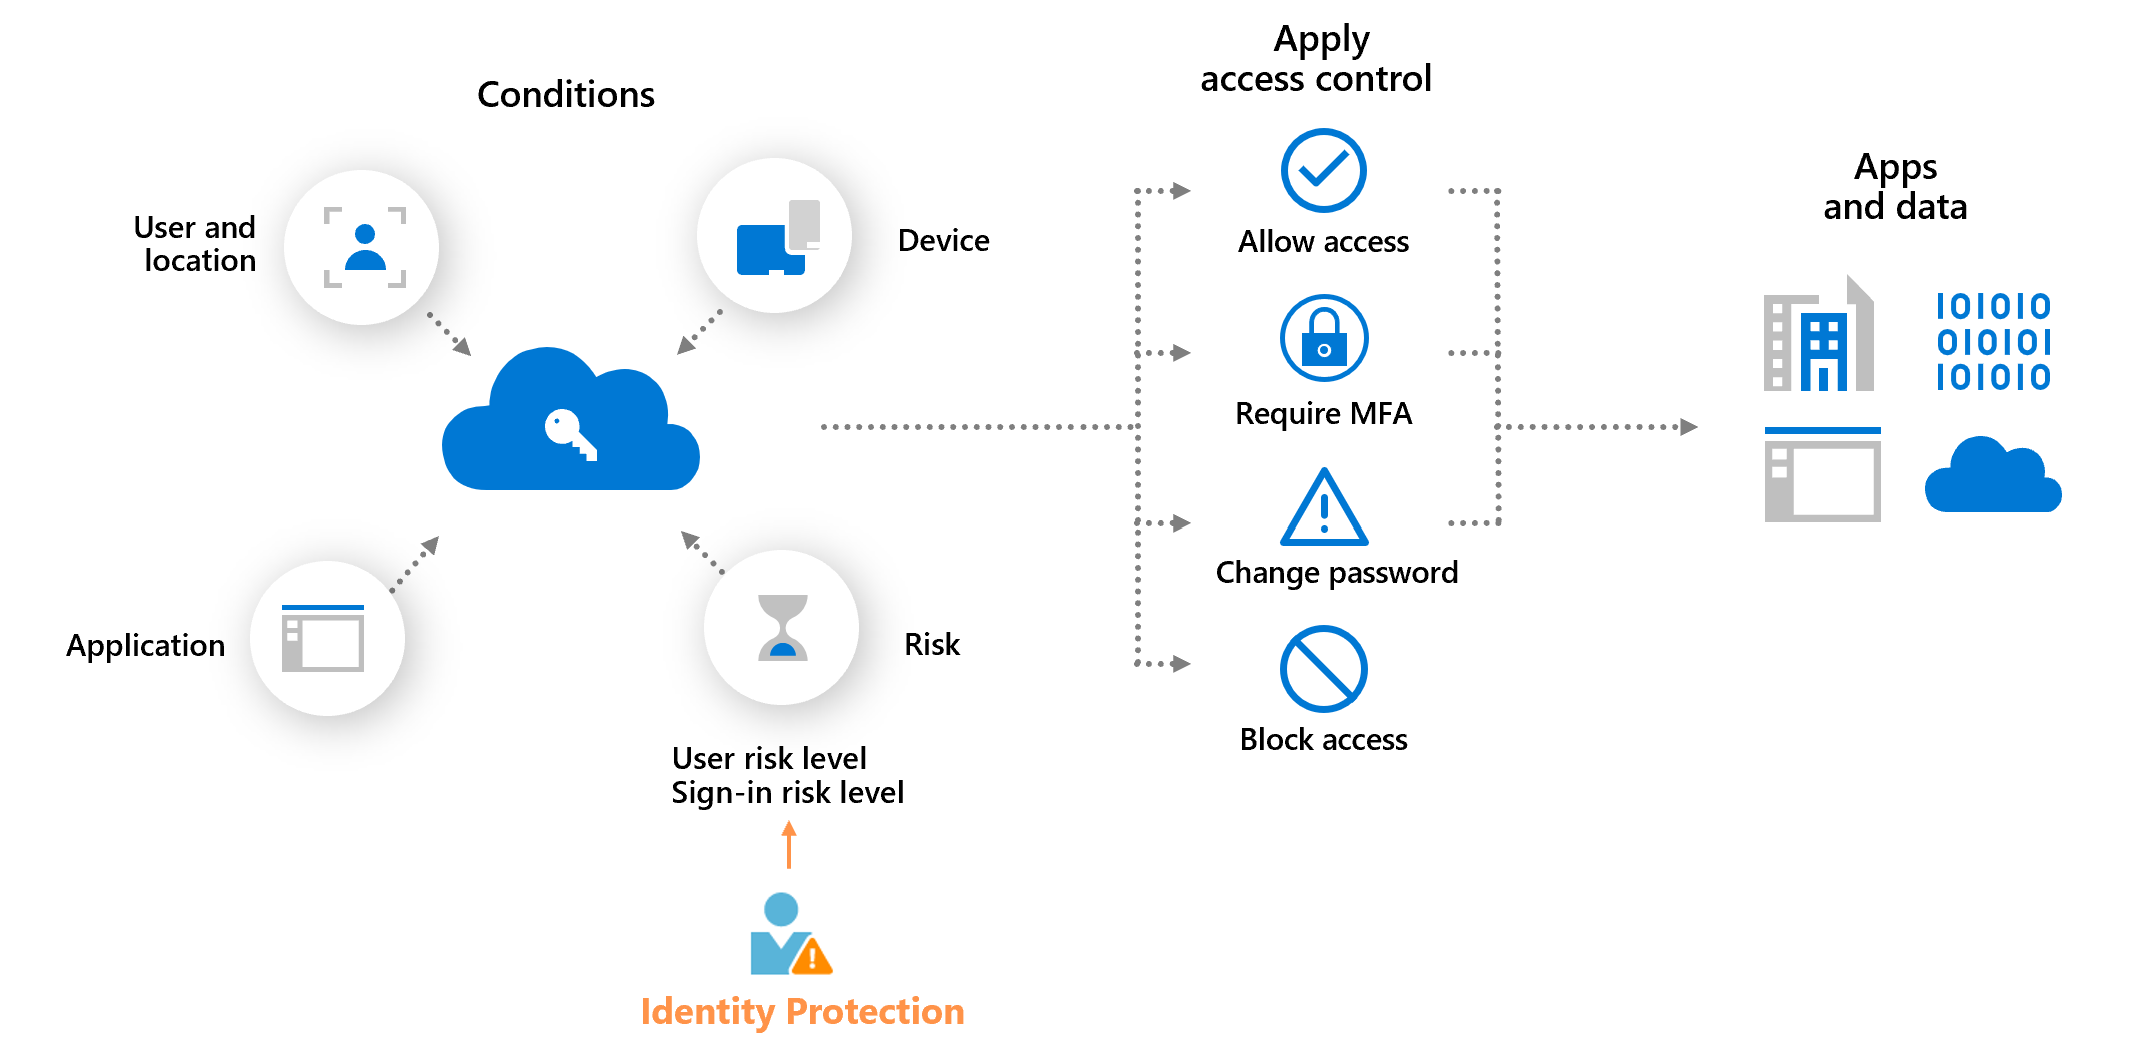
A Microsoft Entra feltételes hozzáférés két, a Microsoft Entra ID-védelem-jeleken alapuló felhasználóspecifikus kockázati feltételeket kínál: bejelentkezési kockázati és felhasználói kockázati. A szervezetek ezen két kockázati feltétel konfigurálásával és egy hozzáférés-vezérlési módszer kiválasztásával kockázatalapú feltételes hozzáférési szabályzatokat hozhatnak létre. Minden bejelentkezés során az ID Protection elküldi az észlelt kockázati szinteket a feltételes hozzáférésnek, és a kockázatalapú szabályzatok érvényesek, ha a szabályzat feltételei teljesülnek.
Ha a bejelentkezési kockázati szint közepes vagy magas, többtényezős hitelesítésre lehet szükség. Csak ezen a szinten figyelmeztetik a felhasználókat.
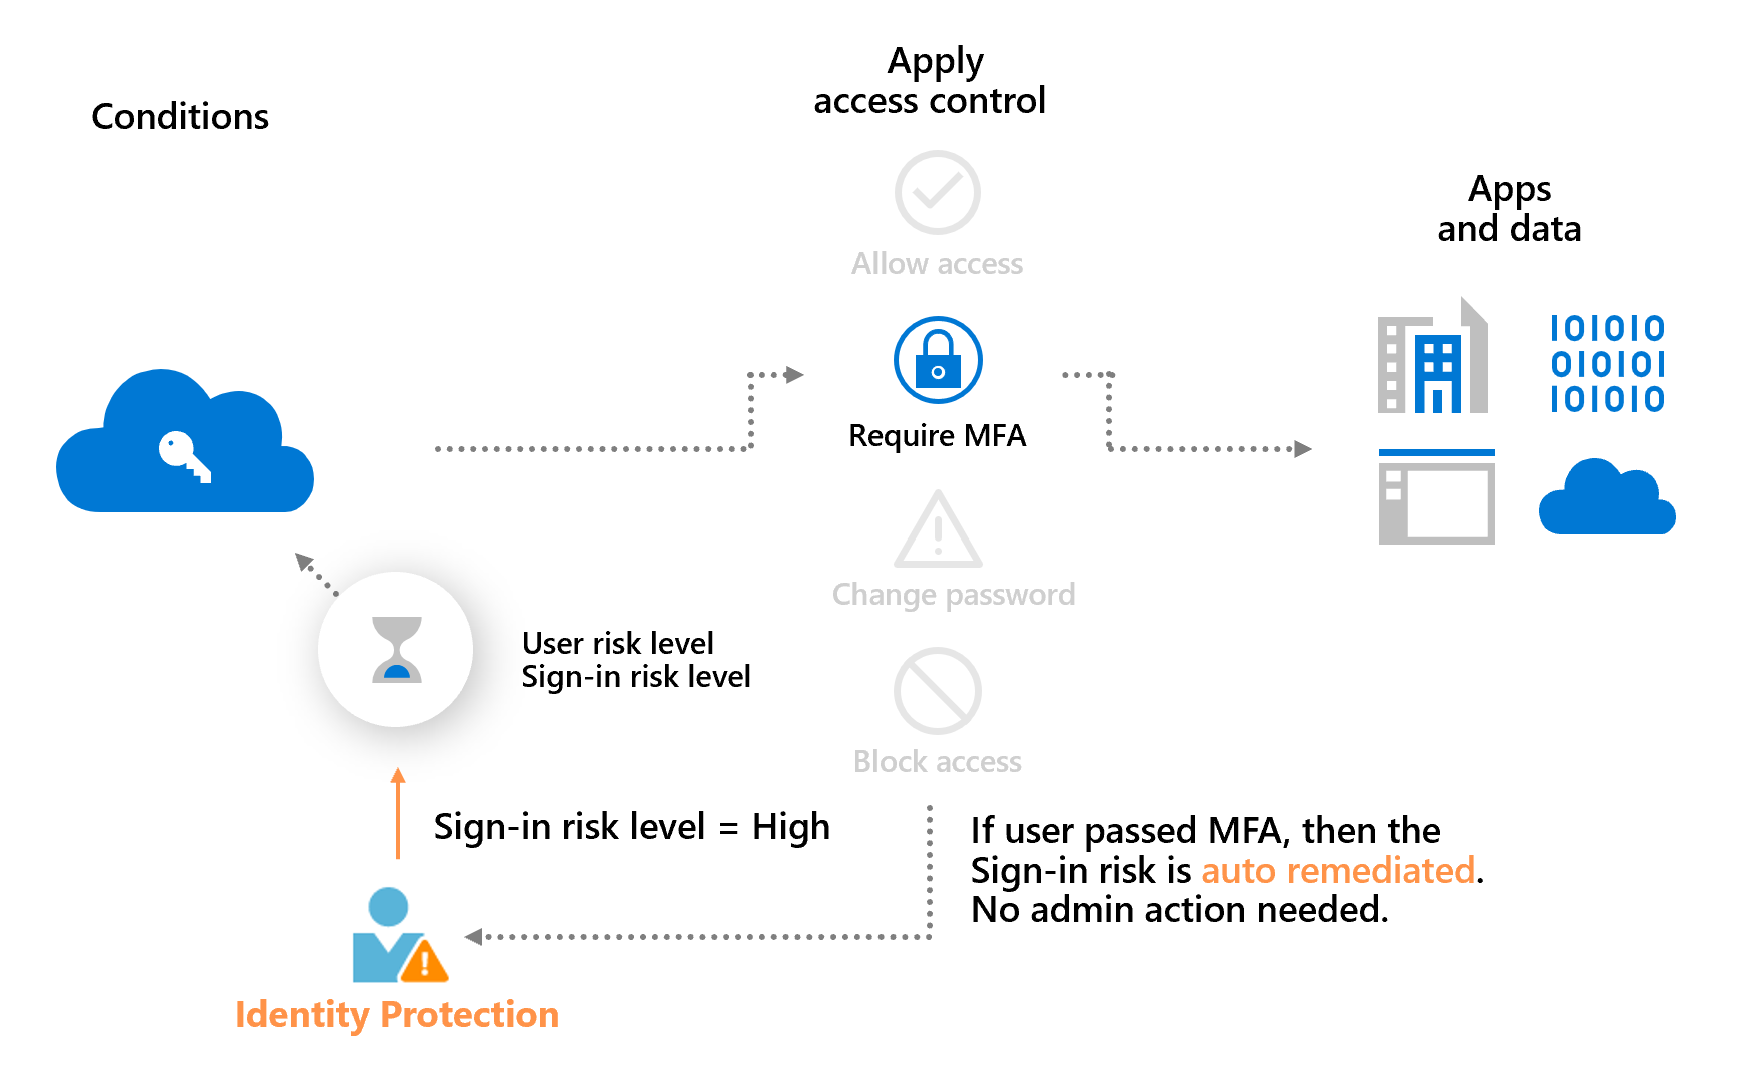
Az előző példa egy kockázatalapú szabályzat egyik fő előnyét is szemlélteti: az automatikus kockázatkezelést. Ha egy felhasználó sikeresen végrehajtja a szükséges hozzáférés-vezérlést, például egy biztonságos jelszómódosítást, a rendszer elhárítja a kockázatukat. A bejelentkezési munkamenet és a felhasználói fiók már nincs veszélyben, és a rendszergazda nem hajt végre műveletet.
Ha lehetővé teszi a felhasználók számára, hogy önállóan szervizeljék ezt a folyamatot, jelentősen csökkenti a kockázatelemzési és szervizelési terheket a rendszergazdák számára, miközben védi a szervezetet a biztonsági kockázatokkal szemben. A kockázatkezelésről további információt a cikkben, a kockázatok szervizelését és a felhasználók letiltásának feloldását ismertető cikkben talál.
Feljegyzés
Microsoft Entra ID P2 kockázatalapú hozzáférési szabályzatok használatához szükséges.
Felhasználói kockázatalapú feltételes hozzáférési szabályzat
Az ID Protection elemzi a felhasználói fiókokra vonatkozó jeleket, és kiszámítja a kockázati pontszámot a felhasználó sérülésének valószínűsége alapján. Ha egy felhasználó kockázatos bejelentkezési viselkedéssel rendelkezik, vagy a hitelesítő adatai kiszivárogtak, az ID Protection ezeket a jeleket használja a felhasználói kockázati szint kiszámításához. A rendszergazdák kockázatalapú feltételes hozzáférési szabályzatokat konfigurálhatnak a hozzáférés-vezérlés felhasználói kockázat alapján történő kikényszerítéséhez, beleértve a következő követelményeket:
- Kockázatkezelés megkövetelése: Az ID Protection minden hitelesítési módszerhez kezeli a megfelelő szervizelési folyamatot.
- Jelszómódosítás megkövetelése: Az ID Protection letiltja a hozzáférést, amíg a felhasználó nem végez biztonságos jelszómódosítást.
- Hozzáférés letiltása: Az ID Protection letiltja a felhasználót a kockázat elhárításáig.
Az 1. vagy a 2. számot igénylő szabályzatok arra kényszerítik a végfelhasználókat, hogy elhárítsák a felhasználói kockázatokat, és feloldják a letiltást.
Kockázatkezelés szabályozásának megkövetelése
Ez a vezérlő adaptív kockázatkezeléssel teszi lehetővé, hogy olyan feltételes hozzáférési kockázati szabályzatot hozzon létre, amely megfelel az összes hitelesítési módszernek, beleértve a jelszóalapú és a jelszó nélküli hitelesítést is. Ez azt jelenti, hogy amikor a szabályzat engedélyezési vezérlőiben a "Kockázatkezelés megkövetelése" lehetőséget választja, a Microsoft Entra ID-védelem a megfigyelt fenyegetés és a felhasználó hitelesítési módszere alapján kezeli a megfelelő szervizelési folyamatot. Az adaptív kockázatkezelés engedélyezésének részletes lépéseit a kockázati szabályzatok konfigurálása című témakörben találja.
- Jelszó-hitelesítés: A kockázatos felhasználó aktív kockázatészleléssel rendelkezik, például kiszivárgott hitelesítő adatokkal, jelszópermeteléssel vagy feltört jelszóval kapcsolatos munkamenet-előzmények. A rendszer kéri a felhasználót, hogy végezzen biztonságos jelszómódosítást, és ha befejeződött, a rendszer visszavonja a korábbi munkameneteket.
- Jelszó nélküli hitelesítés: A kockázatos felhasználó aktív kockázatészleléssel rendelkezik, de nem tartalmaz feltört jelszót. A lehetséges kockázatészlelések közé tartoznak a rendellenes tokenek, a hihetetlen utazási aktivitások vagy a szokatlan bejelentkezési jellemzők. A rendszer visszavonja a felhasználó munkameneteit, és a rendszer kéri, hogy jelentkezzen be újra.
- Támadó által hozzáadott eszköz: A kockázatos felhasználót Microsoft fenyegetésintelligencia-információi úgy jelölik meg, hogy a támadó hozzáad egy eszközt. Az Entra eszközobjektum le van tiltva, és blokkolja az új jogkivonatok kiállítását. A rendszer visszavonja a felhasználó munkameneteit, és a rendszer kéri, hogy jelentkezzen be újra.
Különleges szempontok
- A kockázatkezelés megkövetelése a felhasználói kockázatokat orvosolja, nem pedig a bejelentkezési kockázatot.
- Ha egy felhasználót több szabályzat is érint, az elsőbbségi sorrend a következőképpen alakul: a Kockázatkezelés megkövetelése felülírja a Jelszómódosítás megkövetelése-t, a Blokkolás pedig minden más szabályzatot felülír. Az ütközések elkerülése érdekében minden felhasználót egyszerre csak egy ilyen szabályzathoz rendelhet hozzá.
- Hitelesítés erősségének megkövetelése és Bejelentkezési gyakoriság - Minden alkalommal automatikusan alkalmazásra kerül a szabályzatban, hogy a munkamenet visszavonása után a végfelhasználók azonnal újrahitelesítésre legyenek felszólítva a megadott hitelesítési erősséggel.
- Kockázatcsökkentés megkövetelése nem támogatott külső és vendégfelhasználók számára, mert a Microsoft Entra ID nem támogatja a munkamenetek visszavonását ezeknél a felhasználóknál.
- A kockázatkezelés során a Microsoft Entra ID dedikált, biztonságos folyamatot használ olyan műveletek végrehajtásához, mint a munkamenet-visszavonás. Annak érdekében, hogy a szervizelés ne legyen blokkolva, ezt a folyamatot anélkül folytathatja, hogy más feltételes hozzáférési szabályzatok hatással lenne rá.
-
AppId: Nyilvános felhő =93625bc8-bfe2-437a-97e0-3d0060024faa, Azure az Egyesült Államok kormányának =00001111-aaaa-2222-bbbb-3333cccc4444 -
ResourceId:00000003-0000-0000-c000-000000000000
-
Bejelentkezési kockázatalapú feltételes hozzáférési szabályzat
Minden bejelentkezés során az ID Protection több száz jelet elemez valós időben, és kiszámít egy bejelentkezési kockázati szintet, amely annak a valószínűségét jelzi, hogy az adott hitelesítési kérelem nincs engedélyezve. Ezt a kockázati szintet ezután a rendszer elküldi a feltételes hozzáférésnek, ahol a szervezet konfigurált szabályzatainak kiértékelése történik. A rendszergazdák kockázatalapú feltételes hozzáférési szabályzatokat konfigurálhatnak a bejelentkezési kockázaton alapuló hozzáférés-vezérlések kikényszerítéséhez, beleértve a következő követelményeket:
- Hozzáférés letiltása
- Hozzáférés engedélyezése
- Többtényezős hitelesítés megkövetelése
- Újrahitelesítés megkövetelése (bejelentkezési gyakoriság)
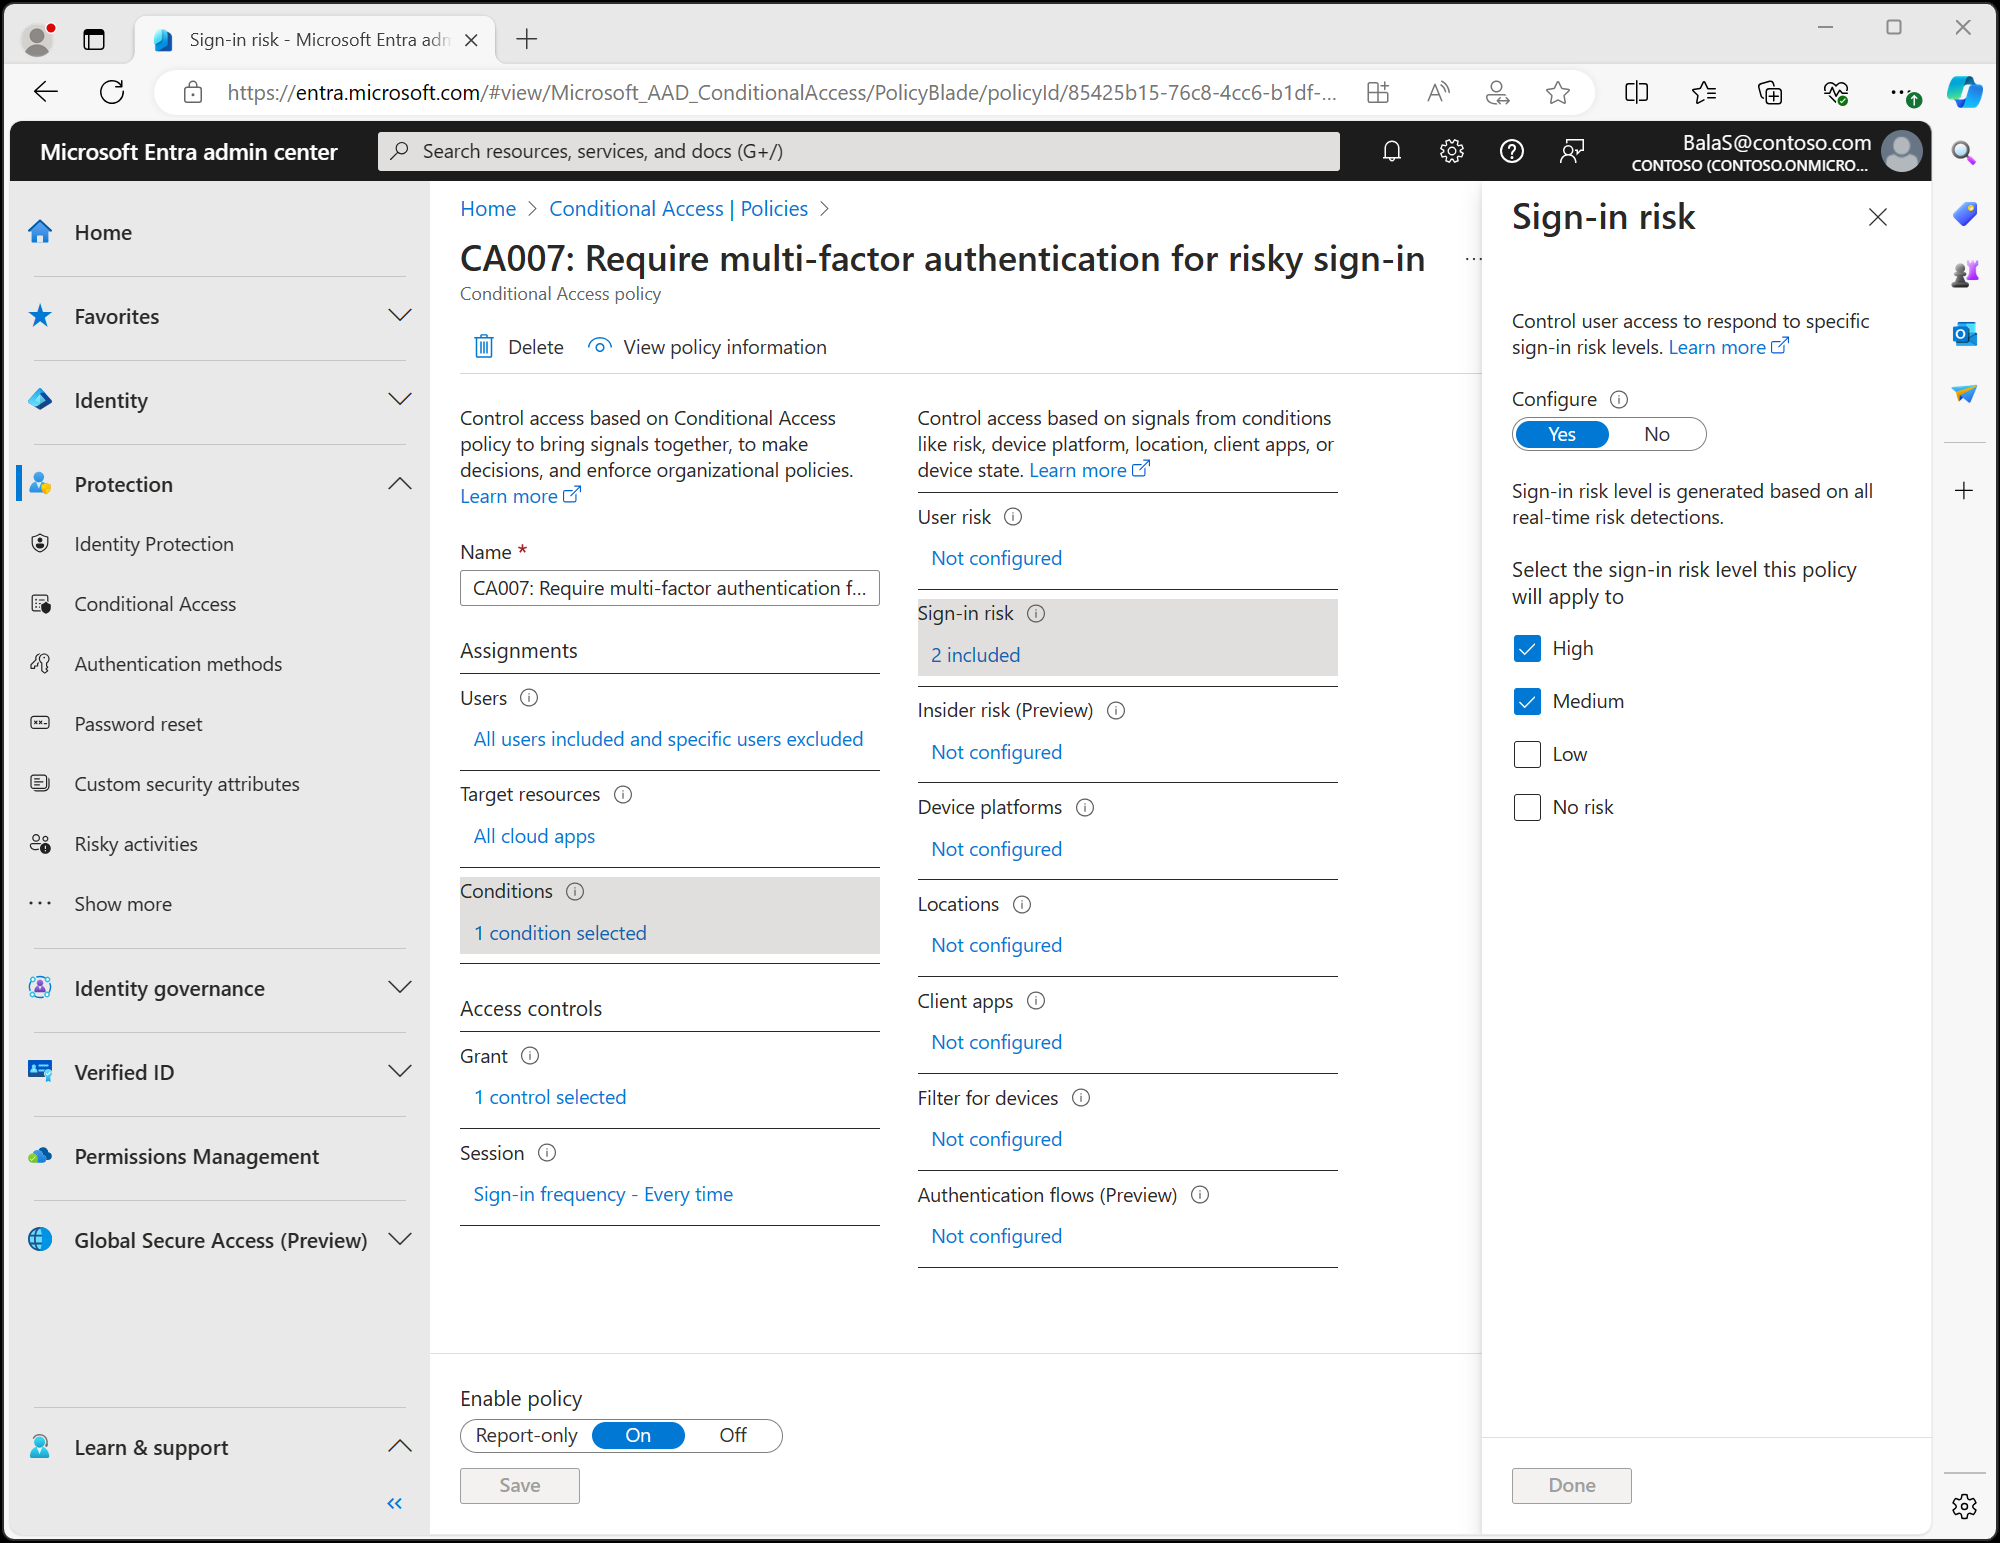
Ha kockázatokat észlel egy bejelentkezéskor, a felhasználók elvégezhetik a szükséges hozzáférés-vezérlést, például többtényezős hitelesítést az önműködő szervizeléshez és a kockázatos bejelentkezési esemény bezárásához, hogy megelőzzék a rendszergazdák szükségtelen zaját.
Feljegyzés
A felhasználóknak olyan hitelesítési módszert kell regisztrálniuk, amely megfelel a Microsoft Entra többtényezős hitelesítésének a bejelentkezési kockázati szabályzat aktiválása előtt.
Id Protection-kockázati szabályzatok migrálása feltételes hozzáférésre
Ha a régi felhasználói kockázati szabályzat vagy a bejelentkezési kockázati szabályzat használatban van az ID Protectionben (korábbi nevén Identity Protection), migrálja őket a Feltételes hozzáférés rendszerébe.
Figyelmeztetés
A Microsoft Entra ID-védelem szolgáltatásban konfigurált örökölt kockázati szabályzatok 2026. október 1-jén kivezetésre kerülnek.
A kockázati szabályzatok feltételes hozzáférésben való konfigurálása olyan előnyöket biztosít, mint a következő lehetőségek:
- Hozzáférési szabályzatok kezelése egy helyen.
- Csak jelentéskészítési mód és Graph API-k használata.
- Kényszerítse ki a bejelentkezési gyakoriságot, hogy minden alkalommal újrahitelesítést igényeljen.
- Részletes hozzáférés-vezérlést biztosít, amely kombinálja a kockázatokat más feltételekkel, például a helyekkel.
- A biztonság növelése több kockázatalapú szabályzattal, amelyek különböző felhasználói csoportokat vagy kockázati szinteket céloznak meg.
- A diagnosztikai élmény javítása annak részletezésével, hogy melyik kockázatalapú szabályzatot alkalmazzák a bejelentkezési naplókban.
- Támogatja a biztonsági mentési hitelesítési rendszert.
Microsoft Entra többtényezős hitelesítési regisztrációs szabályzat
Az ID Protection segít a szervezeteknek a Microsoft Entra többtényezős hitelesítésének bevezetésében egy bejelentkezéskor regisztrációt igénylő szabályzat használatával. A szabályzat engedélyezése biztosítja, hogy a szervezet új felhasználói regisztráljanak az MFA-ra az első napon. A többtényezős hitelesítés a kockázati események önműveleti módszereinek egyike az ID Protectionben. Az önműködő szervizelés lehetővé teszi, hogy a felhasználók önállóan léphessenek fel a segélyhívások mennyiségének csökkentése érdekében.
További információ a Microsoft Entra többtényezős hitelesítésről a cikkben, Hogyan működik: Microsoft Entra többtényezős hitelesítés.