Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
A következőre vonatkozik:✅ SQL-adatbázis a Microsoft Fabricben
Az SQL-adatbázisok naplózása a Fabricben kritikus biztonsági és megfelelőségi funkció, amely lehetővé teszi a szervezetek számára az adatbázis-tevékenységek nyomon követését és naplózását. A naplózás támogatja a megfelelőséget, a fenyegetésészlelést és a törvényszéki nyomozást azáltal, hogy segít megválaszolni az olyan kérdéseket, mint például, hogy ki fért hozzá milyen adatokhoz, mikor és hogyan.
Mi az SQL-naplózás?
Az SQL-naplózás az adatbázis-tevékenységgel kapcsolatos események rögzítésének és tárolásának folyamatát jelenti. Ezek az események közé tartozik az adathozzáférés, a sémamódosítások, az engedélymódosítások és a hitelesítési kísérletek.
A Fabricben a naplózás az adatbázis szintjén működik, és támogatja a következőket:
- Megfelelőség monitorozása (például: HIPAA, SOX)
- Biztonsági vizsgálatok
- Működési megállapítások
Ellenőrzési cél
A naplók írásvédett mappába kerülnek a OneLake-ben, és lekérdezhetők a sys.fn_get_audit_file_v2 T-SQL függvény vagy a OneLake Explorer használatával.
A Fabricben található SQL-adatbázis naplói a OneLake-ben vannak tárolva: https://onelake.blob.fabric.microsoft.com/{workspace_id}/{artifact_id}/Audit/sqldbauditlogs/
Ezek a naplók nem módosíthatók és elérhetők a megfelelő engedélyekkel rendelkező felhasználók számára. A naplók a OneLake Explorer vagy az Azure Storage Explorer használatával is letölthetők.
Számlázás
Az auditnaplók Fabric OneLake-be történő írása jelenleg nem jár további költségekkel, és a tárterület a kapacitás OneLake-tárhelykorlátjának részeként szerepel.
Konfigurációs lehetőségek
Alapértelmezés szerint a Mindet naplózza beállítás rögzíti az összes eseményt, beleértve a köteg befejezéseket, valamint a sikeres és sikertelen hitelesítést.
A szelektívség érdekében válasszon az előre konfigurált naplózási forgatókönyvek közül, például: Engedélymódosítások > Bejelentkezési kísérletek, Adatolvasások és írások, valamint/vagy sémamódosítások.
Az egyes előre konfigurált forgatókönyvek meghatározott naplózási műveletcsoportokhoz kapcsolódnak (például SCHEMA_OBJECT_ACCESS_GROUP, DATABASE_PRINCIPAL_CHANGE_GROUP). Azt is kiválaszthatja, hogy mely eseményeket szeretné naplózni az Egyéni események területen. Az egyéni műveletcsoportokat úgy választhatja ki, hogy az igényeinek megfelelően alakítsa a naplózást. Ez a lehetőség ideális a szigorú belső biztonsági szabályzatokkal rendelkező szervezetek számára.
A gyakori vagy ismert hozzáférési lekérdezések kiszűréséhez predikátumkifejezéseket adhat meg Transact-SQL (T-SQL) a naplózási események feltételeken alapuló szűréséhez (például a SELECT utasítások kizárásához): WHERE statement NOT LIKE '%select%'.
Permissions
A Fabric munkaterület szerepkörökkel végzett naplózás kezeléséhez (ajánlott) tagja kell legyen a Fabric munkaterület közreműködői szerepkörének, vagy magasabb szintű engedélyekkel kell rendelkeznie.
A naplózás kezelése SQL-engedélyekkel:
- Az adatbázis-naplózás konfigurálásához alter ANY DATABASE AUDIT engedéllyel kell rendelkeznie.
- A naplók T-SQL használatával való megtekintéséhez rendelkeznie kell a VIEW DATABASE SECURITY AUDIT engedéllyel.
Megőrzés
Alapértelmezés szerint a naplózási adatok korlátlan ideig megmaradnak, kivéve, ha egyéni megőrzési időszakot konfigurál a naplók automatikus törlésére ezen időtartam után.
A Fabric jelenleg az elem mappájában tárolja az auditnaplókat a OneLake-ben, és hatókörbe helyezi őket az elem életciklusára. Ha törli az elemet, a Fabric a felügyeleti naplókat is törli. Ha az elem életciklusától független megőrzést igényel, helyezze át az auditnaplókat egy külön tárolóhelyre (például egy másik Lakehouse-fiókba vagy egy Azure Storage-fiókba) olyan eszközökkel, mint az AzCopy vagy az SSDT.
Beállítások megőrzése a visszaállítás után
A visszaállítási művelet után a naplózási beállítások megmaradnak, de a naplózást újra engedélyezni kell Fabric SQL Database-ben. A Fabric portálon nyissa meg a Az SQL-naplózás kezelése elemet, és válassza a Save lehetőséget.
SQL-adatbázis naplózásának konfigurálása a Fabric portálon
Háló SQL-adatbázis naplózásának megkezdése:
- Nyissa meg az SQL-adatbázisát a Fabric portálon.
- A főmenüben válassza a Biztonság lapot, majd az SQL-naplózás kezelése lehetőséget.
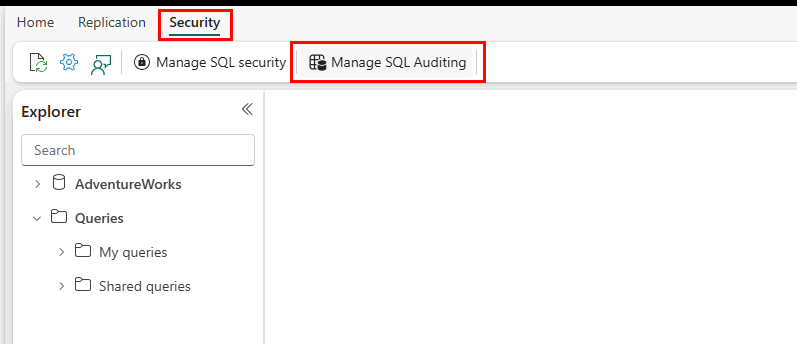
- Megnyílik az SQL-naplózás kezelése panel.
- A naplózás engedélyezéséhez válassza az Események mentése sql-naplókba gombot.
- Konfigurálja, hogy mely eseményeket kell rögzíteni az Adatbázisesemények szakaszban. Válassza az Összes naplózása (alapértelmezett) lehetőséget az összes esemény rögzítéséhez.
- Igény szerint konfiguráljon egy adatmegőrzési szabályzatot a Megőrzés területen.
- Igény szerint konfigurálja a T-SQL-parancsok predikátumkifejezését, hogy figyelmen kívül hagyja a Predikátum kifejezés mezőjében.
- Válassza az Mentésgombot.
Naplók lekérdezése
A naplók lekérdezhetők a T-SQL-függvények sys.fn_get_audit_file és sys.fn_get_audit_file_v2 használatával.
A következő szkriptben meg kell adnia a munkaterület azonosítóját és adatbázis-azonosítóját. Mindkettő megtalálható a Fabric portál URL-jén. Például: https://fabric.microsoft.com/groups/<fabric workspace id>/sqldatabases/<fabric sql database id>. Az URL-ben az első egyedi azonosító string a Fabric workspace ID, a második egyedi azonosító string pedig az SQL adatbázis azonosítója.
- Cserélje le
<fabric_workspace_id>a Fabric-munkaterület azonosítóját. A munkaterület azonosítóját az URL-címben találja, a/után, a böngészőablakban két/groups/karakter között található egyedi sztring. - Cserélje le az
<fabric sql database id>elemet az SQL-adatbázisra a Fabric adatbázis-azonosítóban. Az adatbáziselem azonosítóját az URL-címben találhatja meg; ez az egyedi sztring a böngészőablakban két/és/sqldatabases/karakter között helyezkedik el.
Például:
SELECT * FROM sys.fn_get_audit_file_v2(
  'https://onelake.blob.fabric.microsoft.com/<fabric workspace id>/<fabric sql database id>/Audit/sqldbauditlogs/',
  DEFAULT, DEFAULT, DEFAULT, DEFAULT );
Ez a példa beolvassa az ellenőrzési naplókat 2025-11-17T08:40:40Z és 2025-11-17T09:10:40Z között.
SELECT *
FROM sys.fn_get_audit_file_v2(
    'https://onelake.blob.fabric.microsoft.com/<fabric workspace id>/<fabric sql database id>/Audit/sqldbauditlogs/',
    DEFAULT,
    DEFAULT,
    '2025-11-17T08:40:40Z',
    '2025-11-17T09:10:40Z')
További információ: sys.fn_get_audit_file és sys.fn_get_audit_file_v2.
Auditálás kezelése REST API használatával
Az SQL Database naplózási beállításait programozott módon is megtekintheti és konfigurálhatja a Fabric REST API használatával. A REST API lehetővé teszi, hogy powerShell-szkriptekkel konzisztensen kezelje a naplózást a munkaterület összes adatbázisában.
További információ: SQL Database-naplózás kezelése a REST API-val.
Védd az érzékeny információkat az audit naplókban
Ha dinamikus SQL-t építünk úgy, hogy közvetlenül az SQL utasításba kapcsolod a bemeneti értékeket, ezek az értékek a kijelentés szövegének részévé válnak. Ha auditálod a kimutatást, az auditnapló rögzítheti a kimutatás szövegében található érzékeny információkat.
Az érzékeny információk feltárásának kockázatának csökkentése érdekében kövesse ezeket a gyakorlatokat:
Kerüld a dinamikus SQL-t olyan műveletek esetén, amelyek érzékeny értékeket tartalmaznak
Biztonságérzékeny adminisztratív műveletek esetén kerüld el az utasítások létrehozását azáltal, hogy érzékeny értékeket összekapcsolnak dinamikus SQL-be. Ahol lehetséges, használj natív SQL utasításokat vagy más megközelítéseket, amelyek megakadályozzák, hogy érzékeny értékek közvetlenül beágyazzák az állításszövegbe.
A dinamikus SQL utasítások, amelyek felhasználói hozzáférésű stringekből épülnek, szintén sebezhetővé teszik az alkalmazásokat SQL injekciós támadásokkal szemben. Az SQL injekció egy olyan támadás, amelyben rosszindulatú kódot illesztenek be a stringekbe, amelyeket később továbbítanak az adatbázisba elemzésre és végrehajtásra. Tesztelned kell minden T-SQL-t felépítő eljárást SQL injekciós sebezhetőségek esetén, mert az adatbázis motor minden szintaktikailag érvényes lekérdezést futtat, amit kap. Használj paramétereket az adatértékekhez, és soha ne kapcsold össze a paraméterértékeket lekérdezési szövegbe. A megfelelően paraméterezett értékeket adatként kezelik, nem pedig futtatható SQL szintaxisként.
Korlátozza az audit naplókhoz való hozzáférést
Korlátozzuk az audit naplókhoz való hozzáférést az engedélyezett felhasználók és adminisztrátorok számára. Az SQL Database Engine-en belül az SQL jogosultságok szabályozzák az audit hozzáférést az SQL Database Engine-en belül, és a platformtól és az audit hatókörétől függően változhatnak. Kövessék a legkisebb privilégium elvét, és csak az audit adatainak kezelésére vagy felülvizsgálatára szükséges engedélyeket adják meg. Külön szerver- és adatbázisszintű audit jogosultsági modellek léteznek, és az Azure SQL Database eltér az SQL Server-től a szerverszintű jogosultságok elérhetőségében. Az audit adatokhoz való hozzáférés korlátozása csökkenti az engedély nélküli közzététel kockázatát, amikor érzékeny információk vannak jelen a rögzített auditeseményeken.
Az audit naplókhoz való hozzáférés az SQL Database Engine-en kívüli jogosultságoktól függ a konfigurált célponton (például OneLake-ben). Kövessék a legkisebb privilégium elvét, és csak az audit adatainak kezelésére vagy felülvizsgálatára szükséges engedélyeket adják meg.