Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
A Microsoft Cloud PKI használatával tanúsítványokat állíthat ki az Intune által felügyelt eszközökhöz. A Microsoft Cloud PKI egy felhőalapú szolgáltatás, amely leegyszerűsíti és automatizálja a tanúsítványok életciklusának kezelését az Intune által felügyelt eszközök esetében. Dedikált nyilvános kulcsú infrastruktúrát (PKI) biztosít a szervezetnek anélkül, hogy helyszíni kiszolgálókra, összekötőkre vagy hardverre lenne szüksége. Kezeli a tanúsítványok kiállítását, megújítását és visszavonását az összes Intune által támogatott platformon.
Ez a cikk áttekintést nyújt az Intune-hoz készült Microsoft Cloud PKI-ről, működéséről és architektúrájáról.
Mi a PKI?
A PKI egy olyan rendszer, amely digitális tanúsítványokat használ az adatok hitelesítésére és titkosítására az eszközök és szolgáltatások között. A PKI-tanúsítványok nélkülözhetetlenek a különböző forgatókönyvek, például a VPN, a Wi-Fi, a levelezés, a web és az eszközidentitás védelméhez. A PKI-tanúsítványok kezelése azonban kihívást, költséget jelenthet és összetett, különösen a nagyszámú eszközzel és felhasználóval rendelkező szervezetek számára. A Microsoft Cloud PKI használatával növelheti eszközei és felhasználói biztonságát és hatékonyságát, és felgyorsíthatja a teljes körűen felügyelt felhőbeli PKI-szolgáltatássá való digitális átalakulást. Emellett a Felhőbeli PKI szolgáltatás használatával csökkentheti az Active Directory Tanúsítványszolgáltatások (ADCS) vagy a privát helyszíni hitelesítésszolgáltatók terhelését.
Előfeltételek
 Licencelési követelmények
Ehhez a funkcióhoz a Microsoft Intune 1-es csomag vagy 2. csomag mellett előfizetés is szükséges. A licencelési lehetőségekről a Microsoft Intune csomagok és díjszabások, valamint a Microsoft 365 biztonsági nagyvállalati csomagok című témakörben olvashat.
Megjegyzés:
A Microsoft Cloud PKI GCC High környezetekben érhető el. Ez nem érhető el a védelmi minisztérium környezeteiben.
 Eszközplatformra vonatkozó követelmények
A Microsoft Cloud PKI szolgáltatást az alábbi platformokon használhatja:
- Android
- iOS/iPadOS
- macOS
- A Windows
Az eszközöket regisztrálni kell az Intune-ban, és a platformnak támogatnia kell az Intune-eszközkonfiguráció SCEP-tanúsítványprofilját.
 A szerepkörökre vonatkozó követelmények
Az alábbi engedélyek rendelhetők hozzá az egyéni Intune-szerepkörökhöz. Ezek az engedélyek lehetővé teszik a felhasználóknak, hogy megtekintsék és kezeljék a hitelesítésszolgáltatókat a felügyeleti központban.
- Feltételes hozzáférési engedélyek olvasása: A hitelesítésszolgáltató tulajdonságait bármely, engedéllyel rendelkező felhasználó olvashatja.
- Hitelesítésszolgáltatók létrehozása: Az engedéllyel rendelkező bármely felhasználó létrehozhat legfelső szintű vagy kiállító hitelesítésszolgáltatót.
- Kibocsátott levéltanúsítványok visszavonása: Az engedélyhez hozzárendelt bármely felhasználó képes manuálisan visszavonni a kibocsátó hitelesítésszolgáltató által kiállított tanúsítványokat. Ehhez az engedélyhez olvasási CA-engedély is szükséges.
Hatókörcímkéket rendelhet hozzá a legfelső szintű és a kibocsátó hitelesítésszolgáltatóhoz. Az egyéni szerepkörök és hatókörcímkék létrehozásával kapcsolatos további információkért lásd: Szerepköralapú hozzáférés-vezérlés a Microsoft Intune-nal.
Felhőbeli PKI kezelése a Microsoft Intune Felügyeleti központban
A Microsoft Cloud PKI-objektumok létrehozása és kezelése a Microsoft Intune Felügyeleti központban történik. Itt a következőket teheti:
- Állítsa be és használja a Microsoft Cloud PKI-t a szervezetében.
- Engedélyezze a felhőbeli PKI-t a bérlőjénél.
- Tanúsítványprofilokat hozhat létre és rendelhet az eszközökhöz.
- A kibocsátott tanúsítványok figyelése.
Miután létrehozott egy felhőbeli PKI-t kibocsátó hitelesítésszolgáltatót, percek alatt megkezdheti a tanúsítványok kiadását.
A szolgáltatások áttekintése
Az alábbi táblázat a Microsoft Cloud PKI és a Microsoft Intune által támogatott szolgáltatásokat és forgatókönyveket sorolja fel.
| Kiemelés | Áttekintés |
|---|---|
| Több hitelesítésszolgáltató (CA) létrehozása egy Intune-bérlőben | Hozzon létre kétszintű PKI-hierarchiát gyökérszintű és kiállító hitelesítésszolgáltatóval a felhőben. |
| Saját CA (BYOCA) használata | Egy Intune-t kibocsátó hitelesítésszolgáltatót lehorgonyozzon egy magánszolgáltatóhoz az Active Directory tanúsítványszolgáltatásokon vagy egy nem a Microsoft által nyújtott tanúsítványszolgáltatáson keresztül. Ha rendelkezik meglévő PKI-infrastruktúrával, fenntarthatja ugyanazt a legfelső szintű hitelesítésszolgáltatót, és létrehozhat egy, a külső legfelső szintű hitelesítésszolgáltatóhoz láncolható kibocsátó hitelesítésszolgáltatót. Ez a beállítás támogatja a külső privát hitelesítésszolgáltató N+ réteghierarchiáit. |
| Aláírási és titkosítási algoritmusok | Az Intune támogatja az RSA-t, valamint a 2048-as, 3072-es és 4096-os kulcsméretet. |
| Kivonatoló algoritmusok | Az Intune támogatja az SHA-256, az SHA-384 és az SHA-512 protokollt. |
| HSM-kulcsok (aláírás és titkosítás) | A kulcsok kiépítése az Azure Managed Hardware Security Module (Azure Managed HSM) használatával történik. A felhőbeli PKI-hitelesítésszolgáltatók HSM-aláírási és titkosítási kulcsokat használnak. Az Azure HSM-hez nincs szükség Azure-előfizetésre. |
| Szoftverkulcsok (aláírás és titkosítás) | Az Intune Suite vagy az önálló felhőbeli PKI próbaidőszaka alatt létrehozott hitelesítésszolgáltatók szoftverrel támogatott aláírási és titkosítási kulcsokat használnak a következő használatávalSystem.Security.Cryptography.RSA: |
| Tanúsítvány-regisztrációs hatóság | A Simple Certificate Enrollment Protocol (SCEP) támogatását támogató felhőtanúsítvány-szolgáltató biztosítása minden felhőbeli PKI-t kiállító hitelesítésszolgáltatóhoz. |
| Visszavont tanúsítványok listájának (CRL) terjesztési pontjai | Az Intune üzemelteti az egyes hitelesítésszolgáltatók CRL-terjesztési pontját (CDP). A visszavont tanúsítványok listájának érvényességi ideje hét nap. A közzététel és a frissítés 3,5 naponta történik. A visszavont tanúsítványok listája minden egyes tanúsítvány-visszavonáskor frissül. |
| Szolgáltatói adatok elérése (AIA) végpontok | Az Intune minden kiállító hitelesítésszolgáltatóhoz üzemelteti az AIA-végpontot. Az AIA-végpontot a függő entitások használhatják a szülőtanúsítványok lekéréséhez. |
| Végszervezeti tanúsítvány kiállítása felhasználók és eszközök számára | Levéltanúsítvány kiállítása néven is ismert. Az SCEP (PKCS#7) protokoll és a minősítési formátum, valamint az SCEP-profilt támogató Intune-MDM regisztrált eszközök támogatottak. |
| A tanúsítványok életciklusának kezelése | Végentitás tanúsítványainak kiadása, megújítása és visszavonása. |
| Jelentéskészítési irányítópult | Az Intune Felügyeleti központ dedikált irányítópultján figyelheti az aktív, lejárt és visszavont tanúsítványokat. Megtekintheti a kibocsátott levéltanúsítványok és más tanúsítványok jelentéseit, és visszavonhatja a levéltanúsítványokat. A jelentések 24 óránként frissülnek. |
| Naplózás | A rendszergazdai tevékenységeket, például a létrehozási, visszavonási és keresési műveleteket naplózza az Intune Felügyeleti központban. |
| Szerepköralapú hozzáférés-vezérlési (RBAC) engedélyek | Egyéni szerepköröket hozhat létre Microsoft Cloud PKI-engedélyekkel. Az elérhető engedélyek lehetővé teszik a hitelesítésszolgáltatók olvasását, letiltását és ismételt engedélyezését, a kiadott levéltanúsítványok visszavonását és hitelesítésszolgáltatók létrehozását. |
| Hatókörcímkék | A felügyeleti központban létrehozott hitelesítésszolgáltatókhoz hozzáadhat hatókörcímkéket. A hatókörcímkék hozzáadhatók, törölhetők és szerkeszthetők. |
Architecture
A Microsoft Cloud PKI több kulcsfontosságú összetevőből áll, amelyek együttesen egyszerűsítik a nyilvános kulcsú infrastruktúra összetettségét és kezelését. Tartalmaz egy felhőbeli PKI-szolgáltatást hitelesítésszolgáltatók létrehozásához és üzemeltetéséhez, valamint egy tanúsítványregisztrációs hatóságot, amely automatikusan kiszolgálja az Intune-ban regisztrált eszközökről bejövő tanúsítványkérelmeket. A regisztrációs szolgáltató támogatja az SCEP protokollt.
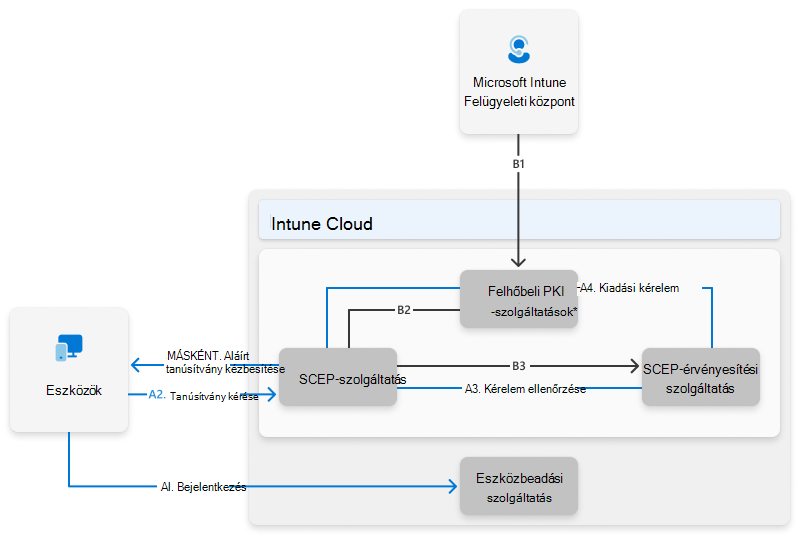
* A szolgáltatások lebontását az Összetevők című témakörben találja.
Alkatrészek:
A – Microsoft Intune
B – Microsoft Cloud PKI-szolgáltatások
- B1 – Microsoft Cloud PKI szolgáltatás
- B2 – Microsoft Cloud PKI SCEP szolgáltatás
- B3 – Microsoft Cloud PKI SCEP-érvényesítési szolgáltatás
A diagramban a tanúsítványszolgáltató alkotja a B2 és a B3 cellát.
Ezek az összetevők felváltják a helyszíni hitelesítésszolgáltató, az NDES és az Intune tanúsítvány-összekötő szükségességét.
Műveletek:
Mielőtt az eszköz bejelentkezik az Intune szolgáltatásba, a Microsoft Cloud PKI szolgáltatás kezelésére jogosult Intune-rendszergazdának vagy Intune-szerepkörnek végre kell hajtania a következő műveleteket:
- Hozza létre a szükséges felhőbeli PKI-hitelesítésszolgáltatót a legfelső szintű és a kibocsátó hitelesítésszolgáltatókhoz a Microsoft Intune.
- Hozza létre és rendelje hozzá a szükséges megbízhatóságitanúsítvány-profilokat a legfelső szintű és a kibocsátó hitelesítésszolgáltatóhoz.
- Hozza létre és rendelje hozzá a szükséges platformspecifikus SCEP-tanúsítványprofilokat.
Ezekhez a műveletekhez a B1, B2 és B3 összetevőre van szükség.
Megjegyzés:
Az Intune által felügyelt eszközök tanúsítványainak kiadásához felhőbeli PKI-kiállító hitelesítésszolgáltatóra van szükség. A felhőbeli PKI egy SCEP-szolgáltatást biztosít, amely hitelesítésszolgáltatóként működik. A szolgáltatás SCEP-profil használatával kéri a tanúsítványokat a kiállító hitelesítésszolgáltatótól az Intune által felügyelt eszközök nevében.
Az áramlás az alábbi műveletekkel folytatódik, amelyek a diagramon A1-től A5-ig terjednek:
A1. Az eszköz bejelentkezik az Intune szolgáltatással, és megkapja a megbízható tanúsítványt és SCEP-profilokat.
A2. Az eszköz az SCEP-profil alapján tanúsítvány-aláírási kérelmet (CSR) hoz létre. A titkos kulcs létrejön az eszközön, és soha nem hagyja el az eszközt. A CSR-t és az SCEP-kihívást a rendszer elküldi a felhőbeli SCEP szolgáltatásnak (SCEP URI tulajdonság az SCEP-profilban). Az SCEP-feladat titkosítva és aláírva van az Intune SCEP RA-kulcsokkal.
A3. Az SCEP-érvényesítési szolgáltatás ellenőrzi a CSR-t az SCEP-kihívással szemben. Az ellenőrzéssel biztos lehet abban, hogy a kérelem egy regisztrált és felügyelt eszközről érkezik. Biztosítja azt is, hogy a kihívás illetéktelen és megfeleljen az SCEP-profil várt értékeinek. Ha bármelyik ellenőrzés sikertelen, a rendszer elutasítja a tanúsítványkérelmet.
A4. A CSR érvényesítése után az SCEP-érvényesítési szolgáltatás, más néven a regisztrációs szolgáltató, megkéri a kibocsátó hitelesítésszolgáltatót, hogy írja alá a CSR-t.
A5. A rendszer az Intune MDM-ben regisztrált eszközre kézbesíti az aláírt tanúsítványt.
Megjegyzés:
Az SCEP-feladat titkosítva van és alá van írva az Intune SCEP regisztrációs szolgáltatói kulcsaival.
A Microsoft Cloud PKI kipróbálása
A próbaidőszak alatt kipróbálhatja a Microsoft Cloud PKI funkciót az Intune Felügyeleti központban. A következő elérhető próbaverziók érhetők el:
A próbaidőszak alatt legfeljebb három hitelesítésszolgáltatót hozhat létre a bérlői fiókjában. A próbaverzió során létrehozott felhőbeli PKI-hitelesítésszolgáltatók szoftverrel támogatott kulcsokat használnak, és System.Security.Cryptography.RSA ezek szolgálnak a kulcsok létrehozásához és aláírásához. A hitelesítésszolgáltatókat a felhőbeli PKI-licenc megvásárlása után is használhatja. A kulcsok azonban szoftveresen támogatottak maradnak, és nem alakíthatók át HSM által támogatott kulcsokká. A Microsoft Intune szolgáltatás kezelte a hitelesítésszolgáltatói kulcsokat. Az Azure HSM-képességekhez nincs szükség Azure-előfizetésre.
Hitelesítésszolgáltatói konfiguráció példák
A hitelesítésszolgáltatókat kiállító és a saját hitelesítésszolgáltatók & kétrétegű, felhőbeli PKI-gyökér Intune is telepíthetők. Az alábbi példákban szereplő konfigurációk használatával hozhat létre hitelesítésszolgáltatókat a Microsoft Cloud PKI-ben:
Egy legfelső szintű hitelesítésszolgáltató két kiállító hitelesítésszolgáltatóval
Egy legfelső szintű hitelesítésszolgáltató egy kiállító hitelesítésszolgáltatóval, és egy saját hitelesítésszolgáltató.
Három saját hitelesítésszolgáltató
Ismert problémák és korlátozások
A legújabb módosításokról és kiegészítésekről A Microsoft Intune újdonságai című témakörben tájékozódhat.
Egy Intune-bérlőben legfeljebb három hitelesítésszolgáltatót hozhat létre.
Licencelt felhőbeli PKI – Összesen 3 hitelesítésszolgáltató hozható létre Azure mHSM-kulcsokkal.
Felhőbeli PKI – Összesen 3 hitelesítésszolgáltató hozható létre az Intune Suite vagy az önálló felhőbeli PKI próbaverziója során.
A következő hitelesítésszolgáltató-típusok beleszámítanak a hitelesítésszolgáltatói kapacitásba:
- Felhőbeli PKI-legfelső szintű hitelesítésszolgáltató
- Felhőbeli PKI-kiállító hitelesítésszolgáltató
- BYOCA kibocsátó hitelesítésszolgáltató
Adattárolási beállítás jelenleg nem érhető el a Cloud PKI-t használó ügyfelek számára.