Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Confidential Virtual Machines (CVM) menawarkan keamanan dan kerahasiaan yang kuat untuk penyewa. CVM menawarkan Hardware Trusted Execution Environment (TEE) berbasis VM yang memanfaatkan fitur keamanan SEV-SNP untuk menolak hypervisor dan akses kode manajemen host lainnya ke memori dan status VM, memberikan pertahanan perlindungan mendalam terhadap akses operator. Fitur-fitur ini memungkinkan kumpulan simpul dengan CVM untuk menargetkan migrasi beban kerja kontainer yang sangat sensitif ke AKS tanpa pemfaktoran ulang kode sambil mendapat manfaat dari fitur AKS. Misalnya, Anda mungkin memerlukan CVM jika Anda memiliki hal berikut:
- Beban kerja yang menangani data penting keamanan dan data pelanggan yang sensitif.
- Layanan yang diperlukan untuk memenuhi berbagai persyaratan kepatuhan, terutama untuk kontrak pemerintah. Tanpa solusi yang dapat diskalakan untuk mengamankan data, ini berpotensi menyebabkan hilangnya akreditasi dan kontrak.
Dalam artikel ini, Anda akan belajar cara membuat node pool AKS menggunakan ukuran VM Confidential.
Penting
Mulai 10 Desember 2026, Azure Kubernetes Service (AKS) tidak lagi mendukung Azure Linux dengan OS Guard untuk AKS (pratinjau). Pada saat itu, AKS tidak lagi menghasilkan image node Azure Linux baru dengan OS Guard atau menyediakan patch keamanan, dan Anda juga tidak dapat lagi membuat kumpulan node baru dengan Azure Linux dengan OS Guard. Pada 10 Maret 2027, AKS menghapus semua image node Azure Linux dengan OS Guard yang ada, sehingga operasi penskalaan dan remediasi (pencitraan ulang dan penyebaran ulang) gagal. Untuk menghindari gangguan, migrasi ke Azure Container Linux (ACL). Untuk informasi selengkapnya tentang penghentian ini, lihat masalah Penghentian GitHub dan pengumuman penghentian Pembaruan Azure. Untuk tetap mendapatkan informasi tentang pengumuman dan pembaruan, ikuti catatan rilis AKS.
Ukuran VM rahasia yang didukung AKS
Azure menawarkan pilihan opsi Trusted Execution Environment (TEE) dari AMD dan Intel. TEE ini memungkinkan Anda membuat lingkungan VM Rahasia dengan rasio harga-ke-performa yang sangat baik, semuanya tanpa memerlukan perubahan kode apa pun. VM Rahasia berbasis Intel TDX saat ini tidak didukung di AKS.
Untuk informasi selengkapnya, lihat Ukuran VM CVM.
Fitur keamanan
CVM menawarkan peningkatan keamanan berikut dibandingkan dengan ukuran komputer virtual (VM) lainnya:
- Isolasi berbasis perangkat keras yang kuat antara komputer virtual, hypervisor, dan kode manajemen host.
- Kebijakan pengesahan yang dapat disesuaikan untuk memastikan kepatuhan host sebelum penyebaran.
- Kunci enkripsi VM yang dimiliki dan dikelola oleh platform atau pelanggan (opsional).
- Rilis kunci aman dengan pengikatan kriptografi antara pengesahan platform yang berhasil dan kunci enkripsi VM.
- Instans Modul Platform Tepercaya (TPM) virtual khusus untuk pengesahan dan perlindungan kunci dan rahasia di komputer virtual.
- Kemampuan boot aman yang mirip dengan Peluncuran tepercaya untuk Azure VM
Bagaimana cara kerjanya?
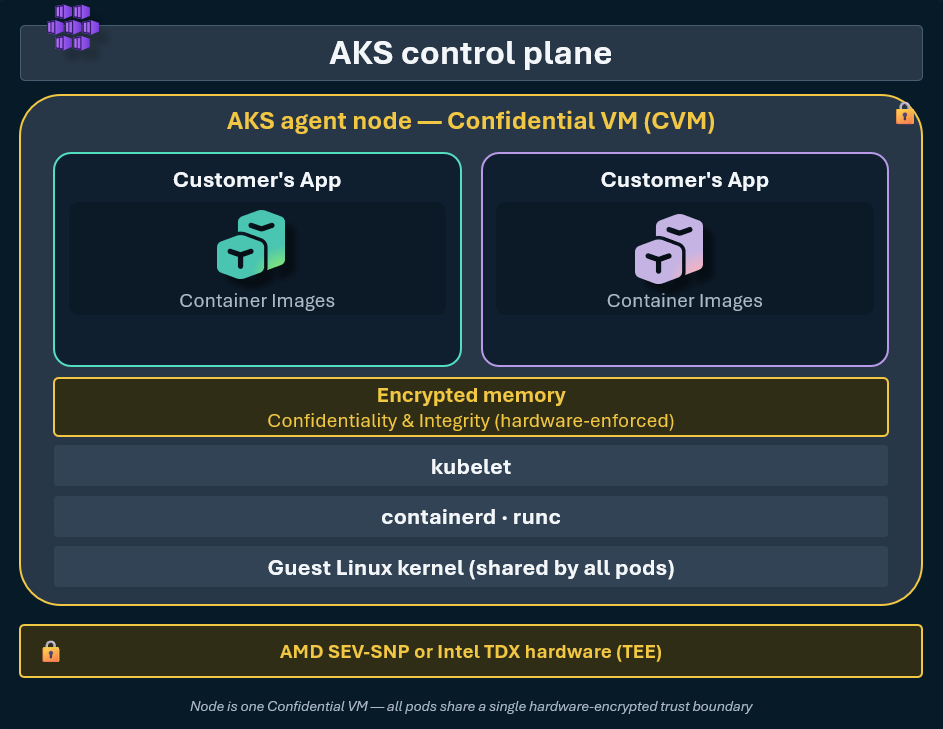
Jika Anda menjalankan beban kerja yang memerlukan kerahasiaan dan integritas yang ditingkatkan, Anda dapat memperoleh manfaat dari enkripsi memori dan keamanan yang ditingkatkan tanpa perubahan kode dalam aplikasi Anda. Semua pod pada simpul CVM Anda adalah bagian dari batas kepercayaan yang sama. Simpul dalam kumpulan simpul yang dibuat dengan CVM menggunakan gambar simpul yang disesuaikan yang dikonfigurasi khusus untuk CVM.
Versi OS yang didukung
Anda dapat membuat kumpulan simpul CVM pada jenis OS Linux (Ubuntu dan Azure Linux). Namun, tidak semua versi OS mendukung kumpulan simpul CVM.
Tabel ini mencakup versi OS yang didukung:
| Jenis OS | SKU Sistem Operasi | Dukungan CVM | Default CVM |
|---|---|---|---|
| Linux | Ubuntu |
Didukung | Ubuntu 20.04 adalah default untuk Kubernetes versi 1.24-1.34. Ubuntu 24.04 adalah default untuk Kubernetes versi 1.35-1.38. |
| Linux | Ubuntu2204 |
Tidak didukung | AKS tidak mendukung CVM untuk Ubuntu 22.04. |
| Linux | Ubuntu2404 |
Didukung | CVM didukung pada Ubuntu2404 di Kubernetes 1.32-1.38. |
| Linux | AzureLinux |
Didukung pada Azure Linux 3.0 | Azure Linux 3 adalah default saat mengaktifkan CVM untuk Kubernetes versi 1.28-1.36. |
| Linux | flatcar |
Tidak didukung | Flatcar Container Linux untuk AKS tidak mendukung CVM. |
| Linux | AzureLinuxOSGuard |
Tidak didukung | Azure Linux dengan OS Guard untuk AKS tidak mendukung CVM. |
| Linux | AzureContainerLinux | Tidak didukung | Azure Container Linux (ACL) tidak mendukung CVM. |
| Windows | Semua SKU OS Windows | Tidak didukung | N/A |
Saat Anda menggunakan Ubuntu atau AzureLinux sebagai osSKU, jika versi OS default tidak mendukung CVM, AKS default ke versi OS yang didukung CVM terbaru.
Limitations
Batasan berikut berlaku saat menambahkan kumpulan simpul dengan CVM ke AKS:
- Anda tidak dapat menggunakan FIPS, ARM64, Trusted Launch, pod sandboxing, Confidential Containers, atau node auto-provisioning (NAP) dengan kumpulan node CVM.
- Anda tidak dapat menggunakan CVM dengan kumpulan simpul Windows.
Prasyarat
Sebelum memulai, pastikan Anda memiliki hal berikut:
- Kluster AKS yang sudah ada.
- Ukuran CVM harus tersedia untuk langganan Anda di wilayah di mana kluster tersebut dibuat. Anda harus memiliki kuota yang cukup untuk membuat kumpulan node dengan ukuran CVM.
Menambahkan kumpulan simpul dengan CVM ke kluster AKS Anda
Tambahkan kumpulan simpul dengan CVM ke kluster AKS Anda menggunakan az aks nodepool add perintah dan atur node-vm-size ke ukuran VM yang didukung.
az aks nodepool add \
    --resource-group myResourceGroup \
    --cluster-name myAKSCluster \
    --name cvmnodepool \
    --node-count 3 \
    --node-vm-size Standard_DC4as_v5
Jika Anda tidak menentukan osSKU atau osType, AKS default ke --os-type Linux dan --os-sku Ubuntu.
Untuk membuat kumpulan simpul CVM yang menggunakan Azure Linux, atur --os-sku AzureLinux.
az aks nodepool add \
    --resource-group myResourceGroup \
    --cluster-name myAKSCluster \
    --name cvmnodepool \
    --node-count 3 \
    --node-vm-size Standard_DC4as_v5 \
    --os-sku AzureLinux
Memverifikasi kumpulan simpul menggunakan CVM
Verifikasi bahwa pool node menggunakan CVM dengan menjalankan perintah
az aks nodepool showdan memeriksa apakahvmSizebernilaiStandard_DC4as_v5.az aks nodepool show \ --resource-group myResourceGroup \ --cluster-name myAKSCluster \ --name cvmnodepool \ --query 'vmSize'Contoh output berikut menunjukkan kumpulan simpul menggunakan CVM:
"Standard_DC4as_v5"Verifikasi kumpulan simpul menggunakan gambar CVM dengan menjalankan
az aks nodepool showperintah .az aks nodepool show \ --resource-group myResourceGroup \ --cluster-name myAKSCluster \ --name cvmnodepool \ --query 'nodeImageVersion'Contoh output berikut menunjukkan bahwa pool node menggunakan image CVM Ubuntu 20.04. Generasi OS dan versi image bergantung pada versi Kubernetes dan SKU OS pada node pool.
"AKSUbuntu-2404gen2CVMcontainerd-202608.06.1"
Menghapus kumpulan simpul dengan CVM dari kluster AKS
Hapus kumpulan node dengan CVM dari kluster AKS menggunakan perintah az aks nodepool delete.
az aks nodepool delete \
    --resource-group myResourceGroup \
    --cluster-name myAKSCluster \
    --name cvmnodepool
Konten terkait
Dalam artikel ini, Anda mempelajari cara menambahkan kumpulan simpul dengan CVM ke kluster AKS.
- Untuk informasi selengkapnya tentang CVM, lihat Dukungan kumpulan simpul VM Rahasia di AKS.
- Untuk memigrasikan kumpulan simpul yang ada ke ukuran VM CVM, Anda dapat mengubah ukuran kumpulan simpul Anda.
- Jika Anda tertarik untuk mengaktifkan Peluncuran Tepercaya pada kumpulan simpul Anda, lihat Peluncuran Tepercaya di AKS.