Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Penting
Fitur pratinjau AKS tersedia atas dasar layanan mandiri dan pendaftaran sukarela. Pratinjau disediakan "apa adanya" dan "sebagaimana tersedia," dan pratinjau tersebut dikecualikan dari perjanjian tingkat layanan (SLA) serta garansi terbatas. Pratinjau AKS sebagian didukung oleh dukungan pelanggan berdasarkan upaya terbaik yang dapat dilakukan. Dengan demikian, fitur-fitur ini tidak dimaksudkan untuk penggunaan produksi. Untuk informasi lebih lanjut, lihat artikel dukungan berikut ini:
Arsitektur Azure Kubernetes Application Network diatur ke dalam tiga lapisan: bidang manajemen, sarana kontrol, dan bidang data. Setiap lapisan memiliki tanggung jawab berbeda yang bersama-sama menyediakan solusi jaringan layanan berbasis Ambient yang dikelola sepenuhnya untuk Azure Kubernetes Service (AKS). Arsitektur ini memungkinkan komunikasi yang aman dan digerakkan oleh kebijakan antara layanan tanpa perlu menggunakan sespan atau melakukan perubahan pada aplikasi Anda.
Artikel ini memberikan gambaran umum tentang lapisan arsitektur Azure Kubernetes Application Network, bagaimana mereka berinteraksi, dan model penemuan layanan multi-kluster yang memungkinkan komunikasi lintas kluster yang dapat diskalakan. Untuk informasi selengkapnya tentang Azure Kubernetes Application Network, lihat Gambaran Umum Azure Kubernetes Application Network untuk AKS.
Gambaran umum lapisan arsitektur Jaringan Aplikasi
Lapisan arsitektur mengelola tanggung jawab berikut:
- Bidang manajemen: Menangani operasi sumber daya Azure seperti membuat, memperbarui, dan menghapus sumber daya Jaringan Aplikasi dan mengelola keanggotaan kluster.
- Sarana kontrol: Mengelola konfigurasi jala, siklus hidup sertifikat, dan penemuan layanan untuk setiap kluster anggota.
- Bidang data: Mengamankan lalu lintas layanan ke layanan langsung di kluster anggota menggunakan mode ambient, yang tidak memerlukan sidecar atau perubahan pada aplikasi Anda.
Untuk penyebaran multi-kluster, Application Network menyinkronkan informasi penemuan layanan di seluruh kluster anggota sehingga layanan dapat berkomunikasi secara transparan di seluruh batas kluster.
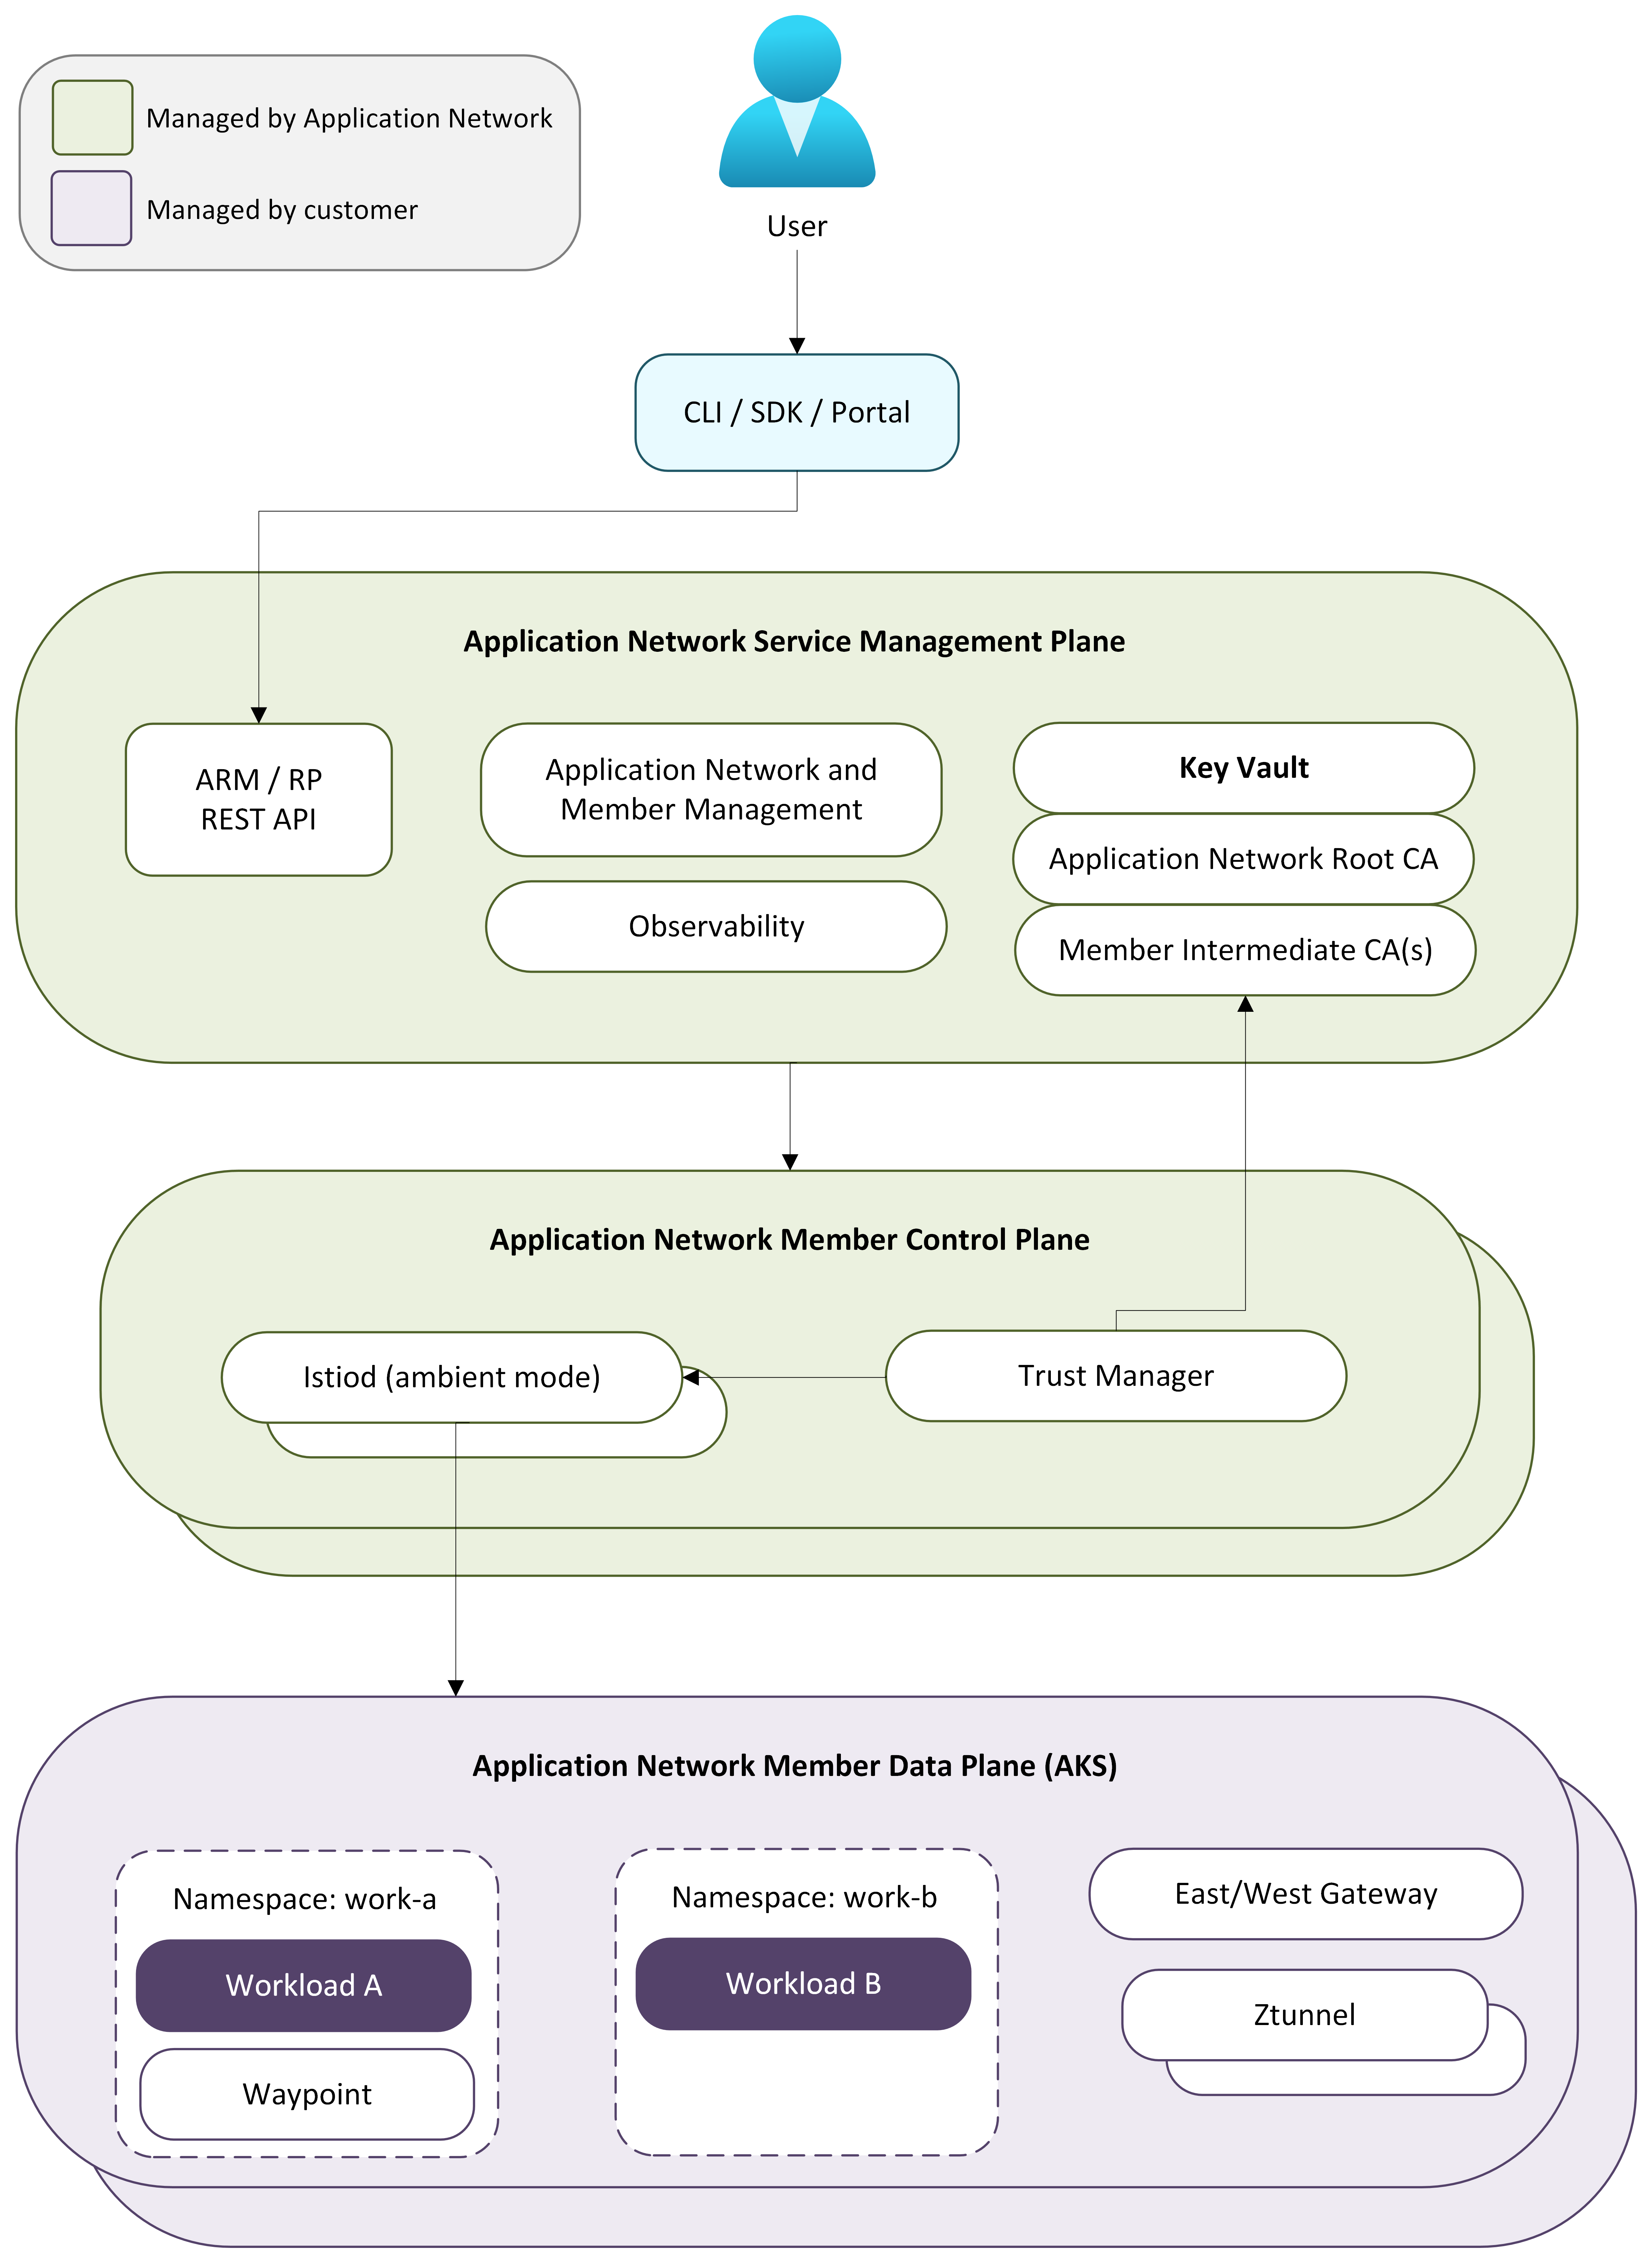
Diagram berikut mengilustrasikan lapisan arsitektur Azure Kubernetes Application Network dan bagaimana mereka berinteraksi satu sama lain dan dengan kluster AKS Anda:
Lapisan manajemen
Bidang manajemen adalah penyedia sumber daya Azure yang menangani semua operasi sumber daya Jaringan Aplikasi. Saat Anda membuat sumber daya Jaringan Aplikasi atau bergabung dengan kluster anggota, bidang manajemen memvalidasi permintaan, menyediakan sumber daya Azure pendukung seperti Azure Key Vault untuk penyimpanan sertifikat, dan mengatur pembuatan sarana kontrol regional untuk anggota.
Anda berinteraksi dengan bidang manajemen melalui Azure CLI (az appnet) atau ARM API. Sarana manajemen mengoordinasikan semua provisi hilir sehingga komponen sarana kontrol dan sarana data disebarkan tanpa intervensi manual.
Pesawat kontrol
Sarana kontrol adalah infrastruktur terkelola penuh yang berjalan di luar kluster AKS Anda. Saat kluster anggota bergabung dengan Jaringan Aplikasi, sarana kontrol khusus disediakan di wilayah Azure yang sama dengan kluster anggota, menjaga latensi antara komponen kontrol dan sarana data tetap rendah.
Nota
Anggota di berbagai wilayah Azure memiliki sarana kontrol yang disebarkan di wilayah masing-masing.
Sarana kontrol mencakup komponen-komponen berikut:
- Istiod: Terhubung ke server API Kubernetes kluster anggota untuk menemukan layanan dan mengawasi perubahan konfigurasi. Ini mendorong konfigurasi xDS ke ztunnel dan proksi titik arah di bidang data. Dalam penyebaran multi-kluster, Istiod juga terhubung ke server API Kubernetes dari kluster anggota lain untuk mendapatkan informasi penemuan layanan, memungkinkan penemuan layanan lintas kluster.
- Manajemen sertifikat: Menyediakan dan memutar sertifikat CA yang didukung oleh Azure Key Vault. CA akar menetapkan batas kepercayaan bersama di semua kluster anggota, dan setiap anggota menerima CA perantara yang mengeluarkan sertifikat beban kerja berumur pendek. Untuk informasi selengkapnya, lihat Gambaran Umum keamanan Azure Kubernetes Application Network.
- Manajemen siklus hidup: Menyebarkan dan meningkatkan semua komponen bidang data di kluster anggota, termasuk ztunnel, Istio CNI, proksi waypoint, dan definisi sumber daya kustom (CRD). Untuk informasi selengkapnya, lihat Mengonfigurasi peningkatan untuk anggota Azure Kubernetes Application Network.
Bidang data
Bidang data terdiri dari komponen yang disebarkan ke dalam namespace klaster applink-system anggota. Jaringan Aplikasi menggunakan moda ambient Istio, sehingga tidak ada sidecar yang disuntikkan ke dalam beban kerja Anda.
Bidang data mencakup komponen berikut:
- Ztunnel: Proksi L4 tingkat simpul yang disebarkan sebagai DaemonSet. Ztunnel mencegat lalu lintas layanan ke layanan pada simpul, membuat koneksi mTLS secara transparan, dan memberlakukan kebijakan otorisasi L4.
- Proksi waypoint: Proksi L7 yang bersifat opsional dan tersedia di setiap namespace yang menyediakan perutean HTTP, pergeseran lalu lintas, injeksi kesalahan, dan otorisasi L7. Proksi waypoint disebarkan hanya ketika kebijakan L7 dikonfigurasi untuk ruang nama.
- Gateway timur-barat: Menangani lalu lintas antar kluster dalam penyebaran multi-kluster. Anda bertanggung jawab untuk menyediakan konektivitas jaringan antara gateway timur-barat di setiap kluster anggota. Untuk informasi selengkapnya, lihat Penemuan layanan multi-kluster.
- Istio CNI: DaemonSet yang mengonfigurasi jaringan pod untuk intersepsi lalu lintas mesh ambient.
- CRD: Definisi sumber daya kustom Kubernetes untuk mengonfigurasi manajemen lalu lintas dan kebijakan keamanan.
Ketika permintaan dibuat di antara layanan, ztunnel mencegat lalu lintas, membuat koneksi mTLS dengan ztunnel tujuan, dan mengirimkan permintaan ke beban kerja tujuan. Jika kebijakan L7 dikonfigurasi, lalu lintas dirutekan melalui proksi penunjuk jalan sebelum mencapai tujuannya. Untuk lalu lintas antar-kluster, ztunnel merutekan melalui gateway timur-barat untuk mencapai aplikasi di kluster anggota yang jauh.
Penemuan layanan multi-kluster
Jaringan Aplikasi mendukung menghubungkan beberapa kluster AKS ke dalam jala layanan terpadu. Layanan dalam satu kluster anggota dapat berkomunikasi dengan layanan di kluster anggota lainnya, dengan mTLS diterapkan secara end-to-end melintasi batas kluster.
Dalam penyebaran multi-kluster Istio sumber terbuka, sarana kontrol biasanya terhubung ke server API Kubernetes dari kluster lain untuk menemukan perubahan layanan dan konfigurasi. Jaringan Aplikasi mengikuti model penemuan layanan serupa, di mana sarana kontrol mendapatkan informasi layanan dari kluster anggota sehingga layanan dapat ditemukan di seluruh batas kluster. Pendekatan ini memungkinkan beban kerja dalam satu kluster anggota untuk menyelesaikan dan berkomunikasi dengan layanan yang berjalan di kluster lain tanpa memerlukan perubahan aplikasi. Menambahkan kluster anggota baru memperluas keanggotaan mesh sehingga layanan di kluster baru dapat ditemukan oleh anggota lain.
Arus lalu lintas antar kluster melalui gateway timur dan barat yang disebarkan di setiap kluster anggota. Anda bertanggung jawab untuk menyediakan keterjangkauan jaringan antara gateway timur-barat kluster anggota Anda — misalnya, melalui peering VNet, VPN, atau solusi konektivitas lainnya. Semua lalu lintas kluster dienkripsi dengan mTLS.
Bagaimana komponen berinteraksi
Bidang kontrol terhubung ke server API Kubernetes kluster anggota, memantau perubahan layanan dan konfigurasi, serta mendorong pembaruan xDS ke proksi ztunnel dan waypoint. Ketika ada beberapa anggota, setiap sarana kontrol juga bertukar informasi layanan melalui pesan terkelola sehingga setiap anggota memiliki tampilan yang konsisten dari semua layanan di seluruh jala.
Manajemen sertifikat menyediakan CA akar saat sumber daya Jaringan Aplikasi dibuat dan mengeluarkan CA perantara untuk setiap kluster anggota. Sertifikat beban kerja dikeluarkan dengan periode validitas 24 jam dan diputar secara otomatis setiap 12 jam. Seluruh siklus hidup sertifikat, dari OS akar melalui sertifikat perantara dan beban kerja, dikelola tanpa intervensi manual.
Untuk hierarki sertifikat lengkap dan jadwal rotasi, lihat Gambaran Umum keamanan Azure Kubernetes Application Network.
Konten terkait
Untuk informasi selengkapnya tentang Azure Kubernetes Application Network, lihat artikel berikut: