Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Bongkar fungsi layanan bersama atau khusus ke proksi gateway. Pendekatan ini menyederhanakan pengembangan aplikasi dengan memusatkan aspek lintas fungsi, seperti terminasi sertifikat TLS yang menghadap klien, di gateway alih-alih menduplikasinya di setiap layanan.
Ketika beberapa layanan berbagi tanggung jawab seperti autentikasi, pemantauan, atau terjemahan protokol, mengonsolidasikan kekhawatiran tersebut ke dalam satu gateway mengurangi overhead konfigurasi per layanan dan risiko penyebaran.
Konteks dan masalah
Beberapa fitur umumnya digunakan di beberapa layanan, dan fitur ini memerlukan konfigurasi, manajemen, dan pemeliharaan. Layanan bersama atau khusus yang Anda distribusikan dengan setiap penyebaran aplikasi menambahkan overhead administratif dan meningkatkan kemungkinan kesalahan penyebaran. Anda harus menyebarkan pembaruan apa pun ke fitur bersama di semua layanan yang berbagi fitur tersebut.
Masalah keamanan seperti validasi token, enkripsi, dan manajemen sertifikat TLS dapat mengharuskan anggota tim untuk memiliki keterampilan yang sangat khusus. Misalnya, tanpa gateway, Anda mungkin perlu mengonfigurasi dan menyebarkan sertifikat yang menghadap klien pada setiap instans aplikasi. Anda harus melacak kedaluwarsa dan memperbarui, menguji, dan memverifikasinya di seluruh instans tersebut.
Layanan umum lainnya seperti autentikasi, otorisasi, pengelogan, pemantauan, atau pembatasan bisa sulit diterapkan dan dikelola di sejumlah besar penyebaran. Mengonsolidasikan jenis fungsionalitas ini mengurangi overhead dan kemungkinan kesalahan.
Solution
Alihkan beberapa fungsi ke gateway. Gateway kemudian menangani aspek lintas fungsi, seperti pengelolaan sertifikat yang berhadapan dengan klien, autentikasi, terminasi TLS, pemantauan, penerjemahan protokol, dan pembatasan laju untuk layanan backend.
Diagram berikut menunjukkan gateway yang mengakhiri koneksi TLS masuk dan menerapkan kemampuan bersama. Gateway memvalidasi sertifikat backend dan mengenkripsi ulang lalu lintas melalui koneksi TLS terpisah ke layanan backend.
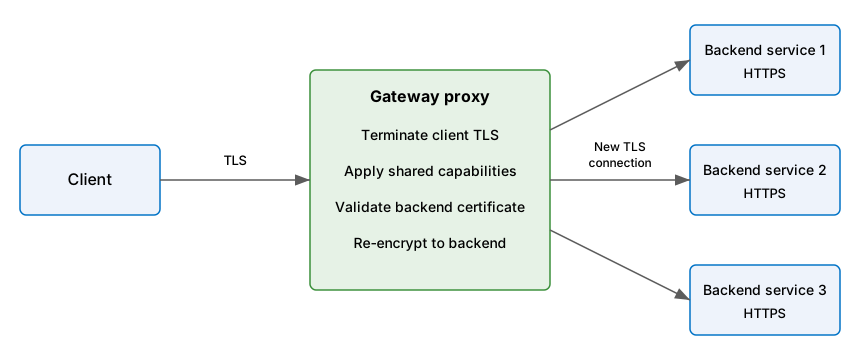
Keuntungan dari pola ini meliputi:
Sederhanakan pengembangan layanan dengan memusatkan konfigurasi bersama, seperti autentikasi, pembatasan, dan pengelogan permintaan, alih-alih menerapkannya di setiap layanan backend. Sentralisasi meningkatkan konsistensi dan membuat peningkatan layanan lebih mudah.
Izinkan tim khusus untuk menerapkan fitur yang memerlukan keahlian khusus, seperti keamanan. Tim inti Anda kemudian dapat berfokus pada fungsionalitas aplikasi, sementara aspek-aspek khusus namun berdampak lintas area ini ditangani oleh para ahli yang relevan.
Berikan konsistensi untuk permintaan dan respons pencatatan dan pemantauan. Bahkan jika layanan tidak diinstrumentasikan dengan benar, gateway dapat menyediakan tingkat dasar pemantauan dan pengelogan.
Mempusatkan manajemen lalu lintas yang sadar karbon. Gateway dapat menyesuaikan perilaku penyimpanan sementara, pembatasan kecepatan, dan pencatatan berdasarkan sinyal intensitas karbon real-time. Azure API Management menyediakan kemampuan ini dalam pratinjau terbatas, di wilayah tertentu dan tingkat klasik (Pengembang, Dasar, Standar, dan Premium). Untuk detail ketersediaan dan konfigurasi, lihat API berkelanjutan secara lingkungan di Azure API Management.
Tangani pemetaan URL lama ke baru statis. Gateway dapat mengembalikan pengalihan tanpa memanggil backend, sehingga penanganan URL lama tidak masuk ke alur permintaan tiap layanan.
Masalah dan pertimbangan
Pertimbangkan poin-poin berikut saat Anda memutuskan cara menerapkan pola ini:
Ketersediaan dan ketahanan tinggi. Pastikan gateway sangat tersedia dan tahan terhadap kegagalan. Hindari satu titik kegagalan dengan menjalankan beberapa contoh gateway Anda. Karena gateway menutup koneksi klien dan dapat menyimpan sementara isi permintaan, pertimbangkan bagaimana permintaan yang sedang diproses ditangani saat instans gagal. Gunakan mekanisme pengurasan koneksi atau penghentian yang aman agar penghapusan atau mulai ulang instans gateway tidak memutus sesi yang sedang aktif.
Kapasitas dan penskalakan. Pastikan gateway dirancang untuk kapasitas dan persyaratan penskalaan aplikasi dan titik akhir Anda. Pastikan gateway tidak menjadi hambatan untuk aplikasi dan cukup dapat diskalakan. Gateway harus disediakan untuk menangani ledakan lalu lintas puncak, bukan hanya beban rata-rata. Menyediakan kapasitas gateway di bawah kebutuhan untuk mengurangi biaya secara langsung menurunkan kinerja semua layanan yang berada di belakangnya.
Membongkar cakupan. Fitur offload yang dibagikan oleh beberapa layanan atau rute saat memusatkannya mengurangi implementasi dan manajemen duplikat.
Pencocokan pengalihan. Cocokkan hanya URL warisan yang dimaksudkan dan pertahankan perutean normal untuk permintaan yang tidak cocok. Simpan pengalihan yang bergantung pada status bisnis atau otorisasi khusus aplikasi dalam aplikasi. Untuk panduan terkait, lihat Mempertahankan tautan saat konten dipindahkan.
Pemisahan logika bisnis. Jangan pernah melimpahkan logika bisnis ke gateway.
Pelacakan transaksi. Jika Anda perlu melacak transaksi, pertimbangkan untuk membuat ID korelasi untuk tujuan pengelogan.
Overhead latensi. Gateway menambahkan lompatan jaringan pada setiap permintaan. Setiap fungsi offload yang dilakukan gateway, seperti penghentian TLS, autentikasi, atau pemeriksaan permintaan, menambahkan waktu pemrosesan ke jalur permintaan. Pengumpulan koneksi gateway dan koneksi tetap hidup ke layanan backend dapat mengimbangi sebagian biaya latensi dengan menggunakan kembali koneksi daripada membuat yang baru untuk setiap permintaan. Evaluasi apakah latensi gabungan hop gateway dan fungsi yang dialihkan dapat diterima terhadap target kinerja beban kerja.
Kompleksitas operasional. Gateway terpusat mengonsolidasikan manajemen tetapi juga memusatkan tanggung jawab operasional. Anda harus mengelola konfigurasi gateway, siklus hidup sertifikat, pembaruan kebijakan, dan peningkatan versi sebagai perhatian bersama. Pastikan tim yang bertanggung jawab atas gateway memiliki kapasitas dan alat untuk mengelolanya pada skala semua layanan yang bergantung padanya.
Implikasi keamanan. Gerbang adalah sasaran bernilai tinggi karena memusatkan fungsi keamanan lintas-layanan seperti autentikasi, terminasi TLS, dan pemeriksaan permintaan. Jika gateway disusupi, semua layanan di belakangnya dapat terekspos. Perkuat gateway, batasi antarmuka pengelolaannya, dan pantau gateway tersebut untuk mendeteksi perilaku anomali secara terpisah dari layanan backend yang dilindunginya.
Pencegahan bypass gateway. Konfigurasikan layanan backend untuk menerima permintaan hanya melalui jalur gateway yang dimaksudkan. Jika tidak, klien dapat terhubung langsung ke backend dan melewati autentikasi, pembatasan, inspeksi permintaan, dan pengelogan di gateway.
Penyebaran identitas. Tentukan apakah setiap backend mengotorisasi pemanggil asli, identitas beban kerja gateway, atau keduanya. Pertahankan token penelepon atau klaim tepercaya hanya ketika backend memerlukan konteks pengguna yang didelegasikan. Selalu autentikasi gateway ke backend secara terpisah. Jangan perlakukan header yang diteruskan yang belum diverifikasi sebagai bukti identitas.
Pemeliharaan TLS. Jika gateway melakukan terminasi TLS, bangun kembali koneksi TLS dengan backend. Jangan meneruskan lalu lintas melalui HTTP yang tidak terenkripsi. Perlakukan semua jaringan sebagai tidak tepercaya. Topologi ini masih memerlukan proses untuk menerbitkan, merotasi, dan mencabut sertifikat untuk backend.
Header yang diteruskan dan konteks klien. Ketika gateway mengakhiri koneksi klien dan membuat koneksi baru ke layanan backend, informasi seperti alamat IP klien, protokol asli, dan nama host hilang kecuali gateway secara eksplisit meneruskannya. Untuk strategi mitigasi, lihat Mempertahankan nama host HTTP asli antara proksi terbalik dan aplikasi web back-end-nya.
Kapan menggunakan pola ini
Gunakan pola ini ketika:
- Penyebaran aplikasi memiliki kekhawatiran bersama seperti sertifikat atau enkripsi TLS.
- Fitur yang umum di seluruh penyebaran aplikasi mungkin memiliki persyaratan sumber daya yang berbeda, seperti sumber daya memori, kapasitas penyimpanan, atau koneksi jaringan.
- Anda ingin memindahkan tanggung jawab atas masalah seperti keamanan jaringan, pembatasan, atau masalah batas jaringan lainnya ke tim yang lebih khusus.
Pola ini mungkin tidak cocok ketika:
- Gateway harus berisi logika yang spesifik untuk layanan atau aturan perutean yang mengaitkan perubahan pada layanan backend secara erat dengan perubahan konfigurasi gateway. Menggandengkan lapisan gateway dengan layanan internal berarti bahwa pembaruan pada sistem back-end dapat memaksa penerapan ulang gateway, sehingga mengurangi kemandirian penerapan.
- Tugas yang dialihkan bersifat ringan dan beban kerjanya sensitif terhadap latensi. Lompatan jaringan tambahan melalui gateway mungkin tidak sepadan jika overhead-nya lebih besar daripada manfaat sentralisasi.
- Memusatkan berbagai aspek ke dalam gateway bersama menimbulkan hambatan dalam pengelolaan perubahan. Jika siklus rilis tim gateway lebih lambat dibandingkan dengan siklus rilis tim layanan, pengalihan dapat menunda pembaruan sertifikat, kebijakan autentikasi, atau aturan jaringan.
Desain beban kerja
Arsitek harus mengevaluasi bagaimana pola Gateway Offloading dapat digunakan dalam desain beban kerja mereka untuk mengatasi tujuan dan prinsip yang tercakup dalam pilar Azure Well-Architected Framework. Contohnya:
| Prinsip Dasar | Bagaimana pola ini mendukung tujuan pilar |
|---|---|
| Keputusan desain Keandalan membantu beban kerja Anda menjadi tangguh tidak berfungsi dan memastikan bahwa memulihkan ke keadaan yang berfungsi penuh setelah kegagalan terjadi. | Membongkar tanggung jawab ini ke gateway mengurangi kompleksitas kode aplikasi pada simpul backend. Dalam beberapa kasus, offloading sepenuhnya menggantikan fungsionalitas dengan fitur yang disediakan oleh platform yang andal. - RE:01 Kesederhanaan dan efisiensi |
| Keputusan desain keamanan membantu memastikan kerahasiaan, integritas, dan ketersediaan data dan sistem beban kerja Anda. | Menambahkan gateway ke dalam alur permintaan memungkinkan Anda mempusatkan kontrol seperti firewall aplikasi web dan kebijakan TLS klien. Fungsionalitas offload yang disediakan platform sudah menawarkan keamanan yang ditingkatkan. - SE:06 Kontrol jaringan - Penguatan sumber daya SE:08 |
| Pengoptimalan Biaya berfokus pada mempertahankan dan meningkatkanpengembalian beban kerja Anda pada investasi. | Pola ini memungkinkan Anda untuk mengalihkan biaya dari sumber daya yang akan dihabiskan per simpul ke dalam implementasi gateway. Biaya dalam model pemrosesan terpusat sering lebih rendah daripada biaya model terdistribusi. - Konsolidasi CO:14 |
| Keunggulan Operasional membantu memberikan kualitas beban kerja melalui proses yang distandarisasi dan kohesi tim. | Dalam pola ini, konfigurasi dan pemeliharaan fungsionalitas yang dialihkan terpusat pada satu titik, alih-alih memerlukan pengelolaan dari beberapa node. Sentralisasi ini menyeragamkan cara aspek lintas fungsi diterapkan, sehingga perubahan operasional rutin dan ad-hoc menjadi konsisten dan dapat diprediksi. - Operasi Standardisasi OE:02 |
| Efisiensi Performa membantu beban kerja Anda memenuhi permintaan secara efisien melalui pengoptimalan dalam penskalaan, data, dan kode. | Menambahkan gateway offload dalam proses permintaan memungkinkan Anda menggunakan lebih sedikit sumber daya pada setiap simpul karena fungsi dipusatkan di gateway. Anda dapat mengoptimalkan implementasi fungsionalitas yang dilepas secara independen dari kode aplikasi. Fungsi platform yang telah di-offload cenderung memiliki kinerja yang sangat tinggi. - PE:03 Memilih layanan |
Jika pola ini memperkenalkan kompromi di dalam pilar, bandingkan dengan tujuan pilar lain.
Example
Azure Application Gateway WAF_v2 dapat menerapkan pola ini untuk aplikasi web regional. Gateway menangani terminasi koneksi TLS klien, menerapkan kebijakan WAF dan perutean, serta membangun koneksi TLS baru ke layanan backend. Desain ini menjaga hal-hal umum terkait pemrosesan permintaan tetap berada di luar kode aplikasi backend.
Application Gateway dengan pengalihan beban TLS
Diagram berikut menunjukkan bagaimana Application Gateway mengakhiri koneksi TLS masuk, memeriksa dan memfilter lalu lintas, dan mengenkripsi ulang sebelum meneruskannya ke kumpulan backend melalui TLS.
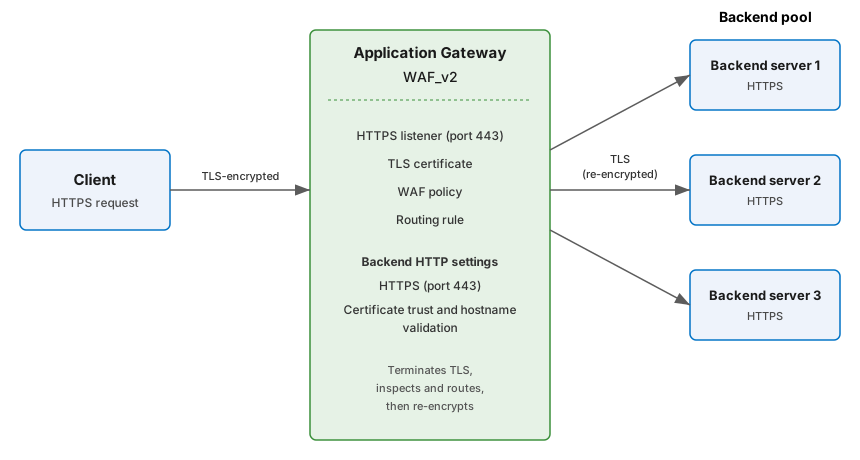
Arsitektur ini menggunakan komponen Application Gateway berikut untuk membongkar kemampuan bersama dan mengenkripsi ulang lalu lintas backend:
- Pendengar HTTPS. Pendengar HTTPS di port 443 menerima koneksi TLS masuk dari klien.
- Sertifikat TLS. Sertifikat PFX, yang bersumber dari Azure Key Vault, dilampirkan ke pendengar HTTPS. Application Gateway mendekripsi lalu lintas masuk untuk memeriksa dan merutekannya, lalu mengenkripsinya kembali ke kumpulan backend. Server backend masih memerlukan sertifikat untuk koneksi terenkripsi ulang, tetapi dalam banyak kasus sertifikat yang dikelola platform dapat digunakan.
- Kumpulan backend. Kumpulan backend menentukan set server HTTPS yang menerima lalu lintas terenkripsi ulang. Target backend dapat berupa komputer virtual, Kumpulan Skala Komputer Virtual Azure, alamat IP, atau instans Azure App Service. Batasi akses backend sehingga klien tidak dapat melewati Application Gateway dan kebijakan WAF-nya dengan menyambungkan secara langsung.
- Pengaturan HTTP backend. Atur protokol backend ke HTTPS dan port ke port TLS milik backend, seperti 443. Konfigurasikan kepercayaan sertifikat dan nama host yang cocok dengan sertifikat backend. Untuk otoritas sertifikat privat, konfigurasikan sertifikat akar tepercaya. Untuk detailnya, lihat TLS end-to-end dengan SKU v2.
- Aturan perutean. Aturan perutean permintaan mengaitkan pendengar dengan kumpulan backend dan pengaturan HTTP backend. Aturan berbasis jalur dapat merutekan jalur URL yang berbeda ke kumpulan backend yang berbeda.
- Kebijakan WAF. Kebijakan menentukan aturan terkelola dan kustom yang digunakan untuk memeriksa permintaan, termasuk aturan Geomatch apa pun.
Karena Application Gateway mendekripsi lalu lintas, Application Gateway dapat memeriksa konten permintaan untuk perutean cerdas, menulis ulang header dan URL HTTP, dan menerapkan aturan WAF. Kemudian mengenkripsi ulang lalu lintas sebelum meneruskan permintaan ke backend.
Untuk panduan konfigurasi, lihat Enkripsi TLS end-to-end dengan Application Gateway.
Teknologi pendukung
Layanan Azure berikut dapat membantu Anda menerapkan pola ini:
Gunakan Application Gateway untuk lalu lintas web regional.
Gunakan Azure Application Gateway untuk Kontainer untuk ingress asli Kubernetes ke beban kerja AKS.
Gunakan Azure Front Door untuk lalu lintas web global atau multiregion.
Gunakan Azure API Management untuk masalah khusus API seperti autentikasi, pembatasan, transformasi, dan pemantauan.