Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Azure Data Manager for Agriculture mendukung berbagai konektor ingress data untuk memusatkan akun terfragmentasi Anda. Koneksi ini mengharuskan pelanggan untuk mengisi kredensial mereka dalam model Bring Your Own License (BYOL), sehingga manajer data dapat mengambil data atas nama pelanggan.
Penting
Microsoft Azure Data Manager for Agriculture (Preview) akan dihentikan pada 1 September 2025.
Jika Anda secara aktif menggunakan Azure Data Manager for Agriculture (Pratinjau), kami sarankan Anda menjeda pengembangan baru dan memulai perencanaan transisi sesegera mungkin. Pratinjau ini tidak lagi menerima pembaruan fungsi atau keamanan.
Microsoft tidak menyimpan salinan data Anda. Ekstrak data Anda sesegera mungkin; Microsoft akan menghapusnya 30 hari setelah tanggal pensiun.
Terima kasih telah terlibat dengan Azure Data Manager for Agriculture (Pratinjau) dan mendorong inovasi selama fase awal ini.
Punya pertanyaan? Dapatkan jawaban dari pakar komunitas di Microsoft Q&A. Jika Anda memiliki rencana dukungan dan memerlukan bantuan teknis, buat permintaan dukungan.
Prasyarat
Untuk menggunakan BYOL, Anda memerlukan langganan Azure. Jika Anda belum berlangganan, buat akun gratis sebelum memulai.
Gambaran Umum
Dalam model BYOL, Anda bertanggung jawab untuk menyediakan lisensi Anda sendiri untuk konektor data satelit dan cuaca. Dalam model ini, Anda menyimpan bagian rahasia dari kredensial di Azure Key Vault yang dikelola pelanggan. URI rahasia harus dibagikan dengan Azure Data Manager untuk instans Pertanian. Instans Azure Data Manager for Agriculture harus diberi izin baca rahasia sehingga API dapat bekerja dengan mulus. Proses ini adalah pengaturan satu kali untuk setiap konektor. Manajer Data kami kemudian merujuk dan membaca rahasia dari brankas kunci pelanggan sebagai bagian dari panggilan API tanpa paparan rahasia.
Diagram alir menunjukkan pembuatan dan berbagi kredensial.

Pelanggan dapat secara opsional mengambil alih kredensial yang akan digunakan untuk permintaan sarana data dengan memberikan kredensial sebagai bagian dari permintaan API sarana data.
Urutan langkah-langkah untuk menyiapkan konektor
Langkah 1: Membuat atau menggunakan Key Vault yang sudah ada
Pelanggan dapat membuat brankas kunci atau menggunakan brankas kunci yang ada untuk berbagi kredensial lisensi untuk satelit (Sentinel Hub) dan cuaca (Cuaca IBM). Pelanggan membuat Azure Key Vault atau menggunakan kembali brankas kunci yang ada.
Aktifkan properti berikut:
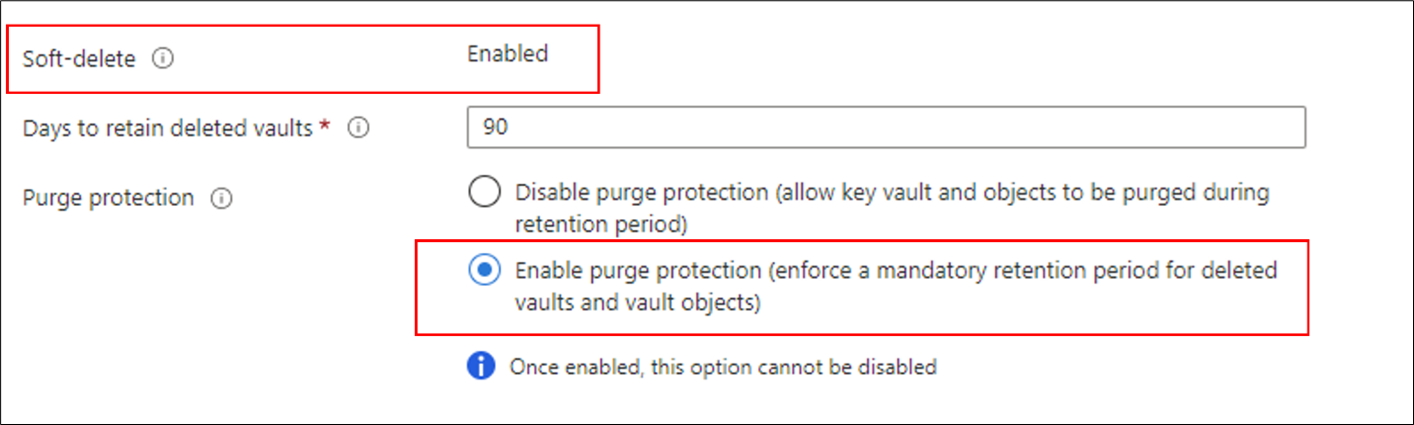
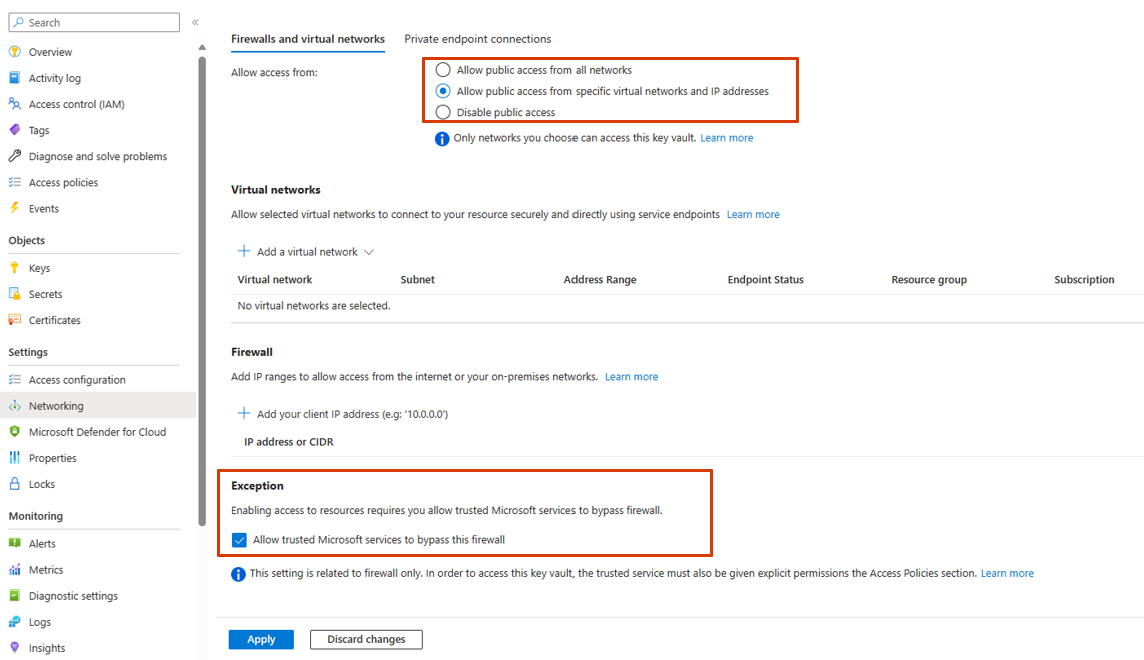
Manajer Data untuk Pertanian adalah layanan tepercaya Microsoft dan mendukung brankas kunci jaringan privat selain brankas kunci yang tersedia untuk umum. Jika Anda meletakkan brankas kunci di belakang VNET, Maka Anda perlu memilih “Allow trusted Microsoft services to bypass this firewall."
Langkah 2: Menyimpan rahasia di Azure Key Vault
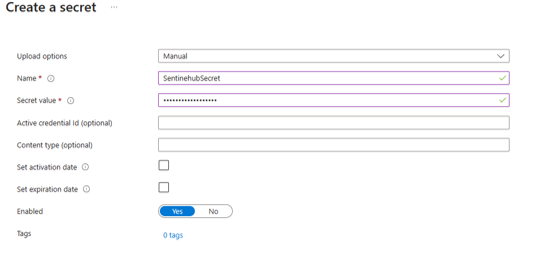
Untuk berbagi kredensial layanan satelit atau cuaca Anda, simpan bagian rahasia dari kredensial di brankas kunci, misalnya ClientSecret untuk SatelliteSentinelHub dan APIKey untuk WeatherIBM. Pelanggan memegang kendali atas nama dan rotasi rahasia.
Lihat panduan ini untuk menyimpan dan mengambil rahasia Anda dari vault.
Langkah 3: Aktifkan identitas sistem
Sebagai pelanggan, Anda harus mengaktifkan identitas sistem untuk instans Data Manager for Agriculture Anda. Identitas ini digunakan saat diberi izin baca rahasia untuk instans Azure Data Manager for Agriculture.
Ikuti salah satu metode berikut untuk mengaktifkan:
Melalui antarmuka pengguna portal Azure

Melalui Azure CLI
az rest --method patch --url /subscriptions/{subscriptionId}/resourceGroups/{resourceGroupName}/providers/Microsoft.AgFoodPlatform/farmBeats/{ADMA_instance_name}?api-version=2023-06-01-preview --body "{'identity': {'type': 'SystemAssigned'}}"
Langkah 4: Kebijakan akses
Tambahkan kebijakan akses di brankas kunci untuk instans Data Manager for Agriculture Anda.
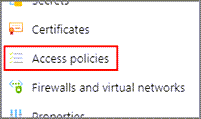
Buka tab kebijakan akses di brankas kunci.
Pilih izin GET dan LIST Rahasia.
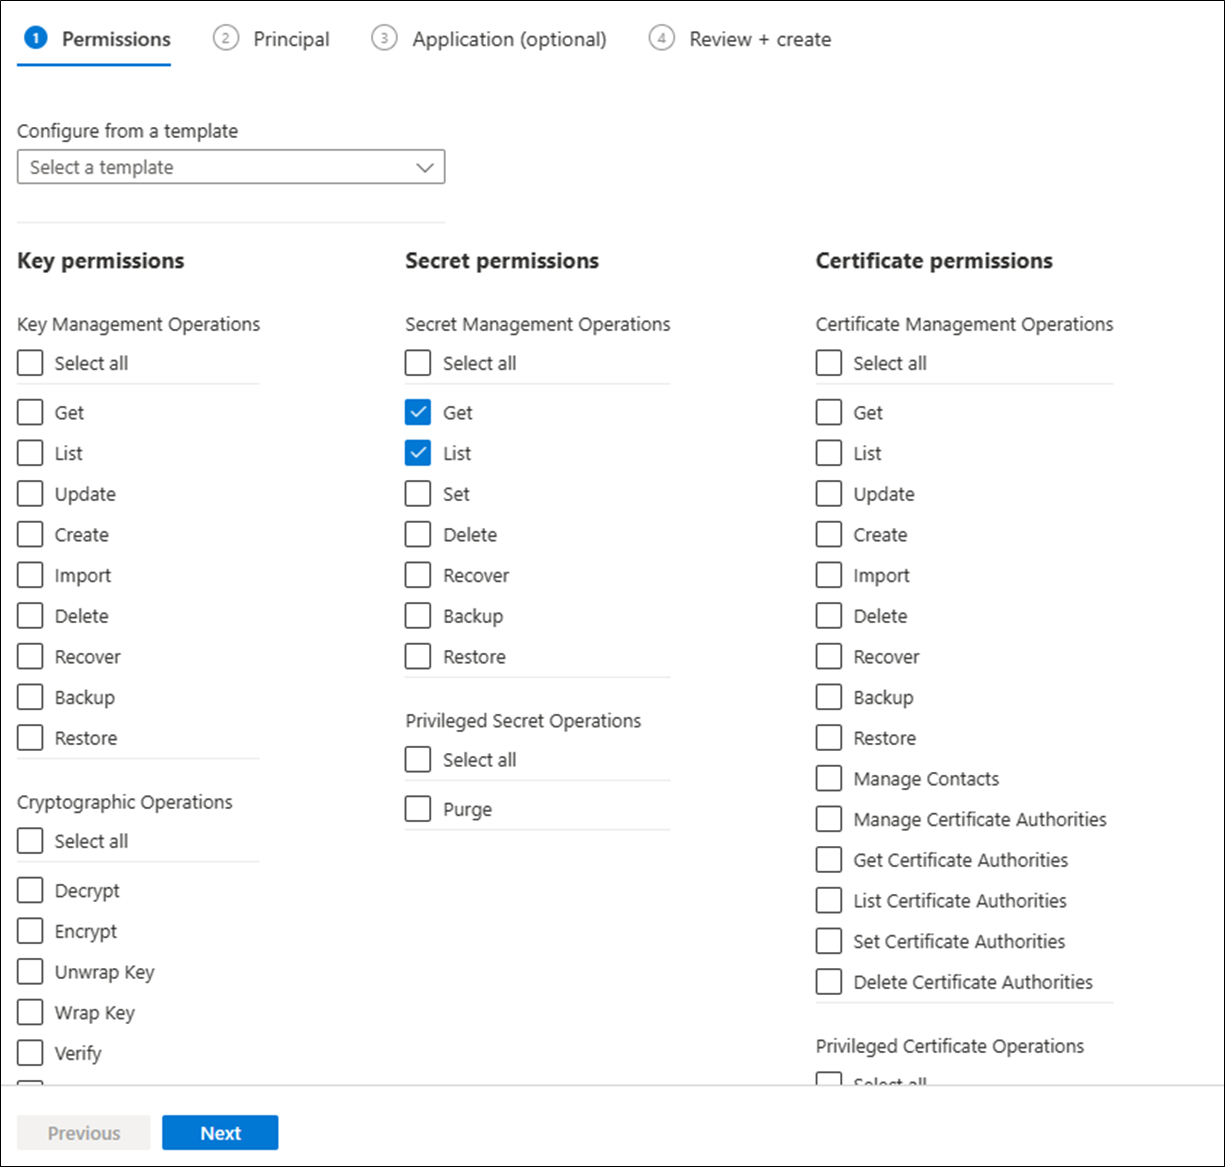
Pilih tab berikutnya, lalu pilih Data Manager untuk nama instans Pertanian lalu pilih tab tinjau + buat untuk membuat kebijakan akses.
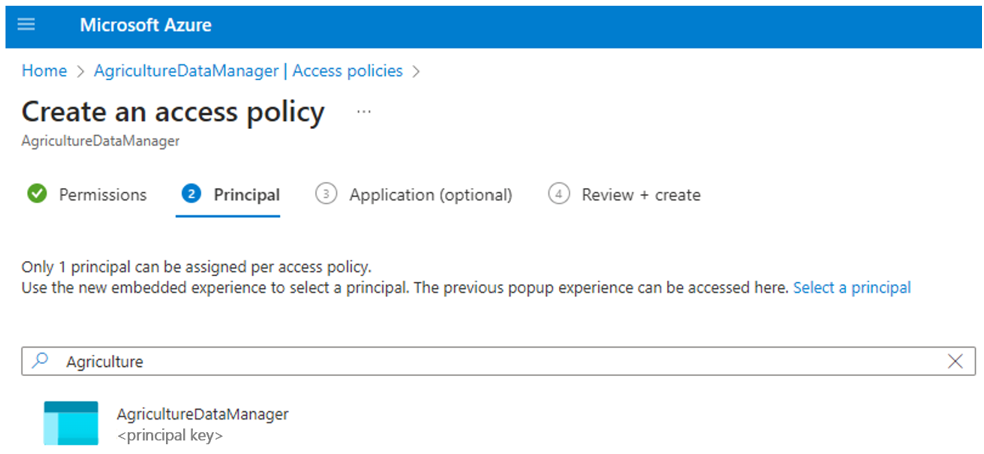
Langkah 5: Memanggil API control plane
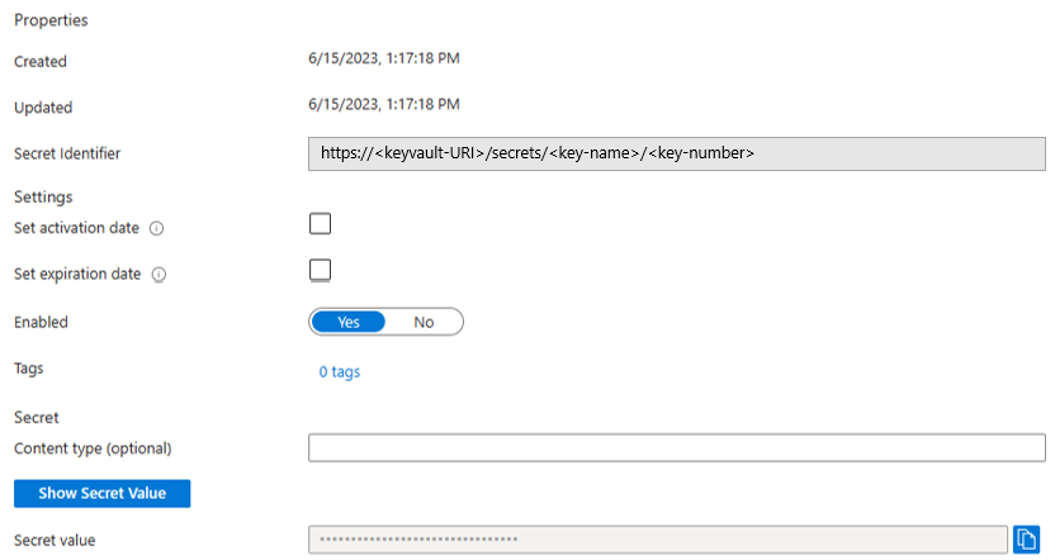
Gunakan panggilan API untuk menentukan kredensial konektor. URI brankas kunci, nama kunci, dan versi kunci dapat ditemukan setelah menciptakan rahasia seperti yang ditunjukkan pada gambar berikut.
Catatan
Untuk melakukan panggilan pesawat kendali, Anda memerlukan hak akses pemilik pada cakupan sumber daya ADMA.
Nilai berikut harus digunakan untuk konektor saat memanggil API di atas:
| Skenario | DataConnectorName | Kredensial |
|---|---|---|
| Untuk konektor Satelit SentinelHub | SatelliteSentinelHub | OAuthClientCredentials |
| Untuk konektor IBM Cuaca | WeatherIBM | ApiKeyAuthCredentials |
Mengganti detail konektor
Sebagai bagian dari API Data plane, pelanggan dapat memilih untuk mengambil alih detail konektor yang perlu digunakan untuk permintaan tersebut.
Pelanggan dapat merujuk ke dokumentasi versi 2023-06-01-preview API tempat API Data plane untuk satelit dan cuaca mengambil kredensial sebagai bagian dari isi permintaan.
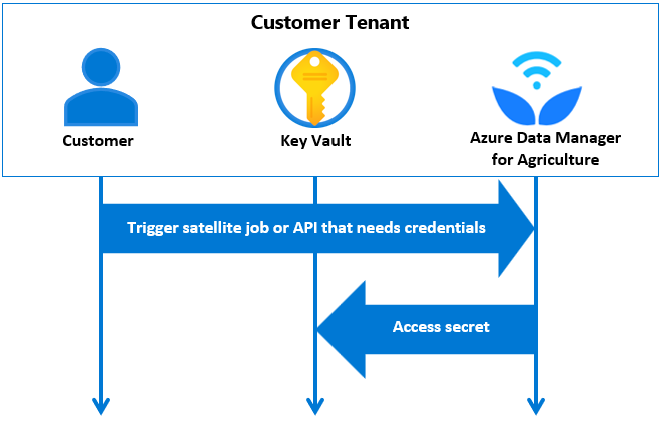
Cara Azure Data Manager for Agriculture mengakses rahasia
Alur berikut menunjukkan bagaimana Azure Data Manager for Agriculture mengakses rahasia.
Jika Anda menonaktifkan lalu mengaktifkan kembali identitas sistem, maka Anda harus menghapus kebijakan akses di brankas kunci dan menambahkannya lagi.
Kesimpulan
Anda dapat menggunakan kunci lisensi dengan aman dengan menyimpan rahasia Anda di Azure Key Vault, mengaktifkan identitas sistem, dan menyediakan akses baca ke Data Manager kami. Solusi ISV yang tersedia dengan Manajer Data kami juga menggunakan kredensial ini.
Anda dapat menggunakan API data plane kami dan mereferensikan kunci lisensi di brankas kunci Anda. Anda juga dapat memilih untuk mengambil alih kredensial lisensi default secara dinamis dalam panggilan API data plane kami. Manajer Data kami melakukan validasi dasar termasuk memeriksa apakah dapat mengakses rahasia yang ditentukan dalam objek kredensial atau tidak.
Langkah berikutnya
- Uji API kami di sini.