Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Important
Fitur ini ada di Beta. Azure Databricks memungkinkan pemindaian keamanan kode untuk workspace yang memenuhi syarat selama beta.
Important
Pemindaian keamanan dapat menghasilkan positif palsu dan mungkin tidak mengidentifikasi semua bug keamanan.
Databricks Apps memindai kode sumber aplikasi Anda untuk mencari masalah keamanan umum setiap kali Anda menerapkan perubahan kode sumber. Pemindaian tidak memblokir deployment atau menyebabkan deployment gagal. Temuan muncul di halaman Keamanan aplikasi, di mana manajer aplikasi dapat meninjau dan memilahnya.
Cara kerja pemindaian keamanan kode
Pemindaian keamanan kode menjalankan analisis statis pada kode sumber aplikasi Anda sebagai bagian dari penerapan:
- Dijalankan saat ada perubahan kode sumber: Pemindaian berjalan secara otomatis saat Anda menerapkan perubahan kode sumber. Deployment yang menggunakan ulang build yang sudah ada tanpa perubahan kode sumber tidak dipindai.
- Hanya membaca sumber Anda: Pemindai menganalisis kode sumber Anda tanpa menjalankannya, dan tidak pernah mengubah aplikasi Anda.
- Non-blocking: Pemindai melaporkan temuan keamanan tetapi tidak memblokir atau menyebabkan penerapan gagal. Tinjau dan tangani temuan berdasarkan tingkat keparahan dan persyaratan keamanan Anda.
- Aman saat gagal: Jika pemindaian tidak dapat selesai, hasilnya dicatat sebagai tidak tersedia daripada bersih, sehingga pemindaian yang hilang tidak pernah disalahartikan sebagai pemindaian yang lolos.
Apa yang terdeteksi oleh pemindaian
Pemindaian keamanan kode hanya menganalisis kode sumber aplikasi Anda. Ini tidak memindai ketergantungan aplikasi Anda dan tidak melakukan analisis dinamis terhadap aplikasi yang sedang berjalan.
Pemindai menggunakan aturan deteksi yang dipilih, dibuat, dan disetel oleh Azure Databricks untuk Aplikasi Databricks. Azure Databricks dapat menambah, menghapus, atau memperbarui aturan seiring waktu untuk meningkatkan cakupan deteksi dan akurasi. Aturan mendeteksi kelas kerentanan yang umum, termasuk:
- Kredensial dan rahasia yang ditanamkan langsung dalam kode
- Injeksi SQL
- Pembuatan skrip lintas situs (XSS)
- Server-Side Request Forgery (SSRF)
- Path traversal
- Deserialisasi tidak aman
- Konfigurasi berbagi sumber daya lintas asal permisif (CORS)
- Pemuatan YAML yang tidak aman
- Pengeksposan token pengguna (atas nama)
Note
Pemindaian bersih tidak menjamin aplikasi Anda aman. Pemindai memeriksa serangkaian masalah tertentu, sehingga masalah yang tidak tercakup oleh aturannya tidak terdeteksi. Jaga praktik tinjauan kode dan keamanan Anda sendiri, terutama untuk aplikasi yang menangani data sensitif. Untuk panduan keamanan lebih lanjut, lihat praktik terbaik Keamanan.
Lihat temuan keamanan
Anda harus memiliki izin CAN MANAGE untuk sebuah aplikasi untuk melihat temuan keamanannya. Lihat Mengonfigurasi izin untuk aplikasi Databricks.
Untuk melihat temuan:
- Di ruang kerja Anda, buka aplikasi. Lihat detail untuk aplikasi Databricks.
- Pilih tab Keamanan.
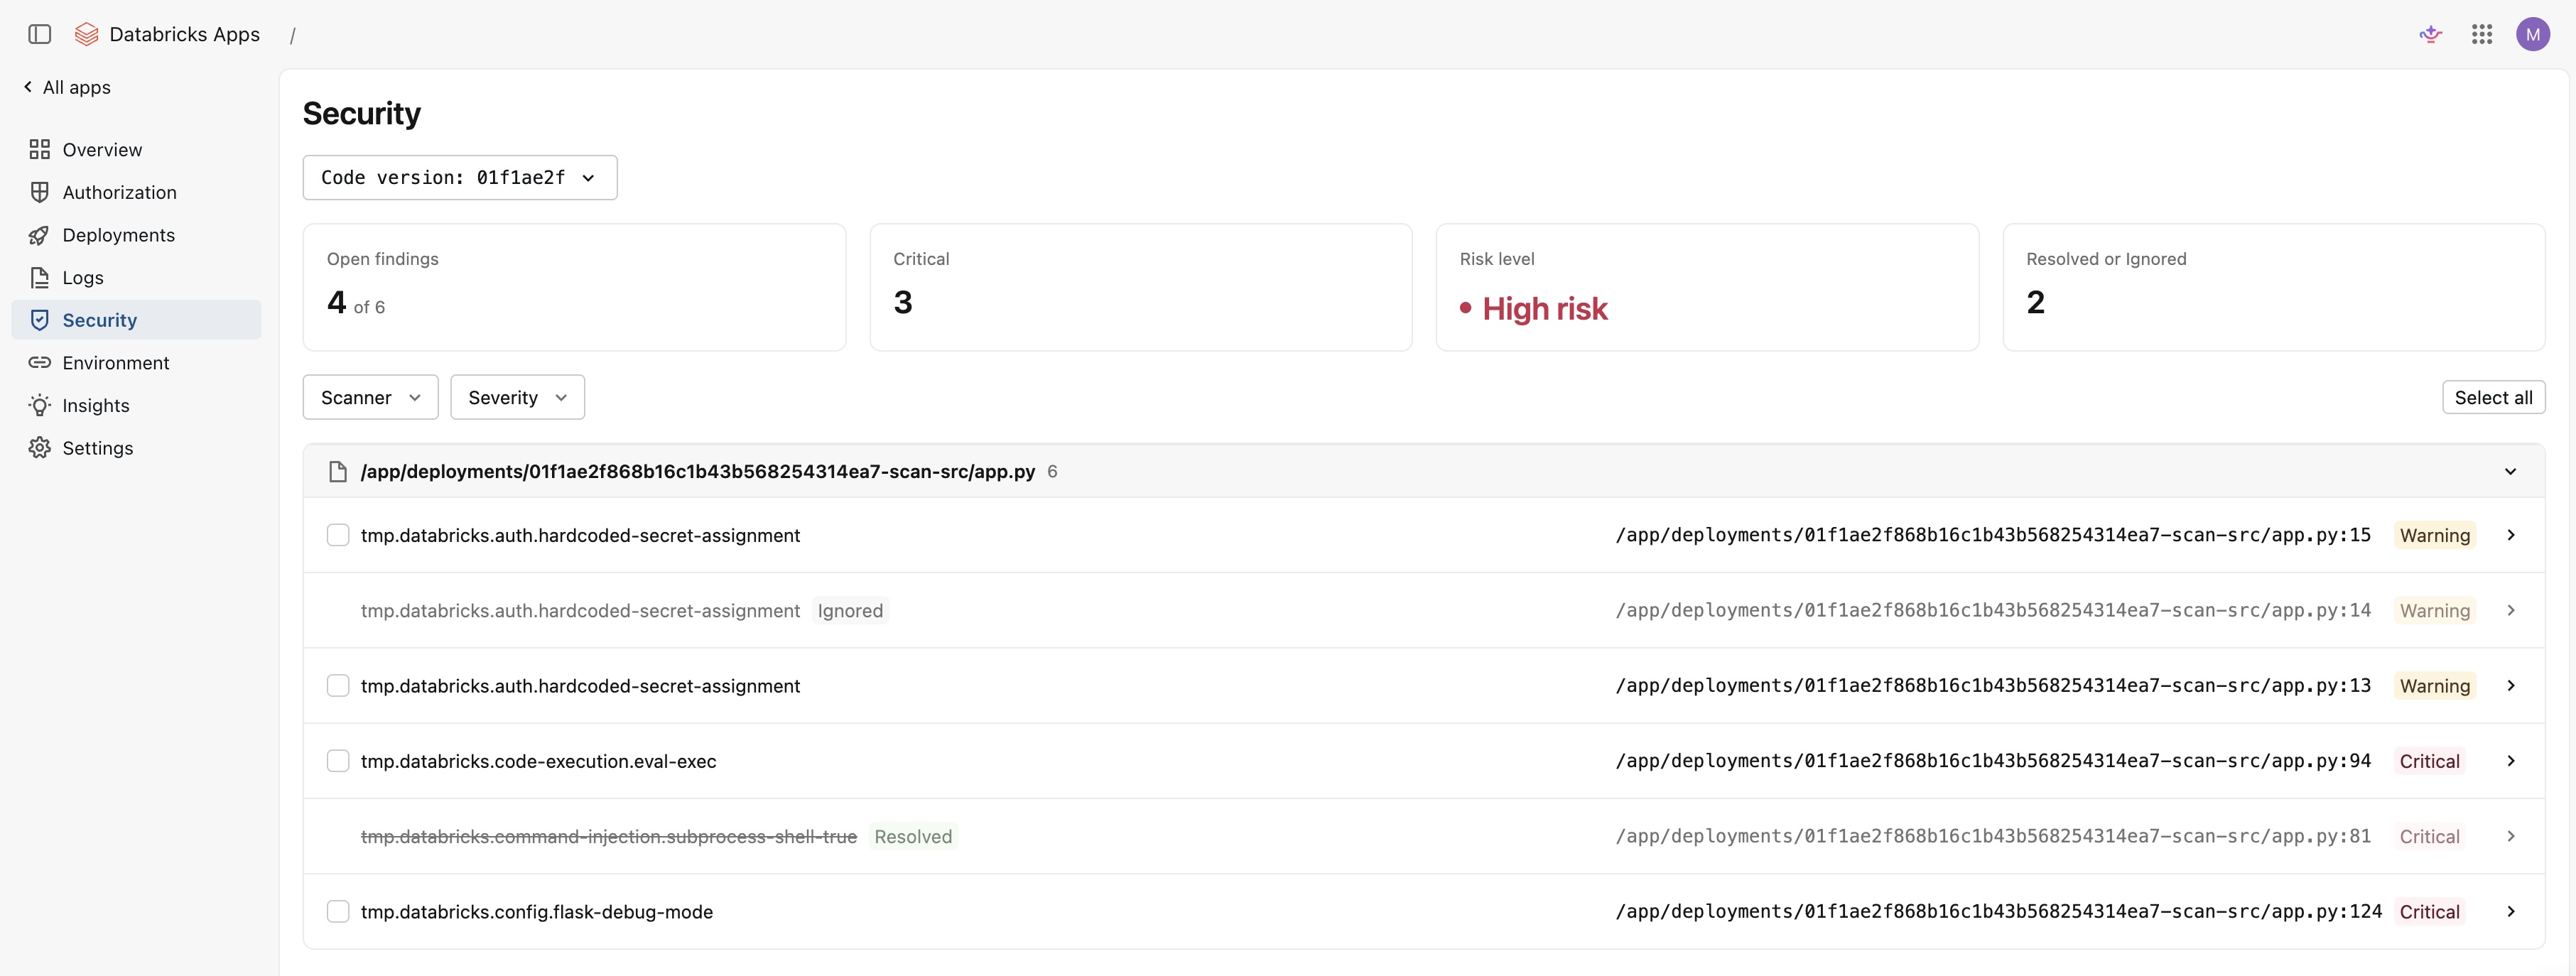
Halaman Keamanan menampilkan temuan untuk deployment yang dipilih, dikelompokkan berdasarkan file. Setiap temuan meliputi:
- Cek yang sesuai
- Jalur file dan nomor baris
- Tingkat keparahan
- Deskripsi masalah
Temuan menggunakan tingkat keparahan berikut:
- Kritis: Masalah tingkat keparahan tinggi, seperti kerentanan yang mungkin terjadi, yang harus Anda tangani sebelum mengandalkan aplikasi.
- Peringatan: Masalah potensial yang harus Anda tinjau dan perbaiki jika berlaku untuk aplikasi Anda.
- Info: Temuan berisiko rendah atau saran pengodean aman yang perlu diperhatikan.
Ringkasan di bagian atas halaman menunjukkan jumlah temuan terbuka, jumlah temuan kritis, tingkat risiko keseluruhan, dan jumlah temuan yang telah Anda selesaikan atau abaikan. Tingkat risiko mencerminkan temuan terbuka Anda dan tingkat keparahannya; temuan yang Anda selesaikan atau abaikan tidak diperhitungkan dalam tingkat risiko tersebut. Saring temuan berdasarkan tingkat keparahan untuk fokus pada masalah yang paling penting.
Untuk meninjau hasil dari deployment sebelumnya, gunakan pemilih versi kode untuk memilih deployment sebelumnya.
Temuan triase
Triage memungkinkan Anda melacak temuan mana yang telah Anda tangani. Seperti halnya melihat temuan, Anda harus memiliki izin CAN MANAGE di aplikasi untuk memilahnya.
Setiap temuan memiliki salah satu keadaan berikut:
- Buka: Status default untuk temuan baru.
- Diselesaikan: Tandai temuan sebagai diselesaikan setelah Anda memperbaiki masalah dasar.
- Diabaikan: Abaikan temuan yang tidak berlaku untuk aplikasi Anda atau yang telah Anda terima sebagai risiko yang sudah diketahui.
Untuk meninjau temuan, pilih Tandai sebagai selesai atau Abaikan pada temuan. Untuk memindahkan temuan kembali ke status terbuka, pilih Buka Kembali. Untuk melakukan triase beberapa temuan sekaligus, pilih beberapa temuan dan terapkan tindakan secara massal.
Status triage disimpan per temuan dan tetap ada di seluruh deployment. Jika masalah yang sama muncul di deployment berikutnya, status yang Anda tetapkan tetap terjaga, sehingga Anda tidak perlu menilai ulang masalah yang sudah Anda tinjau.
Hasil pemindaian
Halaman Keamanan mencerminkan hasil pemindaian deployment. Hasil pemindaian menjelaskan apa yang ditemukan pemindaian, dan status pemindaian menjelaskan apakah pemindaian telah selesai.
Hasil mencerminkan aturan deteksi yang berlaku saat pemindaian dijalankan. Azure Databricks tidak memindai ulang deployment yang sudah ada ketika aturan berubah, sehingga hasil sebelumnya (termasuk No security findings) mungkin tidak mencerminkan aturan saat ini. Pemindaian baru akan berjalan otomatis pada perubahan kode sumber Anda berikutnya.
Hasil berikut menjelaskan apa yang ditemukan oleh pemindaian:
| Hasil | Deskripsi |
|---|---|
| Tidak ada temuan keamanan | Pemindaian selesai dan tidak menemukan masalah dari set aturan saat ini. |
| Temuan | Pemindaian menemukan satu atau lebih masalah yang perlu ditinjau dan ditriase. |
Status berikut menggambarkan status pemindaian itu sendiri:
| Status | Deskripsi |
|---|---|
| Memindai deployment ini | Pemindaian sedang berlangsung. Halaman akan diperbarui secara otomatis setelah pemindaian selesai. |
| Pemindaian belum selesai | Pemindaian berjalan tetapi melewati beberapa file atau aturan, sehingga hasilnya mungkin bersifat parsial. |
| Hasil pemindaian tidak tersedia | Pemindaian tidak dapat selesai untuk deployment ini. |
| Deployment ini tidak dipindai | Deployment menggunakan ulang build yang sudah ada tanpa perubahan kode sumber. Deploy ulang setelah perubahan kode untuk menjalankan pemindaian lagi. |