Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Important
Fitur ini ada di Pratinjau Umum. Admin akun dapat mengelola akses ke fitur ini dari halaman Pratinjau di konsol akun. Lihat Mengelola pratinjau tingkat akun.
Note
Gateway jaringan pribadi memerlukan paket Premium. Penagihan untuk gateway jaringan privat dimulai pada atau setelah 1 Desember 2026. Lihat juga Penagihan untuk gateway jaringan privat.
Gateway jaringan pribadi menghubungkan komputasi serverless Azure Databricks ke satu atau lebih sumber daya di VNet Anda melalui satu gateway yang dikelola.
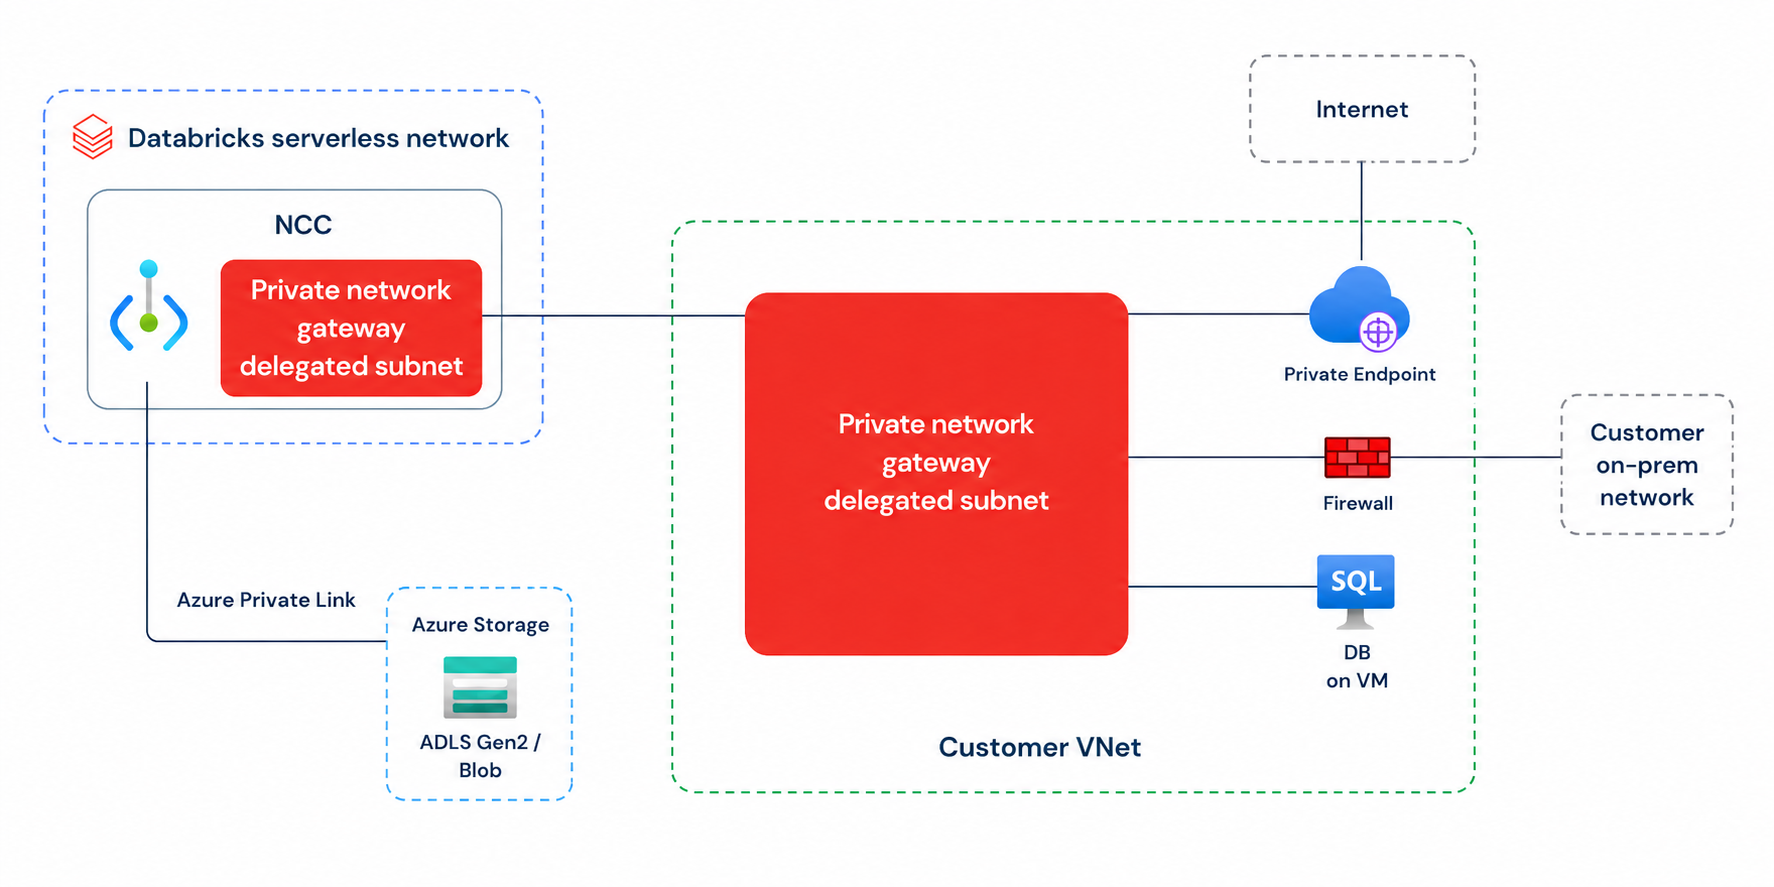
Setelah Anda mendelegasikan satu subnet di VNet Anda ke Azure Databricks, lingkungan serverless Anda dapat mengakses sumber daya yang dapat dicapai subnet, termasuk jaringan yang terhubung secara transitif ke VNet Anda seperti sistem lokal melalui ExpressRoute atau VPN.
Databricks merekomendasikan untuk membuat subnet baru yang didedikasikan untuk gateway jaringan privat dan mendelegasikan ke Azure Databricks. Pastikan subnet memiliki konektivitas hilir ke semua target sumber daya yang ingin Anda capai melalui gateway.
Gateway jaringan privat melengkapi Private Link daripada menggantikannya:
- Gunakan aturan endpoint pribadi Private Link untuk koneksi langsung dan privat ke sumber daya tertentu yang dikelola cloud, seperti penyimpanan objek.
- Gunakan gateway jaringan privat untuk mengakses sumber daya di VNet Anda atau jaringan yang terhubung, atau untuk mengarahkan keluar tanpa server melalui firewall Anda sendiri atau jalur keluar khusus.
Untuk mengatur gateway jaringan privat, lihat Konfigurasikan gateway jaringan privat.
Overview
Gateway jaringan privat memenuhi beberapa kebutuhan konektivitas tanpa server dengan satu pengaturan:
- Konektivitas yang luas tanpa penyiapan untuk setiap sumber daya. Jangkau banyak sumber daya di VNet Anda, atau sistem lokal melalui ExpressRoute atau VPN yang terhubung, tanpa mengonfigurasi endpoint pribadi terpisah untuk setiap sumber daya.
- Keluar melalui perangkat keamanan Anda sendiri. Rute keluar tanpa server melalui firewall atau perangkat keamanan jaringan Anda sendiri, seperti Palo Alto atau layanan firewall penyedia cloud Anda, untuk inspeksi konten sebelum lalu lintas meninggalkan jaringan Anda.
- Alamat IP sumber yang stabil dan dapat diidentifikasi. Kirim trafik keluar serverless menggunakan rangkaian alamat IP Anda sendiri, sehingga sistem downstream dapat mengidentifikasi lalu lintas tersebut pada lapisan jaringan. Ini berguna untuk daftar izin yang aman di lingkungan multi-tenant.
Anda juga dapat menggunakan gateway jaringan privat untuk mengontrol cara komputasi tanpa server mengakses internet:
- Lindungi akses internet nirserver melalui perangkat keamanan Anda sendiri.
- Akses internet dari set alamat IP khusus Anda sendiri.
Cara kerjanya
Saat Anda membuat gateway jaringan privat, Azure Databricks menyuntikkan gateway tersebut ke subnet yang Anda delegasikan Microsoft.Databricks/workspaces di VNet Anda. Lalu lintas serverless ke tujuan yang Anda konfigurasi mengalir melalui gateway ke VNet Anda, lalu dari sana ke jaringan mana pun yang dirutekan oleh VNet Anda, termasuk jaringan yang terhubung secara transitif seperti sistem on-premises melalui ExpressRoute atau VPN.
Azure Databricks mengevaluasi lalu lintas keluar serverless berdasarkan jalur jaringan yang Anda konfigurasi berdasarkan urutan prioritas, dengan menggunakan jalur pertama yang cocok dengan tujuan masing-masing koneksi:
| Priority | Path | Berlaku pada |
|---|---|---|
| 1 | Aturan endpoint privat (Private Link) | Lalu lintas ke sumber daya terkelola cloud tertentu yang memiliki aturan endpoint privat. |
| 2 | AWS: endpoint gateway untuk layanan Amazon S3 dan DynamoDB. Azure: titik akhir layanan. | Lalu lintas yang cocok dengan endpoint tersebut akan tetap berada di jaringan backbone penyedia cloud dan tidak dapat digantikan oleh gateway. |
| 3 | Gerbang jaringan privat | Tujuan yang Anda konfigurasi dalam mode SPECIFIC_DESTINATIONS, atau seluruh lalu lintas keluar yang tersisa dalam mode ALL_TRAFFIC. |
| 4 | Lalu lintas keluar default Azure Databricks serverless | Semua trafik keluar lainnya. |
Azure service endpoints hanya mencapai sumber daya Azure PaaS yang berorientasi publik. Mereka tidak mencakup sumber daya yang bersifat privat saja. Penyimpanan blob selalu dirutekan melalui jalur titik akhir layanan Azure dan tidak dapat dialihkan melalui gateway jaringan privat.
Gateway jaringan privat bekerja dengan jaringan serverless yang sudah ada sebagai berikut:
- Menggunakan kembali NCC yang sudah ada: Gateway jaringan privat menggunakan ulang konfigurasi konektivitas jaringan (NCC) yang sudah ada daripada memperkenalkan model objek baru. NCC adalah objek tingkat akun yang mengelola jaringan tanpa server. Setelah Anda membuat gateway jaringan privat di dalam NCC dan menghubungkan NCC tersebut ke workspace Anda, produk serverless di workspace tersebut dapat menggunakan gateway secara otomatis.
-
Kontrol egress secara otomatis mengizinkan tujuan gateway: Saat Anda mengonfigurasi gateway jaringan privat dalam mode
SPECIFIC_DESTINATIONS, Azure Databricks secara otomatis mengizinkan tujuan yang Anda tentukan dalam kontrol egress nirserver. Anda tidak perlu menambahkannya ke kebijakan jaringan secara terpisah. Ini mencerminkan bagaimana domain yang ditambahkan sebagai entri Private Link untuk penyeimbang beban jaringan secara implisit diizinkan. Namun, jika gateway jaringan pribadi Anda berada dalam modeALL_TRAFFIC, Anda harus secara eksplisit menambahkan semua tujuan yang ingin Anda sambungkan melalui gateway ke kebijakan jaringan egress Anda. Untuk informasi lebih lanjut, lihat Apa itu kontrol egress tanpa server?. -
Aturan titik akhir privat menjadi prioritas: Jika aturan titik akhir privat ada untuk sumber daya tertentu, lalu lintas ke sumber daya tersebut selalu menggunakan titik akhir privat daripada gateway jaringan pribadi, bahkan dalam mode tersebut
ALL_TRAFFIC.
Note
Gateway jaringan privat terhubung ke sumber daya di VNet dan jaringan yang terhubung secara transitif. Perangkat ini tidak terhubung ke layanan yang dikelola cloud yang dijangkau melalui endpoint VPC gateway.
Mode lalu lintas
Gateway mengarahkan lalu lintas dalam salah satu dari dua mode, yang diatur oleh traffic_mode saat Anda membuatnya.
-
SPECIFIC_DESTINATIONS. Hanya mengarahkan nama DNS yang Anda cantumkandestinationsmelalui gateway. Semua lalu lintas lainnya mengikuti aturan routing yang ada. Mode ini direkomendasikan untuk sebagian besar kasus penggunaan karena memberikan kontrol yang rinci tanpa memengaruhi lalu lintas yang tidak terkait. -
ALL_TRAFFIC. Mengarahkan semua lalu lintas keluar dari komputasi nirserver melalui gateway, kecuali lalu lintas yang cocok dengan rute yang lebih spesifik seperti Private Link. Gunakan mode ini ketika Anda membutuhkan semua jalur keluar melewati firewall atau perangkat keamanan Anda sendiri.
Pencocokan sufiks tujuan didukung untuk mode SPECIFIC_DESTINATIONS: misalnya, menetapkan mydb.contoso.com juga akan cocok dengan sub.mydb.contoso.com.
Keterbatasan
Batasan berikut berlaku selama pratinjau:
- Gateway dan subnetnya harus berada di wilayah yang sama dengan NCC.
- Anda dapat mengonfigurasi gateway menggunakan konsol akun, Networking v1 REST API, atau Terraform.
- Gateway Azure mendukung tier bandwidth 10, 30, 50, dan 100 Gbps. Konsol akun awalnya disetel ke 30 Gbps.
- Gateway terhubung ke sumber daya di VNet Anda dan jaringan yang terhubung secara transitif. Perangkat ini tidak terhubung ke layanan yang dihosting di cloud, seperti Azure Data Lake Storage, yang menggunakan endpoint layanan.
- Gateway mendukung produk Azure Databricks Runtime serverless dan layanan AI.
- NCC mendukung maksimal dua gateway. Gateway mendukung maksimal dua resolver DNS dan maksimal 100 destinasi.