Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Atur rahasia Unity Catalog sehingga setiap aplikasi hanya dapat mengakses rahasianya sendiri, sebagian besar principal menggunakan rahasia tanpa membaca nilainya, dan Anda mengendalikan kunci yang mengenkripsi nilai-nilai tersebut. Untuk cara membuat, memberikan akses, dan membaca secret, lihat Secrets in Unity Catalog.
Kelompokkan rahasia berdasarkan siapa yang membutuhkannya
Buat skema untuk setiap aplikasi, lingkungan, atau tim, dan berikan CREATE SECRET hak istimewa pada skema tersebut alih-alih pada katalog. Sebuah skema menyimpan hingga 1.000 secret, dan sebuah metastore hingga 10.000.
-
Grant pada satu rahasia: Grant pada sebuah skema berlaku untuk setiap rahasia di dalamnya, termasuk rahasia yang ditambahkan kemudian. Ketika seorang prinsipal hanya membutuhkan satu rahasia, berikan
READ SECRETpada rahasia itu alih-alih pada skemanya. - Tempatkan rahasia produksi dalam katalog tersendiri saat Anda membutuhkannya: Pengikatan workspace dan kunci yang dikelola pelanggan berlaku untuk seluruh katalog. Untuk menjaga rahasia produksi agar tidak masuk ke workspace pengembangan, atau untuk mengenkripsinya dengan kunci sendiri, masukkan ke katalog terpisah. Lihat Pengikatan katalog workspace dan Enkripsi rahasia yang dikelola Azure Databricks dengan kunci Anda sendiri.
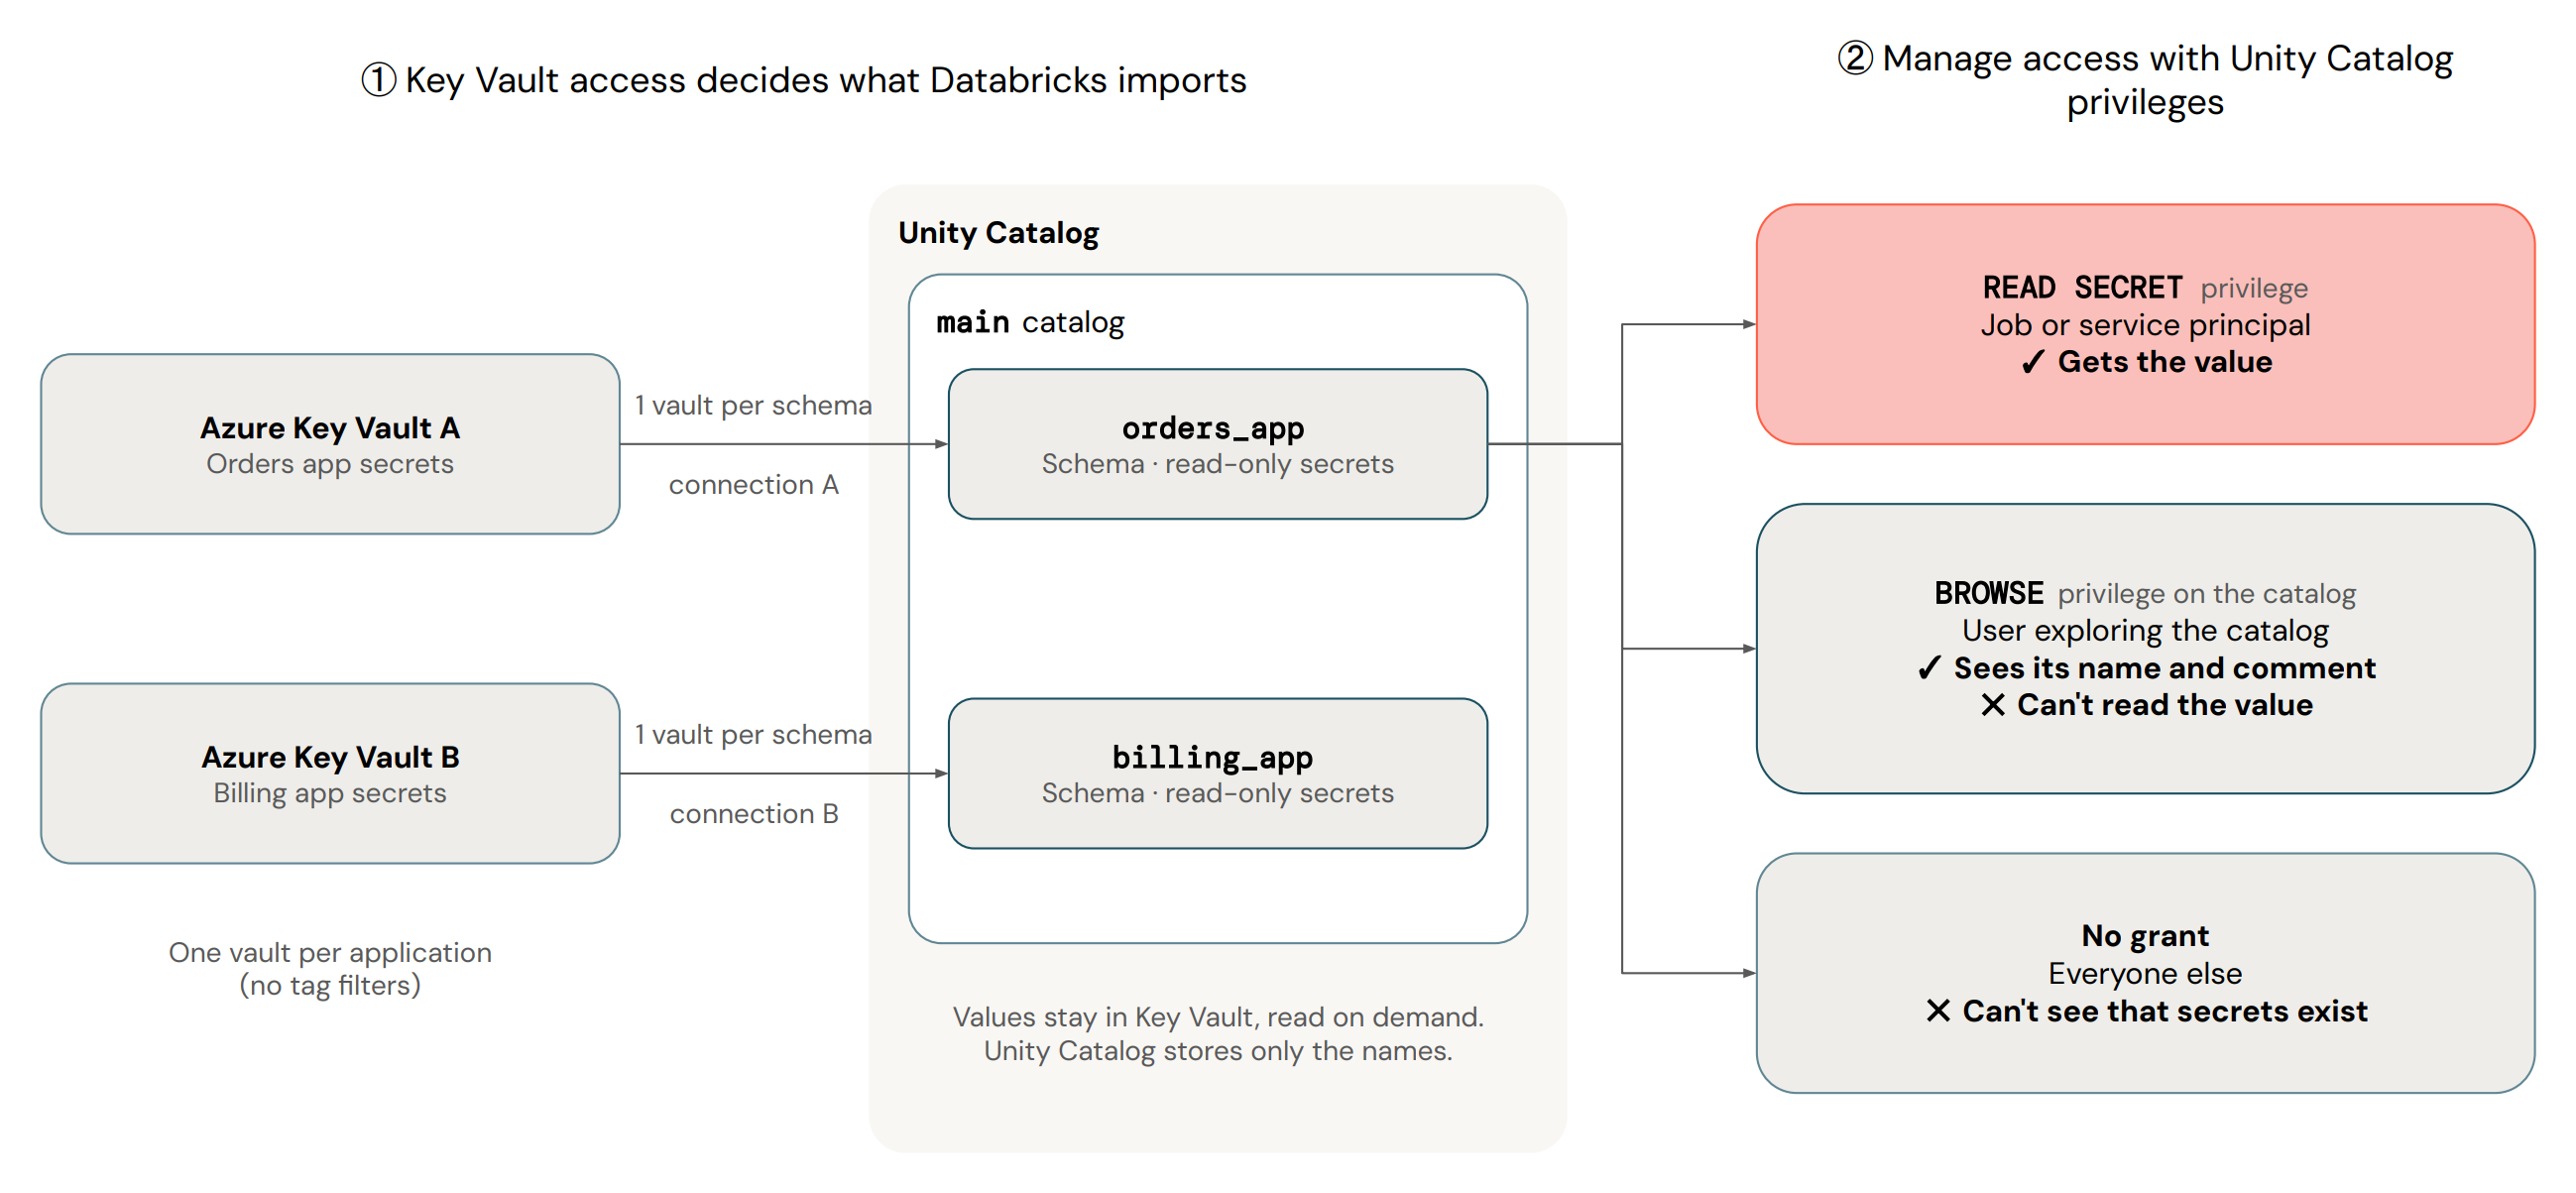
Untuk memberi aplikasi orders skemanya sendiri, dan membiarkan pekerjaan pelaporan hanya membaca salah satu rahasianya, jalankan hal berikut:
-- The application's service principal reads every secret in its schema
CREATE SCHEMA main.orders_app;
GRANT USE CATALOG ON CATALOG main TO `orders-service-principal`;
GRANT USE SCHEMA, READ SECRET ON SCHEMA main.orders_app TO `orders-service-principal`;

-- The reporting job reads only the warehouse password
GRANT USE CATALOG ON CATALOG main TO `reporting-service-principal`;
GRANT USE SCHEMA ON SCHEMA main.orders_app TO `reporting-service-principal`;
GRANT READ SECRET ON SECRET main.orders_app.warehouse_password TO `reporting-service-principal`;
Untuk rahasia yang didukung oleh Azure Key Vault, gunakan satu Key Vault untuk setiap skema, masing-masing dengan kredensial layanan dan koneksinya sendiri. Koneksi Key Vault tidak mendukung filter tag, jadi vault menjadi batasannya. Jika sebuah brankas menyimpan lebih dari 1.000 rahasia, Unity Catalog mengimpor yang tertua terlebih dahulu dan melewatkan sisanya.
Jangan gunakan satu Key Vault bersama untuk mendukung skema yang dapat diakses banyak aplikasi.
Kelola izin untuk menemukan, merotasi, dan membaca secret secara terpisah
Masing-masing dari ini memiliki hak istimewa terpisah, sehingga prinsipal yang memperbarui rahasia atau menemukannya di Catalog Explorer tidak perlu melihat nilainya:
| Mengizinkan seorang prinsipal | Grant | Mengembalikan nilai |
|---|---|---|
| Temukan rahasia dan minta akses |
BROWSE pada katalog. Fitur ini menampilkan metadata setiap rahasia, seperti nama, pemilik, dan tanggal kedaluwarsanya. |
No |
| Rotasikan secret dengan memperbarui nilainya | WRITE SECRET |
No |
Baca nilainya, misalnya dengan dbutils.secrets dalam sebuah pekerjaan |
READ SECRET |
Yes |
Untuk daftar lengkap hak istimewa, lihat Memberikan akses ke secret
Untuk membiarkan semua orang menemukan rahasia dan meminta akses, serta membiarkan pekerjaan rotasi memperbarui kata sandi gudang tanpa membacanya, jalankan hal berikut:
GRANT BROWSE ON CATALOG main TO `account users`;

GRANT USE CATALOG ON CATALOG main TO `rotation-service-principal`;
GRANT USE SCHEMA ON SCHEMA main.orders_app TO `rotation-service-principal`;
GRANT WRITE SECRET ON SECRET main.orders_app.warehouse_password TO `rotation-service-principal`;
BROWSE menampilkan komentar kepada semua orang yang memilikinya. Gunakan komentar secret untuk menjelaskan siapa pemiliknya dan bagaimana cara meminta akses. Jangan pernah menaruh nilai, atau petunjuk tentang nilainya, dalam komentar.
Enkripsikan rahasia yang dikelola Azure Databricks dengan kunci Anda sendiri
Pengaturan kunci yang dikelola pelanggan (CMK) pada katalog berlaku untuk setiap rahasia yang dikelola Azure Databricks di dalamnya. Untuk mengenkripsi rahasia produksi dengan kunci terpisah, masukkan rahasia produksi ke katalog tersendiri. Untuk bagaimana CMK diterapkan pada rahasia, lihat Enkripsi nilai rahasia dengan kunci yang dikelola pelanggan.
Putar rahasia dari sumber
Untuk rahasia yang didukung oleh Azure Key Vault, rotasikan nilai di Azure Key Vault, misalnya dengan kebijakan rotasi Key Vault. Jangan menyalin nilainya ke dalam rahasia yang dikelola Azure Databricks, karena setiap salinan adalah nilai lain yang harus dirotasi.
Untuk rahasia yang dikelola Azure Databricks, perbarui nilai tersebut di Catalog Explorer atau dengan REST API. Atur tanggal kedaluwarsa sehingga Catalog Explorer menampilkan peringatan saat secret tersebut kedaluwarsa.
Kode program yang sudah menyimpan nilai akan menyimpannya sampai membaca rahasia itu lagi. Dalam job yang berjalan lama, baca secret setiap kali membuka koneksi, bukan hanya saat startup.
Biarkan beban kerja menggunakan secret tanpa membacanya
Kebanyakan pengguna yang mengandalkan rahasia tidak perlu melihat nilainya. UDF Unity Catalog yang menyatakan rahasia membacanya dengan izin pemiliknya, sehingga pemanggil hanya memerlukan izin EXECUTE pada EXECUTE UDF, misalnya untuk menyembunyikan atau menghash data pribadi. Sebaliknya, siapa pun yang menjalankan fungsi SQL yang memanggil secret() pada secret scope ruang kerja memerlukan READ pada scope tersebut, yang mengungkap setiap rahasia di dalamnya. Lihat Gunakan rahasia dalam UDF.
- Berikan
READ SECREThanya kepada service principal yang menjalankan job, pemilik UDF yang mendeklarasikan secret, dan kelompok kecil yang memiliki secret. - Jadikan grup atau service principal sebagai pemilik setiap UDF yang mendeklarasikan secret, agar UDF tidak gagal saat seseorang pergi.
- Gunakan UDF yang terbatas sesi hanya ketika setiap pemanggil sudah dapat membaca rahasia tersebut. Mereka membaca rahasia dengan hak akses penelepon.
Warning
Jangan pernah mengembalikan nilai rahasia dari UDF. Redaksi data tidak menghentikan kode UDF untuk mengembalikan nilai dalam hasil query.
Layanan penyedia model juga dapat menggunakan rahasia Unity Catalog sebagai kredensial penyedia, sehingga pemanggil melakukan query pada model tanpa melihat kuncinya. Lihat Kembali kredensial penyedia dengan rahasia Unity Catalog.
Kontrol siapa yang dapat memberikan akses, dan mengauditnya
- Tetapkan kepemilikan rahasia dan skemanya kepada sebuah kelompok, bukan individu.
- Admin dan principal metastore dengan
MANAGEtidak bisa membaca nilai, tapi mereka bisa memberikan hak istimewaREAD SECRETkepada diri mereka sendiri. BatasiMANAGEke kelompok kecil. - Tinjau akses baca rahasia dan izin akses di
system.access.audittabel sistem. Lihat Audit akses secret.
Sumber daya tambahan
| Resource | Description |
|---|---|
| Rahasia dalam Katalog Unity | Buat, berikan, dan baca secret Unity Catalog. |
| Manajemen rahasia | Bandingkan secret Unity Catalog dengan secret scope workspace, dan lihat di mana Anda dapat menggunakan masing-masing. |