Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Artikel ini menjelaskan cara menampilkan data Microsoft Defender untuk Cloud yang diekspor ke Azure Monitor. Ini mencakup Log Analytics dan Azure Event Hubs, dan menjelaskan cara membuat aturan pemberitahuan Azure Monitor berdasarkan data yang diekspor.
Prasyarat
Sebelum memulai, siapkan ekspor berkelanjutan dengan salah satu metode berikut:
- Siapkan ekspor berkelanjutan di portal Azure
- Menyiapkan ekspor berkelanjutan dengan Azure Policy
- Siapkan ekspor berkelanjutan dengan Representational State Transfer (REST) API.
Menampilkan data yang diekspor di Analitik Log
Saat Anda mengekspor data Defender untuk Cloud ke ruang kerja Analitik Log, dua tabel utama dibuat secara otomatis:
SecurityAlertSecurityRecommendation
Anda dapat mengkueri tabel ini di Analitik Log untuk mengonfirmasi bahwa ekspor berkelanjutan berfungsi.
Masuk ke portal Azure.
Cari dan pilih ruang kerja Analitik Log.
Pilih ruang kerja yang Anda konfigurasi sebagai target ekspor berkelanjutan Anda.
Di menu ruang kerja, di bawah Umum, pilih Log.
Di jendela kueri, masukkan salah satu kueri berikut dan pilih Jalankan:
SecurityAlertatau
SecurityRecommendation
Menampilkan data yang diekspor di Azure Event Hubs
Saat Anda mengekspor data ke Azure Event Hubs, Defender untuk Cloud terus mengalirkan pemberitahuan dan rekomendasi sebagai pesan peristiwa. Anda dapat melihat peristiwa yang diekspor ini di portal Microsoft Azure dan menganalisisnya lebih lanjut dengan menyambungkan layanan hilir.
Masuk ke portal Azure.
Cari dan pilih namespace Event Hubs.
Pilih namespace dan event hub yang Anda konfigurasi untuk ekspor berkelanjutan.
Di menu pusat aktivitas, pilih Metrik untuk melihat aktivitas pesan, atau ProsesPengambilan> untuk meninjau konten peristiwa yang disimpan di tujuan penangkapan Anda.
Secara opsional, gunakan alat yang terhubung seperti Microsoft Sentinel, solusi informasi keamanan dan manajemen peristiwa (SIEM), atau aplikasi konsumen kustom untuk membaca dan memproses peristiwa yang diekspor.
Note
Defender untuk Cloud mengirim data dalam format JavaScript Object Notation (JSON). Anda dapat menggunakan Event Hubs Capture atau grup konsumen untuk menyimpan dan menganalisis peristiwa yang diekspor.
Membuat aturan pemberitahuan di Azure Monitor (opsional)
Anda dapat membuat pemberitahuan Azure Monitor berdasarkan data Defender untuk Cloud yang diekspor. Pemberitahuan ini memungkinkan Anda memicu tindakan secara otomatis, seperti mengirim pemberitahuan email atau membuat tiket manajemen layanan teknologi informasi (ITSM), saat peristiwa keamanan tertentu terjadi.
Masuk ke portal Azure.
Cari dan pilih Monitor.
Pilih Pemberitahuan.
Pilih + Buat>aturan peringatan.
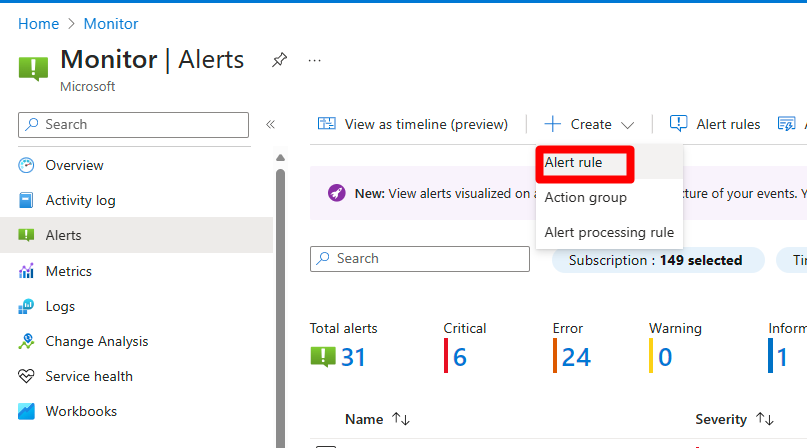
Atur aturan baru Anda dengan mengikuti proses aturan peringatan log Azure Monitor. Untuk detailnya, lihat Mengonfigurasi aturan pemberitahuan log:
- Untuk Jenis sumber daya, pilih ruang kerja Analitik Log tempat Anda mengekspor pemberitahuan dan rekomendasi keamanan.
- Untuk Kondisi, pilih Pencarian log kustom. Di panel konfigurasi pencarian log kustom , konfigurasikan kueri, periode lookback, dan periode frekuensi. Dalam kueri, masukkan SecurityAlert atau SecurityRecommendation.
- Secara opsional, buat grup tindakan untuk memicu respons otomatis. Untuk panduan penyiapan, lihat grup tindakan Azure Monitor. Grup tindakan dapat mengirim email, membuat tiket ITSM, menjalankan webhook, dan banyak lagi.
Setelah Anda menyimpan aturan, pemberitahuan atau rekomendasi Defender untuk Cloud muncul di Azure Monitor berdasarkan konfigurasi ekspor berkelanjutan dan kondisi aturan pemberitahuan Anda. Jika Anda telah menautkan grup tindakan, grup tindakan akan dipicu secara otomatis saat kriteria aturan terpenuhi.