Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Buku kerja Azure adalah kanvas fleksibel yang bisa Anda gunakan untuk menganalisis data dan membuat laporan visual yang kaya di portal Azure. Di buku kerja, Anda bisa mengakses beberapa sumber data di seluruh Azure. Gabungkan buku kerja ke dalam pengalaman interaktif terpadu.
Buku kerja menyediakan sekumpulan kapabilitas yang kaya untuk memvisualisasikan data Azure Anda. Untuk informasi terperinci tentang setiap jenis visualisasi, lihat contoh visualisasi dan dokumentasi.
Di Microsoft Defender untuk Cloud, Anda bisa mengakses buku kerja bawaan untuk melacak postur keamanan organisasi Anda. Anda juga dapat menyusun laporan kustom untuk melihat berbagai data dari Defender untuk Cloud atau sumber data lain yang didukung.
Untuk harga, lihat halaman harga. Anda juga dapat memperkirakan biaya dengan kalkulator biaya Defender untuk Cloud.
Prasyarat
Peran dan izin yang diperlukan: Untuk menyimpan buku kerja, Anda harus memiliki setidaknya izin Kontributor Buku Kerja untuk grup sumber daya yang relevan.
Gunakan buku kerja galeri Defender untuk Cloud
Dalam Defender untuk Cloud, Anda bisa menggunakan fungsionalitas buku kerja Azure terintegrasi untuk membuat buku kerja interaktif kustom yang menampilkan data keamanan Anda. Defender untuk Cloud menyertakan galeri buku kerja yang memiliki buku kerja berikut yang siap anda kustomisasi:
- Buku kerja cakupan: Lacak cakupan paket dan ekstensi Defender untuk Cloud di seluruh lingkungan dan langganan Anda.
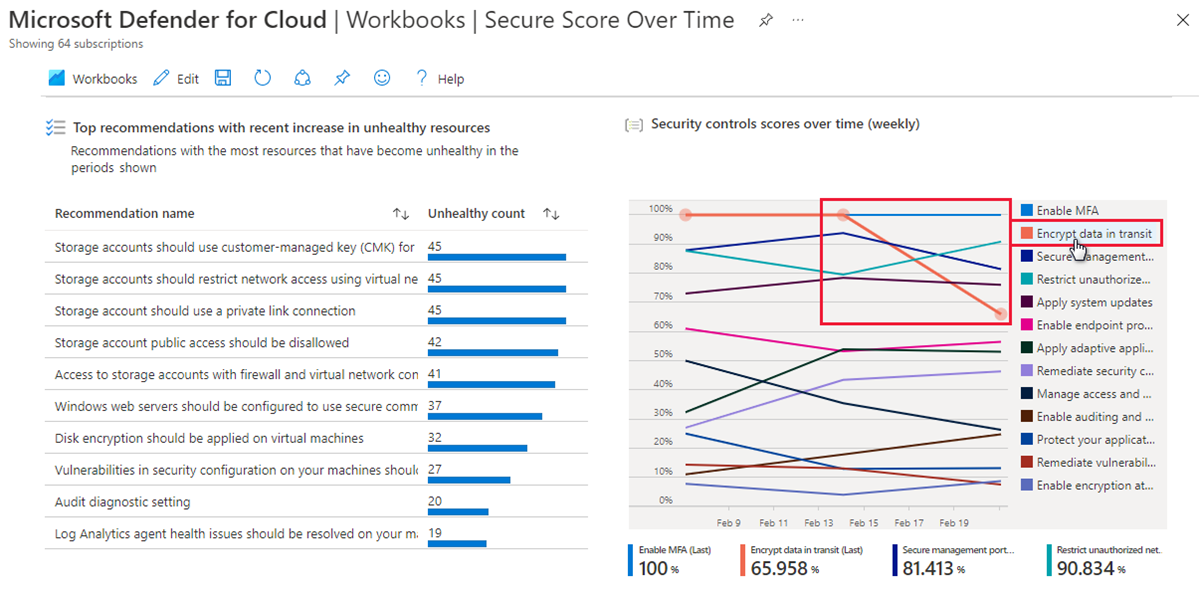
- Buku kerja Secure Score dari waktu ke waktu: Lacak skor langganan Anda dan perubahan pada rekomendasi untuk sumber daya Anda.
- Buku kerja Pembaruan Sistem: Menampilkan pembaruan sistem yang hilang berdasarkan sumber daya, OS, tingkat keparahan, dan lainnya.
- Buku kerja Temuan Penilaian Kerentanan: Menampilkan temuan pemindaian kerentanan sumber daya Azure Anda.
- Buku kerja Kepatuhan dari Waktu ke Waktu: Lihat status kepatuhan langganan terhadap standar regulasi atau standar industri yang Anda pilih.
- Buku kerja Pemberitahuan Aktif: Menampilkan pemberitahuan aktif berdasarkan tingkat keparahan, jenis, tag, taktik MITRE ATT&CK, dan lokasi.
- Buku kerja Estimasi Harga: Menampilkan estimasi harga konsolidasi bulanan untuk paket dalam Defender untuk Cloud, berdasarkan telemetri sumber daya di lingkungan Anda. Angka-angka tersebut adalah perkiraan yang didasarkan pada harga ritel dan tidak mewakili data penagihan atau faktur aktual.
- Buku kerja tata kelola: Gunakan laporan tata kelola dalam pengaturan aturan tata kelola untuk melacak kemajuan aturan yang memengaruhi organisasi Anda.
- Buku kerja DevOps Security (pratinjau): Lihat dasar yang dapat disesuaikan untuk membantu Anda memvisualisasikan status postur DevOps Anda untuk konektor yang Anda siapkan.
Bersama dengan buku kerja bawaan, Anda bisa menemukan buku kerja yang berguna dalam kategori Komunitas . Buku kerja ini disediakan apa adanya dan tidak memiliki SLA atau dukungan. Anda bisa memilih salah satu buku kerja yang disediakan atau membuat buku kerja Anda sendiri.

Tip
Untuk mengkustomisasi salah satu buku kerja, pilih tombol Edit . Setelah selesai mengedit, pilih Simpan. Perubahan disimpan dalam buku kerja baru.

Buku kerja cakupan
Jika Anda mengaktifkan Defender untuk Cloud di beberapa langganan dan lingkungan (Azure, Amazon Web Services, dan Google Cloud Platform), Anda mungkin merasa sulit untuk melacak paket mana yang aktif. Ini terutama berlaku jika Anda memiliki beberapa langganan dan lingkungan.
Buku kerja Cakupan membantu Anda memantau paket Defender untuk Cloud mana yang aktif di bagian mana dari lingkungan Anda. Buku kerja ini dapat membantu Anda memastikan bahwa lingkungan dan langganan Anda terlindungi sepenuhnya. Dengan memiliki akses ke informasi cakupan terperinci, Anda dapat mengidentifikasi area yang mungkin memerlukan perlindungan lebih sehingga Anda dapat mengambil tindakan untuk mengatasi area tersebut.
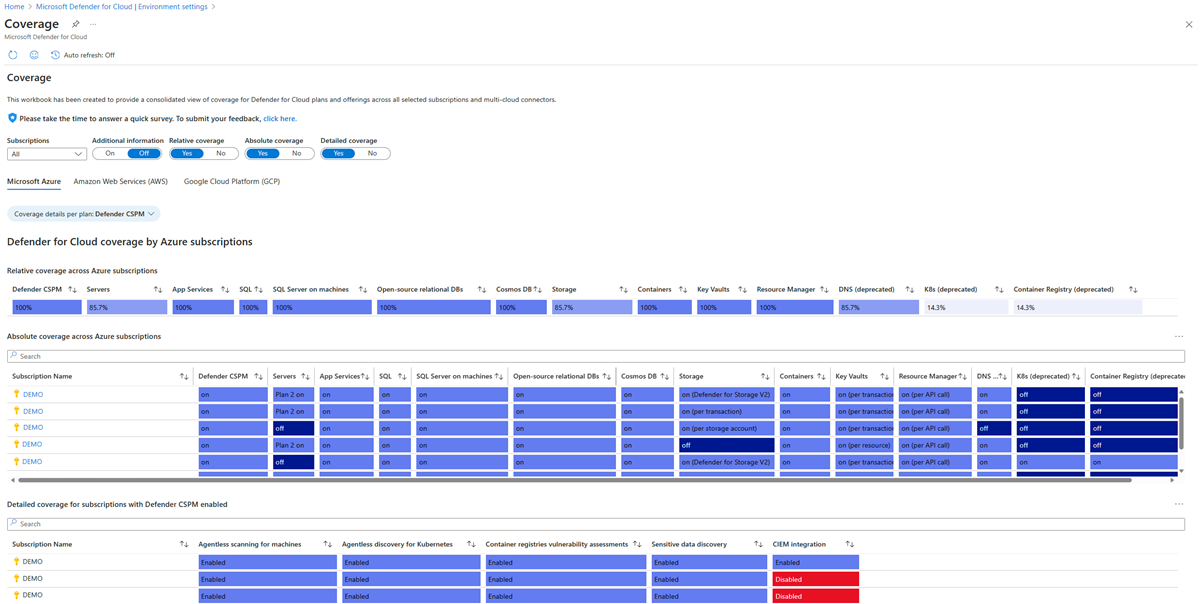
Dalam buku kerja ini, Anda bisa memilih langganan (atau semua langganan), lalu menampilkan tab berikut:
- Informasi tambahan: Menampilkan catatan rilis dan penjelasan tentang setiap tombol.
- Cakupan relatif: Menampilkan persentase langganan atau konektor yang mengaktifkan paket Defender untuk Cloud tertentu.
- Cakupan absolut: Menampilkan status setiap paket per langganan.
- Cakupan terperinci: Menampilkan pengaturan tambahan yang dapat diaktifkan atau yang harus diaktifkan pada paket yang relevan untuk mendapatkan nilai penuh setiap paket.
Anda juga dapat memilih lingkungan Azure, Amazon Web Services, atau Google Cloud Platform di setiap atau semua langganan untuk melihat paket dan ekstensi mana yang diaktifkan untuk lingkungan.
Buku kerja Secure Score dari waktu ke waktu
Buku kerja Secure Score Over Time menggunakan data Secure Score dari ruang kerja Log Analytics Anda. Data harus diekspor dengan menggunakan alat ekspor berkelanjutan seperti yang dijelaskan dalam Menyiapkan ekspor berkelanjutan untuk Defender untuk Cloud di portal Azure.
Saat Anda menyiapkan ekspor berkelanjutan, di bawah Frekuensi ekspor, pilih Pembaruan streaming dan Snapshot (Pratinjau).

Note
Snapshot diekspor setiap minggu. Ada penundaan setidaknya satu minggu setelah rekam jepret pertama diekspor sebelum Anda bisa menampilkan data dalam buku kerja.
Tip
Untuk mengonfigurasi ekspor berkelanjutan di seluruh organisasi Anda, gunakan kebijakan yang disediakan DeployIfNotExist di Azure Policy yang dijelaskan dalam Menyiapkan ekspor berkelanjutan dalam skala besar.
Buku kerja Skor Keamanan dari Waktu ke Waktu memiliki lima grafik untuk langganan yang melaporkan data ke ruang kerja yang dipilih:
| Graph | Example |
|---|---|
|
Tren skor selama minggu dan bulan terakhir Gunakan bagian ini untuk memantau skor saat ini dan tren umum skor untuk langganan Anda. |

|
|
Skor agregat untuk semua langganan yang dipilih Arahkan mouse Anda pada titik mana pun di garis tren untuk melihat skor agregat pada tanggal berapa pun dalam rentang waktu yang dipilih. |

|
|
Rekomendasi dengan sumber daya paling tidak sehat Tabel ini membantu Anda melakukan triase rekomendasi yang memiliki sumber daya terbanyak yang berubah menjadi status tidak sehat dalam periode yang dipilih. |

|
|
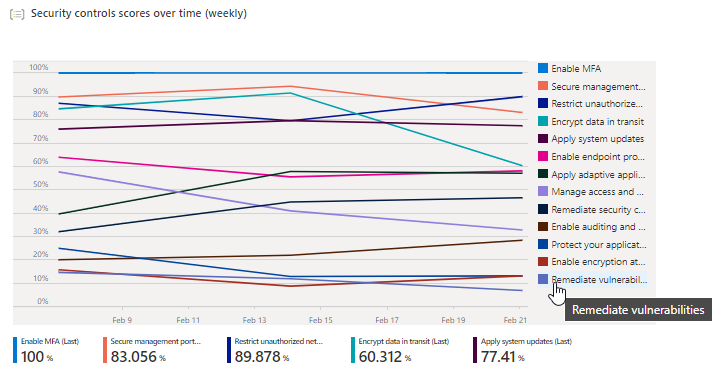
Skor untuk kontrol keamanan tertentu Kontrol keamanan dalam Defender untuk Cloud merupakan pengelompokan logis dari rekomendasi. Bagan ini memperlihatkan sekilas skor mingguan untuk semua kontrol Anda. |
|
|
Perubahan sumber daya Rekomendasi yang memiliki sumber daya terbanyak yang mengubah status (sehat, tidak sehat, atau tidak berlaku) selama periode yang dipilih tercantum di sini. Pilih rekomendasi apa pun dalam daftar untuk membuka tabel baru yang mencantumkan sumber daya tertentu. |

|
Buku kerja Pembaruan Sistem
Buku kerja Pembaruan Sistem didasarkan pada rekomendasi keamanan bahwa pembaruan sistem harus diinstal pada komputer Anda. Buku kerja membantu Anda mengidentifikasi komputer yang memiliki pembaruan untuk diterapkan.
Anda bisa menampilkan status pembaruan untuk langganan yang dipilih dengan:
- Daftar sumber daya yang memiliki pembaruan tertunda untuk diterapkan.
- Daftar pembaruan yang hilang dari sumber daya Anda.

Buku kerja Temuan Penilaian Kerentanan
Defender untuk Cloud mencakup pemindai kerentanan untuk komputer Anda, kontainer di registri kontainer, dan komputer yang menjalankan SQL Server.
Pelajari selengkapnya tentang penggunaan pemindai ini:
- Menemukan kerentanan dengan Pengelolaan Kerentanan Microsoft Defender
- Pindai sumber daya SQL Anda terhadap kerentanan
Temuan untuk setiap jenis sumber daya dilaporkan dalam rekomendasi terpisah:
- Kerentanan di komputer virtual Anda harus diperbaiki (termasuk temuan dari Pengelolaan Kerentanan Microsoft Defender, pemindai Qualys terintegrasi, dan solusi BYOL VA yang dikonfigurasi)
- Gambar registri kontainer harus memiliki temuan kerentanan yang telah diselesaikan
- Database SQL harus menyelesaikan temuan kerentanan
- SQL Server pada komputer harus mengatasi temuan kerentanan
Buku kerja Temuan Penilaian Kerentanan mengumpulkan temuan ini dan menatanya berdasarkan tingkat keparahan, jenis sumber daya, dan kategori.

Buku kerja Kepatuhan Dari Waktu ke Waktu
Microsoft Defender untuk Cloud terus membandingkan konfigurasi sumber daya Anda dengan persyaratan dalam standar, peraturan, dan tolok ukur industri. Standar bawaan termasuk NIST SP 800-53, SWIFT CSP CSCF v2020, Canada Federal PBMM, HIPAA HITRUST, dan banyak lagi. Anda dapat memilih standar yang relevan dengan organisasi Anda dengan menggunakan dasbor kepatuhan peraturan. Pelajari selengkapnya di Sesuaikan kumpulan standar di dasbor kepatuhan terhadap peraturan Anda.
Buku kerja Kepatuhan Dari Waktu ke Waktu melacak status kepatuhan Anda dari waktu ke waktu dengan menggunakan berbagai standar yang Anda tambahkan ke dasbor Anda.

Saat Anda memilih standar dari area gambaran umum laporan, panel bawah menampilkan perincian yang lebih rinci:
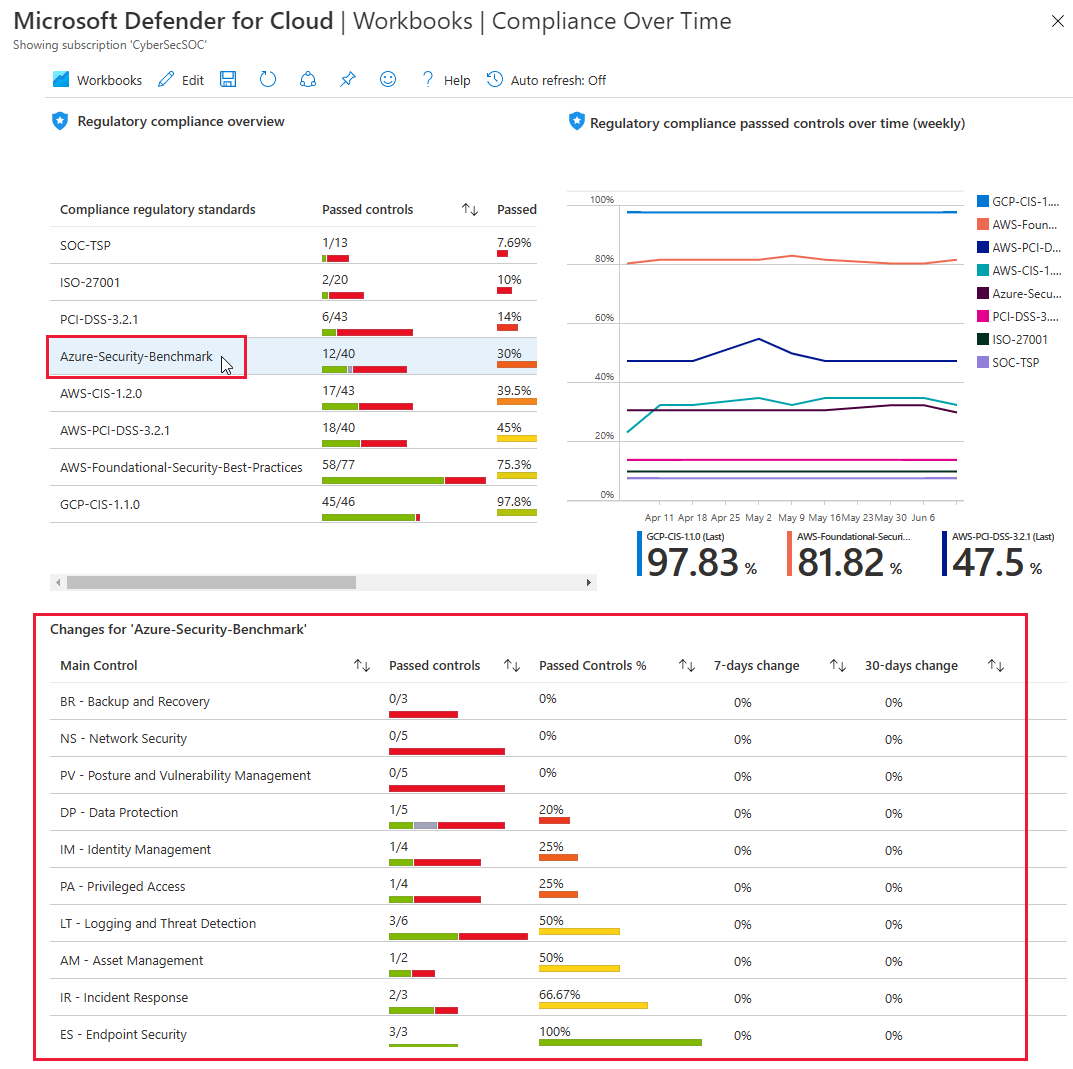
Untuk melihat sumber daya yang lulus atau gagal pada setiap kontrol, Anda dapat terus menelusuri lebih lanjut hingga ke tingkat rekomendasi.
Tip
Untuk setiap panel laporan, Anda bisa mengekspor data ke Excel dengan menggunakan opsi Ekspor ke Excel .

Buku kerja Pemberitahuan Aktif
Buku kerja Pemberitahuan Aktif menampilkan pemberitahuan keamanan aktif untuk langganan Anda di satu dasbor. Pemberitahuan keamanan adalah pemberitahuan yang Defender untuk Cloud hasilkan saat mendeteksi ancaman terhadap sumber daya Anda. Defender untuk Cloud memprioritaskan dan menampilkan daftar peringatan beserta informasi yang Anda perlukan untuk menyelidiki dan menanganinya dengan cepat.
Buku kerja ini menguntungkan Anda dengan membantu Anda menyadari dan memprioritaskan ancaman aktif di lingkungan Anda.
Note
Sebagian besar buku kerja menggunakan Azure Resource Graph untuk mengkueri data. Misalnya, untuk menampilkan tampilan peta, data dikueri di ruang kerja Analitik Log. Ekspor berkelanjutan harus diaktifkan. Ekspor pemberitahuan keamanan ke ruang kerja Analitik Log.
Anda dapat melihat pemberitahuan aktif berdasarkan tingkat keparahan, grup sumber daya, dan tag.

Anda juga dapat melihat peringatan teratas langganan Anda berdasarkan sumber daya yang diserang, jenis peringatan, dan peringatan baru.

Untuk melihat detail selengkapnya tentang pemberitahuan, pilih pemberitahuan.

Tab MITRE ATT&CK tactics menampilkan peringatan dalam urutan "kill chain" dan jumlah peringatan yang dimiliki langganan tersebut pada setiap tahap.

Anda dapat melihat semua pemberitahuan aktif dalam tabel dan memfilter menurut kolom.
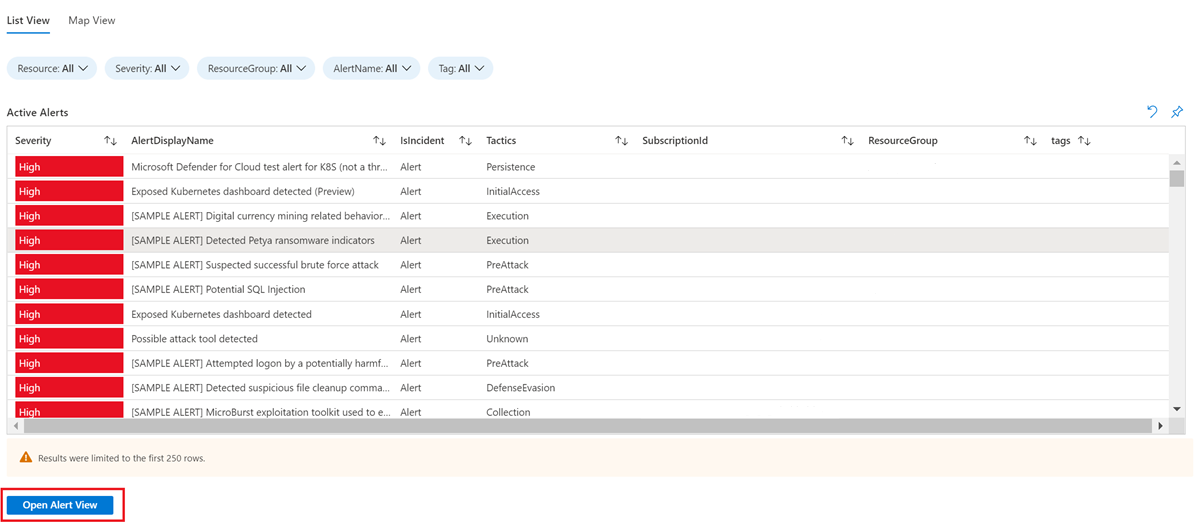
Untuk melihat detail pemberitahuan tertentu, pilih pemberitahuan dalam tabel, lalu pilih tombol Buka Tampilan Pemberitahuan.

Untuk melihat semua pemberitahuan menurut lokasi dalam tampilan peta, pilih tab Tampilan Peta.
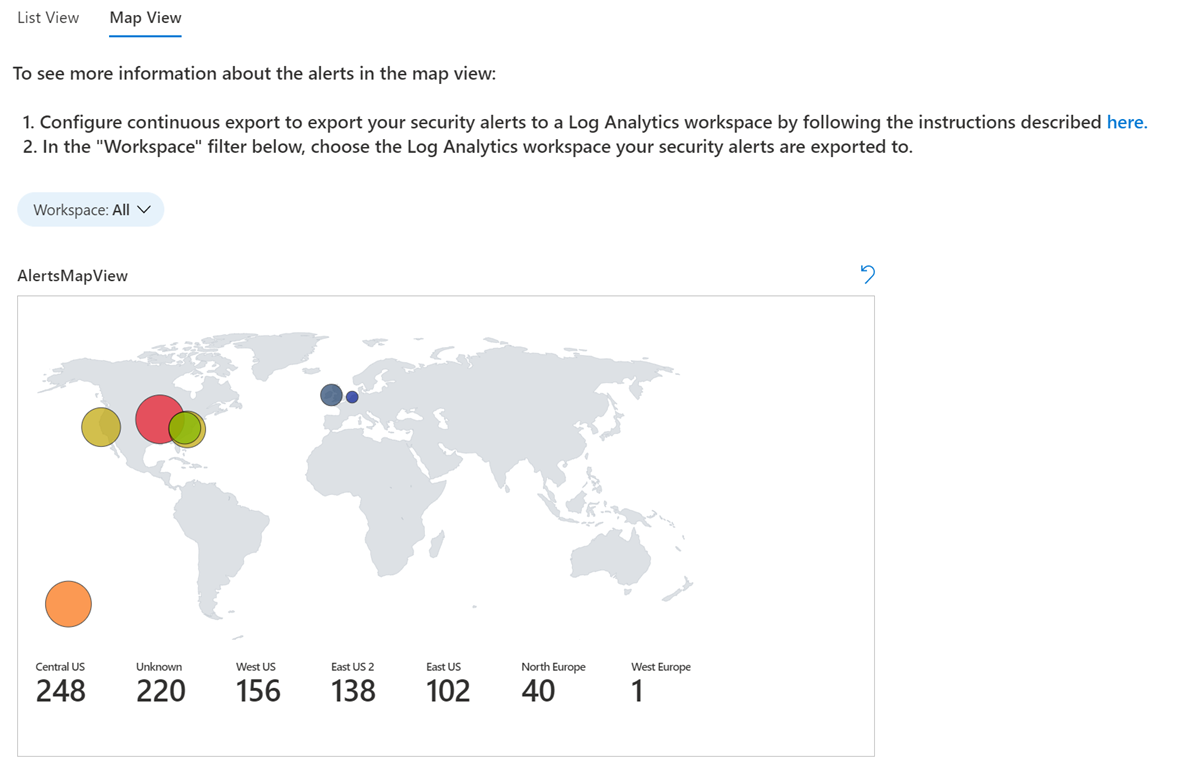
Pilih lokasi di peta untuk melihat semua pemberitahuan untuk lokasi tersebut.

Untuk melihat detail pemberitahuan, pilih pemberitahuan, lalu pilih tombol Buka Tampilan Pemberitahuan.
Buku kerja Keamanan DevOps
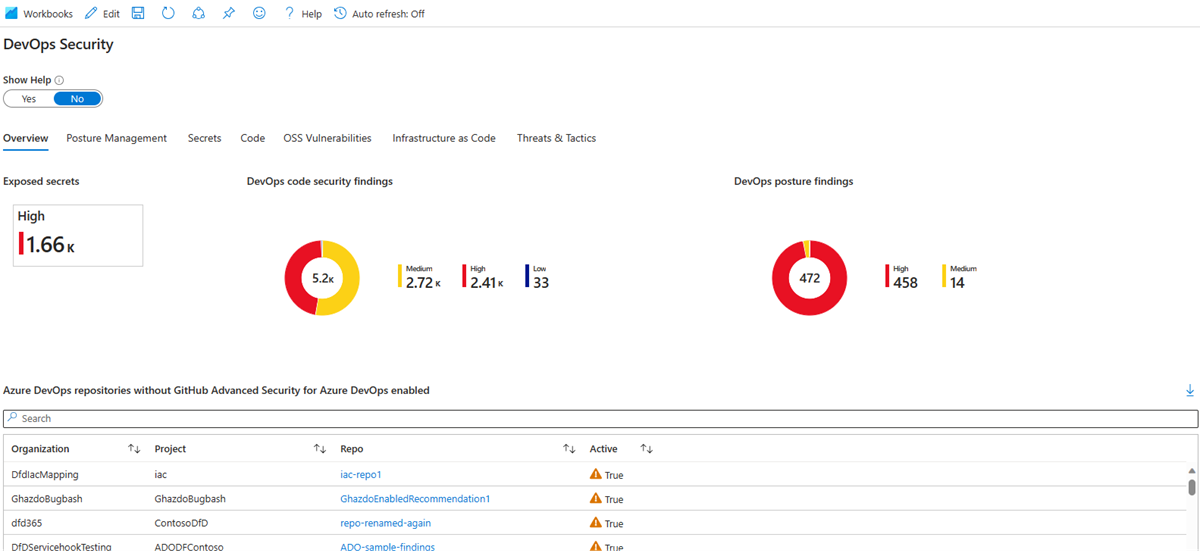
Buku kerja Keamanan DevOps menyediakan laporan visual yang dapat disesuaikan dari postur keamanan DevOps Anda. Anda dapat menggunakan buku kerja ini untuk melihat wawasan tentang repositori Anda yang memiliki jumlah kerentanan dan paparan umum (CVE) dan kelemahan tertinggi, repositori aktif yang menonaktifkan Advanced Security, penilaian postur keamanan konfigurasi lingkungan DevOps Anda, dan banyak lagi. Sesuaikan dan tambahkan laporan visual Anda sendiri dengan menggunakan kumpulan data yang kaya di Azure Resource Graph agar sesuai dengan kebutuhan bisnis tim keamanan Anda.
Note
Untuk menggunakan buku kerja ini, lingkungan Anda harus memiliki konektor GitHub, konektor GitLab, atau konektor Azure DevOps.
Untuk menerapkan buku kerja:
Masuk ke portal Azure.
Buka Microsoft Defender untuk Cloud>Workbooks.
Pilih buku kerja DevOps Security (Pratinjau).
Buku kerja memuat dan menampilkan tab Gambaran Umum . Pada tab ini, Anda dapat melihat jumlah rahasia yang diekspos, keamanan kode, dan keamanan DevOps. Temuan ditunjukkan dengan total untuk setiap repositori dan berdasarkan tingkat keparahan.
Untuk melihat hitungan menurut jenis rahasia, pilih tab Rahasia .

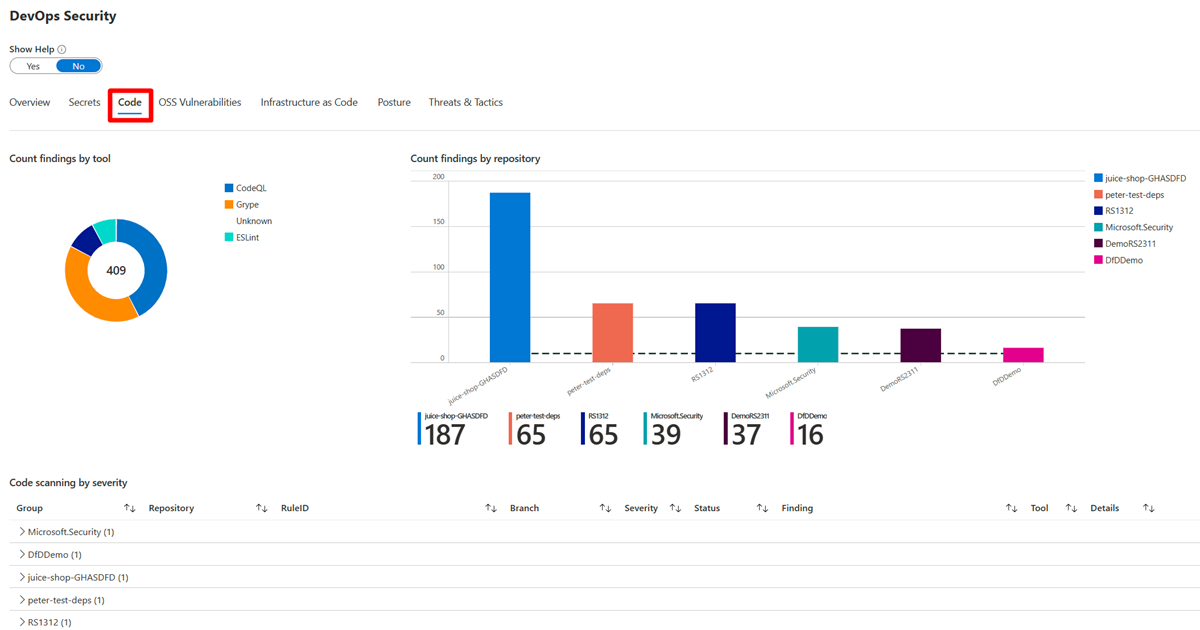
Tab Kode menampilkan jumlah temuan berdasarkan alat dan repositori. Ini menunjukkan hasil pemindaian kode Anda berdasarkan tingkat keparahan.
Tab Kerentanan OSS menampilkan kerentanan Keamanan Sumber Terbuka (OSS) berdasarkan tingkat keparahan dan jumlah temuan berdasarkan repositori.

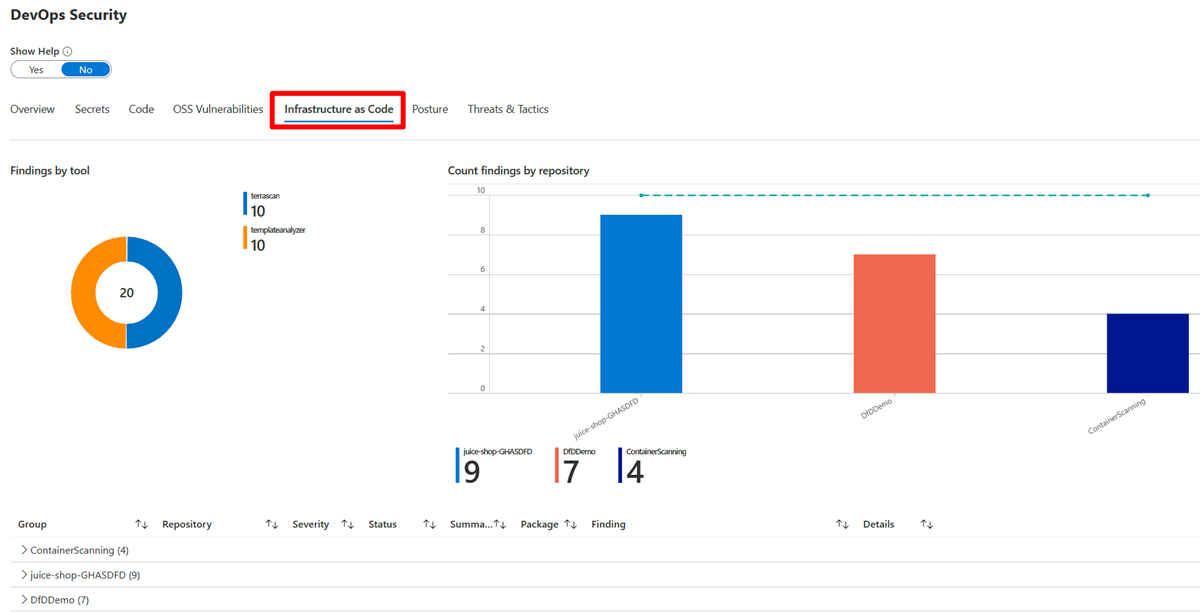
Tab Infrastruktur sebagai Kode menampilkan temuan Anda berdasarkan alat dan repositori.
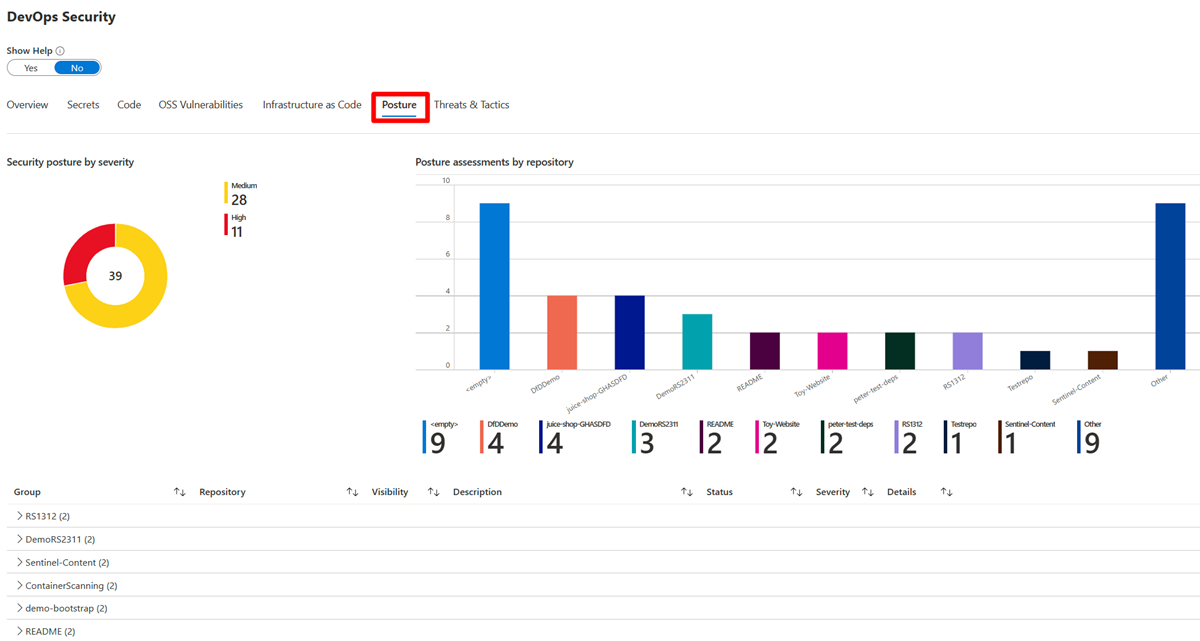
Tab Postur menampilkan postur keamanan berdasarkan tingkat keparahan dan repositori.
Tab Ancaman & Taktik menampilkan jumlah ancaman dan taktik berdasarkan repositori dan jumlah total.

Mengimpor buku kerja dari galeri buku kerja lain
Untuk memindahkan buku kerja yang Anda buat di layanan Azure lainnya ke galeri buku kerja Microsoft Defender untuk Cloud Anda:
Buka buku kerja yang ingin Anda impor.
Pada toolbar, pilih Edit.

Pada toolbar, pilih </> untuk membuka editor tingkat lanjut.

Di template galeri buku kerja, pilih semua JSON di file tersebut lalu salin.
Buka galeri buku kerja di Defender untuk Cloud, lalu pilih Baru pada bilah menu.
Pilih </> untuk membuka Editor Lanjutan.
Tempelkan seluruh kode JSON templat galeri.
Pilih Terapkan.
Pada toolbar, pilih Simpan Sebagai.

Untuk menyimpan perubahan pada buku kerja, masukkan atau pilih informasi berikut:
- Nama untuk buku kerja.
- Wilayah Azure yang akan digunakan.
- Informasi relevan apa pun tentang langganan, grup sumber daya, dan pembagian.
Untuk menemukan buku kerja yang disimpan, buka kategori Buku kerja yang baru dimodifikasi .
Konten terkait
Artikel ini menjelaskan halaman buku kerja Azure terintegrasi Defender untuk Cloud yang memiliki laporan bawaan dan opsi untuk membangun laporan interaktif kustom Anda sendiri.
- Pelajari selengkapnya tentang Azure workbooks.
Workbook bawaan mengambil datanya dari rekomendasi Defender untuk Cloud.