Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
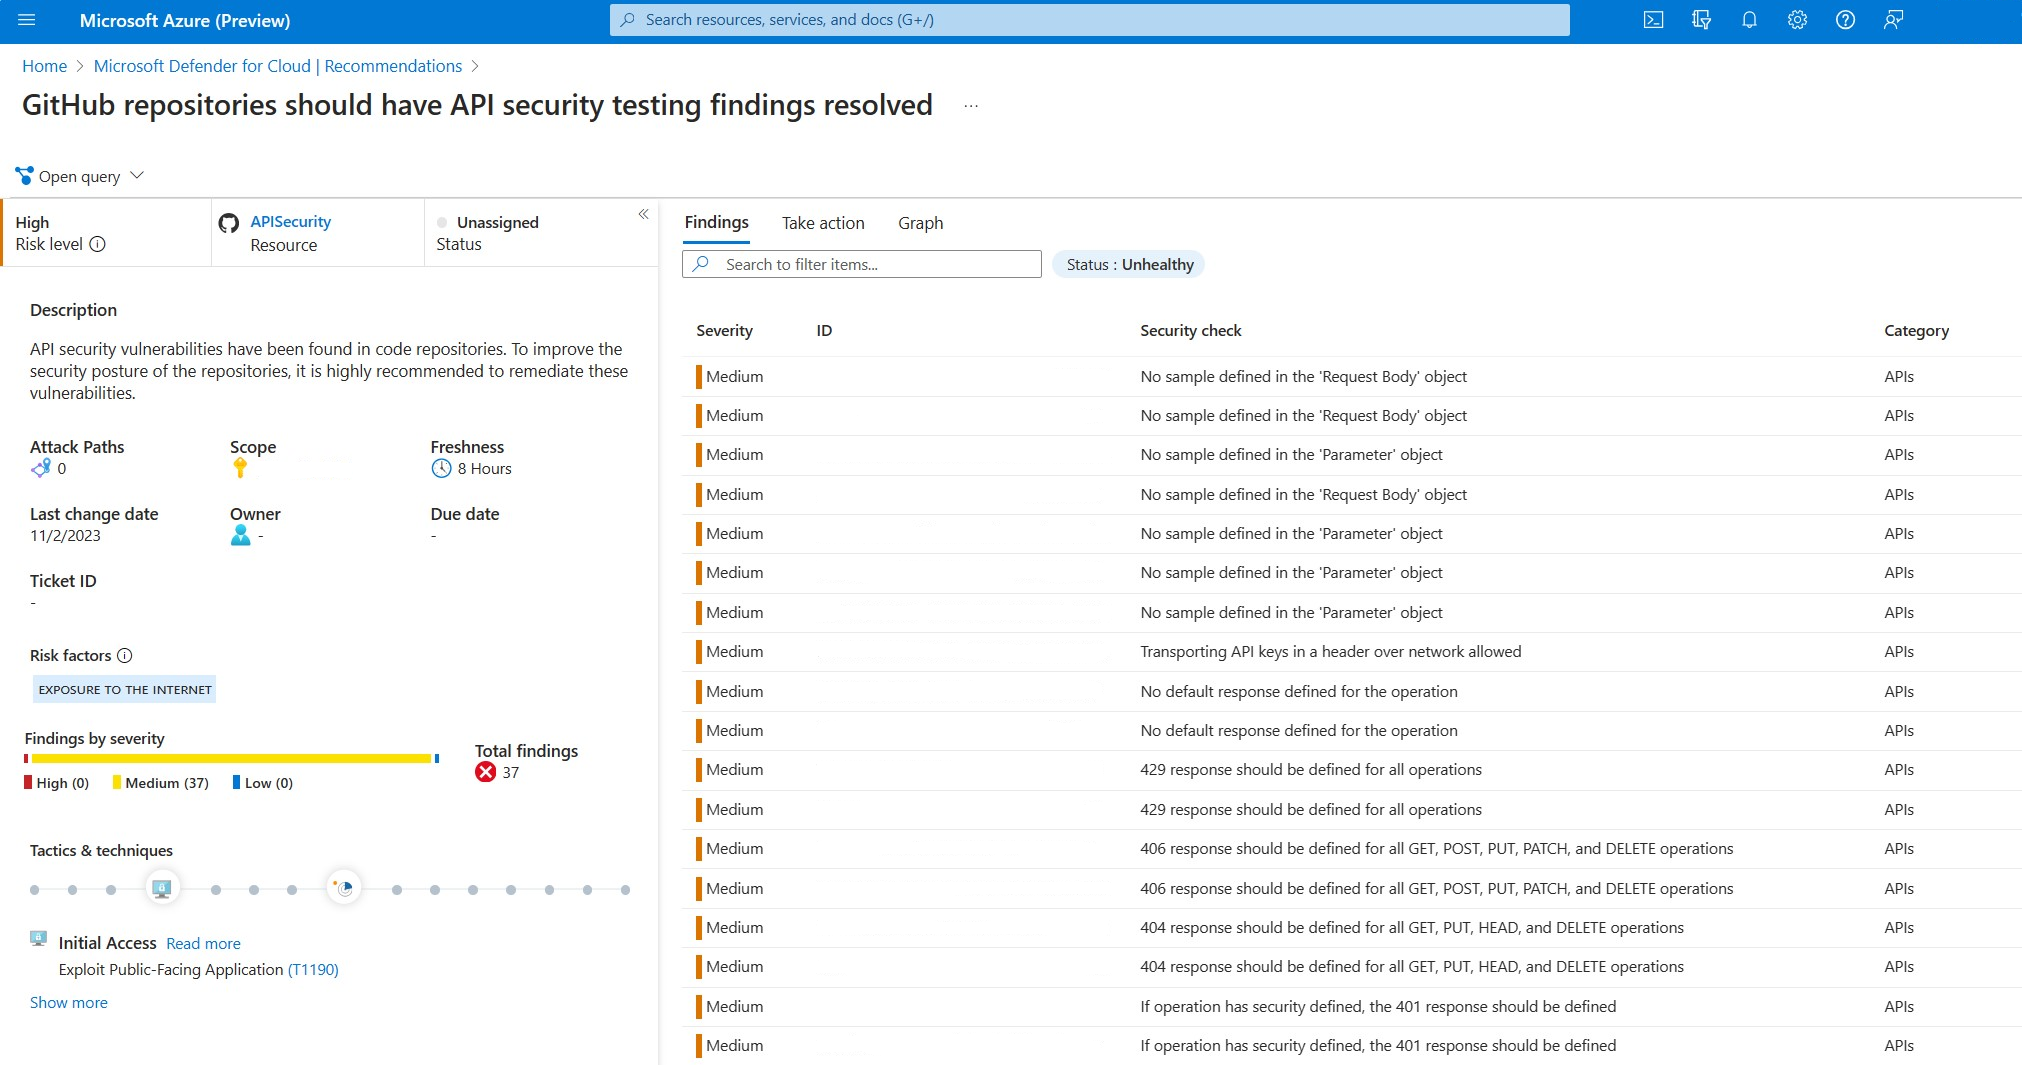
Microsoft Defender untuk Cloud mendukung alat mitra untuk membantu meningkatkan kemampuan keamanan runtime yang ada yang disediakan oleh Defender untuk API. Defender untuk Cloud mendukung kemampuan pengujian keamanan API proaktif pada tahap awal siklus hidup pengembangan (termasuk repositori kode sumber & alur CI/CD).
Dukungan untuk solusi mitra membantu menyederhanakan, mengintegrasikan, dan mengatur temuan keamanan lebih lanjut dari solusi mitra dengan Microsoft Defender untuk Cloud. Dukungan ini memungkinkan keamanan API siklus hidup penuh, dan kemampuan bagi tim keamanan untuk menemukan dan memulihkan kerentanan keamanan API secara efektif sebelum disebarkan dalam produksi.
Hasil pemindaian keamanan dari aplikasi mitra tersedia dalam Defender untuk Cloud. Kemampuan untuk melihat hasil dalam Defender untuk Cloud memastikan bahwa tim keamanan pusat memiliki visibilitas ke dalam kesehatan API dalam pengalaman rekomendasi Defender untuk Cloud. Tim keamanan ini sekarang dapat mengambil langkah-langkah tata kelola yang tersedia secara asli melalui rekomendasi Defender untuk Cloud, dan ekstensibilitas untuk mengekspor hasil pemindaian dari Azure Resource Graph ke dalam alat manajemen pilihan mereka.
Prasyarat
Fitur ini memerlukan konektor DevOps di Defender untuk Cloud. Lihat cara memulai lingkungan DevOps.
| Aspek | Rincian |
|---|---|
| Kondisi rilis | Preview Persyaratan Tambahan Pratinjau Azure mencakup ketentuan hukum lain yang berlaku untuk fitur Azure yang dalam versi beta, pratinjau, atau belum dirilis ke ketersediaan umum. |
| Persyaratan lingkungan yang diperlukan/disukai | API dalam repositori kode sumber, termasuk file spesifikasi API seperti OpenAPI, Swagger. |
| Clouds | Tersedia di cloud komersial. Tidak tersedia di cloud nasional/berdaulat (Azure Government, Microsoft Azure yang dioperasikan oleh 21Vianet). |
| Sistem manajemen kode sumber |
GitHub Enterprise Cloud. Ini juga memerlukan lisensi untuk GitHub Advanced Security (GHAS). Layanan Azure DevOps |
Aplikasi yang didukung
| Logo | Nama mitra | Deskripsi | Panduan Pengaktifan |
|---|---|---|---|
|
Panduan 42Crunch untuk Onboarding | Pengembang dapat secara proaktif menguji dan memperkuat API dalam alur CI/CD mereka melalui pengujian API statis dan dinamis terhadap risiko API OWASP teratas dan praktik terbaik spesifikasi OpenAPI. | Panduan onboarding teknis 42Crunch |
|
StackHawk | StackHawk adalah satu-satunya alat pengujian keamanan DAST dan API modern yang berjalan di CI/CD, memungkinkan pengembang untuk dengan cepat menemukan dan memperbaiki masalah keamanan sebelum mencapai produksi. | Panduan orientasi StackHawk |
|
Keamanan Cerah | Platform DAST yang berfokus pada pengembang dari Bright Security memberdayakan pengembang dan profesional AppSec dengan kemampuan tingkat perusahaan untuk pengujian keamanan pada aplikasi web, API, serta aplikasi GenAI dan LLM. Bright tahu cara menyediakan tes yang tepat pada waktu yang tepat dalam SDLC, terintegrasi dengan alur kerja pengembang dan alat serta stack AppSec pilihan, dengan positif palsu yang minimal dan mengurangi kelelahan karena pemberitahuan. | Panduan orientasi Bright Security |