Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Untuk mengontrol waktu deployment dan upgrade di seluruh cluster Azure Kubernetes Service (AKS), Amazon Elastic Kubernetes Service (EKS), dan Google Kubernetes Engine (GKE), instal dan konfigurasikan sensor Defender for Containers menggunakan Helm. Sebelum Anda mulai, pastikan Anda memenuhi persyaratan.
Defender untuk Kontainer mendukung beberapa model penyebaran sensor, termasuk provisi otomatis dan penginstalan berbasis Helm. Penerapan berbasis Helm memberi Anda kontrol yang lebih besar atas pembuatan versi dan waktu upgrade, tetapi Anda perlu menangani sebagian pekerjaan operasional. Saat Anda menggunakan deployment berbasis Helm, pertimbangkan hal-hal berikut:
Pembaruan sensor: Dengan menggunakan penerapan berbasis Helm, Anda dapat mengelola pembaruan sensor dan penjadwalannya. Provisi otomatis mengikuti jadwal peluncuran yang dikelola Microsoft.
Alur penginstalanautomatik: Saat Anda menyebarkan sensor dengan menggunakan Helm, lewati perintah dan rekomendasi otomatis di portal Azure untuk menghindari konflik dengan penyebaran yang ada.
Prasyarat
Sebelum Anda menginstal sensor dengan menggunakan Helm, selesaikan prasyarat berikut:
Instal dan jadikan
helmsertacurltersedia di lingkungan baris perintah Anda.Untuk memastikan bahwa Helm dan curl sudah terpasang dan tersedia sebelum Anda menerapkan Defender for Containers, jalankan perintah berikut:
helm version
curl --version
Terapkan semua persyaratan prasyarat untuk sensor Defender for Containers seperti yang dijelaskan dalam persyaratan jaringan sensor Defender.
Aktifkan Defender untuk Kontainer pada langganan target atau konektor keamanan.
- Langganan Azure: Aktifkan Defender for Containers di AKS menggunakan portal Azure
- Amazon Web Services (AWS): Aktifkan Defender for Containers di AWS (EKS) menggunakan portal Azure
- Google Cloud Platform (GCP): Aktifkan Defender for Containers di GCP (GKE) menggunakan portal Azure
- Kubernetes dengan dukungan Arc: Aktifkan Defender for Containers di Kubernetes dengan dukungan Arc menggunakan portal Azure
Aktifkan komponen berikut dari paket Defender for Containers:
- Sensor pertahanan
- Akses API Kubernetes
Untuk lingkungan Amazon Web Services (AWS) dan Google Cloud Platform (GCP), bersihkan sensor Auto provision Defender untuk Azure Arc.
Jika Anda ingin tetap mengaktifkan provisi otomatis untuk kluster lain yang diaktifkan Arc di akun AWS atau proyek GCP, terapkan
ms_defender_e2e_discovery_exclude=truetag ke kluster tempat Anda ingin menyebarkan sensor dengan menggunakan Helm.Pastikan lingkungan Anda tidak memiliki penugasan kebijakan yang bertentangan yang dapat menerapkan versi sensor yang tersedia secara umum.
Tinjau penetapan kebijakan yang menggunakan ID definisi kebijakan berikut, dan hapus penetapan yang bertentangan:
64def556-fbad-4622-930e-72d1d5589bf5Untuk meninjau definisi kebijakan, buka definisi kebijakan di portal Azure, dan cari ID definisi kebijakan.
Menginstal bagan Helm
Defender untuk Kontainer chart Helm diterbitkan ke mcr.microsoft.com/azuredefender/microsoft-defender-for-containers.
Bagan memerlukan nilai pengidentifikasi kluster di bawah global.cloudIdentifiers. Anda dapat menyediakan nilai-nilai ini sebaris dengan --set, seperti yang ditunjukkan dalam contoh berikut, atau dengan menggunakan file nilai.
Untuk menginstal versi bagan terbaru, gunakan perintah instal Helm dasar. Berikan nilai yang diperlukan global.cloudIdentifiers dengan menggunakan file nilai atau sebaris dengan --set, seperti yang ditunjukkan dalam contoh khusus lingkungan:
helm install defender-k8s oci://mcr.microsoft.com/azuredefender/microsoft-defender-for-containers
Anda bisa mencantumkan versi yang diterbitkan dengan menjalankan perintah berikut:
curl https://mcr.microsoft.com/v2/azuredefender/microsoft-defender-for-containers/tags/list
Untuk menginstal versi tertentu, sertakan tag versi:
helm install defender-k8s oci://mcr.microsoft.com/azuredefender/microsoft-defender-for-containers:<tag>
Untuk memeriksa nilai bagan yang dapat dikonfigurasi, seperti bendera fitur atau batas sumber daya pod, tarik bagan dan tinjau values.yaml file:
helm pull oci://mcr.microsoft.com/azuredefender/microsoft-defender-for-containers
Untuk menginstal sensor untuk lingkungan Anda:
Untuk kluster AKS standar, gunakan namespace mdc.
Untuk kluster AKS Otomatis, gunakan namespace kube-system.
Jika kluster AKS Anda sudah memiliki Defender yang ada untuk penyebaran Kontainer, nonaktifkan penyebaran yang ada seperti yang dijelaskan dalam Konfigurasi Defender untuk Kontainer untuk Azure, dan hapus sumber daya sisa apa pun dengan menjalankan perintah berikut:
kubectl delete crd/policies.defender.microsoft.com || true
kubectl delete crd/policytemplates.defender.microsoft.com || true
kubectl delete crd/runtimepolicies.defender.microsoft.com || true
kubectl delete crd/securityartifactpolicies.defender.microsoft.com || true
kubectl delete ClusterRole defender-admission-controller-cluster-role || true
kubectl delete ClusterRole defender-admission-controller-resource-cluster-role || true
kubectl delete ClusterRoleBinding defender-admission-controller-cluster-role-binding || true
kubectl delete ClusterRoleBinding defender-admission-controller-cluster-resource-role-binding || true
Pasang sensor:
helm install defender-k8s oci://mcr.microsoft.com/azuredefender/microsoft-defender-for-containers \
    --create-namespace --namespace <namespace> \
    --set global.cloudIdentifiers.Azure.subscriptionId="<cluster-subscription-id>" \
    --set global.cloudIdentifiers.Azure.resourceGroupName="<cluster-resource-group>" \
    --set global.cloudIdentifiers.Azure.clusterName="<cluster-name>" \
    --set global.cloudIdentifiers.Azure.region="<cluster-region>"
Ganti <namespace> dengan:
-
mdcuntuk kluster AKS standar. -
kube-systemuntuk kluster otomatis AKS.
Memverifikasi penginstalan
Verifikasi penginstalan dengan menggunakan namespace yang sama dengan yang Anda gunakan untuk menginstal bagan.
helm list --namespace mdc
Jika kolom menunjukkan STATUSdeployed, instalasi berhasil.
Mengonfigurasi aturan keamanan untuk penyebaran yang terjaga
Note
Penyebaran bertahap Kubernetes didukung pada kluster AKS Otomatis hanya ketika sensor dipasang menggunakan Helm di namespace kube-system. Penerapan add-on tidak didukung untuk skenario ini.
Penting
Saat Anda membuat aturan, langganan yang dipilih mungkin ditampilkan sebagai not supported for Gated deployment. Status ini terjadi karena Anda menginstal komponen Defender for Containers dengan menggunakan Helm alih-alih melalui penginstalan otomatis dasbor.
Tentukan aturan keamanan untuk mengontrol apa yang dapat Anda sebarkan ke dalam kluster Kubernetes Anda. Aturan ini dapat memblokir atau mengaudit gambar kontainer yang tidak memenuhi kriteria keamanan Anda.
Masuk ke portal Azure.
Pergi ke Defender untuk Cloud>Pengaturan Lingkungan.
Pilih Aturan keamanan.
Pilih penyebaran bertahap>Penilaian Kerentanan.
Pilih aturan untuk mengeditnya, atau pilih + Tambahkan aturan untuk membuat aturan baru.
Menangani rekomendasi yang ada
Penting
Jika Anda menginstal sensor dengan menggunakan Helm, jangan gunakan rekomendasi Defender untuk Cloud yang ada untuk menginstal profil Defender atau ekstensi Arc untuk kluster yang sama. Mengatasi rekomendasi ini dapat membuat penyebaran sistem yang bertentangan.
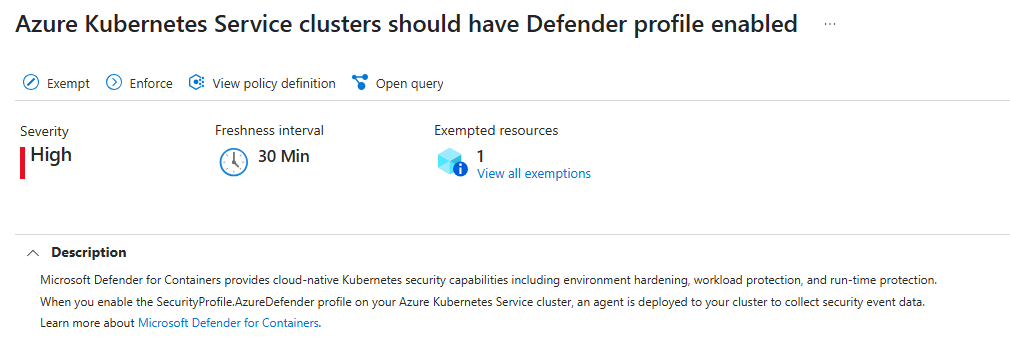
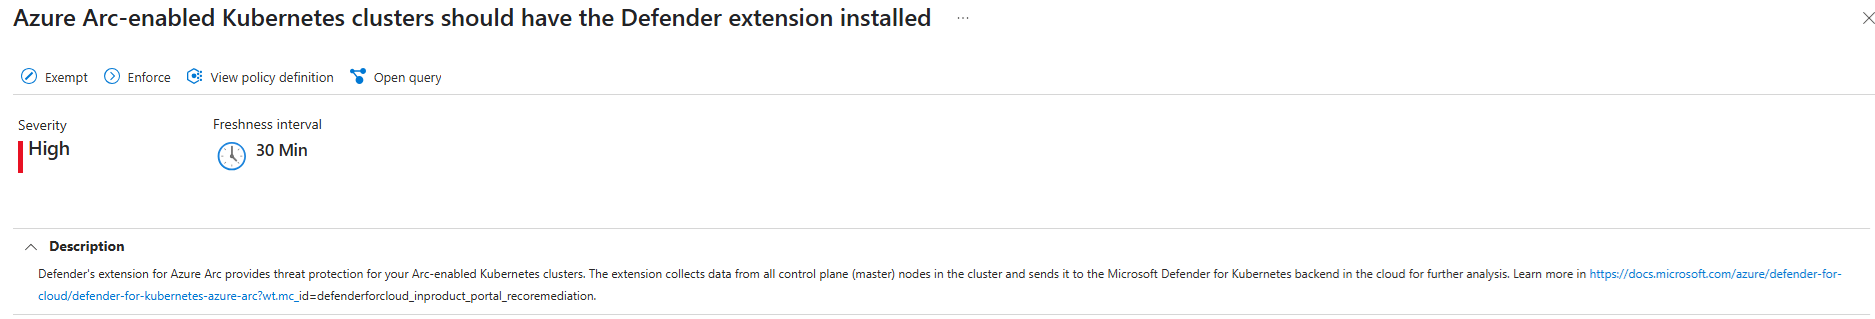
Bergantung pada jenis penyebaran Anda, rekomendasi berikut mungkin masih muncul di Defender untuk Cloud. Tinjau hal tersebut untuk memastikan bahwa itu merujuk pada alur penerapan otomatis, lalu abaikan untuk klaster tempat Anda menerapkan dengan Helm.
Azure: Kluster Azure Kubernetes Service harus mengaktifkan profil Defender - Microsoft Azure
Kluster Kubernetes yang diaktifkan Arc: Kluster Kubernetes Azure yang diaktifkan Arc harus menginstal ekstensi Defender - Microsoft Azure
Meningkatkan penyebaran berbasis Helm yang sudah ada
Dengan penerapan berbasis Helm, Anda mengelola peningkatan sensor. Defender untuk Cloud tidak menerapkannya secara otomatis.
Jalankan perintah berikut untuk memperbarui penyebaran berbasis Helm yang ada. Gunakan namespace yang Anda gunakan selama penginstalan.
helm upgrade defender-k8s \
    oci://mcr.microsoft.com/azuredefender/microsoft-defender-for-containers \
    --namespace <namespace> \
    --reuse-values
Ganti <namespace> dengan namespace yang Anda gunakan selama penginstalan.
Parameter --reuse-values menyimpan nilai kustom yang ada selama peningkatan.
Untuk <namespace>, gunakan:
-
mdcuntuk kluster standar AKS, EKS, dan GKE. -
kube-systemuntuk kluster otomatis AKS.
Jika peningkatan gagal karena konflik sumber daya, tambahkan opsi berikut ke perintah peningkatan:
--server-side=true --resolve-conflicts