Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Note
Artikel ini membahas Pertahanan Microsoft untuk IoT di portal Azure.
Jika Anda adalah pelanggan Microsoft Defender yang mencari pengalaman IT/OT terpadu, lihat dokumentasi dari Microsoft Defender untuk IoT di portal Microsoft Defender (Pratinjau).
Pelajari selengkapnya tentang portal manajemen Defender for IoT.
Internet of Things (IoT) mendukung miliaran perangkat terhubung yang menggunakan jaringan teknologi operasional (OT) dan IoT. Perangkat dan jaringan IoT/OT sering dibangun menggunakan protokol khusus, dan mungkin memprioritaskan tantangan operasional atas keamanan.
Ketika perangkat IoT/OT tidak dapat dilindungi oleh sistem pemantauan keamanan tradisional, setiap gelombang inovasi baru meningkatkan risiko dan kemungkinan permukaan serangan di seluruh perangkat IoT dan jaringan OT tersebut.
Pertahanan Microsoft untuk IoT adalah solusi keamanan terpadu yang dibangun khusus untuk mengidentifikasi perangkat, kerentanan, dan ancaman IoT dan OT. Gunakan Defender for IoT untuk mengamankan seluruh lingkungan IoT/OT Anda, termasuk perangkat yang ada yang mungkin tidak memiliki agen keamanan bawaan.
Defender for IoT menyediakan pemantauan tanpa agen pada lapisan jaringan, dan terintegrasi dengan peralatan industri serta alat pusat operasi keamanan (SOC).
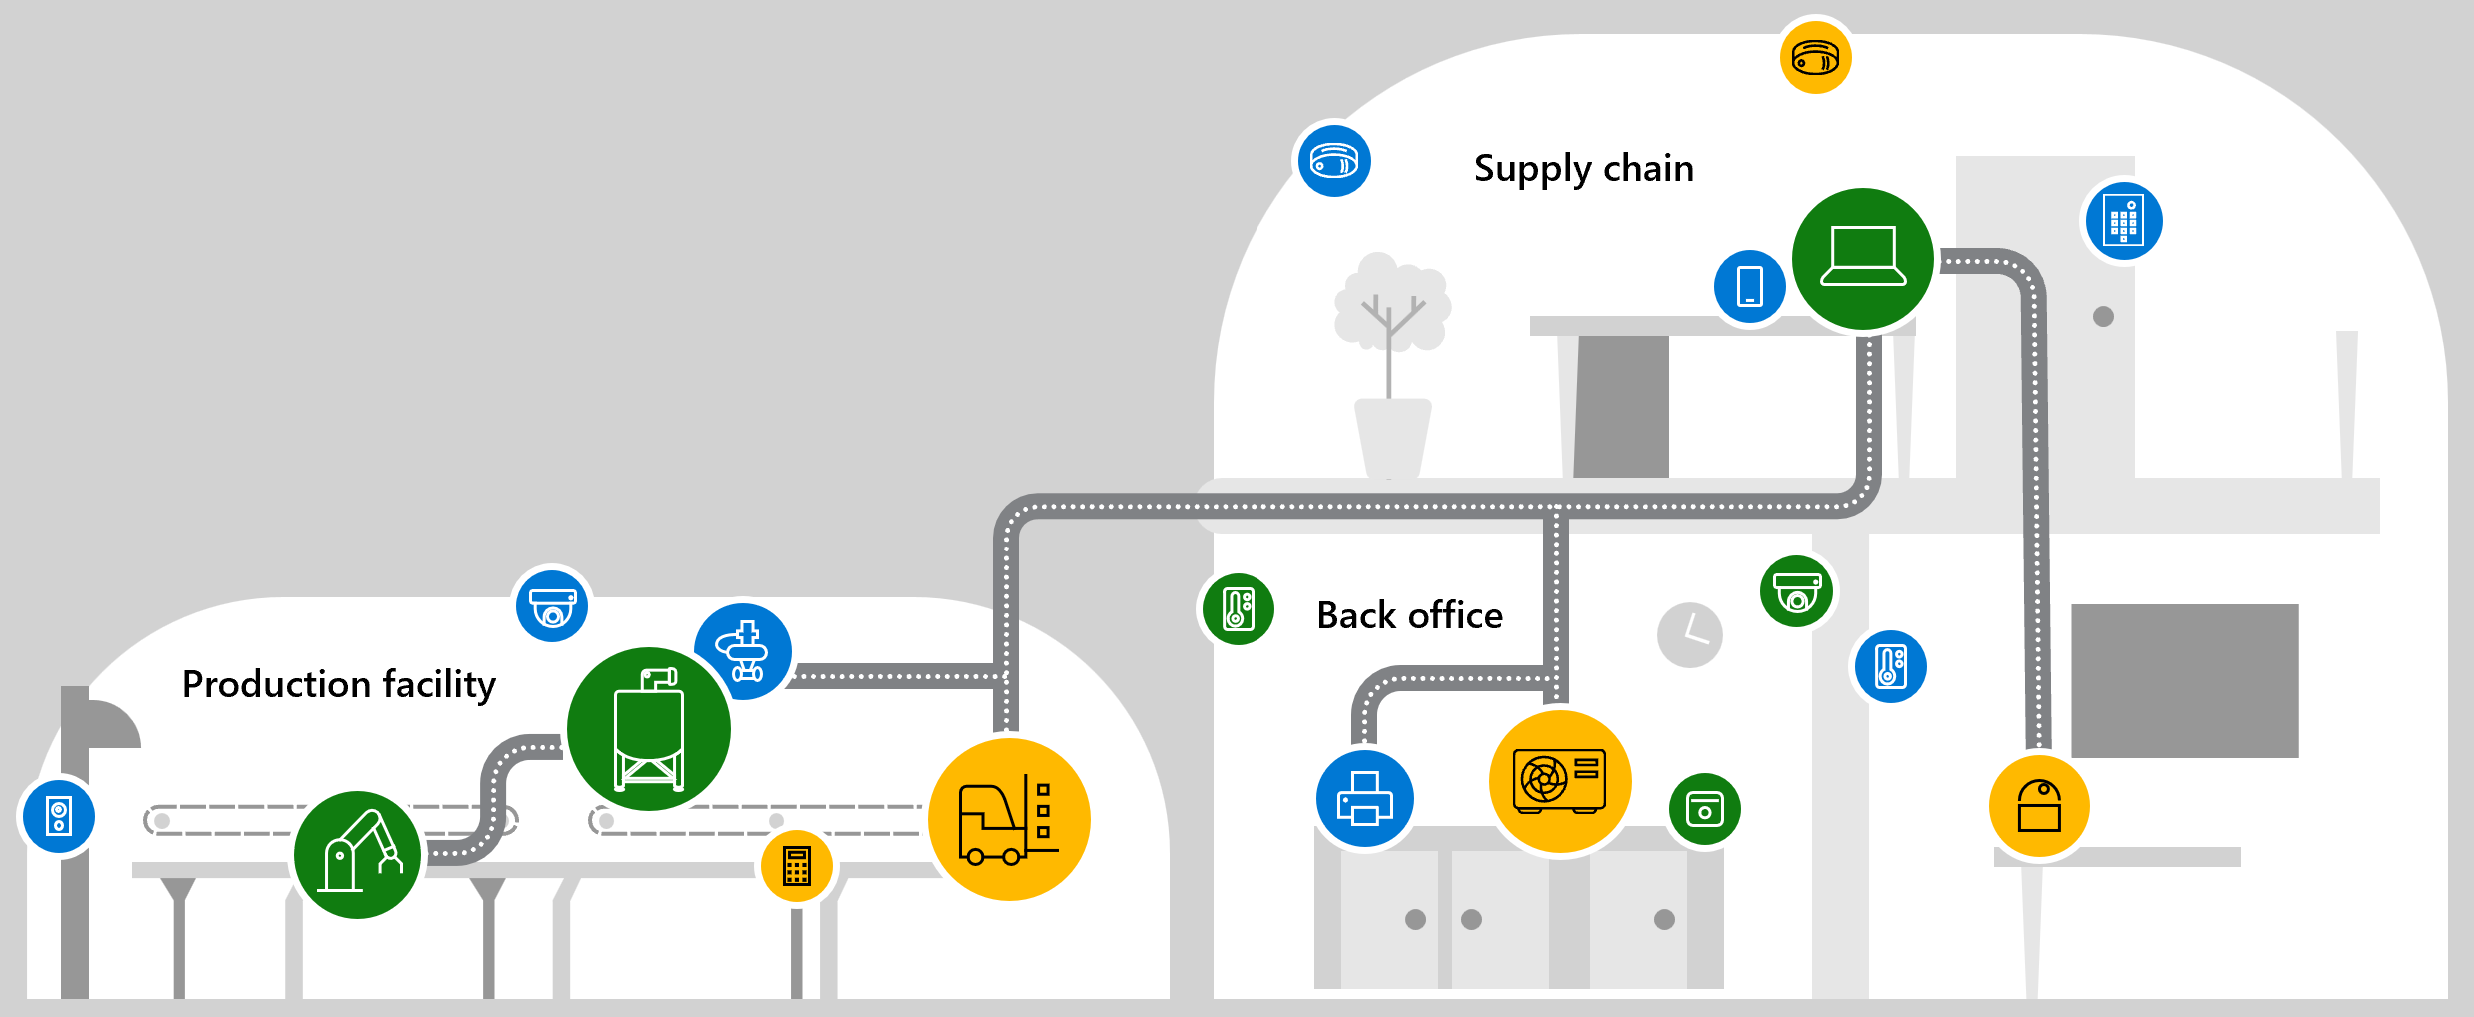
Pemantauan perangkat tanpa agen untuk keamanan OT
Jika perangkat IoT dan OT Anda tidak memiliki agen keamanan bawaan, perangkat tersebut mungkin tetap tidak ditambal, salah dikonfigurasi, dan tidak terdeteksi oleh tim TI dan keamanan. Perangkat yang tidak dimonitor dapat menjadi target lunak bagi pelaku ancaman yang ingin mempivot lebih dalam ke dalam jaringan perusahaan.
Defender untuk IoT menggunakan pemantauan tanpa agen untuk memberikan visibilitas dan keamanan di seluruh jaringan Anda, dan mengidentifikasi protokol, perangkat, atau perilaku komputer-ke-mesin (M2M) khusus.
Temukan perangkat IoT/OT di jaringan Anda, detailnya, dan cara mereka berkomunikasi. Kumpulkan data dari sensor jaringan, Microsoft Defender untuk Titik Akhir, dan sumber pihak ketiga.
Menilai risiko dan mengelola kerentanan menggunakan pembelajaran mesin, inteligensi ancaman, dan analitik perilaku. Contohnya:
Identifikasi perangkat yang belum dipasang patch, port terbuka, aplikasi yang tidak sah, koneksi yang tidak sah, perubahan pada konfigurasi perangkat, kode PLC, firmware, dan banyak lagi.
Jalankan pencarian dalam lalu lintas historis di semua dimensi dan protokol yang relevan. Akses PCAP lengkap untuk menelusuri lebih mendalam.
Deteksi ancaman tingkat lanjut yang mungkin terlewatkan oleh indikator kompromi statis (IOC), seperti malware zero-day, malware tanpa file, dan taktik living-off-the-land.
Tanggapi ancaman dengan mengintegrasikan dengan layanan Microsoft seperti Microsoft Sentinel, sistem mitra lainnya, dan API. Integrasikan dengan layanan security information and event management (SIEM), layanan operasi dan respons keamanan (SOAR), layanan deteksi dan respons yang diperluas (XDR), dan banyak lagi.
Defender untuk pengalaman pengguna terpusat IoT di portal Azure memungkinkan tim pemantauan keamanan dan OT memvisualisasikan dan mengamankan semua perangkat IT, IoT, dan OT mereka terlepas dari di mana perangkat berada.
Dukungan untuk jaringan OT cloud, lokal, dan hibrid
Instal sensor jaringan OT lokal, di lokasi strategis di jaringan Anda untuk mendeteksi perangkat di seluruh lingkungan OT Anda. Kemudian, gunakan salah satu konfigurasi berikut untuk melihat perangkat dan nilai keamanan Anda:
Layanan cloud:
Meskipun sensor jaringan OT memiliki konsol UI mereka sendiri yang menampilkan detail dan data keamanan tentang perangkat yang terdeteksi, sambungkan sensor Anda ke Azure untuk memperluas perjalanan Anda ke cloud.
Dari portal Azure, lihat data dari semua sensor yang terhubung di lokasi pusat, dan integrasikan dengan layanan Microsoft lain, seperti Microsoft Sentinel.
Layanan air-gapped dan on-premis:
Jika Anda memiliki lingkungan terisolasi (air-gapped) dan ingin menyimpan semua data jaringan OT sepenuhnya di infrastruktur lokal, sambungkan sensor jaringan OT Anda ke konsol sensor OT melalui UI atau dengan perintah CLI untuk visibilitas dan kontrol terpusat.
Lanjutkan untuk melihat data perangkat terperinci dan nilai keamanan di setiap konsol sensor.
Layanan hibrid:
Anda mungkin memiliki persyaratan jaringan hibrid di mana Anda dapat mengirimkan beberapa data ke cloud dan data lain harus tetap lokal.
Dalam hal ini, siapkan sistem Anda dalam konfigurasi yang fleksibel dan dapat diskalakan agar sesuai dengan kebutuhan Anda. Sambungkan beberapa sensor OT Anda ke cloud dan lihat data di portal Azure, dan simpan sensor lain yang dikelola secara lokal saja.
Untuk informasi selengkapnya, lihat Arsitektur sistem untuk pemantauan sistem OT.
Melindungi jaringan IoT perusahaan
Perluas Defender untuk fitur keamanan tanpa agen IoT di luar lingkungan OT ke perangkat IoT perusahaan dengan menggunakan keamanan IoT perusahaan dengan Microsoft Defender untuk Titik Akhir, dan melihat pemberitahuan, kerentanan, dan rekomendasi terkait untuk perangkat IoT di Microsoft Defender.
Perangkat IoT perusahaan dapat mencakup perangkat seperti printer, SMART TV, dan sistem konferensi serta perangkat eksklusif yang dibuat khusus.
Untuk informasi selengkapnya, lihat Mengamankan perangkat IoT di perusahaan.
Wilayah layanan yang didukung
Defender untuk IoT merutekan semua lalu lintas dari semua wilayah Eropa ke pusat data regional Eropa Barat. Ini merutekan lalu lintas dari semua wilayah yang tersisa ke pusat data regional AS Timur .