Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Features
Perubahan pada perilaku upstream Azure Artifacts
Sebelumnya, umpan Azure Artifacts menyajikan versi paket dari semua sumber hulu. Upstream ini mencakup versi paket yang awalnya didorong ke umpan Azure Artifacts (bersumber secara internal) dan versi paket dari repositori publik umum seperti npmjs.com, NuGet.org, Maven Central, dan PyPI (bersumber eksternal).
Sprint ini memperkenalkan perilaku baru yang memberikan keamanan tambahan untuk umpan privat Anda dengan membatasi akses ke paket yang bersumber secara eksternal ketika paket sumber internal sudah ada. Fitur ini menawarkan lapisan keamanan baru, yang mencegah paket berbahaya dari registri publik yang dikonsumsi secara tidak sengaja. Perubahan ini tidak akan memengaruhi versi paket apa pun yang sudah digunakan atau di-cache di umpan Anda.
Untuk mempelajari selengkapnya tentang skenario paket umum di mana Anda perlu mengizinkan versi paket yang bersumber secara eksternal bersama dengan beberapa skenario lain di mana tidak ada pemblokiran ke paket publik yang diperlukan dan cara mengonfigurasi perilaku upstram, lihat dokumentasi Mengonfigurasi perilaku upstram - Azure Artifacts | Microsoft Docs
Langkah selanjutnya
Nota
Fitur-fitur ini akan diluncurkan selama dua hingga tiga minggu ke depan.
Buka Azure DevOps dan lihat.
Cara memberikan umpan balik
Kami akan senang mendengar apa yang Anda pikirkan tentang fitur-fitur ini. Gunakan menu bantuan untuk melaporkan masalah atau memberikan saran.
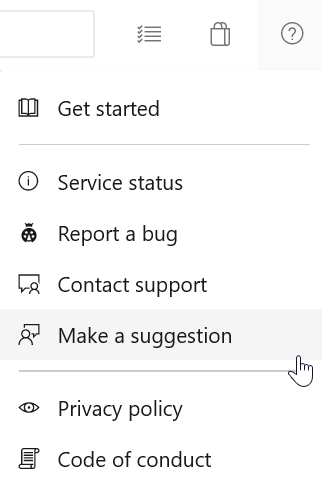
Anda juga bisa mendapatkan saran dan pertanyaan yang dijawab oleh komunitas di Stack Overflow.