Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Features
- Membatasi cakupan dan masa pakai token akses pribadi (PAT) melalui kebijakan penyewa Azure AD
- Dukungan kebijakan akses kondisional untuk lalu lintas IPv6
Membatasi cakupan dan masa pakai token akses pribadi (PAT) melalui kebijakan penyewa Azure AD
Token akses pribadi (PATs) memudahkan untuk mengautentikasi terhadap Azure DevOps untuk berintegrasi dengan alat dan layanan Anda. Namun, token yang bocor dapat membahayakan akun dan data Azure DevOps Anda, membahayakan aplikasi dan layanan Anda.
Kami menerima umpan balik tentang administrator yang tidak memiliki kontrol yang diperlukan untuk membatasi area permukaan ancaman yang ditimbulkan oleh PAT yang bocor. Berdasarkan umpan balik ini, kami telah menambahkan serangkaian kebijakan baru yang dapat digunakan untuk membatasi cakupan dan masa pakai token akses pribadi (PATs) Azure DevOps organisasi Anda! Berikut cara kerjanya:
Pengguna yang ditetapkan ke peran Administrator Azure DevOps di Azure Active Directory dapat menavigasi ke tab Azure Active Directory di pengaturan organisasi organisasi Azure DevOps apa pun yang ditautkan ke Azure ACTIVE Directory mereka.
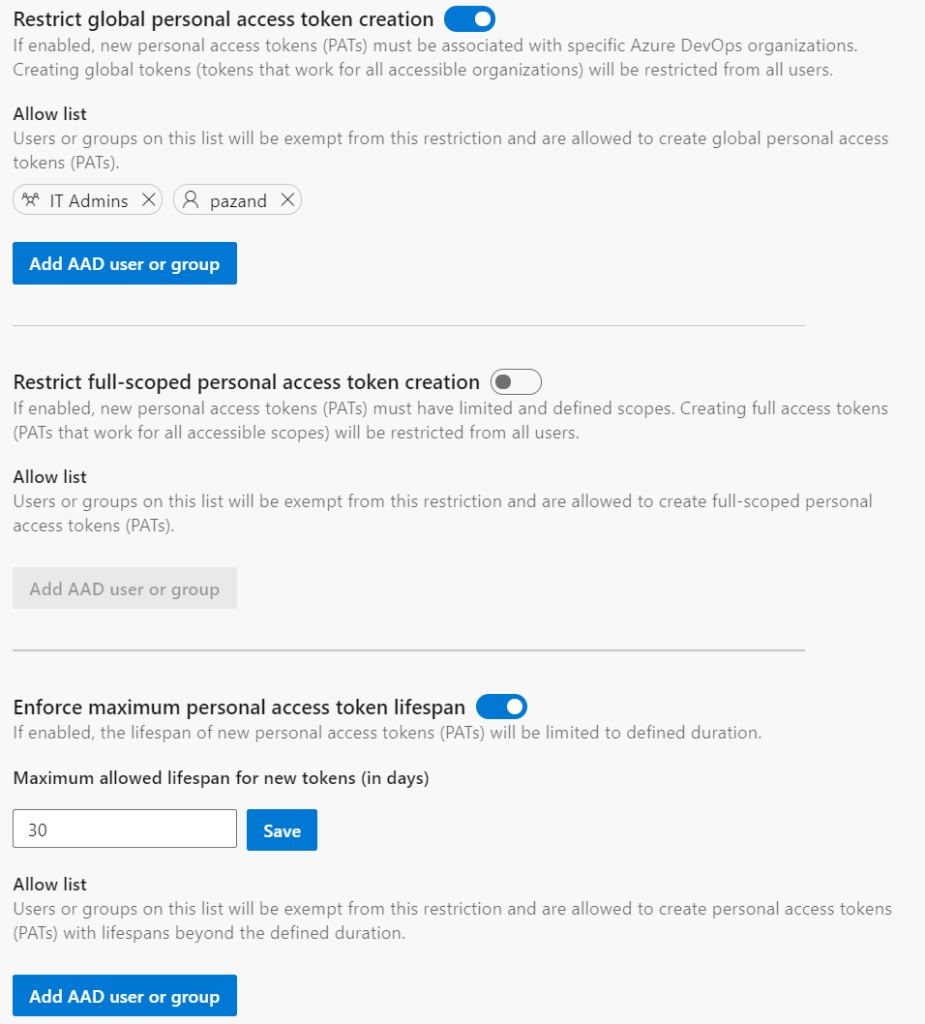
Di sana, administrator dapat:
- membatasi pembuatan token akses pribadi global (token yang berfungsi untuk semua organisasi Azure DevOps yang dapat diakses oleh pengguna)
- membatasi pembuatan token akses pribadi yang tercakup penuh
- menentukan masa pakai maksimum untuk token akses pribadi baru
Kebijakan ini akan berlaku untuk semua PAT baru yang dibuat oleh pengguna untuk organisasi Azure DevOps yang ditautkan ke penyewa Azure AD. Setiap kebijakan memiliki daftar izin untuk pengguna dan grup yang harus dikecualikan dari kebijakan. Daftar pengguna dan grup dalam daftar Izinkan tidak akan memiliki akses untuk mengelola konfigurasi kebijakan.
Kebijakan ini hanya berlaku untuk PAT baru, dan tidak akan memengaruhi PAT yang sudah ada, yang telah dibuat dan sedang digunakan. Namun, setelah kebijakan diaktifkan, setiap PAT yang ada, sekarang yang tidak patuh harus diperbarui agar berada dalam batasan sebelum dapat diperbarui.
Dukungan kebijakan akses bersyarat untuk lalu lintas IPv6
Kami sekarang memperluas dukungan kebijakan akses bersyarat (CAP) untuk menyertakan kebijakan pembatasan IPv6. Saat kami melihat orang-orang semakin mengakses sumber daya Azure DevOps pada perangkat dari alamat IPv6, kami ingin memastikan bahwa tim Anda dilengkapi untuk memberikan dan menghapus akses dari alamat IP apa pun, termasuk yang berasal dari lalu lintas IPv6.
Langkah selanjutnya
Nota
Fitur-fitur ini akan diluncurkan selama dua hingga tiga minggu ke depan.
Buka Azure DevOps dan lihat.
Cara memberikan umpan balik
Kami akan senang mendengar apa yang Anda pikirkan tentang fitur-fitur ini. Gunakan menu bantuan untuk melaporkan masalah atau memberikan saran.
Anda juga bisa mendapatkan saran dan pertanyaan yang dijawab oleh komunitas di Stack Overflow.