Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Azure Firewall secara default beroperasi dalam mode proxy transparan. Dalam mode ini, rute yang ditentukan pengguna (UDR) mengarahkan lalu lintas ke firewall. Firewall mencegat lalu lintas secara inline dan meneruskannya ke tujuan.
Saat Anda mengaktifkan proxy eksplisit untuk lalu lintas keluar, Anda dapat mengonfigurasi aplikasi pengirim, seperti browser web, untuk menggunakan Azure Firewall sebagai proxy. Konfigurasi ini mengarahkan lalu lintas dari aplikasi ke alamat IP privat firewall, sehingga lalu lintas keluar langsung dari firewall tanpa bergantung pada UDR.
Mode proxy eksplisit mendukung lalu lintas HTTP dan HTTPS. Anda mendefinisikan pengaturan proxy di browser atau aplikasi untuk menunjuk ke alamat IP privat firewall. Anda dapat mengonfigurasi pengaturan ini secara manual atau menggunakan file proxy auto-configuration (PAC). Firewall dapat menampung file PAC untuk menangani permintaan proxy setelah Anda mengunggahnya ke firewall.
Prasyarat
Sebuah Azure Firewall dengan kebijakan firewall terkait. Anda mengonfigurasi proxy eksplisit di kebijakan firewall, bukan di sumber daya firewall. Untuk informasi selengkapnya, lihat Seperangkat aturan kebijakan Azure Firewall.
Proxy eksplisit didukung oleh Azure Firewall Standard dan Premium SKU.
Pengaturan ini dapat dikonfigurasi untuk kebijakan tingkat Standar dan Premium.
Untuk meng-host file PAC, Anda juga memerlukan:
- Akun Azure Storage dengan kontainer blob untuk menyimpan file PAC.
- Identitas terkelola yang ditetapkan pengguna yang memiliki peran Storage Blob Data Contributor dan Storage Blob Data Reader pada akun penyimpanan tersebut.
Konfigurasi
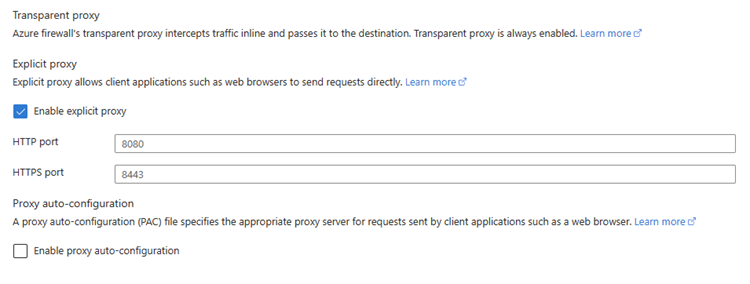
Aktifkan proxy eksplisit dalam kebijakan Azure Firewall.
Catatan
Anda harus menggunakan satu port HTTP Port untuk lalu lintas HTTP dan HTTPS.
Buat aturan aplikasi dalam kebijakan firewall untuk mengizinkan lalu lintas melalui firewall.
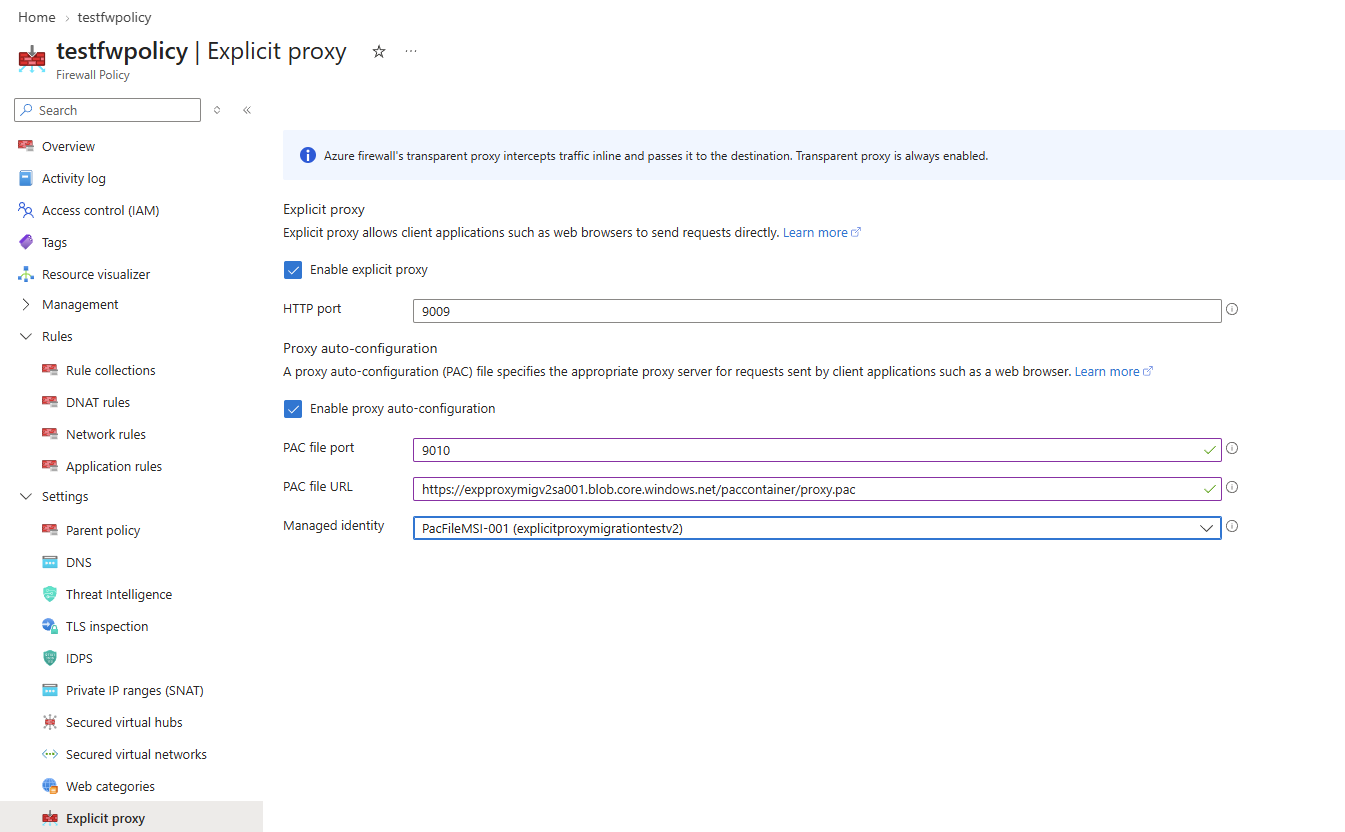
Pilih Aktifkan konfigurasi proxy otomatis untuk menggunakan file konfigurasi proxy otomatis (PAC).
Buat URL File PAC dengan mengikuti langkah-langkah berikut:
- Buat kontainer Azure Storage dengan mengikuti langkah-langkah di Manage blob containers.
Catatan
Gunakan langganan yang memiliki izin yang diperlukan untuk menambahkan peran.
- Unggah file PAC ke kontainer penyimpanan.
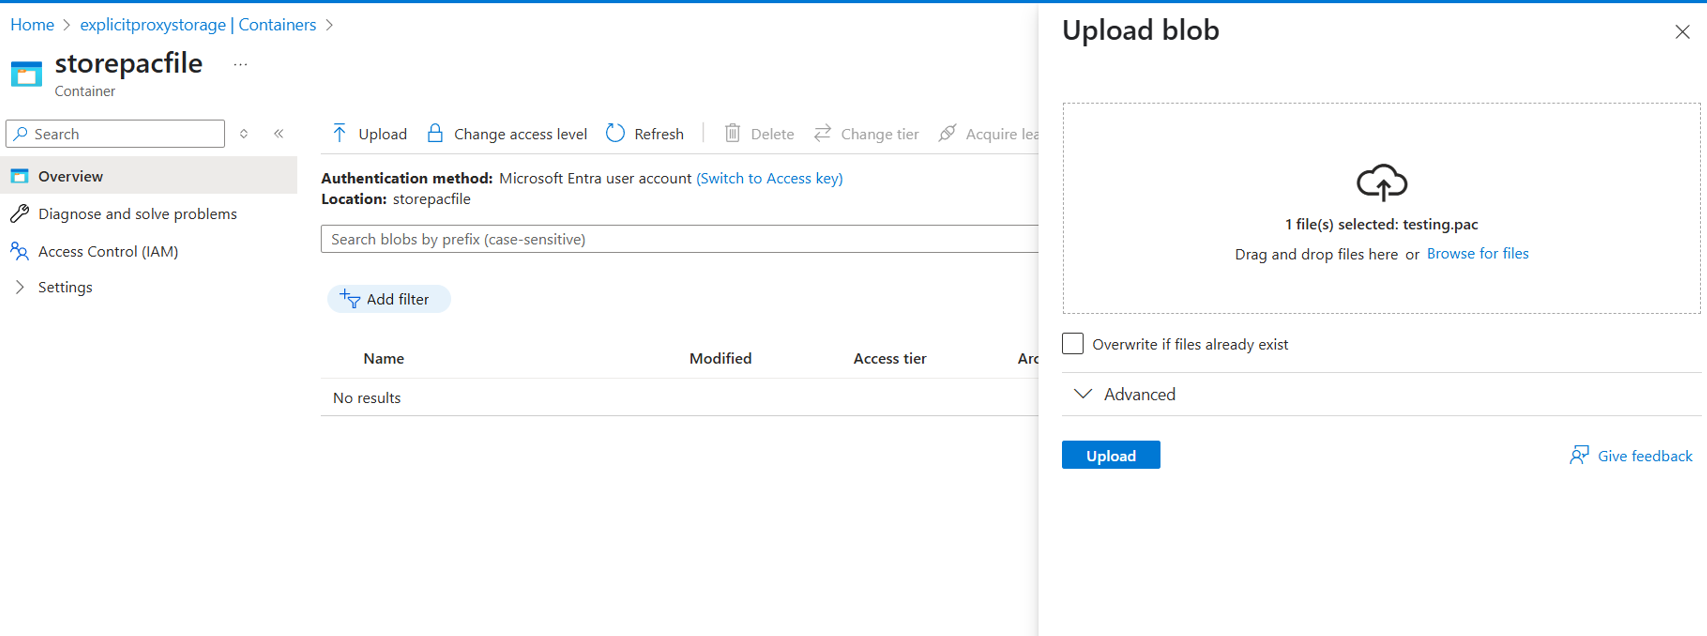
- Pilih file yang diunggah dan salin URL file. Contoh URL:
https://eproxypstestresources.blob.core.windows.net/explicitproxycontainer/proxy.pac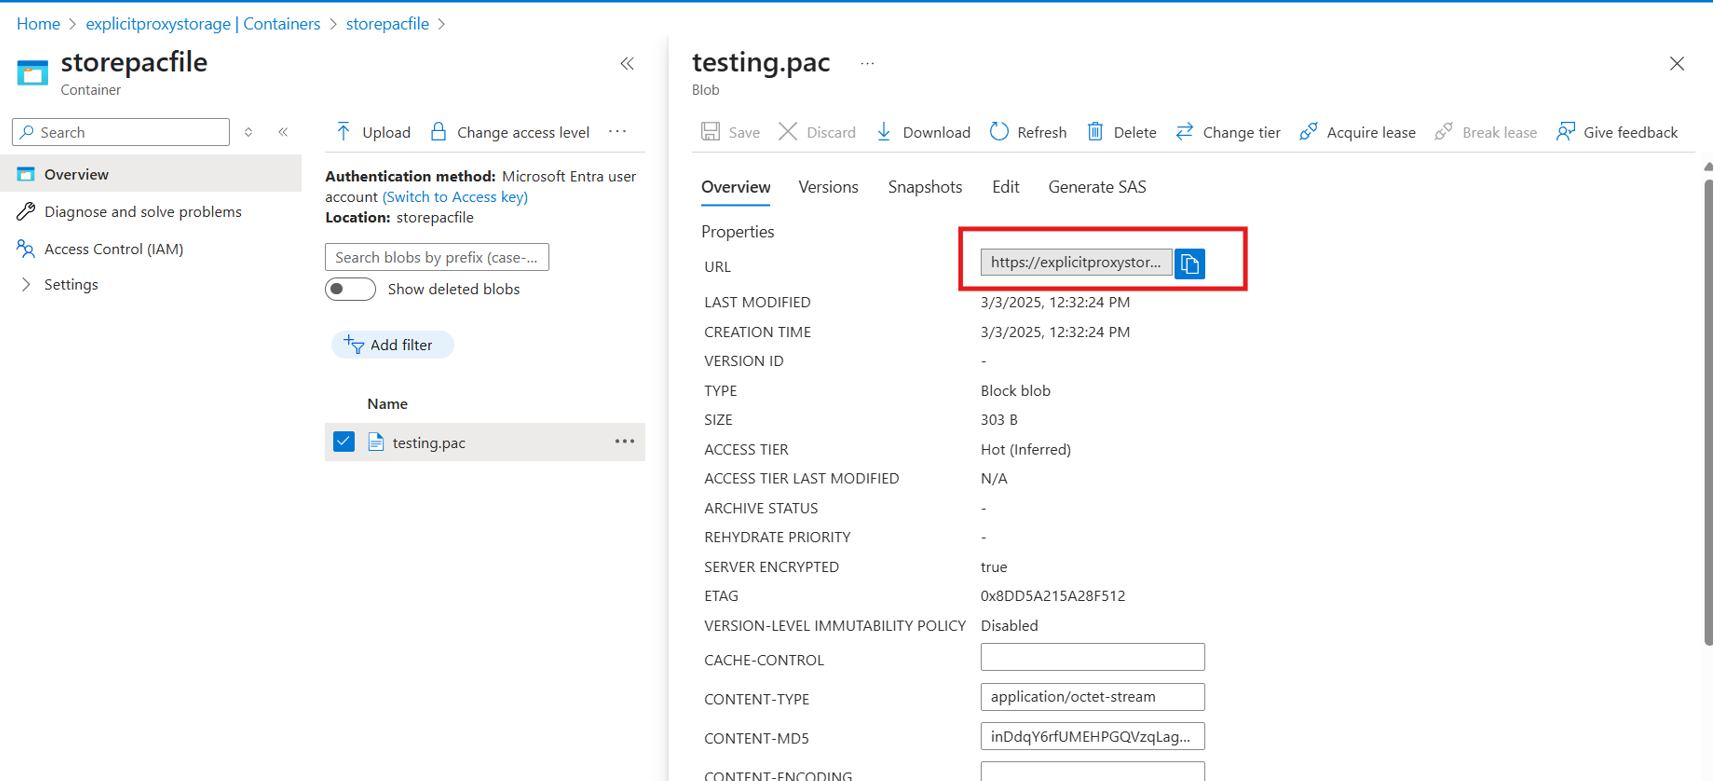
Buat Managed Identity dan tetapkan peran yang diperlukan.
- Buka sumber daya Managed Identity dan buat sebuah Managed Identity. Untuk informasi selengkapnya, lihat Mengelola identitas terkelola yang ditetapkan pengguna.
- Buka sumber daya akun penyimpanan yang Anda buat dan navigasikan ke Access Control (IAM). Pilih Tambah untuk menambahkan penugasan peran.
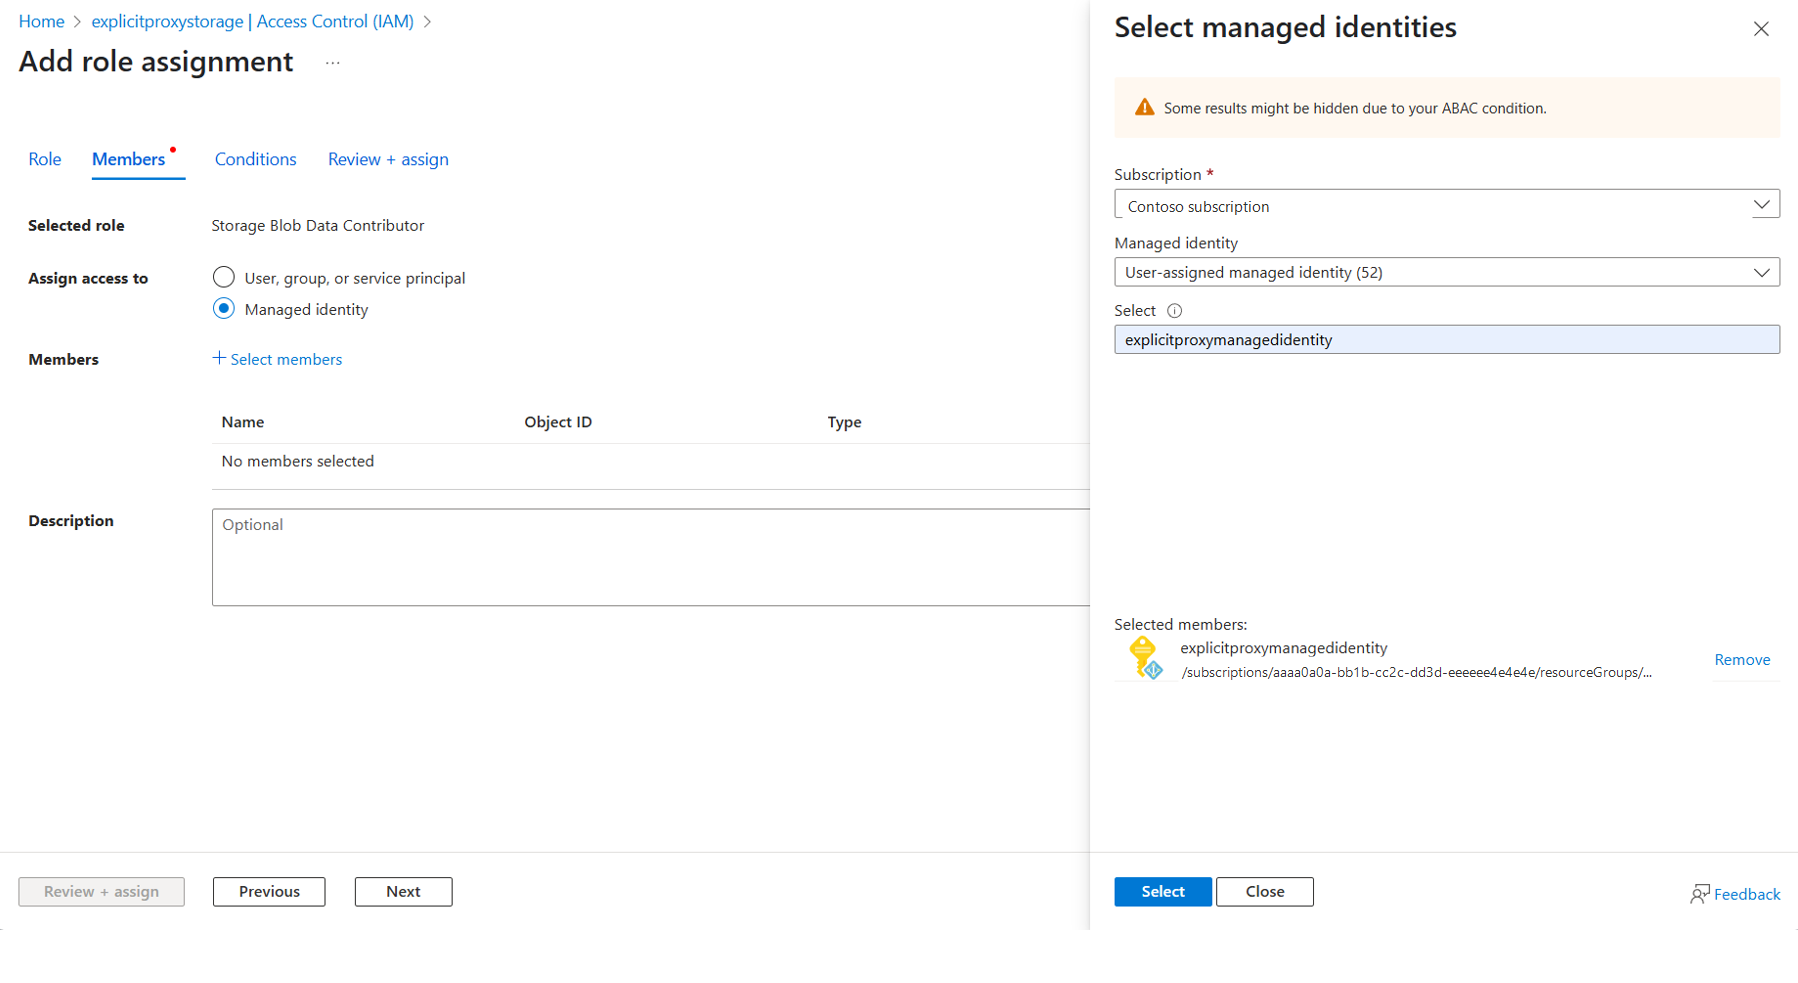
- Pergi ke Tambah penugasan peran, cari Storage Blob Data Contributor dan Storage Blob Data Reader, lalu pilih mereka.
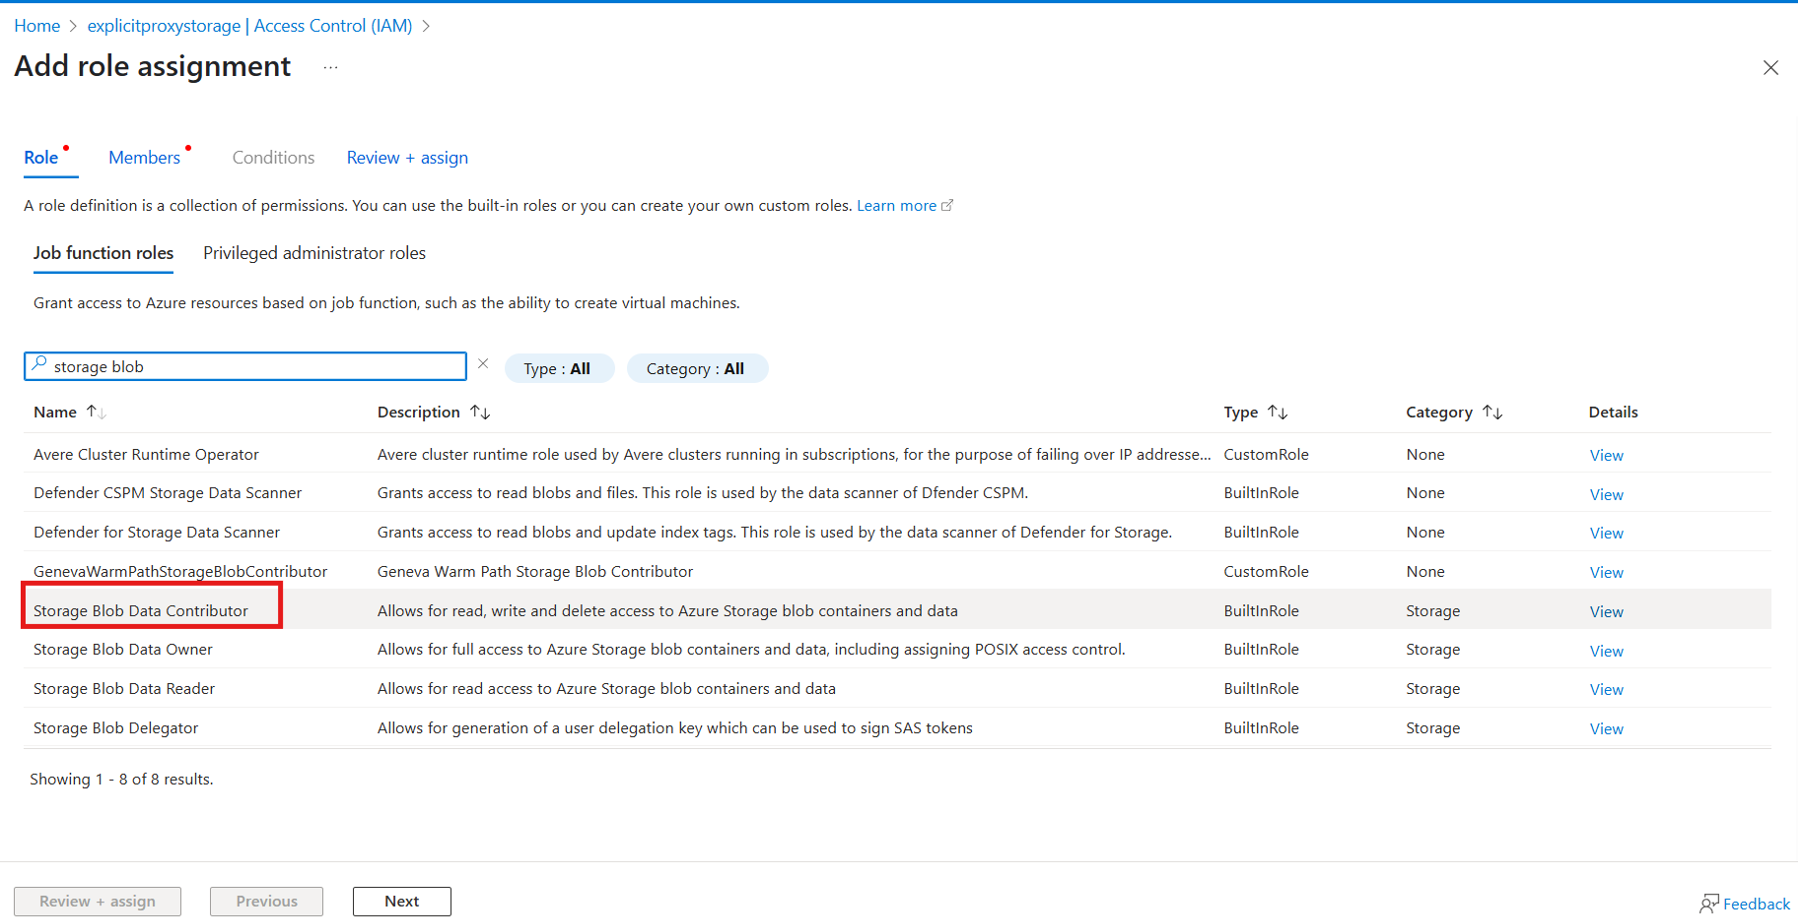
- Buka Anggota dan pilih Managed Identity. Tinjau perubahan dan pilih Tugaskan di Tinjau+Tugaskan.
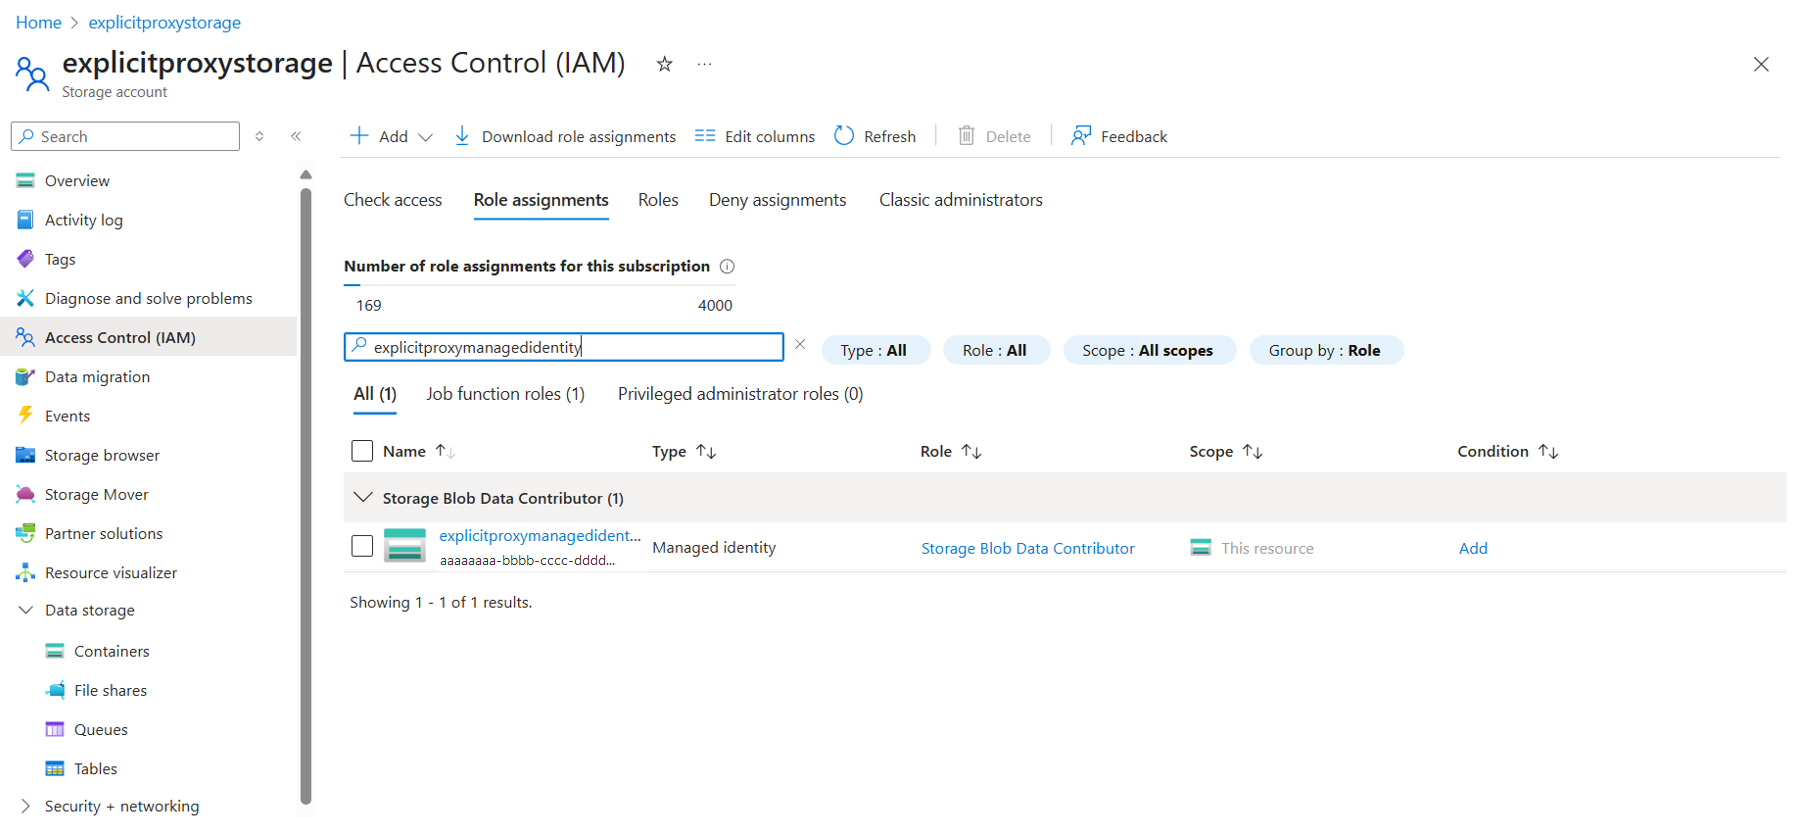
- Verifikasi bahwa perubahan Anda tercermin di Penugasan Peran dengan mencari identitas yang dikelola.
Catatan
Pastikan Managed Identity yang Anda buat memiliki awalan "PacFileMSI-".
Setelah Anda memiliki URL file PAC dan Managed Identity, Anda dapat mengaktifkan file PAC dalam konfigurasi proxy Eksplisit dengan memberikan URL file PAC dan memilih Managed Identity yang Anda buat.
Tata kelola dan kepatuhan
Untuk memastikan konfigurasi pengaturan proksi eksplisit yang konsisten di seluruh penyebaran Azure Firewall Anda, gunakan definisi Azure Policy. Kebijakan berikut tersedia untuk mengatur konfigurasi proksi eksplisit:
- Terapkan Konfigurasi Proksi Eksplisit untuk Kebijakan Firewall: Memastikan bahwa semua kebijakan Azure Firewall mengaktifkan konfigurasi proksi eksplisit.
- Aktifkan konfigurasi file PAC saat menggunakan Proksi Eksplisit: Mengaudit bahwa ketika proksi eksplisit diaktifkan, file PAC (Konfigurasi Otomatis Proksi) juga dikonfigurasikan dengan benar.
Untuk informasi selengkapnya tentang kebijakan ini dan cara menerapkannya, lihat Menggunakan Azure Policy untuk membantu mengamankan penyebaran Azure Firewall Anda.
Langkah berikutnya
- Untuk mempelajari cara menggunakan proxy eksplisit untuk mengakses layanan Azure dari sumber daya yang mendukung Azure Arc, lihat Akses layanan Azure melalui proxy eksplisit Azure Firewall.
- Untuk mempelajari cara membuat aturan aplikasi yang mengizinkan lalu lintas proxy, lihat set aturan kebijakan Azure Firewall.
- Untuk mempelajari cara mengatur pengaturan proxy eksplisit, lihat Gunakan Azure Policy untuk membantu mengamankan penerapan Azure Firewall Anda.
- Untuk mempelajari cara menyebarkan Azure Firewall, lihat Menyebarkan dan mengonfigurasi Azure Firewall dengan menggunakan Azure PowerShell.
- Untuk mempelajari selengkapnya tentang proksi eksplisit, lihat Demystifying Explicit proxy: Meningkatkan Keamanan dengan Azure Firewall.