Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Artikel ini menjelaskan cara menyiapkan jaringan virtual terkelola untuk sumber daya Foundry Anda. Jaringan virtual terkelola menyederhanakan dan mengotomatisasi isolasi jaringan dengan menyediakan jaringan virtual yang dikelola oleh Microsoft yang mengamankan infrastruktur komputasi yang mendasari layanan Agents dalam proyek Foundry Anda.
Saat Anda mengaktifkannya, batas jaringan yang dikelola ini mengamankan lalu lintas jaringan keluar dari Agents, dan mode isolasi yang Anda pilih mengendalikan seluruh lalu lintas. Anda dapat membuat titik akhir privat yang diperlukan untuk layanan Azure dependen dan menerapkan aturan jaringan yang diperlukan.
Anda mendapatkan default yang aman tanpa mengharuskan Anda untuk membangun atau memelihara jaringan virtual Anda sendiri. Jaringan terkelola ini membatasi apa yang dapat diakses Agen Anda, membantu mencegah penyelundupan data sambil tetap mengizinkan konektivitas ke sumber daya Azure yang disetujui.
Jaringan virtual terkelola sekarang mendukung layanan Prompt dan Hosted Agent dengan API Respons baru dan di portal Foundry baru. Wilayah yang saat ini didukung untuk jaringan virtual terkelola dengan layanan Agen baru dan portal Foundry baru adalah sebagai berikut: AS Timur, AS Timur 2, Jepang Timur, Prancis Tengah, UEA Utara, Brasil Selatan, Spanyol Tengah, Jerman Barat Tengah, Italia Utara, US Tengah Selatan, Australia Timur, Swedia Tengah, Kanada Timur, Afrika Selatan Utara, US Barat, US Barat 3, India Selatan, dan Inggris Selatan.
Sebelum melanjutkan, pertimbangkan batasan penawaran dan tinjau prasyarat .
Memahami mode isolasi
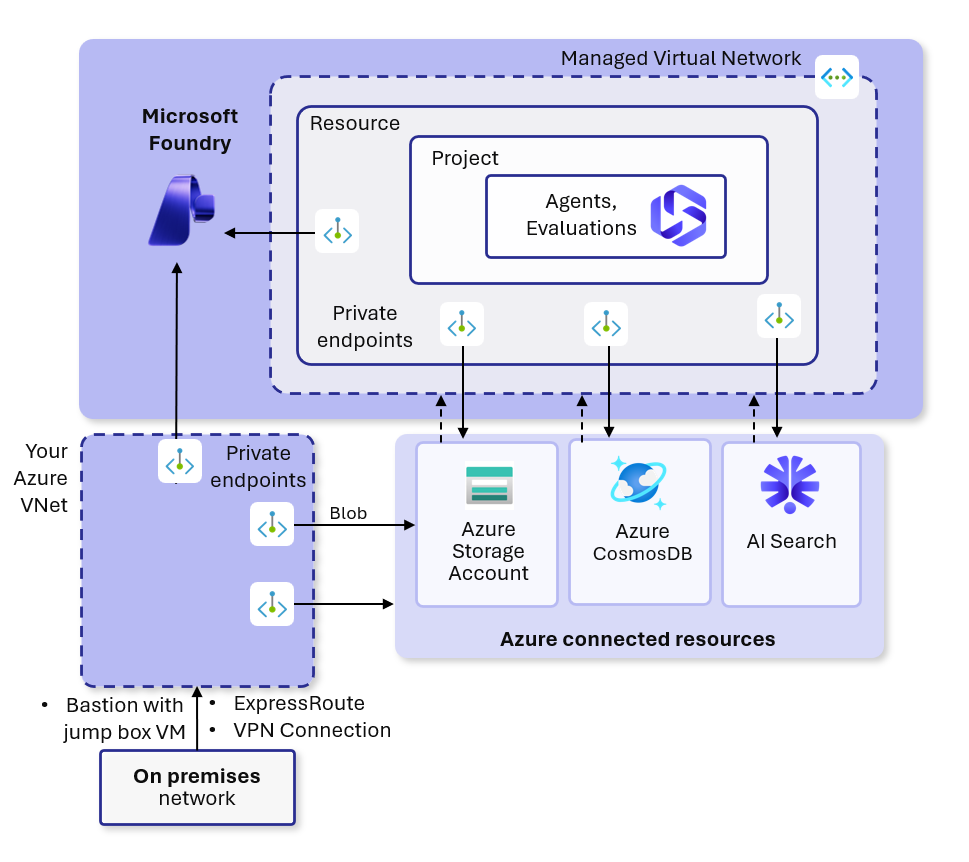
Saat mengaktifkan isolasi jaringan virtual terkelola, Anda membuat jaringan virtual terkelola untuk akun Foundry yang dibuat dalam tenant Microsoft. Agen baru apa pun yang Anda buat di proyek Anda secara otomatis menggunakan jaringan virtual terkelola untuk lalu lintas keluar. Jaringan virtual terkelola dapat menggunakan titik akhir privat untuk sumber daya Azure yang digunakan Agen Anda, seperti Azure Storage, Azure Cosmos DB, dan Pencarian Azure AI.
Catatan
Diagram dalam artikel ini hanya mewakili konektivitas logis. Endpoint privat terkelola dalam jaringan virtual terkelola Foundry tidak menghasilkan antarmuka jaringan (NIC) yang dapat dilihat pelanggan. Tidak seperti titik akhir privat VNet standar yang membuat NIC dengan IP privat di subnet Anda, titik akhir privat terkelola dikelola sepenuhnya oleh Microsoft dan diabstraksi dari sumber daya jaringan virtual pelanggan. Anda tidak melihat titik akhir ini atau NIC terkait dalam langganan Anda.
Ada tiga mode konfigurasi untuk lalu lintas keluar dari jaringan virtual terkelola:
| Mode keluar | Deskripsi | Skenario |
|---|---|---|
| Izinkan trafik internet keluar | Mengizinkan semua lalu lintas keluar ke internet. | Akses keluar yang tidak dibatasi dapat diterima; konektivitas luas diperlukan. |
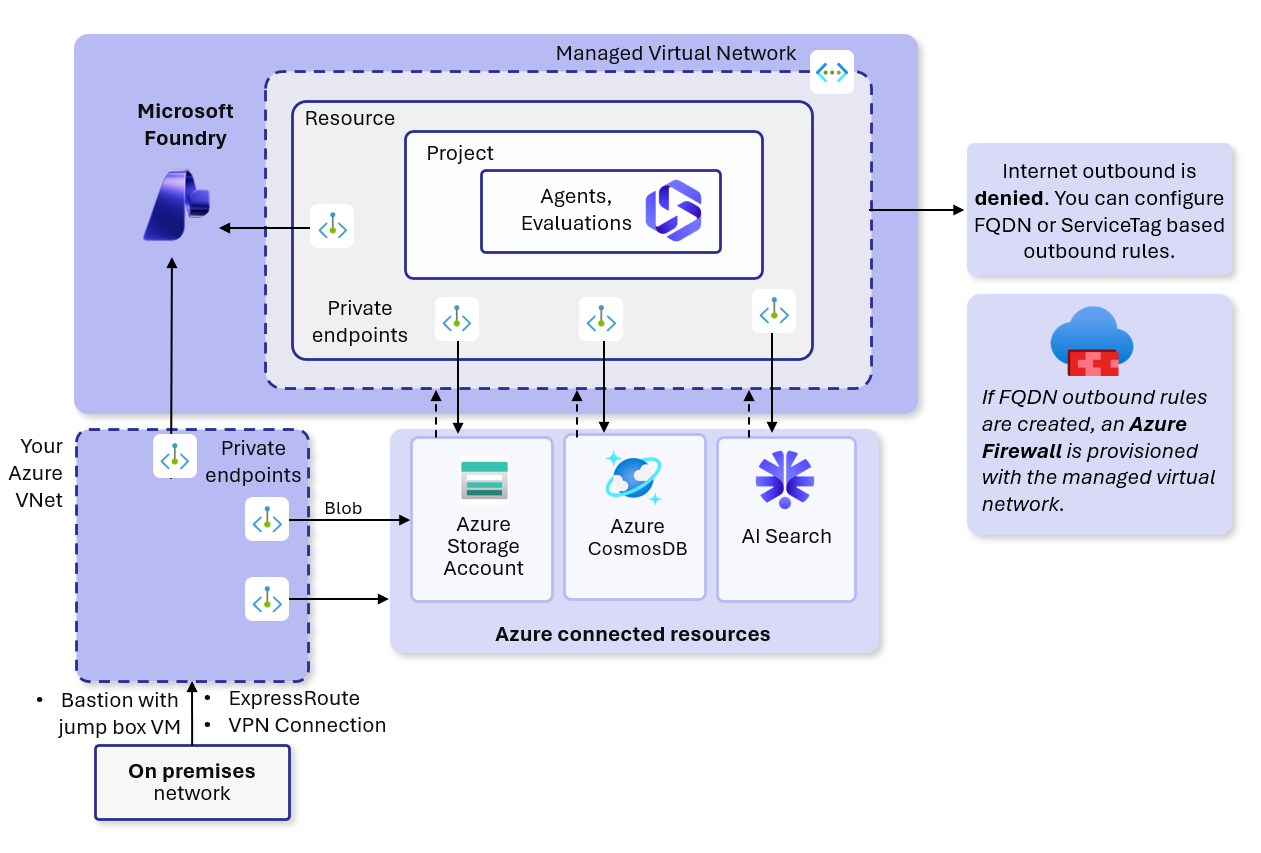
| Izinkan hanya lalu lintas keluar yang disetujui | Membatasi lalu lintas keluar dengan menggunakan tag layanan, titik akhir privat, dan aturan FQDN opsional (port 80, 443) yang diberlakukan melalui Azure Firewall. | Meminimalkan risiko penyelundupan data; memerlukan daftar tujuan yang dikumpulkan. |
| Dinonaktifkan | Isolasi jaringan virtual terkelola tidak diaktifkan, kecuali jaringan virtual kustom digunakan. | Perlu keluar publik atau berencana untuk menyediakan jaringan virtual Anda sendiri. |
Diagram arsitektur berikut menunjukkan jaringan terkelola dalam allow internet outbound mode.
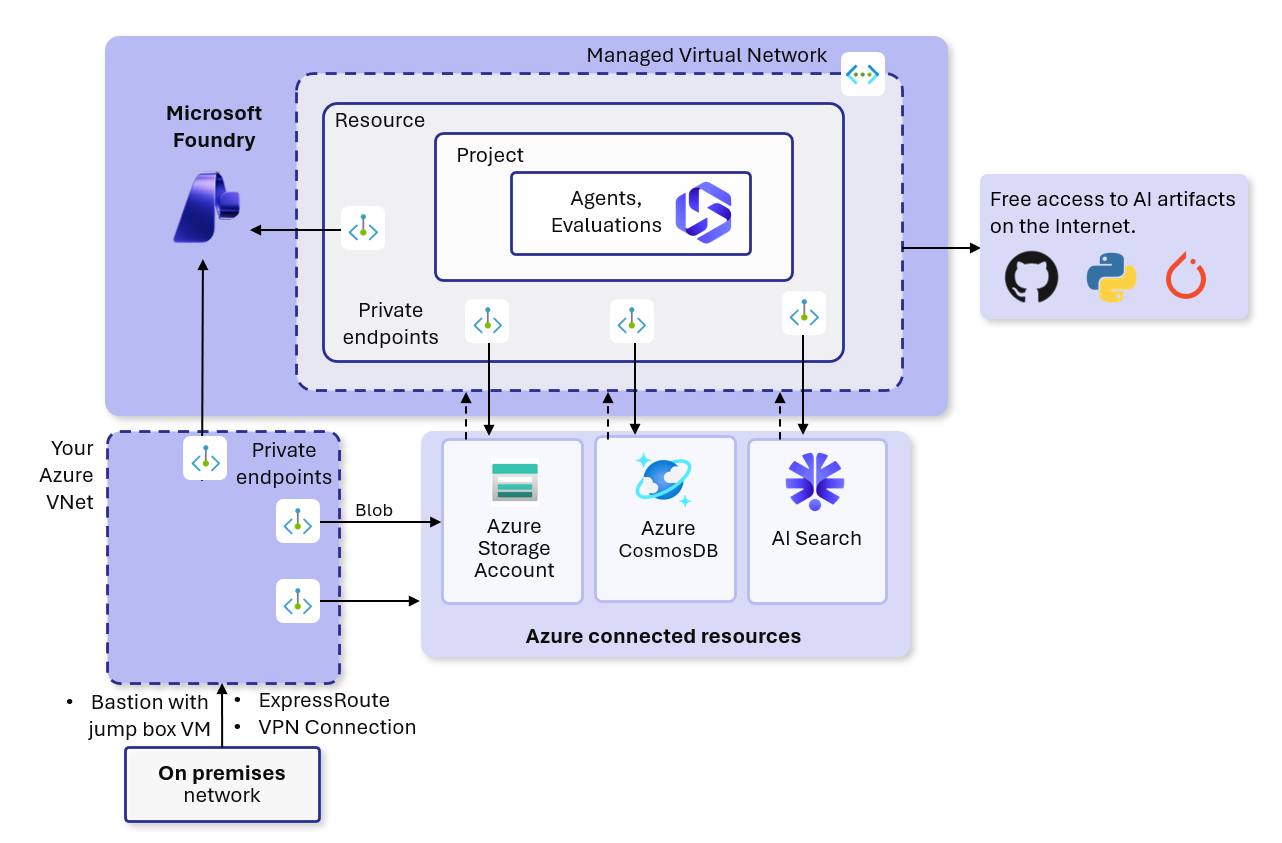
Diagram arsitektur berikut menunjukkan jaringan terkelola dalam allow only approved outbound mode.
Setelah mengonfigurasi jaringan virtual terkelola Foundry untuk mengizinkan lalu lintas internet keluar, Anda tidak dapat mengonfigurasi ulang sumber daya untuk menonaktifkannya. Demikian pula, setelah mengonfigurasi sumber daya jaringan virtual terkelola untuk hanya mengizinkan lalu lintas keluar yang disetujui, Anda tidak dapat mengonfigurasi ulang sumber daya untuk mengizinkan lalu lintas keluar ke internet.
Prasyarat
Sebelum mengikuti langkah-langkah dalam artikel ini, pastikan Anda memiliki prasyarat berikut:
Langganan Azure. Jika Anda tidak memiliki langganan Azure, buat akun gratis sebelum memulai.
Azure CLI versi 2.86.0 atau yang lebih baru. Diperlukan untuk menetapkan aturan keluar dari jaringan yang dikelola.
Catatan
Grup perintah
az cognitiveservices account managed-networkmasih dalam pratinjau dan mungkin berubah.Microsoft.Network,Microsoft.KeyVault,Microsoft.CognitiveServices,Microsoft.Storage,Microsoft.Search, dan penyedia sumber dayaMicrosoft.ContainerServiceterdaftar untuk langganan Azure Anda. Untuk informasi selengkapnya, lihat Mendaftarkan penyedia sumber daya.Izin untuk menyebarkan sumber daya jaringan terkelola.
Foundry Account Ownerpada ruang lingkup sumber daya Foundry diperlukan untuk membuat akun dan proyek Foundry.OwneratauRole Based Access Administratordiperlukan untuk mengaitkan RBAC ke sumber daya yang dibutuhkan.Foundry Userpada cakupan proyek diperlukan untuk membuat dan membangun Agen.Penting
Peran Foundry RBAC baru-baru ini diubah namanya. Pengguna Foundry, Pemilik Foundry, Pemilik Akun Foundry, dan Manajer Proyek Foundry sebelumnya bernama Pengguna Azure AI, Pemilik Azure AI, Pemilik Akun Azure AI, dan Manajer Proyek Azure AI. Anda mungkin masih melihat nama sebelumnya di beberapa tempat saat penggantian nama diluncurkan. ID peran dan izin inti tidak berubah oleh penggantian nama.
Kuota yang memadai untuk semua sumber daya di wilayah Azure target Anda. Jika Anda tidak meneruskan parameter apa pun, templat ini membuat sumber daya Foundry, proyek Foundry, Azure Cosmos DB untuk akun NoSQL, Pencarian Azure AI, dan Azure Storage.
Keterbatasan
Pertimbangkan batasan berikut sebelum mengaktifkan isolasi jaringan terkelola untuk sumber daya Foundry Anda.
- Anda dapat menyebarkan sumber daya Foundry jaringan terkelola dengan tiga cara:
- templat Bicep di folder 18-managed-virtual-network dalam foundry-samples
- Templat Terraform pada folder 18-managed-virtual-network dalam foundry-samples
- perintah
az restdan Azure CLIaz cognitiveservices. Selengkapnya tentang dukungan Azure CLI dalam artikel ini di bawah ini. - UI portal Azure saat ini tidak mendukung pembuatan jaringan terkelola. Gunakan templat Azure CLI,
az rest, atau Bicep atau Terraform sebagai gantinya. - Setelah Anda membuat sumber daya Foundry, tetapkan identitas terkelola sumber daya Foundry ke peran bawaan
Azure AI Enterprise Network Connection Approver(ID peran:b556d68e-0be0-4f35-a333-ad7ee1ce17ea) untuk memastikan titik akhir privat yang diperlukan untuk sumber daya Foundry dibuat dan disetujui. - Anda tidak dapat menonaktifkan isolasi jaringan virtual terkelola setelah mengaktifkannya. Tidak ada jalur peningkatan dari pengaturan jaringan virtual kustom ke jaringan virtual terkelola. Penyebaran ulang sumber daya Foundry diperlukan. Menghapus sumber daya Foundry Anda akan menghapus jaringan virtual terkelola.
- Jaringan virtual terkelola didukung di semua wilayah tempat layanan Agen Foundry dengan jaringan virtual kustom didukung. Lihat dokumentasi layanan Foundry Agent.
- Jika Anda memerlukan akses privat ke sumber daya lokal untuk sumber daya Foundry Anda, gunakan Application Gateway untuk mengonfigurasi akses lokal. Pengaturan yang sama dengan endpoint privat ke Application Gateway dan mengatur kumpulan backend dapat didukung. Lalu lintas L4 dan L7 sekarang didukung dengan Application Gateway di GA.
- Jika Anda membuat aturan keluar FQDN saat jaringan virtual terkelola berada dalam mode Allow Only Approved Outbound, maka Azure Firewall terkelola akan dibuat, yang mengakibatkan biaya Firewall tambahan. Untuk informasi selengkapnya tentang harga, lihat Harga. Aturan keluar FQDN hanya mendukung port 80 dan 443.
- Anda tidak dapat membawa Azure Firewall Anda sendiri ke jaringan virtual terkelola. Firewall terkelola secara otomatis dibuat untuk akun Foundry Anda saat Anda menggunakan mode Izinkan Hanya Lalu Lintas Keluar yang Disetujui.
- Anda tidak dapat menggunakan kembali firewall terkelola yang sama untuk beberapa akun Foundry. Setiap akun Foundry membuat firewall terkelolanya sendiri saat Anda menggunakan mode Izinkan Hanya Keluaran yang Disetujui.
- Jika Anda membuat proyek baru dalam sumber daya Foundry yang telah mengaktifkan jaringan virtual terkelola, konfirmasikan proyek baru menyelesaikan pengaturan kemampuan yang Anda harapkan. Proyek mewarisi nilai akun kecuali Anda mengambil alih penyimpanan individual. Instruksi lainnya ada di README untuk penyiapan jaringan terkelola di repositori foundry-samples.
Menyebarkan mode isolasi jaringan virtual terkelola
Untuk mulai menyebarkan sumber daya Foundry jaringan virtual terkelola, ikuti langkah-langkah di bagian berikut.
Membuat akun AI Services dengan injeksi jaringan
Buat akun dengan mengatur customSubDomainName, allowProjectManagement, dan networkInjectionspada waktu pembuatan. Anda tidak dapat menambahkan properti ini setelah membuat akun.
Penting
Gunakan perintah az rest untuk membuat akun tersebut menggunakan injeksi jaringan. Azure CLI belum mendukung pembuatan sumber daya Foundry dengan injeksi jaringan.
az rest --method PUT \
  --url "https://management.azure.com/subscriptions/{subscription-id}/resourceGroups/{resource-group}/providers/Microsoft.CognitiveServices/accounts/{account-name}?api-version=2026-05-01" \
  --body '{
    "location": "{region}",
    "kind": "AIServices",
    "sku": { "name": "S0" },
    "identity": { "type": "SystemAssigned" },
    "properties": {
      "allowProjectManagement": true,
      "customSubDomainName": "{account-name}",
      "networkInjections": [
        {
          "scenario": "agent",
          "subnetArmId": "",
          "useMicrosoftManagedNetwork": true
        }
      ],
      "disableLocalAuth": false
    }
  }' \
  --headers "Content-Type=application/json"
Tunggu provisioningState hingga mencapai Succeeded sebelum melanjutkan:
az rest --method GET \
  --url "https://management.azure.com/subscriptions/{subscription-id}/resourceGroups/{resource-group}/providers/Microsoft.CognitiveServices/accounts/{account-name}?api-version=2026-05-01" \
  --query "properties.provisioningState" -o tsv
Memperoleh ID utama identitas terkelola
Ambil ID identitas utama terkelola yang telah ditetapkan oleh sistem dari akun:
az cognitiveservices account show \
  --resource-group {resource-group} \
  --name {account-name} \
  --query identity.principalId -o tsv
Menetapkan peran Pemberi Persetujuan Koneksi Jaringan
Tetapkan peran Azure AI Enterprise Network Connection Approver (ID peran: b556d68e-0be0-4f35-a333-ad7ee1ce17ea) ke identitas terkelola akun Foundry. Peran ini secara otomatis menyetujui titik akhir privat jaringan terkelola.
az role assignment create \
  --assignee-object-id {principal-id} \
  --assignee-principal-type ServicePrincipal \
  --role "b556d68e-0be0-4f35-a333-ad7ee1ce17ea" \
  --scope /subscriptions/{subscription-id}/resourceGroups/{resource-group}
Catatan
Jika sumber daya target Anda (Penyimpanan, Cosmos DB, Pencarian AI) berada dalam grup sumber daya yang berbeda, batasi penetapan peran ke grup sumber daya tersebut atau ke langganan.
Membuat jaringan terkelola
Buat sumber daya anak jaringan terkelola di akun. Sumber daya ini menetapkan mode isolasi jaringan dan menyediakan infrastruktur jaringan.
Untuk membuat jaringan terkelola dengan Izinkan Akses Internet Keluar:
az cognitiveservices account managed-network create \
  --resource-group {resource-group} \
  --name {account-name} \
  --managed-network allow_internet_outbound
Untuk membuat jaringan terkelola dengan Hanya Izinkan Keluar yang Disetujui:
az cognitiveservices account managed-network create \
  --resource-group {resource-group} \
  --name {account-name} \
  --managed-network allow_only_approved_outbound \
  --firewall-sku Standard
Untuk detail selengkapnya tentang parameter yang diperlukan untuk penyebaran jaringan virtual terkelola, lihat Microsoft. CognitiveServices/accounts/managedNetworks.
Memverifikasi penyebaran jaringan virtual terkelola
Setelah penyebaran selesai, verifikasi bahwa jaringan virtual terkelola dikonfigurasi dengan benar.
Konfirmasikan sumber daya Foundry ada dan jaringan terkelola diaktifkan:
az cognitiveservices account managed-network show \
  --resource-group {resource-group} \
  --name {account-name}
Respons tersebut menunjukkan bahwa
isolationModedisetel ke mode yang Anda pilih (AllowInternetOutboundatauAllowOnlyApprovedOutbound).Cantumkan semua aturan keluar dan statusnya:
az cognitiveservices account managed-network outbound-rule list \
  --resource-group {resource-group} \
  --name {account-name}
Perlihatkan aturan keluar tertentu:
az cognitiveservices account managed-network outbound-rule show \
  --resource-group {resource-group} \
  --name {account-name} \
  --rule {rule-name}
Uji konektivitas Agen dengan membuat dan menjalankan Agen dasar di proyek Foundry Anda. Jika Agen berhasil menyelesaikan, jaringan terkelola berfungsi dengan benar.
Mengelola aturan lalu lintas keluar
Setelah penyebaran, Anda dapat menambahkan, memperbarui, mencantumkan, dan menghapus aturan keluar untuk mengontrol tujuan mana yang dapat dijangkau jaringan terkelola Anda. Jenis aturan keluar berikut ini didukung:
| Jenis | Deskripsi | Contoh tujuan |
|---|---|---|
fqdn |
Memungkinkan lalu lintas keluar ke nama domain yang berkualifikasi penuh. | "*.openai.azure.com" |
privateendpoint |
Mengizinkan lalu lintas jaringan keluar melalui aturan titik akhir privat. | ID sumber daya layanan dengan target subsumber daya |
servicetag |
Memungkinkan lalu lintas keluar ke tag layanan Azure, protokol, dan rentang port. | '{"serviceTag":"Storage","protocol":"TCP","portRanges":"443"}' |
Membuat atau memperbarui aturan keluar FQDN
Gunakan aturan FQDN untuk mengizinkan lalu lintas ke nama domain atau domain wildcard.
az cognitiveservices account managed-network outbound-rule set \
  --resource-group {resource-group} \
  --name {account-name} \
  --rule {rule-name} \
  --type fqdn \
  --destination "*.openai.azure.com"
Membuat atau memperbarui aturan keluar tag layanan
Gunakan aturan tag layanan untuk memungkinkan lalu lintas ke tag layanan Azure melalui protokol dan rentang port tertentu.
az cognitiveservices account managed-network outbound-rule set \
  --resource-group {resource-group} \
  --name {account-name} \
  --rule {rule-name} \
  --type servicetag \
  --category UserDefined \
  --destination '{"serviceTag":"Storage","protocol":"TCP","portRanges":"443"}'
Membuat atau memperbarui aturan keluar titik akhir privat
Gunakan aturan titik akhir privat untuk mengizinkan lalu lintas melalui titik akhir privat ke sumber daya Azure.
az cognitiveservices account managed-network outbound-rule set \
  --resource-group {resource-group} \
  --name {account-name} \
  --rule {rule-name} \
  --type privateendpoint \
  --destination "/subscriptions/{subscription-id}/resourceGroups/{resource-group}/providers/Microsoft.Storage/storageAccounts/{storage-name}" \
  --subresource-target blob
Target sub sumber daya umum termasuk blob untuk Azure Storage, searchService untuk Pencarian Azure AI, Sql untuk Azure Cosmos DB, dan vault untuk Azure Key Vault.
Mencantumkan aturan keluar
az cognitiveservices account managed-network outbound-rule list \
  --resource-group {resource-group} \
  --name {account-name}
Perlihatkan aturan keluar
az cognitiveservices account managed-network outbound-rule show \
  --resource-group {resource-group} \
  --name {account-name} \
  --rule {rule-name}
Membuat atau memperbarui aturan pengiriman keluar secara massal
Gunakan bulk-set untuk membuat atau memperbarui beberapa aturan keluar dari file YAML atau JSON.
az cognitiveservices account managed-network outbound-rule bulk-set \
  --resource-group {resource-group} \
  --name {account-name} \
  --file rules.yaml
Menghapus aturan keluar
az cognitiveservices account managed-network outbound-rule remove \
  --resource-group {resource-group} \
  --name {account-name} \
  --rule {rule-name}
Untuk detail selengkapnya tentang parameter yang diperlukan untuk aturan keluar jaringan virtual terkelola, lihat Microsoft. CognitiveServices/accounts/managedNetworks/outboundRules.
Pilih versi Azure Firewall
Untuk jaringan virtual terkelola, Azure Firewall akan disiapkan secara otomatis ketika Anda menambahkan aturan FQDN keluar dalam mode Mengizinkan hanya lalu lintas keluar yang disetujui.
SKU bawaan adalah Standar untuk Firewall. Anda dapat memilih SKU Dasar sebagai gantinya untuk mengurangi biaya jika fitur lanjutan tidak diperlukan. Untuk informasi selengkapnya tentang harga, lihat Harga. Setelah memilih firewall SKU saat penyebaran, Anda tidak dapat mengubahnya setelah penyebaran. Karena ini adalah firewall terkelola, firewall tidak ada di akun tenant Anda atau dalam kontrol Anda. Satu-satunya pengaturan yang dapat Anda kontrol adalah firewall SKU.
Titik akhir privat
Saat mengaktifkan jaringan virtual terkelola, Anda dapat membuat titik akhir privat terkelola sehingga agen dapat dengan aman menjangkau sumber daya Azure yang diperlukan tanpa menggunakan internet publik. Titik akhir privat ini menyediakan koneksi berbasis IP privat yang terisolasi dari jaringan terkelola ke layanan seperti Penyimpanan, Pencarian AI, dan dependensi lain yang digunakan dalam proyek Foundry Anda. Tidak seperti jaringan virtual yang dikelola pelanggan, titik akhir privat terkelola di Foundry tidak mengekspos antarmuka jaringan atau konfigurasi subnet kepada pelanggan. Microsoft sepenuhnya mengelola konektivitas berbasis IP privat dan tidak mewakilinya sebagai NIC dalam langganan pelanggan.
Sumber daya berikut mendukung titik akhir privat dari jaringan terkelola. Anda harus menggunakan CLI untuk membuat titik akhir privat.
- Microsoft Foundry (Layanan AI)
- Azure Application Gateway (terhubung ke sumber daya lokal Anda dengan menggunakan lalu lintas L4 atau L7)
- Azure API Management (hanya mendukung tingkat Klasik tanpa injeksi VNet dan tingkat Standard V2 dengan integrasi jaringan virtual)
- Pencarian Azure AI
- Azure Container Registry
- Azure Cosmos DB
- Azure Data Factory
- Azure Database for MariaDB
- Azure Database for MySQL
- Azure Database untuk PostgreSQL Server Tunggal
- Azure Database untuk PostgreSQL Server Fleksibel
- Azure Databricks
- Azure Event Hubs
- Azure Key Vault
- Azure Machine Learning
- Azure Cache for Redis
- Azure SQL Server
- Azure Storage
- Azure Application Insights (melalui Azure Monitor Private Link Scope)
Saat Anda membuat titik akhir privat terkelola dari jaringan virtual terkelola Foundry ke sumber daya target milik pelanggan, identitas terkelola sumber daya Foundry harus memiliki izin yang benar pada sumber daya target tersebut untuk membuat dan menyetujui koneksi titik akhir privat. Persyaratan ini memastikan bahwa Foundry secara eksplisit berwenang untuk membuat tautan privat yang aman ke sumber daya.
Untuk menyederhanakan persyaratan ini, tetapkan peran Azure AI Enterprise Network Connection Approver (ID peran: b556d68e-0be0-4f35-a333-ad7ee1ce17ea) ke identitas terkelola akun Foundry. Peran ini mencakup izin yang diperlukan untuk layanan Azure yang paling umum digunakan dan biasanya menyediakan akses yang memadai bagi Foundry untuk membuat dan menyetujui titik akhir privat atas nama Anda. Setelah Anda menyetujui koneksi, Foundry sepenuhnya mengelola titik akhir privat dan tidak memerlukan konfigurasi pelanggan tambahan.
Catatan
Untuk aturan outbound Azure SQL, tetap tetapkan peran Azure AI Enterprise Network Connection Approver ke identitas terkelola akun Foundry pada server Azure SQL target. Tetapkan juga peran Pembaca ke identitas yang sama pada cakupan grup sumber daya SQL target. Tunggu sebentar hingga perubahan penetapan peran diterapkan, lalu coba buat kembali aturan outbound.
Untuk aturan outbound Azure Container Registry, tetapkan juga peran Reader kepada identitas terkelola akun Foundry.
Aturan lalu lintas keluar yang diperlukan
Dalam mode Izinkan Hanya Lalu Lintas Keluar yang Disetujui pada jaringan virtual terkelola, sistem membuat beberapa aturan lalu lintas keluar yang diperlukan untuk fitur seperti layanan Agen. Aturan ini mencakup tujuan berikut:
- Titik akhir privat ke sumber daya Cosmos DB Anda
- Titik akhir privat ke akun Penyimpanan Anda
- Titik akhir privat ke sumber daya Pencarian AI Anda
- Tag layanan ke AzureActiveDirectory
Aturan keluar per skenario
Jika Anda menerapkan Foundry dengan jaringan virtual terkelola dalam mode Hanya Izinkan Lalu Lintas Keluar yang Disetujui, Anda mungkin perlu menambahkan aturan FQDN berikut untuk lalu lintas keluar agar lalu lintas keluar diizinkan. Daftar berikut mencantumkan nama domain yang sepenuhnya memenuhi syarat (FQDN) tepercaya dan tag layanan untuk membuat aturan outbound, bergantung pada skenario atau fitur di Foundry.
| Skenario | FQDN, tag layanan | Deskripsi |
|---|---|---|
| Agen |
*.identity.azure.net, login.microsoftonline.com, *.login.microsoftonline.com, *.login.microsoft.com, mcr.microsoft.com atau tag layanan AAD |
Diperlukan untuk delegasi layanan Aplikasi Kontainer Azure kepada Agen. Termasuk Microsoft Container Registry untuk penarikan gambar kontainer. |
| Evaluasi & Pelacakan dengan sumber daya Application Insights |
settings.sdk.monitor.azure.com, , *.livediagnostics.monitor.azure.com*.in.applicationinsights.azure.com, Tag layanan AzureMachineLearning |
Digunakan untuk mengirim hasil ke sumber daya Application Insights yang ditautkan dan Katalog Evaluator. |
| Penyempurnaan | raw.githubusercontent.com |
Digunakan untuk penyempurnaan, saat pengguna memilih himpunan data sampel yang dikumpulkan di portal Foundry. |
Harga
Fitur jaringan virtual yang dikelola Foundry gratis. Namun, Anda dikenakan biaya untuk sumber daya berikut yang digunakan jaringan virtual terkelola:
Azure Private Link - Solusi ini bergantung pada Azure Private Link untuk titik akhir privat yang mengamankan komunikasi antara jaringan virtual terkelola dan sumber daya Azure. Untuk informasi selengkapnya tentang harga, lihat harga Azure Private Link.
Aturan keluar FQDN - Anda menerapkan aturan keluar FQDN dengan menggunakan Azure Firewall. Jika Anda menggunakan aturan FQDN keluar, akan ada biaya tambahan untuk Azure Firewall pada tagihan Anda. Versi standar Azure Firewall digunakan secara default. Anda dapat memilih versi Dasar. Firewall tidak akan dibuat sampai Anda menambahkan aturan FQDN keluar.
Untuk informasi selengkapnya tentang harga Azure, lihat Harga Private Link dan harga Azure Firewall.
Membandingkan jaringan terkelola dan kustom (BYO)
Pilih mode isolasi jaringan keluar yang tepat untuk Anda tergantung pada kebutuhan dan batasan jaringan Anda di perusahaan Anda.
| Aspek | Jaringan terkelola | Jaringan Kustom (BYO) |
|---|---|---|
| Manfaat | Microsoft menangani rentang subnet, pemilihan IP, delegasi. | Kontrol penuh: membawa firewall kustom, mengatur rute yang ditentukan pengguna, peering jaringan, mendelegasikan subnet. |
| Keterbatasan | Anda tidak dapat menggunakan firewall milik Anda sendiri untuk hanya mengizinkan lalu lintas keluar yang disetujui. Memerlukan Application Gateway untuk keamanan sistem lokal (dukungaan lalu lintas L7 dan L4 oleh Application Gateway). Belum ada pengelogan dukungan lalu lintas keluar. | Penyiapan yang lebih rumit seperti pendelegasian subnet ke Azure Container Apps. Memerlukan pembuatan CapHost yang benar. Memerlukan rentang kelas IP tertentu untuk injeksi. Memerlukan subnet minimum /27 untuk delegasi Agen. |
Untuk informasi selengkapnya tentang penyiapan injeksi jaringan virtual untuk Agen dan batasan , lihat Mengonfigurasi jaringan virtual kustom untuk Agen.
Membersihkan sumber daya
Untuk menghapus sumber daya jaringan virtual terkelola Anda di Foundry, hapus sumber daya Foundry tersebut. Tindakan ini juga menghapus jaringan virtual terkelola.
Pemecahan masalah
- Gagal membuat CapHost
- Hapus sumber daya CapHost yang rusak dan sebarkan ulang templat.
- Aturan FQDN tidak diberlakukan
- Pastikan SKU firewall disediakan dan periksa bahwa port dibatasi hingga 80 atau 443.
- Konflik titik akhir privat
- Hapus konfigurasi titik akhir layanan apa pun dan gunakan titik akhir privat saja.