Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
IoT Hub menggunakan token tanda tangan akses bersama (SAS) untuk mengautentikasi perangkat dan layanan untuk menghindari pengiriman kunci pada kawat. Anda menggunakan token SAS untuk memberikan akses terikat waktu ke perangkat dan layanan ke fungsionalitas tertentu di IoT Hub. Untuk mendapatkan otorisasi untuk terhubung ke IoT Hub, perangkat dan layanan harus mengirim token SAS yang ditandatangani dengan kunci akses bersama atau kunci simetris. Kunci simetris disimpan bersamaan dengan identitas perangkat di registri identitas.
Artikel ini memperkenalkan:
- Berbagai izin yang dapat Anda berikan kepada klien untuk mengakses hub IoT Anda.
- Token yang digunakan IoT Hub untuk memverifikasi izin.
- Cara mengatur cakupan kredensial untuk membatasi akses ke sumber daya tertentu.
- Mekanisme autentikasi perangkat kustom yang menggunakan registri identitas perangkat atau skema autentikasi yang ada.
Catatan
Beberapa fitur yang disebutkan dalam artikel ini, seperti cloud-to-device messaging, device twins, dan manajemen perangkat, hanya tersedia dalam tingkatan standar dari IoT Hub. Untuk informasi selengkapnya tentang tingkat IoT Hub dasar dan standar/gratis, lihat Memilih tingkat dan ukuran IoT Hub yang tepat untuk solusi Anda.
IoT Hub menggunakan izin untuk memberikan akses ke setiap titik akhir hub IoT. Izin membatasi akses ke hub IoT berdasarkan fungsionalitas. Anda harus memiliki izin yang sesuai untuk mengakses salah satu titik akhir IoT Hub. Misalnya, perangkat harus menyertakan token yang berisi kredensial keamanan bersama dengan setiap pesan yang dikirim ke IoT Hub. Namun, kunci penandatanganan, seperti kunci simetris perangkat, tidak pernah dikirim melalui jaringan.
Autentikasi dan otorisasi
Autentikasi adalah proses membuktikan bahwa Anda adalah orang yang Anda katakan. Autentikasi memverifikasi identitas pengguna atau perangkat ke IoT Hub. Autentikasi terkadang disingkat menjadi AuthN. Otorisasi adalah proses mengonfirmasi izin untuk pengguna atau perangkat yang diautentikasi di IoT Hub. Otorisasi menentukan sumber daya dan perintah apa yang diizinkan untuk Anda akses, dan apa yang dapat Anda lakukan dengan sumber daya dan perintah tersebut. Otorisasi kadang-kadang disingkat menjadi AuthZ.
Artikel ini menjelaskan autentikasi dan otorisasi menggunakan tanda tangan akses bersama, yang memungkinkan Anda mengelompokkan izin dan memberikannya ke aplikasi menggunakan kunci akses dan token keamanan yang ditandatangani. Anda juga dapat menggunakan kunci simetris atau kunci akses bersama untuk mengautentikasi perangkat dengan IoT Hub. Token SAS menyediakan autentikasi untuk setiap panggilan yang dilakukan oleh perangkat ke IoT Hub dengan mengaitkan kunci simetris ke setiap panggilan.
Kontrol akses dan izin
Gunakan kebijakan akses bersama untuk akses tingkat hub IoT, dan gunakan kredensial perangkat individual untuk mencakup akses ke perangkat tersebut saja.
Kebijakan akses bersama tingkat hub IoT
Kebijakan akses bersama dapat memberikan kombinasi izin apa pun. Anda dapat menentukan kebijakan di portal Microsoft Azure, secara terprogram dengan menggunakan REST API Sumber Daya IoT Hub, atau menggunakan perintah kebijakan Azure CLI az iot hub . Hub IoT yang baru dibuat memiliki kebijakan default berikut:
| Kebijakan Akses Bersama | Permissions |
|---|---|
| iothubowner | Semua izin |
| layanan | Perizinan ServiceConnect |
| perangkat | Perizinan untuk DeviceConnect |
| registryRead | RegistryRead izin |
| registryReadWrite | Izin RegistryRead dan RegistryWrite |
Anda dapat menggunakan izin berikut untuk mengontrol akses ke hub IoT Anda:
Izin ServiceConnect digunakan oleh layanan cloud back-end dan memberikan akses berikut:
- Akses ke titik akhir komunikasi dan pemantauan yang menghadap ke layanan cloud.
- Menerima pesan dari perangkat ke cloud, mengirimkan pesan dari cloud ke perangkat, dan mengambil tanda terima pengiriman yang sesuai.
- Ambil tanda terima pengiriman untuk unggahan file.
- Akses kembar untuk memperbarui tag dan properti yang diinginkan, mengambil properti yang dilaporkan, dan menjalankan kueri.
Izin DeviceConnect digunakan oleh perangkat dan memberikan akses berikut:
- Akses ke endpoint yang menghadap perangkat.
- Kirim pesan perangkat ke cloud dan terima pesan cloud-ke-perangkat.
- Lakukan unggahan file.
- Terima pemberitahuan properti yang diinginkan dari perangkat kembar dan perbarui properti yang dilaporkan dari perangkat kembar.
Izin RegistryRead digunakan oleh layanan cloud back-end dan memberikan akses berikut:
- Membaca akses ke registri identitas. Untuk informasi selengkapnya, lihat Memahami registri identitas di hub IoT Anda.
Izin RegistryReadWrite digunakan oleh layanan cloud back-end dan memberikan akses berikut:
- Akses membaca dan menulis ke registri identitas. Untuk informasi selengkapnya, lihat Memahami registri identitas di hub IoT Anda.
Kredensial keamanan per perangkat
Setiap IoT hub memiliki registri identitas yang menyimpan informasi tentang perangkat dan modul yang diizinkan untuk terhubung ke IoT hub tersebut. Sebelum perangkat atau modul dapat terhubung, harus ada entri untuk perangkat atau modul tersebut di registri identitas IoT hub. Perangkat atau modul melakukan autentikasi dengan IoT hub berdasarkan kredensial yang disimpan dalam registri identitas.
Saat Anda mendaftarkan perangkat untuk menggunakan autentikasi token SAS, perangkat tersebut mendapatkan dua kunci simetris. Kunci simetris memberikan izin DeviceConnect untuk identitas perangkat terkait.
Menggunakan token SAS dari layanan
Layanan dapat menghasilkan token SAS dengan menggunakan kebijakan akses bersama yang menentukan izin yang sesuai seperti yang dijelaskan sebelumnya di bagian Kontrol akses dan izin .
Sebagai contoh, layanan yang menggunakan kebijakan akses bersama yang dibuat sebelumnya yang disebut registryRead akan membuat token dengan parameter berikut:
- URI sumber daya:
{IoT hub name}.azure-devices.net, - kunci tanda tangan: salah satu kunci kebijakan
registryRead, - nama kebijakan:
registryRead, - tanpa waktu kedaluwarsa tertentu
Misalnya, kode berikut membuat token SAS di Node.js:
var endpoint = "myhub.azure-devices.net";
var policyName = 'registryRead';
var policyKey = '...';

var token = generateSasToken(endpoint, policyKey, policyName, 60);
Hasilnya, yang memberikan akses untuk membaca semua identitas perangkat dalam registri identitas, adalah:
SharedAccessSignature sr=myhub.azure-devices.net&sig=JdyscqTpXdEJs49elIUCcohw2DlFDR3zfH5KqGJo4r4%3D&se=1456973447&skn=registryRead
Untuk contoh selengkapnya, lihat Membuat token SAS.
Untuk layanan, token SAS hanya memberikan izin di tingkat IoT Hub. Artinya, layanan yang mengautentikasi dengan token berdasarkan kebijakan layanan dapat melakukan semua operasi yang diberikan oleh izin ServiceConnect . Operasi ini termasuk menerima pesan perangkat-ke-cloud, mengirim pesan cloud-ke-perangkat, dan sebagainya. Jika Anda ingin memberikan akses yang lebih terperinci ke layanan Anda, misalnya, membatasi layanan untuk hanya mengirim pesan cloud-ke-perangkat, Anda dapat menggunakan ID Microsoft Entra. Untuk mempelajari selengkapnya, lihat Mengontrol akses ke IoT Hub dengan Microsoft Entra ID.
Menggunakan token SAS dari perangkat
Ada dua cara untuk mendapatkan izin DeviceConnect dengan IoT Hub dengan token SAS: gunakan kunci perangkat simetris dari registri identitas, atau gunakan kunci akses bersama.
Semua fungsionalitas yang dapat diakses dari perangkat diekspos berdasarkan desain pada titik akhir dengan awalan /devices/{deviceId}.
Titik akhir yang menghadap perangkat adalah (terlepas dari protokol):
| Titik Akhir | Fungsionalitas |
|---|---|
{iot hub name}/devices/{deviceId}/messages/events |
Mengirim pesan dari perangkat ke cloud. |
{iot hub name}/devices/{deviceId}/messages/devicebound |
Terima pesan dari cloud ke perangkat. |
Gunakan kunci simetris dalam registri identitas
Saat menggunakan kunci simetris identitas perangkat untuk menghasilkan token, unsur policyName (skn) dari token tersebut dihilangkan.
Misalnya, token yang dibuat untuk mengakses semua fungsionalitas perangkat harus memiliki parameter berikut:
- URI sumber daya:
{IoT hub name}.azure-devices.net/devices/{device id}, - kunci penandatanganan: kunci simetris apa pun untuk
{device id}identitas, - tidak ada nama kebijakan,
- setiap waktu kedaluwarsa.
Misalnya, kode berikut membuat token SAS di Node.js:
var endpoint ="myhub.azure-devices.net/devices/device1";
var deviceKey ="...";

var token = generateSasToken(endpoint, deviceKey, null, 60);
Hasilnya, yang memberikan akses ke semua fungsionalitas untuk perangkat1, adalah:
SharedAccessSignature sr=myhub.azure-devices.net%2fdevices%2fdevice1&sig=13y8ejUk2z7PLmvtwR5RqlGBOVwiq7rQR3WZ5xZX3N4%3D&se=1456971697
Untuk contoh selengkapnya, lihat Membuat token SAS.
Menggunakan kebijakan akses bersama untuk mengakses atas nama perangkat
Saat Anda membuat token dari kebijakan akses bersama, atur skn bidang ke nama kebijakan. Kebijakan ini harus memberikan izin DeviceConnect .
Dua skenario utama untuk menggunakan kebijakan akses bersama untuk mengakses fungsionalitas perangkat adalah:
- gateway protokol cloud,
- layanan token yang digunakan untuk menerapkan skema autentikasi kustom.
Karena kebijakan akses bersama berpotensi memberikan akses untuk terhubung sebagai perangkat apa pun, penting untuk menggunakan URI sumber daya yang benar saat membuat token SAS. Pengaturan ini sangat penting untuk layanan token, yang harus membatasi token ke perangkat tertentu menggunakan URI sumber-daya. Titik ini kurang relevan untuk gateway protokol karena mereka sudah mengelola lalu lintas untuk semua perangkat.
Sebagai contoh, layanan token yang menggunakan kebijakan akses bersama yang dibuat sebelumnya yang disebut perangkat akan membuat token dengan parameter berikut:
- URI sumber daya:
{IoT hub name}.azure-devices.net/devices/{device id}, - kunci tanda tangan: salah satu kunci kebijakan
device, - nama kebijakan:
device, - setiap waktu kedaluwarsa.
Misalnya, kode berikut membuat token SAS di Node.js:
var endpoint ="myhub.azure-devices.net/devices/device1";
var policyName = 'device';
var policyKey = '...';

var token = generateSasToken(endpoint, policyKey, policyName, 60);
Hasilnya, yang memberikan akses ke semua fungsionalitas untuk perangkat1, adalah:
SharedAccessSignature sr=myhub.azure-devices.net%2fdevices%2fdevice1&sig=13y8ejUk2z7PLmvtwR5RqlGBOVwiq7rQR3WZ5xZX3N4%3D&se=1456971697&skn=device
Gateway protokol dapat menggunakan token yang sama untuk semua perangkat dengan mengatur URI sumber daya ke myhub.azure-devices.net/devices.
Untuk contoh selengkapnya, lihat Membuat token SAS.
Membuat layanan token untuk mengintegrasikan perangkat yang ada
Anda dapat menggunakan registri identitas IoT Hub untuk mengonfigurasi info masuk keamanan per perangkat atau per modul dan kontrol akses menggunakan token. Jika solusi IoT sudah memiliki registri identitas kustom dan/atau skema autentikasi, pertimbangkan untuk membuat layanan token untuk mengintegrasikan infrastruktur ini dengan IoT Hub. Dengan cara ini, Anda dapat menggunakan fitur IoT lainnya dalam solusi Anda.
Layanan token adalah layanan cloud kustom. Penggunaan kebijakan akses bersama IoT Hub dengan izin DeviceConnect untuk membuat token yang berfokus pada perangkat atau modul. Token ini memungkinkan perangkat atau modul untuk terhubung ke hub IoT Anda.
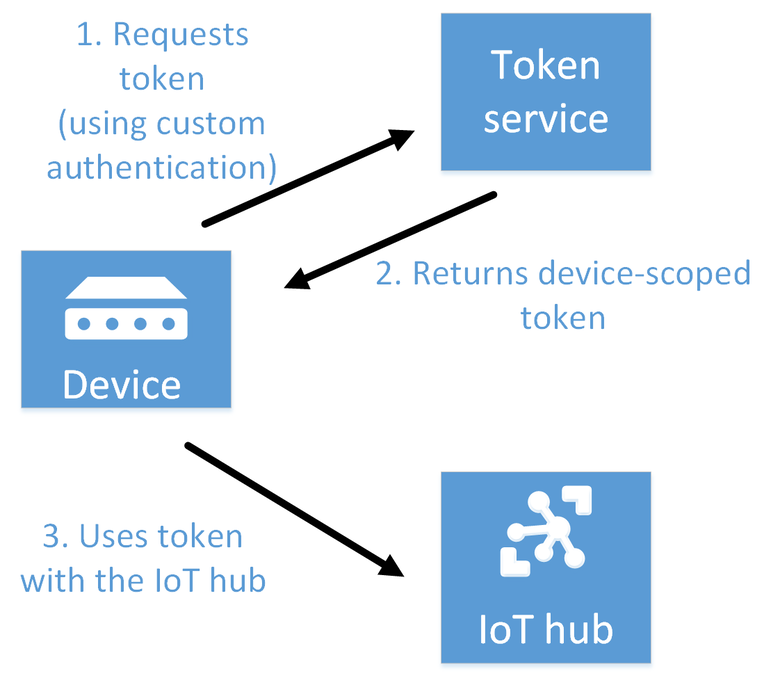
Berikut adalah langkah-langkah utama pola layanan token:
Buat kebijakan akses bersama IoT Hub dengan izin DeviceConnect untuk hub IoT Anda. Anda dapat membuat kebijakan ini di portal Microsoft Azure atau secara terprogram. Layanan token menggunakan kebijakan ini untuk menandatangani token yang dibuatnya.
Saat perangkat atau modul perlu mengakses hub IoT Anda, perangkat atau modul meminta token yang ditandatangani dari layanan token Anda. Perangkat dapat mengautentikasi dengan skema registri/autentikasi identitas kustom Anda untuk menentukan identitas perangkat/modul yang digunakan layanan token untuk membuat token.
Layanan token mengembalikan token. Token dibuat dengan menggunakan
/devices/{deviceId}atau/devices/{deviceId}/modules/{moduleId}sebagairesourceURI, dengandeviceIdsebagai perangkat yang diautentikasi danmoduleIdsebagai modul yang diautentikasi. Layanan token menggunakan kebijakan akses bersama untuk membangun token.Perangkat/modul menggunakan token langsung dengan hub IoT.
Catatan
Anda dapat menggunakan kelas .NET SharedAccessSignatureBuilder atau kelas Java IotHubServiceSasToken untuk membuat token di layanan token Anda.
Layanan token dapat mengatur kedaluwarsa token seperti yang diinginkan. Ketika token kedaluwarsa, hub IoT memisahkan koneksi perangkat/modul. Kemudian, perangkat/modul harus meminta token baru dari layanan token. Waktu kedaluwarsa singkat meningkatkan beban pada perangkat/modul dan layanan token.
Agar perangkat/modul tersambung ke hub, Anda masih harus menambahkannya ke registri identitas IoT Hub, meskipun menggunakan token dan bukan kunci untuk terhubung. Oleh karena itu, Anda dapat terus menggunakan kontrol akses per perangkat/per modul dengan mengaktifkan atau menonaktifkan identitas perangkat/modul dalam registri identitas. Pendekatan ini mengurangi risiko penggunaan token dengan waktu kedaluwarsa yang lama.
Perbandingan dengan gerbang kustom
Pola layanan token adalah cara yang disarankan untuk menerapkan skema registri/autentikasi identitas kustom dengan IoT Hub. Pola ini direkomendasikan karena IoT Hub terus menangani sebagian besar lalu lintas solusi. Namun, jika skema autentikasi kustom begitu terjalin dengan protokol, Anda mungkin memerlukan gateway kustom untuk memproses semua lalu lintas. Contoh skenario seperti itu adalah menggunakan Keamanan Lapisan Transportasi (TLS) dan kunci yang dibagikan sebelumnya (PSK). Untuk mengetahui informasi selengkapnya, lihat Bagaimana perangkat IoT Edge dapat digunakan sebagai gateway.
Hasilkan token SAS
Azure IoT SDK secara otomatis menghasilkan token, tetapi beberapa skenario mengharuskan Anda untuk membuat dan menggunakan token SAS secara langsung, termasuk:
Penggunaan langsung antarmuka MQTT, AMQP, atau HTTPS.
Implementasi pola layanan token, seperti yang dijelaskan dalam bagian Membuat layanan token untuk mengintegrasikan perangkat yang ada .
Token yang ditandatangani dengan kunci akses bersama memberikan akses ke semua fungsionalitas yang terkait dengan izin kebijakan akses bersama. Token yang ditandatangani dengan kunci simetris identitas perangkat hanya memberikan izin DeviceConnect untuk identitas perangkat terkait.
Bagian ini menyediakan contoh pembuatan token SAS dalam bahasa kode yang berbeda. Anda juga dapat membuat token SAS dengan perintah ekstensi CLI az iot hub generate-sas-token, atau ekstensi Azure IoT Hub untuk Visual Studio Code.
Struktur token SAS
Token SAS memiliki format berikut:
SharedAccessSignature sr={URL-encoded-resourceURI}&sig={signature-string}&se={expiry}&skn={policyName}
Berikut adalah nilai yang diharapkan:
| Nilai | Deskripsi |
|---|---|
| {URL-encoded-resourceURI} | Pengodean URL huruf kecil pada URI sumber daya huruf kecil |
| {resourceURI} | Awalan URI (menurut segmen) dari titik akhir yang dapat diakses dengan token ini, dimulai dengan nama host hub IoT (tanpa protokol). Token SAS yang diberikan ke layanan backend dilingkup ke tingkat hub IoT; misalnya, myHub.azure-devices.net. Token SAS yang diberikan kepada perangkat harus dilingkupkan ke perangkat individual; misalnya, myHub.azure-devices.net/devices/device1. |
| {signature-string} | String tanda tangan HMAC-SHA256 dalam bentuk: {URL-encoded-resourceURI} + "\n" + {expiry}.
Penting: Kunci didekodekan dari base64 dan digunakan sebagai kunci untuk melakukan komputasi HMAC-SHA256. |
| {expiry} | String UTF8 untuk jumlah detik sejak epoch 00:00:00 UTC pada 1 Januari 1970. |
| {policyName} | Nama kebijakan akses bersama yang dirujuk token ini. Tidak ada jika token mengacu pada kredensial registri perangkat. |
Awalan URI dihitung berdasarkan segmen dan bukan berdasarkan karakter. Misalnya, /a/b adalah awalan untuk /a/b/c tetapi tidak untuk /a/bc.
Kode berikut menghasilkan token SAS menggunakan URI sumber daya, kunci penandatanganan, nama kebijakan, dan periode kedaluwarsa. Bagian berikutnya merinci cara menginisialisasi input yang berbeda untuk kasus penggunaan token yang berbeda.
var generateSasToken = function(resourceUri, signingKey, policyName, expiresInMins) {
    resourceUri = encodeURIComponent(resourceUri);

    // Set expiration in seconds
    var expires = (Date.now() / 1000) + expiresInMins * 60;
    expires = Math.ceil(expires);
    var toSign = resourceUri + '\n' + expires;

    // Use crypto
    var hmac = crypto.createHmac('sha256', Buffer.from(signingKey, 'base64'));
    hmac.update(toSign);
    var base64UriEncoded = encodeURIComponent(hmac.digest('base64'));

    // Construct authorization string
    var token = "SharedAccessSignature sr=" + resourceUri + "&sig="
    + base64UriEncoded + "&se=" + expires;
    if (policyName) token += "&skn="+policyName;
    return token;
};
Spesifikasi protokol
Setiap protokol yang didukung, seperti MQTT, AMQP, dan HTTPS, mengangkut token dengan cara yang berbeda.
Saat menggunakan MQTT, paket CONNECT memiliki deviceId sebagai ClientId, {iothubhostname}/{deviceId} di bidang Nama Pengguna, dan token SAS di bidang Kata Sandi.
{iothubhostname} harus menjadi CName lengkap hub IoT (misalnya, myhub.azure-devices.net).
Saat menggunakan AMQP, IoT Hub mendukung SASL PLAIN dan AMQP Claims-Based-Security.
Jika Anda menggunakan keamanan berbasis klaim AMQP, standar menentukan cara mengirimkan token ini.
Untuk SASL PLAIN, nama pengguna dapat berupa:
-
{policyName}@sas.root.{iothubName}jika menggunakan token tingkat hub IoT. -
{deviceId}@sas.{iothubname}jika menggunakan token cakupan perangkat.
Dalam kedua kasus, bidang kata sandi berisi token, seperti yang dijelaskan dalam struktur token SAS.
HTTPS menerapkan autentikasi dengan menyertakan token yang valid di header permintaan Otorisasi .
Misalnya, Nama Pengguna (DeviceId peka huruf besar/kecil): iothubname.azure-devices.net/DeviceId
Kata sandi (Anda dapat membuat token SAS dengan perintah ekstensi CLI az iot hub generate-sas-token, atau ekstensi Azure IoT Hub untuk Visual Studio Code):
SharedAccessSignature sr=iothubname.azure-devices.net%2fdevices%2fDeviceId&sig=kPszxZZZZZZZZZZZZZZZZZAhLT%2bV7o%3d&se=1487709501
Catatan
SDK Azure IoT Hub secara otomatis menghasilkan token saat menyambungkan ke layanan. Dalam beberapa kasus, Azure IoT SDK tidak mendukung semua protokol atau semua metode autentikasi.
Pertimbangan khusus untuk SASL PLAIN
Saat menggunakan SASL PLAIN dengan AMQP, klien yang terhubung ke hub IoT dapat menggunakan satu token untuk setiap koneksi TCP. Ketika token kedaluwarsa, koneksi TCP terputus dari layanan dan memicu koneksi ulang. Perilaku ini, meskipun tidak bermasalah untuk aplikasi back-end, merusak aplikasi perangkat karena alasan berikut:
Gateway biasanya terhubung atas nama banyak perangkat. Saat menggunakan SASL PLAIN, mereka harus membuat koneksi TCP yang berbeda untuk setiap perangkat yang terhubung ke hub IoT. Skenario ini sangat meningkatkan konsumsi sumber daya dan jaringan, dan meningkatkan latensi setiap koneksi perangkat.
Peningkatan penggunaan sumber daya untuk terhubung kembali setelah setiap kedaluwarsa token berdampak buruk pada perangkat yang dibatasi sumber daya.
Langkah selanjutnya
Sekarang setelah Anda tahu cara mengontrol akses ke IoT Hub, Anda mungkin tertarik dengan artikel panduan pengembang IoT Hub berikut: