Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Azure Load Balancer adalah layanan jaringan yang mendistribusikan lalu lintas masuk ke sekelompok sumber daya backend untuk meningkatkan skalabilitas dan ketersediaan aplikasi Anda. Memahami komponennya membantu Anda mengonfigurasi bagaimana load balancer mendistribusikan lalu lintas, memantau kesehatan sumber daya backend, dan mengontrol konektivitas masuk dan keluar untuk beban kerja Anda. Artikel ini menjelaskan setiap komponen dan bagaimana kontribusinya terhadap load balancing.
Azure Load Balancer mencakup komponen kunci berikut:
- Konfigurasi IP frontend
- Kumpulan server belakang
- Pemeriksaan kesehatan
- Aturan Pengatur Beban
- Port ketersediaan tinggi (HA)
- Aturan NAT masuk
- Aturan keluar
Anda mengonfigurasi komponen-komponen ini dalam langganan Anda melalui portal Azure, Azure CLI, Azure PowerShell, atau template Azure Resource Manager.
Konfigurasi IP frontend
Konfigurasi IP frontend adalah alamat IP Azure Load Balancer Anda dan titik kontak klien. Alamat IP frontend dapat berupa salah satu dari tipe berikut:
- Alamat IP Publik
- Alamat IP privat
Sifat alamat IP menentukan jenis load balancer yang Anda buat. Alamat IP privat digunakan untuk membuat load balancer internal. Alamat IP publik membuat load balancer publik.
| Attribute | Penyeimbang beban publik | Penyeimbang Beban Internal |
|---|---|---|
| Konfigurasi IP frontend | Alamat IP publik | Alamat IP privat |
| Description | Load balancer publik memetakan IP publik dan port lalu lintas masuk ke IP privat dan port VM. Load balancer memetakan lalu lintas sebaliknya untuk lalu lintas balasan dari VM. Aturan penyeimbangan beban mendistribusikan jenis lalu lintas tertentu di beberapa VM atau layanan. Misalnya, mereka menyebarkan beban lalu lintas permintaan web ke beberapa server web. | Sebuah penyeimbang beban internal mendistribusikan lalu lintas ke sumber daya di dalam jaringan virtual. Azure membatasi akses ke alamat IP frontend yang seimbang beban dari jaringan virtual. Azure tidak pernah secara langsung mengekspos alamat IP frontend dan jaringan virtual ke endpoint internet, sehingga load balancer internal tidak dapat menerima lalu lintas masuk dari internet. Aplikasi lini bisnis internal berjalan di Azure dan diakses dari dalam Azure atau dari sumber daya lokal. |
| SKU didukung | Standar | Standar |
Important
Pada 30 September 2025, Basic Load Balancer dipensiunkan. Untuk informasi selengkapnya, lihat pengumuman resmi. Jika saat ini Anda menggunakan Load Balancer Dasar, tingkatkan ke Standard Load Balancer sesegera mungkin. Untuk panduan upgrade, lihat Upgrade dari Basic Load Balancer - Guide.
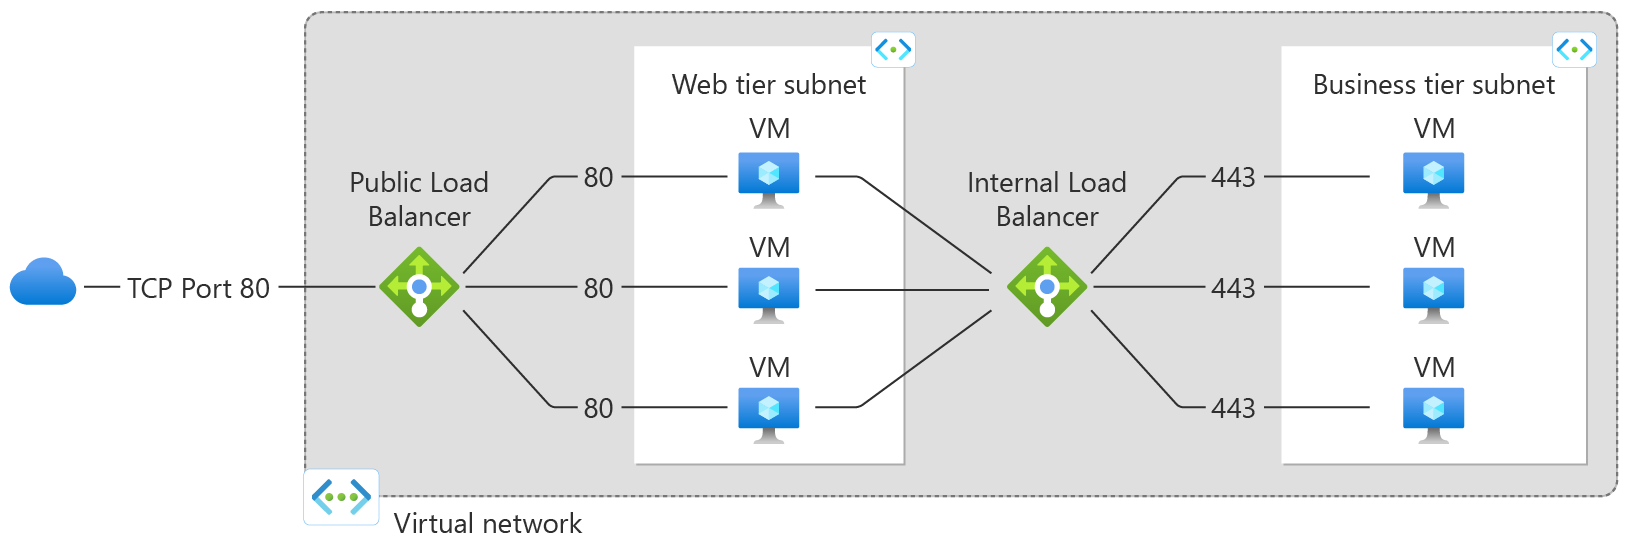
Load balancer dapat memiliki beberapa IP frontend. Pelajari selengkapnya tentang beberapa frontend.
Kumpulan server belakang
Backend pool adalah kelompok mesin virtual atau instance dalam satu set skala mesin virtual yang melayani permintaan masuk. Untuk meningkatkan skala secara hemat biaya dan memenuhi volume lalu lintas masuk yang tinggi, tambahkan lebih banyak instance ke pool backend.
Load Balancer secara otomatis mengonfigurasi ulang dirinya saat Anda memperbesar atau menurunkan instance. Menambahkan atau menghapus VM dari kumpulan backend mengonfigurasi ulang load balancer tanpa operasi lain. Cakupan kumpulan backend adalah mesin virtual apa pun dalam satu jaringan virtual.
Backend pool mendukung penambahan instance menggunakan antarmuka jaringan atau alamat IP. VM tidak memerlukan alamat IP publik untuk terhubung ke backend pool load balancer publik. Anda dapat melampirkan VM ke kumpulan backend penyeimbang beban meskipun berada dalam status berhenti. Anda juga dapat mengonfigurasi beberapa kumpulan backend dengan kelompok instans yang berbeda untuk satu penyeimbang beban. Dengan membuat beberapa aturan load balancer, yang masing-masing ditujukan ke kumpulan backend yang berbeda, Anda dapat mendistribusikan lalu lintas ke kelompok sumber daya backend yang berbeda berdasarkan port frontend dan protokol load balancer.
Pemeriksaan kesehatan
Probe kesehatan memeriksa kesehatan instance di backend pool. Saat Anda membuat load balancer, Anda menyiapkan probe kesehatan yang akan digunakan oleh load balancer tersebut. Probe kesehatan ini menentukan apakah sebuah instans sehat dan dapat menangani lalu lintas.
Anda bisa mengatur ambang batas tidak sehat untuk probe kesehatan Anda. Ketika probe tidak merespons, load balancer berhenti mengirim koneksi baru ke instance yang tidak sehat. Koneksi TCP yang sudah terjalin ke instance tidak sehat akan terus berlanjut hingga salah satu dari kejadian berikut terjadi:
- Aplikasi mengakhiri alur tersebut.
- Terjadi idle timeout.
- VM dimatikan.
Jika satu instance tidak sehat, alur UDP yang ada akan pindah ke instance lain yang sehat di backend pool. Jika semua instance tidak sehat, semua alur UDP yang ada akan berhenti.
Load Balancer menyediakan berbagai jenis probe kesehatan untuk endpoint: TCP, HTTP, dan HTTPS. Untuk mempelajari lebih lanjut, lihat probe kesehatan Load Balancer.
Basic Load Balancer (sudah pensiun) tidak mendukung probe HTTPS. Ketika probe satu instance mati, koneksi TCP yang sudah terjalin ke instance tersebut tetap berlanjut. Ketika probe semua instance mati, Basic Load Balancer mengakhiri semua alur TCP yang ada ke pool backend.
Aturan Pengatur Beban
Aturan load balancer mendefinisikan bagaimana load balancer mendistribusikan lalu lintas masuk ke semua instance di backend pool. Aturan ini memetakan konfigurasi IP frontend dan port ke beberapa alamat IP dan port backend. Aturan load balancer hanya berlaku untuk lalu lintas masuk.
Misalnya, gunakan aturan load balancer untuk port 80 untuk merutekan lalu lintas dari IP frontend Anda ke port 80 instans backend Anda.
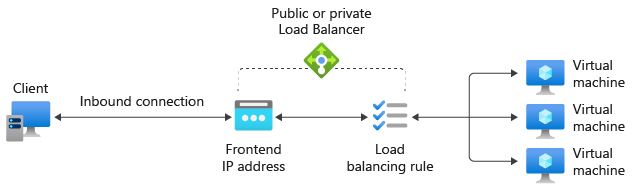
Gambar: Aturan penyeimbangan beban
Port dengan ketersediaan tinggi
Aturan port ketersediaan tinggi (HA) adalah aturan penyeimbang beban yang Anda konfigurasikan dengan protocol diatur ke All dan port diatur ke 0. Satu aturan port HA menyeimbangkan beban semua alur TCP dan UDP yang tiba di semua port Standard Load Balancer internal. Saat Anda mengaktifkan port HA, aturan ini juga mendukung lalu lintas ICMP.
Load balancer membuat keputusan penyeimbangan beban per aliran berdasarkan koneksi 5-tuple berikut:
- Alamat IP sumber
- Port asal
- Alamat IP tujuan
- Port tujuan
- Protocol
Port HA mendukung skenario kritis yang membutuhkan ketersediaan tinggi dan skala di banyak port, seperti perangkat virtual jaringan (NVA) seperti firewall, VPN, atau perangkat SD-WAN. Dalam skenario ini, mendefinisikan aturan penyeimbangan beban individual untuk setiap port tidaklah praktis. Penyeimbang beban mendistribusikan lalu lintas berdasarkan aliran koneksi dan menggunakan probe kesehatan untuk mengirim lalu lintas hanya ke instans yang sehat.
Basic Load Balancer (sudah pensiun) dan load balancer publik tidak mendukung port HA. Port HA tidak dimaksudkan untuk beban kerja web atau aplikasi yang biasanya membutuhkan aturan khusus port.

Gambar: Aturan untuk port HA
Pelajari selengkapnya tentang port HA.
Aturan NAT masuk
Aturan NAT masuk meneruskan lalu lintas masuk yang tiba di kombinasi alamat IP frontend dan port. Aturan ini mengirimkan lalu lintas ini ke mesin virtual atau instance tertentu di backend pool. Port forwarding menggunakan distribusi berbasis hash yang sama seperti load balancing.
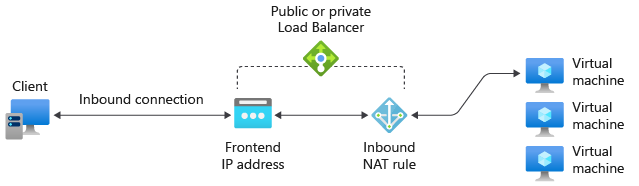
Gambar: Aturan NAT masuk
Aturan keluar
Aturan outbound digunakan untuk mengonfigurasi network address translation (NAT) outbound untuk semua mesin virtual atau instans yang diidentifikasi oleh kumpulan backend. Dengan menggunakan aturan ini, instance di backend dapat berkomunikasi (outbound) ke internet atau endpoint lainnya.
Pelajari selengkapnya tentang koneksi keluar dan peraturannya.
Basic Load Balancer (sudah pensiun) tidak mendukung aturan keluar.
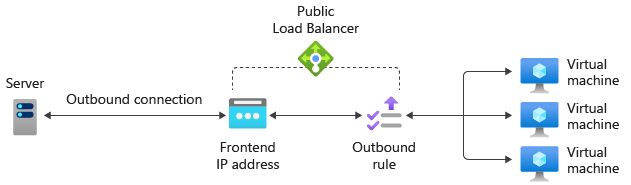
Gambar: Aturan Keluar
Limitations
- Pelajari tentang batas load balancer.
- Load balancer menyediakan penyeimbangan beban dan penerusan port untuk protokol TCP atau UDP tertentu. Aturan load-balancing dan aturan NAT masuk tidak mendukung protokol IP lain, termasuk ICMP, kecuali bahwa Standard Load Balancer internal mendukung lalu lintas ICMP saat Anda mengaktifkan port HA. Untuk informasi lebih lanjut, lihat ikhtisar port HA.
- Kumpulan backend Load Balancer tidak dapat terdiri dari Titik Akhir Privat.
- Aliran keluar dari VM backend ke frontend load balancer internal gagal.
- Aturan load balancer tidak dapat mencakup dua jaringan virtual. Semua frontend load balancer dan instans backend-nya harus berada dalam satu jaringan virtual.
- Aturan load-balancing tidak mendukung penerusan fragmen IP. Aturan load-balancing tidak mendukung fragmentasi IP pada paket UDP dan TCP.
- Anda hanya dapat memiliki satu load balancer publik (berbasis NIC) dan satu load balancer internal (berbasis NIC) untuk setiap set ketersediaan. Namun, batasan ini tidak berlaku untuk load balancer berbasis IP.