Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Microsoft Discovery menyediakan dua lapisan keamanan jaringan untuk melindungi sumber daya ruang kerja dan lalu lintas data-plane Anda:
| Lapisan | Apa yang dilindunginya | Cara kerjanya |
|---|---|---|
| Pengerasan jaringan | Sumber daya terkelola seperti database, penyimpanan, layanan AI, dan layanan backend lainnya | Perimeter Keamanan Jaringan (NSP) dan titik akhir privat sumber daya Grup Sumber Daya Terkelola (MRG) membatasi akses hanya untuk komponen Penemuan resmi |
| Titik akhir privat | API bidang data ruang kerja dan bookshelf | Azure Private Link merutekan lalu lintas API melalui backbone Azure, menghilangkan paparan internet publik |
Pengerasan jaringan diaktifkan secara default untuk semua ruang kerja dan rak buku yang dikelola dengan 2026-02-01-preview versi API dan yang lebih baru. Titik akhir privat untuk akses bidang data bersifat opsional dan dapat dikonfigurasi secara terpisah.
Mengapa keamanan jaringan penting
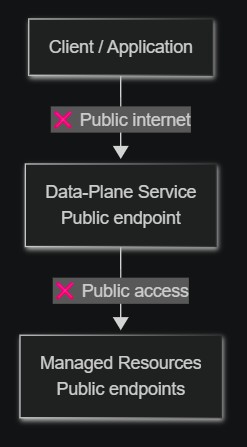
Saat Anda membuat ruang kerja Microsoft Penemuan atau rak buku, layanan menyediakan sumber daya terkelola (database, akun penyimpanan, layanan AI) atas nama Anda. Sebelumnya, sumber daya ini memiliki titik akhir publik dan lalu lintas API data-plane melintasi internet publik.
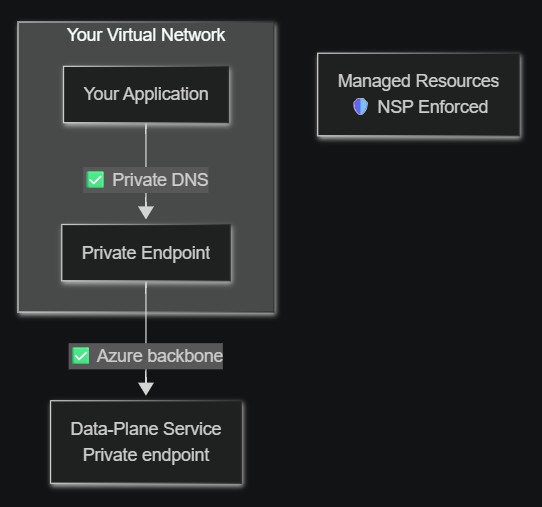
Dengan penguatan jaringan diaktifkan secara default, semua sumber daya terkelola sekarang dilindungi secara otomatis. Mengaktifkan titik akhir privat untuk akses data-plane memberikan keamanan tambahan:
- Proteksi data - Semua lalu lintas tetap berada di jaringan backbone Azure, tidak pernah melintasi internet publik.
- Kepatuhan - Memenuhi persyaratan peraturan untuk pengerasan jaringan dan konektivitas privat.
- Pengurangan permukaan serangan - Sumber daya terkelola hanya dapat diakses oleh komponen layanan Penemuan resmi.
- Pertahanan mendalam - Menggabungkan perimeter jaringan, titik akhir privat, injeksi jaringan virtual, dan kontrol akses berbasis identitas.
Perbandingan sebelum dan sesudah
Sebelum: Tanpa penguatan jaringan
Setelah: Dengan penguatan keamanan jaringan
| Aspek | Tanpa penguatan jaringan | Dengan pengerasan jaringan (default) |
|---|---|---|
| Sumber daya terkelola | Titik akhir publik | Terkunci dibelakang NSP + titik akhir privat |
| Lalu lintas bidang-data | Internet publik | Azure backbone jaringan dengan Private Link |
Cara kerja pengerasan jaringan
Saat Anda membuat ruang kerja, sarana kontrol Discovery secara otomatis:
- Membuat Perimeter Keamanan Jaringan (NSP) di sekitar sumber daya terkelola yang disediakan untuk ruang kerja Anda.
- Menyebarkan endpoint pribadi untuk sumber daya terkelola (database, penyimpanan, layanan AI) agar dapat berkomunikasi melalui backbone Azure.
- Mengonfigurasi injeksi jaringan virtual untuk layanan ruang kerja menggunakan subnet yang didelegasikan, memastikan layanan platform ruang kerja dan agen berjalan dalam jaringan virtual Anda.
NSP memberlakukan bahwa hanya komponen layanan Penemuan resmi yang dapat mengakses sumber daya terkelola. Tidak ada pergerakan data melalui internet publik di antara komponen-komponen Discovery.
Penetapan peran yang diperlukan
Untuk membuat asosiasi NSP, prinsipal layanan pihak pertama Penemuan (Aplikasi layanan pesawat kendali Penemuan) memerlukan dua penetapan peran pada langganan Anda:
- Discovery NSP Perimeter Joiner (peran kustom) - Memungkinkan prinsipal layanan mengatur aturan akses masuk NSP.
- Setidaknya Pembaca (peran bawaan) - Memungkinkan perwakilan layanan menghitung sumber daya langganan untuk validasi konfigurasi jaringan. Jika Anda sudah menetapkan Pemilik atau Kontributor, penetapan Pembaca terpisah tidak diperlukan.
Untuk langkah-langkah membuat dan menetapkan peran ini, lihat Mengonfigurasi keamanan jaringan.
Bagaimana titik akhir privat merutekan lalu lintas data-plane
Dengan Azure Private Link, Anda dapat mengakses workspace dan data-plane API Bookshelf melalui titik akhir privat di jaringan virtual Anda. Ketika dikonfigurasi:
- Titik akhir privat dibuat di subnet jaringan virtual Anda, menerima alamat IP privat.
- Zona DNS privat memetakan layanan Penemuan FQDN ke IP privat.
- Semua lalu lintas API dari jaringan virtual Anda dialihkan ke titik akhir privat dan melintasi jaringan backbone Microsoft.
Tanpa titik akhir privat, data-plane API memanggil melintasi internet publik. Dengan titik akhir privat, lalu lintas tetap sepenuhnya berada dalam tulang punggung Azure.
publicNetworkAccess nilai |
Melalui titik akhir privat | Melalui internet publik |
|---|---|---|
Enabled (standar) |
Diperbolehkan | Diperbolehkan |
Disabled |
Diperbolehkan | 403 Dilarang |
Jenis sumber daya yang didukung untuk titik akhir privat
| Jenis sumber daya | ID Kelompok | zona Private DNS |
|---|---|---|
Microsoft.Discovery/workspaces |
workspace |
privatelink.workspace.discovery.azure.com |
Microsoft.Discovery/bookshelves |
bookshelf |
privatelink.bookshelf.discovery.azure.com |
Sumber daya Discovery mendukung penyetujuan otomatis untuk titik akhir privat yang dibuat dalam tenant yang sama. Koneksi lintas penyewa memerlukan persetujuan manual oleh pemilik sumber daya.
Catatan keamanan untuk peran NSP Perimeter Joiner
-
Izin minimal - Peran kustom ini hanya mengizinkan
joinPerimeterRule/actiondannetworkSecurityPerimeterOperationStatuses/read- izin tersempit yang mungkin untuk pembuatan aturan akses NSP. - Tidak ada akses data - Izin ini tidak memberikan akses untuk membaca, menulis, atau menghapus data atau sumber daya pelanggan apa pun.
- Cakupan langganan diperlukan - Izin harus berada di cakupan langganan karena aturan akses masuk NSP merujuk pada langganan sebagai sumber yang diizinkan.
Keterbatasan
- Titik akhir privat lintas wilayah tidak didukung. Titik akhir (endpoint) privat harus berada di wilayah yang sama dengan sumber daya Penemuan.
- Setiap koneksi titik akhir privat dicakup ke satu sumber daya workspace atau sumber daya perpustakaan.
- Setiap sumber daya Penemuan (ruang kerja, rak buku, superkomputer) memerlukan subnet yang unik dan tidak tumpang tindih. Subnet tidak dapat dibagikan di berbagai instans sumber daya Discovery.
- Server API AKS superkomputer memiliki FQDN publik. Lalu lintas beban kerja tetap berada dalam jaringan virtual, tetapi titik akhir server API Kubernetes dapat diakses secara publik. Dukungan kluster privat direncanakan untuk rilis mendatang.
- Sumber daya terkelola yang tidak mendukung NSP dilindungi melalui injeksi jaringan virtual atau subnet yang didelegasikan sebagai gantinya.
- Pengerasan jaringan didukung di wilayah ini: US Timur, UK Selatan, dan Swedia Tengah.
Langkah berikutnya
- Konfigurasikan keamanan jaringan - Tetapkan peran, konfigurasikan subnet, dan buat titik akhir privat.
- Penyebaran yang diperkuat jaringan end-to-end - Menyebarkan tumpukan Penemuan yang sepenuhnya terisolasi jaringan.
- Apa itu Azure Private Link?
- Apa itu Perimeter Keamanan Jaringan?