Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Kontrol Postur SSH memungkinkan Anda menggunakan alur kerja Azure Policy dan Konfigurasi Mesin yang sudah dikenal untuk:
- Memastikan kepatuhan terhadap standar di industri atau organisasi Anda
- Mengurangi permukaan serangan fitur manajemen jarak jauh
- Pastikan penyiapan yang konsisten di seluruh armada Anda untuk keamanan dan produktivitas
Kontrol Postur SSH juga memberikan Alasan terperinci yang menjelaskan bagaimana kepatuhan atau ketidakpatuhan ditentukan. Alasan ini memudahkan untuk mengambil tindakan atau untuk sepenuhnya mendokumen kepatuhan.
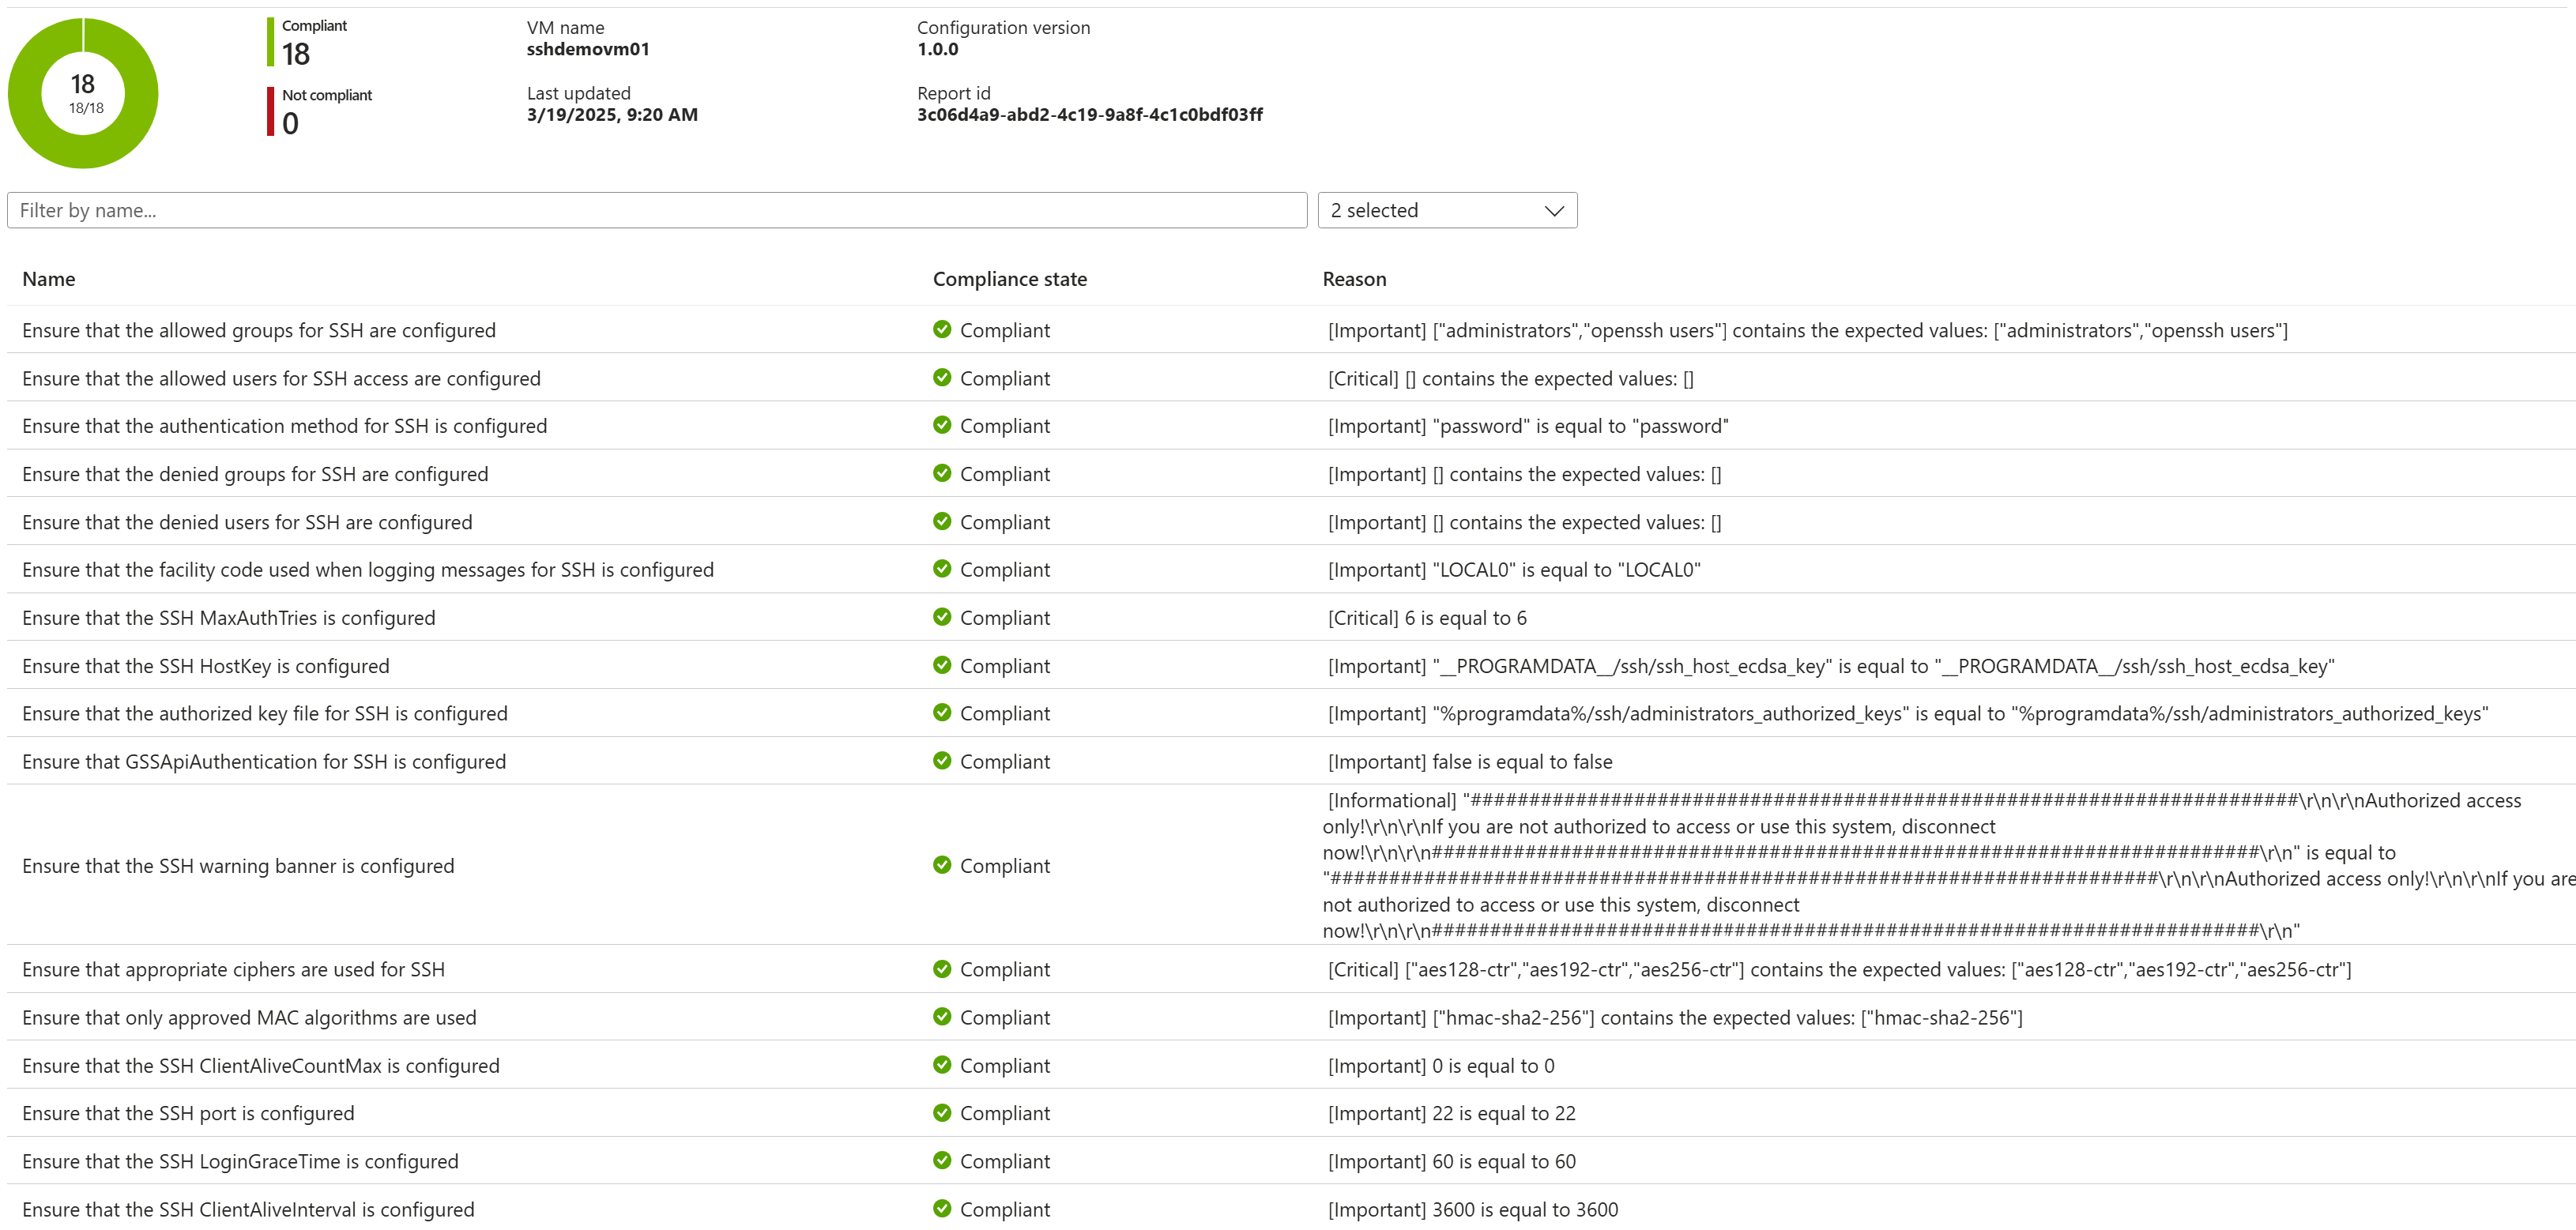
Kontrol Postur SSH menganalisis dan memberlakukan sekitar 20 parameter server SSH (sshd). Anda juga dapat menyesuaikan parameter tertentu agar sesuai dengan lingkungan Anda. Misalnya, Anda dapat menyesuaikan pengguna dan grup mana yang diizinkan akses SSH serta nomor port dan banyak lagi.
Anda dapat menyebarkan Kontrol Postur SSH baik dalam mode audit, atau audit dan konfigurasi untuk mengaudit armada perangkat Anda, melacak hasil, lalu secara otomatis memulihkan armada ke standar sshd yang tepat.
Batasan pratinjau privat
Penting
Kontrol Postur SSH berada dalam pratinjau privat-- dimaksudkan untuk memicu dialog antara Anda dan Microsoft.
- Pratinjau ini ditujukan untuk digunakan dengan mesin dev/test terisolasi di mana masalah apa pun (termasuk mengunci diri Anda secara tidak sengaja dari akses SSH) tidak akan memiliki konsekuensi penting.
- Pratinjau melibatkan impor definisi kebijakan, daripada memilihnya dari daftar bawaan Azure Policy.
- Untuk ini, kami akan menyediakan alur kerja audit, dan audit dan konfigurasi.
- SKU Windows yang didukung saat ini hanya Windows Server 2025
Mulai menggunakan Azure Policy
Contoh ini difokuskan untuk memulai dengan cepat dalam Azure Policy. Ini membuat penyederhanaan asumsi dan tidak mengeksplorasi semua yang mungkin. Misalnya, ini menggunakan pengaturan SSH default dari PolicyDefinition, daripada menyesuaikan parameter seperti pengguna dan grup yang diizinkan. Informasi yang lebih komprehensif tentang Kontrol Postur SSH termasuk pengaturan dan perilaku diharapkan dalam waktu dekat. Perhatikan bahwa bagian PowerShell ada di bagian menjelang akhir artikel.
Petunjuk / Saran
Model mental dan terminologi berikut digunakan di seluruh artikel ini.

- PolicyDefinition : Definisi dan metadata Kontrol Postur SSH, seperti yang diwakili dalam layanan Azure Policy.
- PolicyAssignment : Menautkan Kebijakan Kontrol Postur SSH AndaDefinisi ke cakupan di mana kebijakan tersebut harus diterapkan, seperti grup sumber daya.
- Komputer : Titik akhir yang mampu dikelola oleh Azure Policy dan Konfigurasi Mesin (alias Konfigurasi Tamu). Dengan kata lain, komputer yang diaktifkan Arc atau Azure VM.
Sebuah. Prasyarat
- Akun Azure dengan izin untuk membuat grup sumber daya, komputer virtual (atau komputer Arc), definisi kebijakan, dan penetapan kebijakan.
- Untuk prasyarat tambahan, pilih pengalaman pilihan Anda:
- Menggunakan browser web, masuk ke Portal Microsoft Azure atau setara lokal Anda.
B. Membuat grup sumber daya
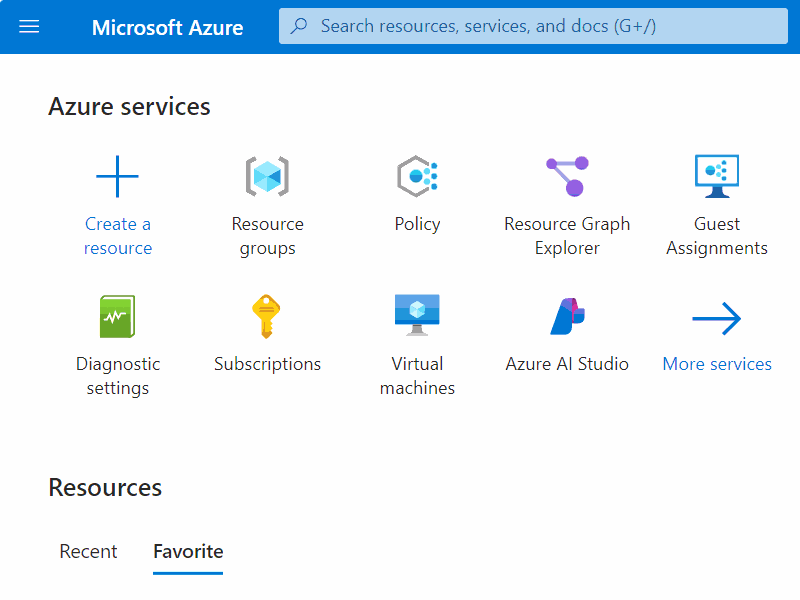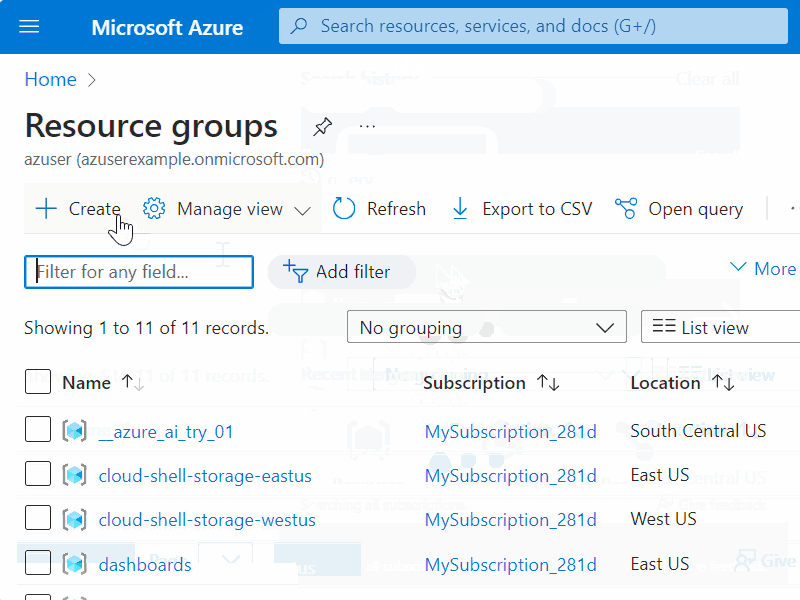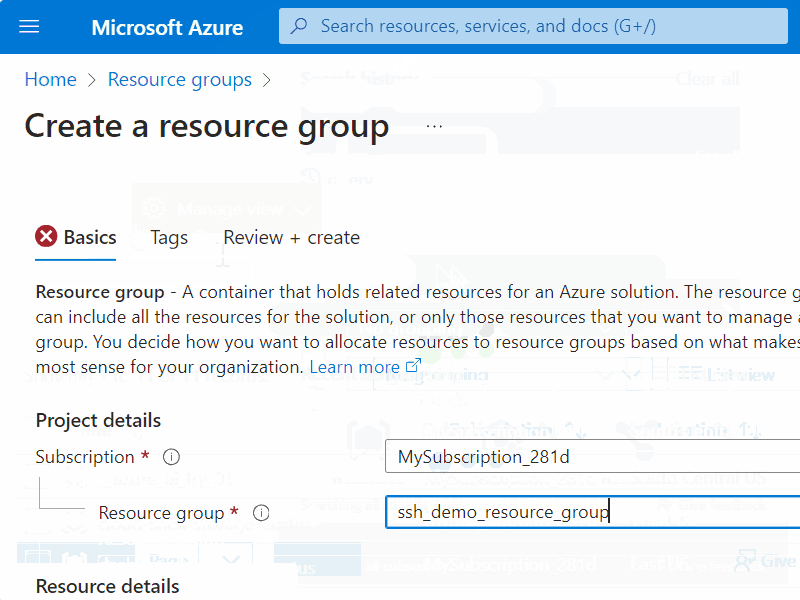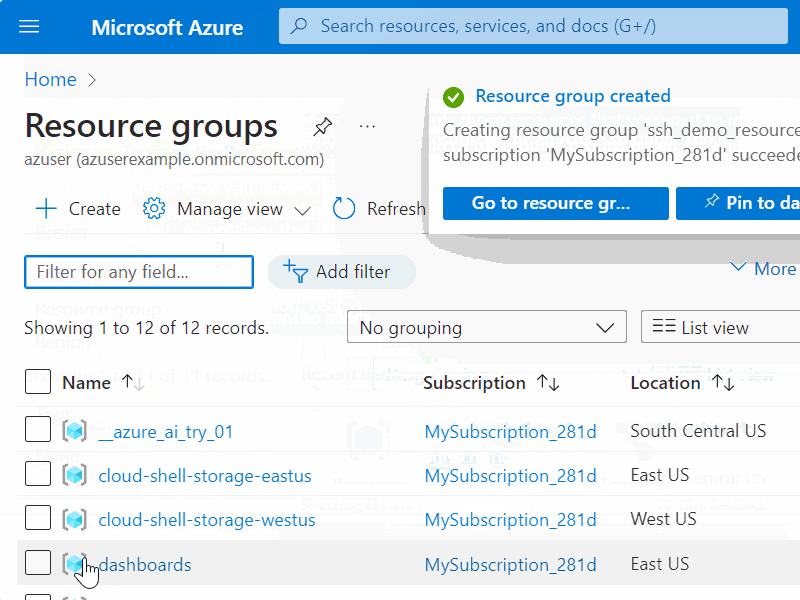
- Buat grup sumber daya. Dalam langkah-langkah mendatang, ini akan digunakan untuk mencakup kebijakan, dan untuk berisi mesin uji baru.
C. Membuat PolicyDefinition
Nota
Langkah tambahan ini (membuat daripada hanya memilih PolicyDefinition) diperlukan selama pratinjau privat.
- Navigasi ke halaman Gambaran Umum Azure Policy . Misalnya, Anda dapat menggunakan URI: https://portal.azure.com/#view/Microsoft_Azure_Policy/PolicyMenuBlade/~/Overview.
- Navigasi ke tampilan Definisi .
- Klik tombol + Definisi Kebijakan untuk membuat PolicyDefinition baru, memasukkan yang berikut ini sebagai input.
- Lokasi definisi: Pilih langganan Azure Anda tempat PolicyDefinition akan berada.
- Nama: [Pratinjau] Mengaudit kebijakan Kontrol Postur SSH atau [Pratinjau] Mengonfigurasi kebijakan Kontrol Postur SSH
- Kategori: Gunakan Yang Sudah Ada, lalu pilih Konfigurasi Tamu
- Aturan kebijakan: Hapus JSON yang sudah ada sebelumnya, dan tempelkan PolicyDefinition JSON dari Pratinjau audit definisi kebijakan Kontrol Postur SSHatauPratinjau definisi kebijakan Audit dan Konfigurasikan Kontrol Postur SSH
- Klik Simpan
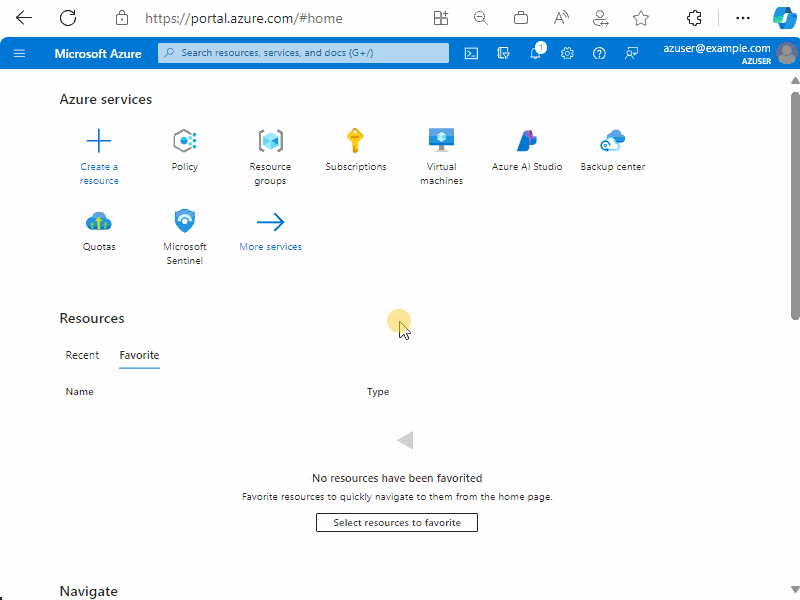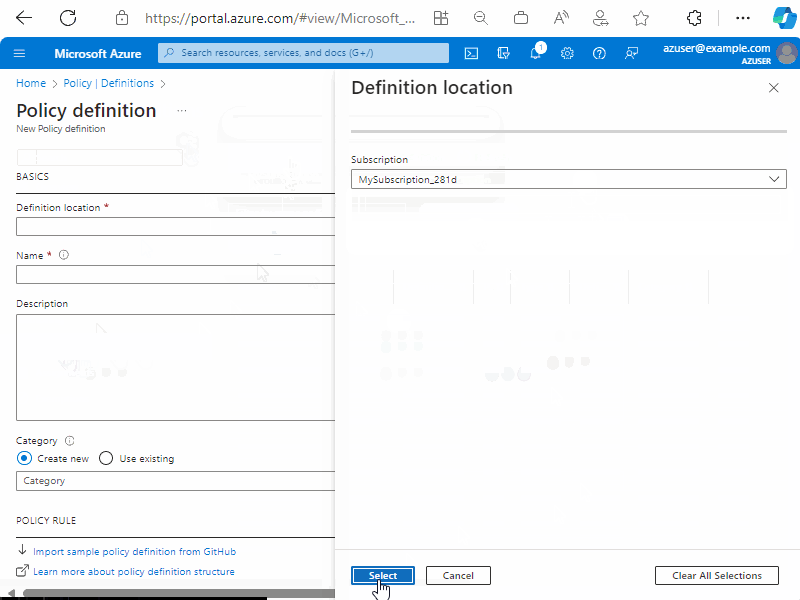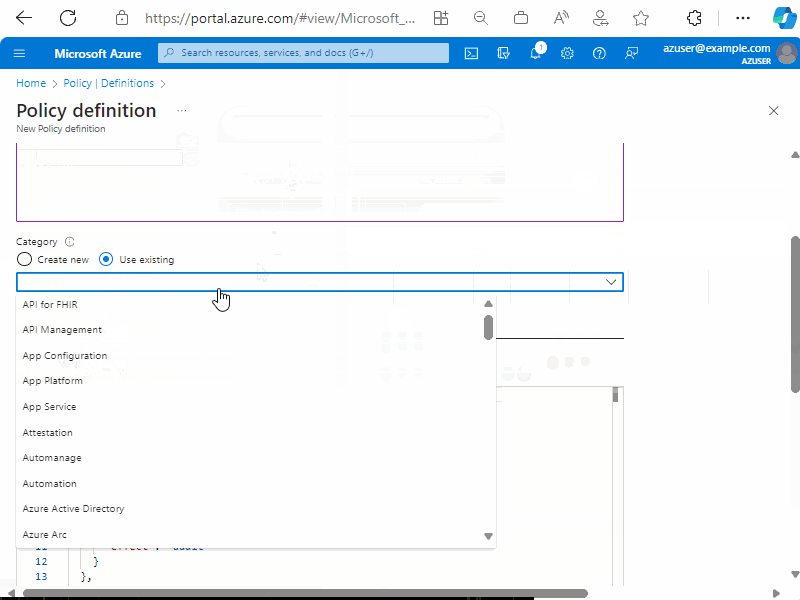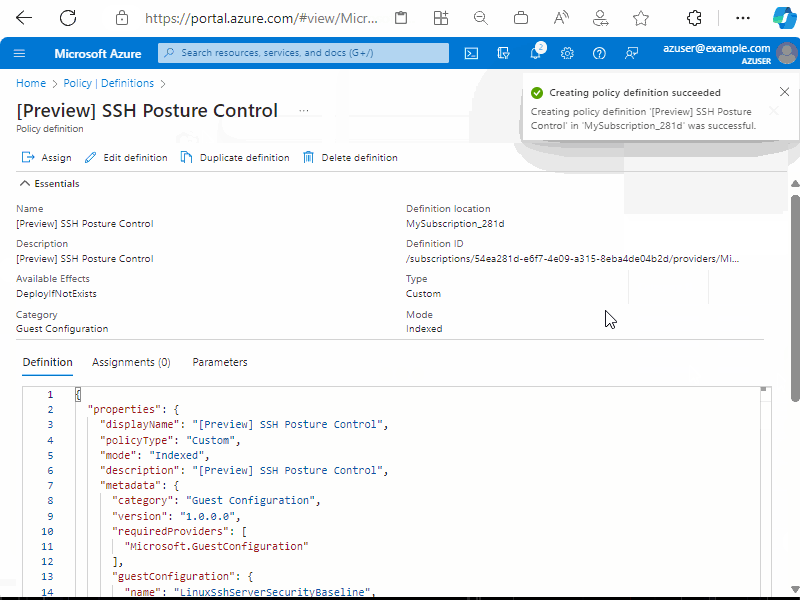
D. Menggunakan PolicyAssignment untuk menerapkan PolicyDefinition ke grup sumber daya Anda
Perhatian
Kebijakan ini memodifikasi konfigurasi sshd pada komputer dalam cakupan. Instruksi ini membuat Anda menetapkannya ke grup sumber daya yang awalnya kosong, di mana Anda nantinya akan membuat mesin uji. Berhati-hatilah jika Anda memilih untuk menetapkan ke cakupan yang lebih luas.
- Menavigasi ke Kebijakan | Halaman definisi yang mencantumkan semua definisi kebijakan yang tersedia.
- Pilih Kebijakan [Pratinjau] Kebijakan Kontrol Postur SSHDefinisi yang Anda buat sebelumnya
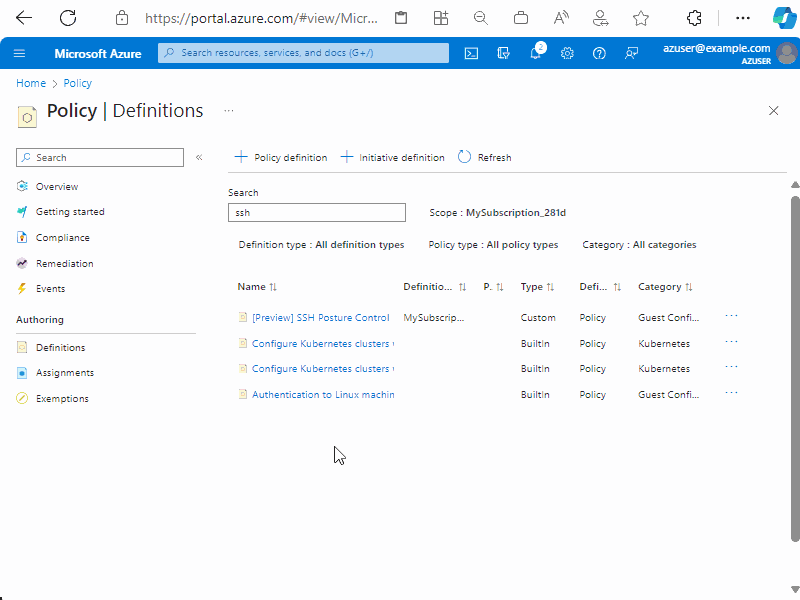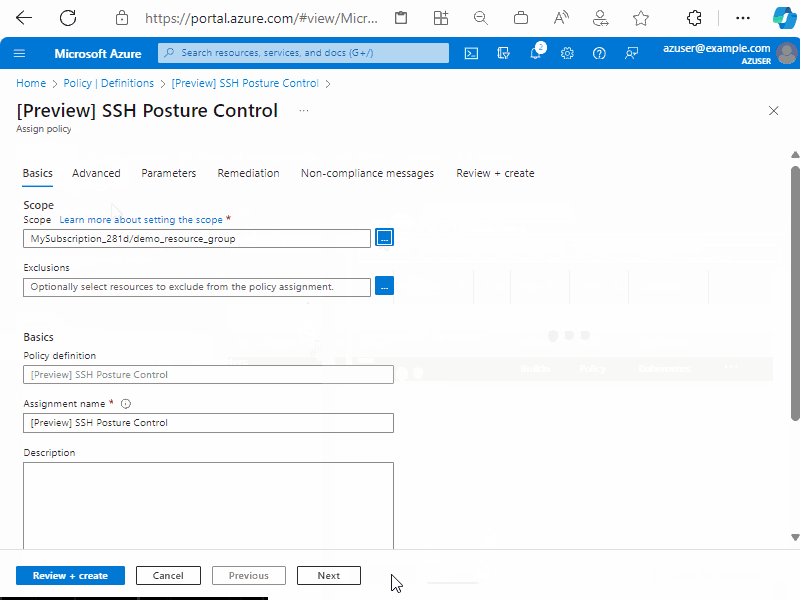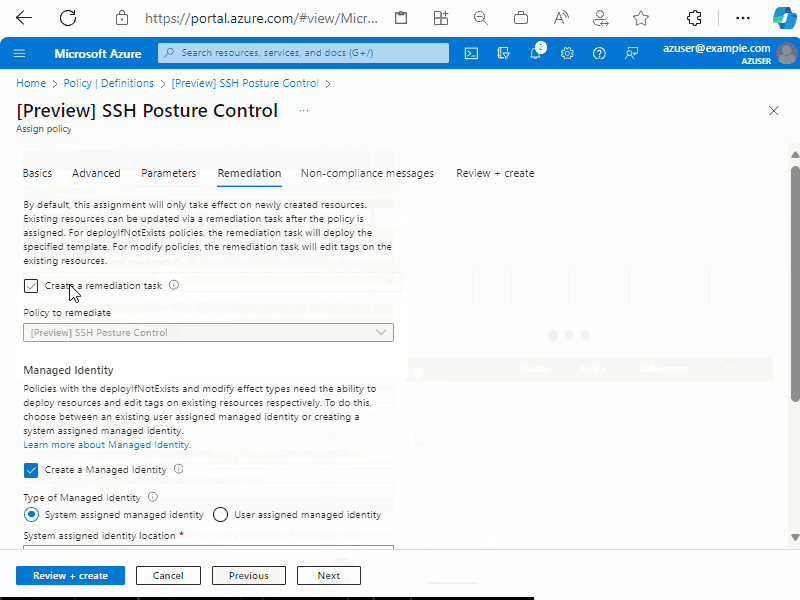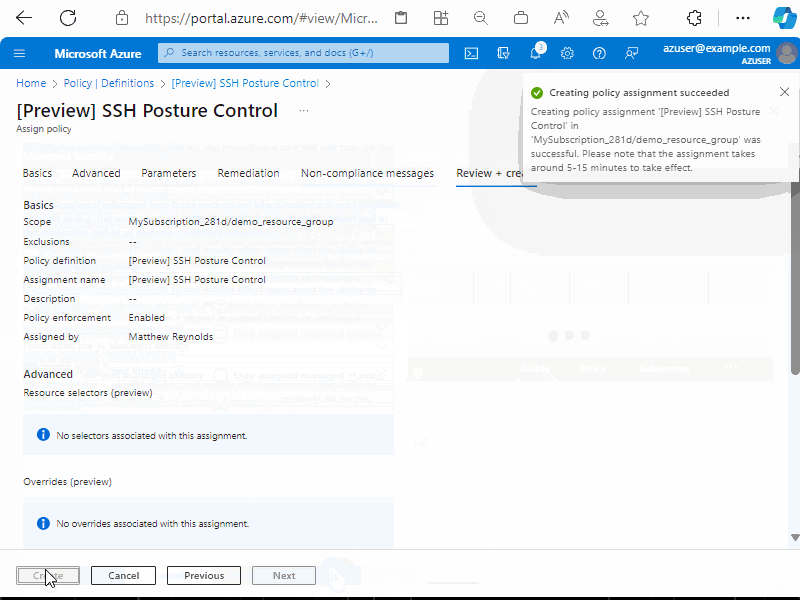
- Klik Tetapkan.
- Untuk Cakupan pilih grup sumber daya tempat Anda nantinya akan membuat mesin uji baru.
- Lanjutkan ke tab Parameter .
- Pilih "true" untuk Sertakan komputer yang terhubung dengan Arc, kecuali Anda secara khusus ingin mengecualikan komputer yang terhubung dengan Arc.
- CATATAN: Jika Anda ingin menyesuaikan pengaturan SSH, seperti grup yang diizinkan, hapus centang kotak Hanya tampilkan parameter... untuk mengungkapkan semua parameter yang tersedia. Jika Anda memilih untuk menentukan pengguna atau grup yang diizinkan atau ditolak, perlu diketahui bahwa Anda akan memasukkan string yang dibatasi spasi, misalnya
userA userB.
- Lanjutkan ke tab Remediasi .
- CATATAN: Meskipun demo ini berfokus pada komputer baru, dalam skenario lain di mana Anda ingin PolicyAssignment diterapkan ke mesin yang ada, Anda dapat mencentang kotak untuk Membuat tugas remediasi.
- Pilih Buat Identitas Terkelola dengan Sistem yang ditetapkan dan lokasi identitas pilihan Anda.
- Lanjutkan ke Review + create
- Pilih Buat untuk menyelesaikan PolicyAssignment.
E. Membuat komputer baru
Meskipun PolicyAssignments baru dapat berlaku untuk komputer yang ada, prosesnya dapat memakan waktu hingga 24 jam. Untuk mulai cepat ini, kami akan fokus pada evaluasi komputer baru. Dalam contoh ini kita akan membuat Azure VM, tetapi Anda dapat membuat komputer yang diaktifkan Arc jika mau.
- Navigasikan ke pengalaman Azure Virtual Machines .
- Buat VM baru, memastikan properti berikut:
- Langganan dan Grup Sumber Daya harus cocok dengan tempat PolicyAssignment dilingkupkan.
- Gambar harus "Windows Server 2025".
- Arsitektur VM harus x64.
- Properti lain seperti nama VM, ukuran, dll. dapat menjadi apa pun yang Anda inginkan.
- Tunggu hingga pembuatan VM selesai, lalu klik Buka Sumber Daya untuk mencapai halaman gambaran umum mesin
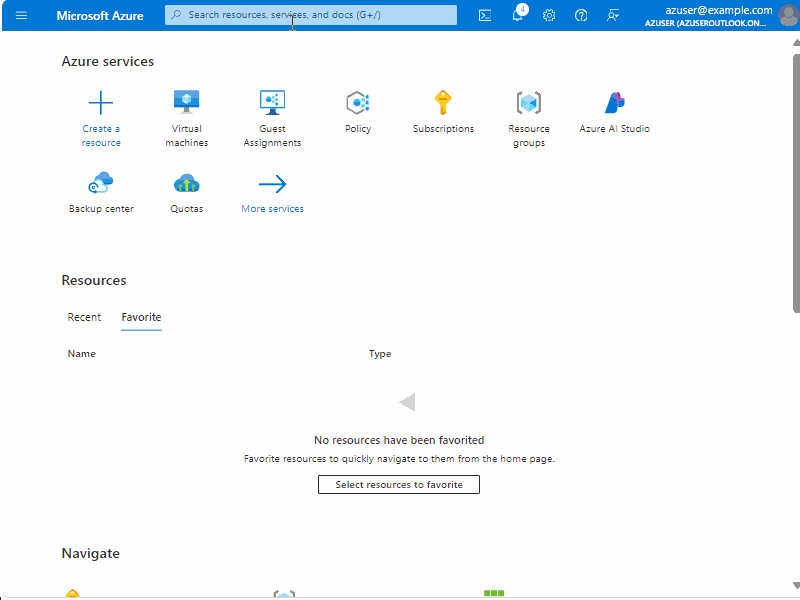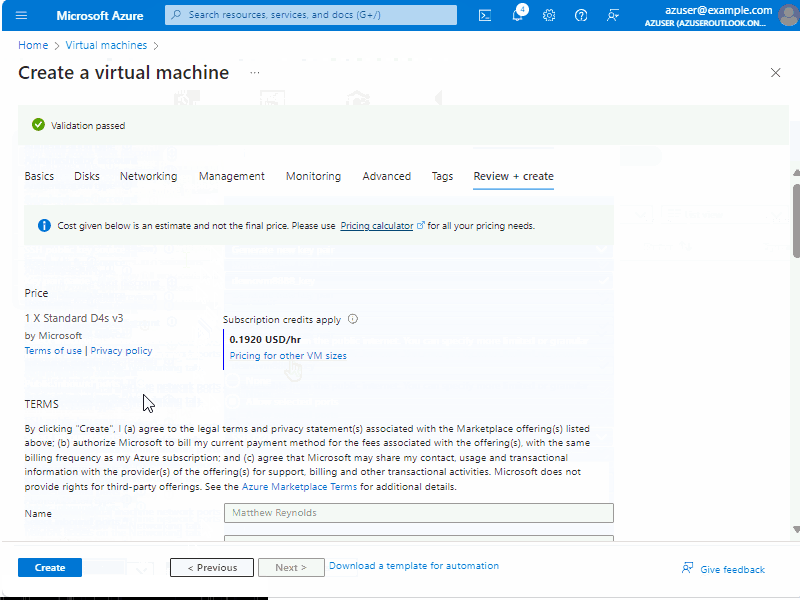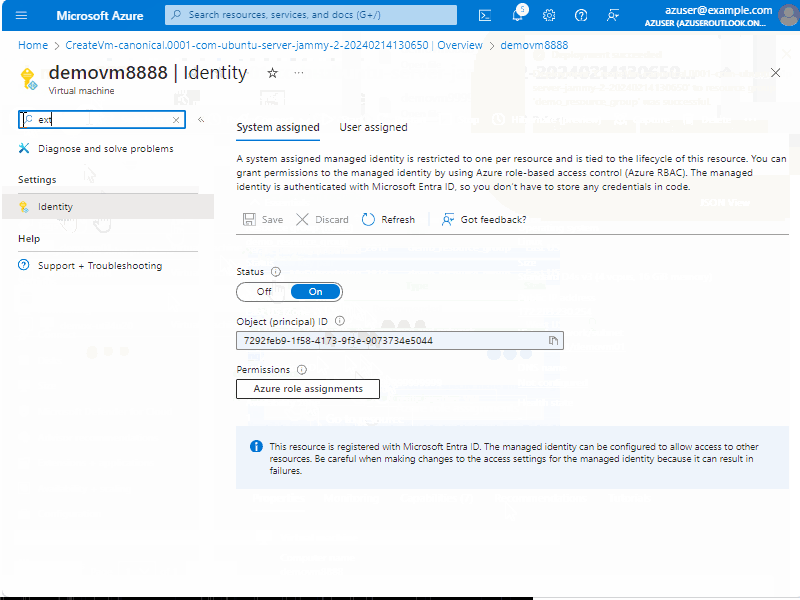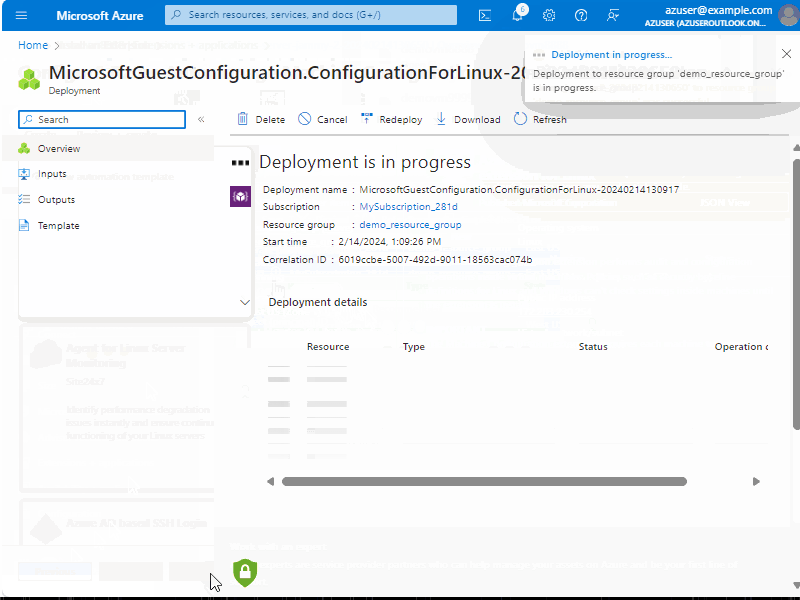
- Di navigasi sebelah kiri, pilih Identitas dan pastikan bahwa komputer memiliki identitas terkelola sistem
- Di navigasi sebelah kiri, pilih Ekstensi + aplikasi, lalu + Tambahkan
- Pilih ekstensi Azure Machine Configuration untuk ekstensi Windows dan pilih Berikutnya
- Pilih Tinjau + buat, lalu buat
F. Istirahatlah sebelum melanjutkan
Ketika PolicyDefinitions, PolicyAssignments, dan mesin baru terlibat, dibutuhkan beberapa menit agar semuanya mencapai status stabil. Pertimbangkan untuk menunggu setidaknya 30 menit sebelum melanjutkan ke langkah berikutnya.
G. Mengamati hasil kepatuhan
Langkah-langkah berikut memungkinkan Anda melihat rollup kepatuhan di ketinggian yang berbeda:
- Kepatuhan berdasarkan PolicyAssignment
- Jumlah komputer yang sesuai dan tidak patuh
- Ketinggian tertinggi, sangat berguna untuk armada besar
- Kepatuhan berdasarkan komputer
- Daftar mesin dengan ya/tidak per komputer
- Kepatuhan dengan mengatur, untuk komputer tertentu
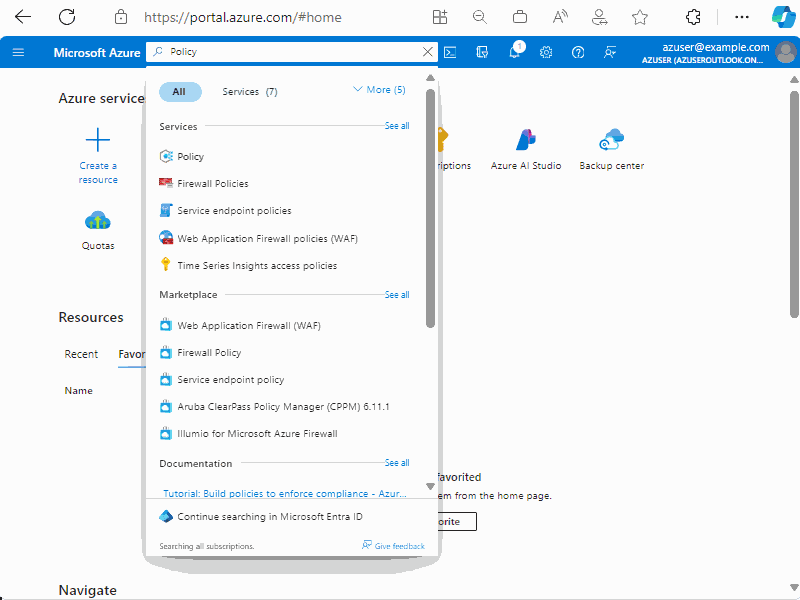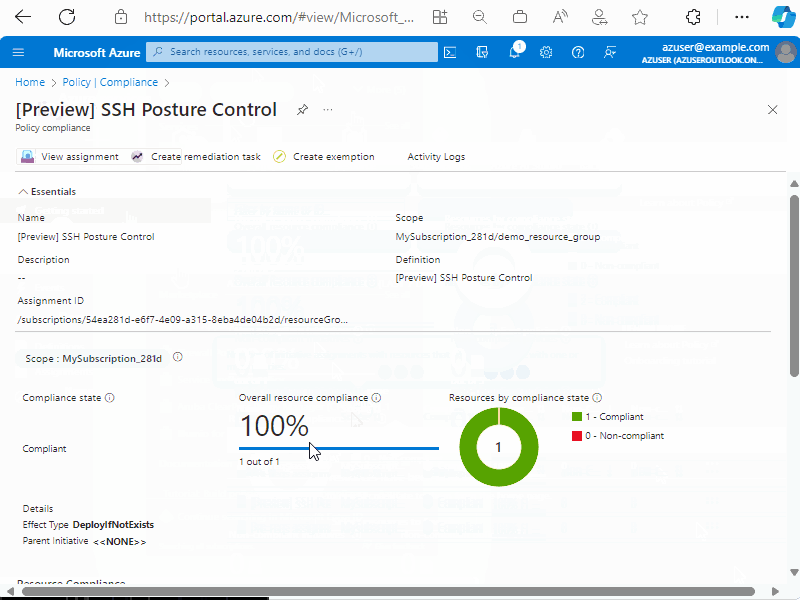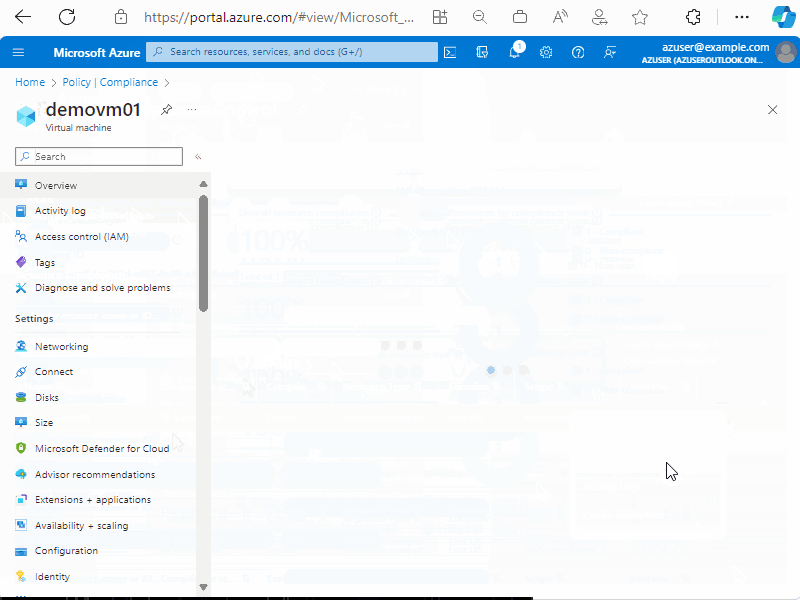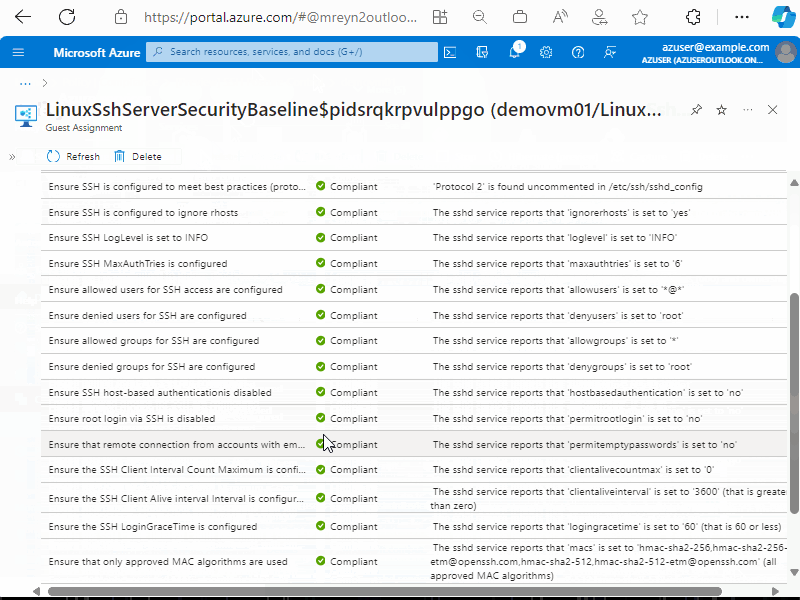
- Tingkat detail terdalam, seperti cuplikan layar di bagian atas artikel ini.
Petunjuk / Saran
Komputer baru Anda kemungkinan akan dinilai tidak patuh ketika menemukan kebijakan untuk pertama kalinya. Pengaturan SSH default dalam kebijakan lebih ketat daripada banyak gambar OS yang telah dikonfigurasi secara default. Setelah tambahan 20 menit atau lebih, Anda harus menemukan bahwa komputer Anda menjadi sesuai berkat logika remediasi bawaan SSH Posture Control.
- Menavigasi ke Kebijakan | Halaman kepatuhan .
- Pilih [Pratinjau] Kebijakan Kontrol Postur SSH.
- Amati bahwa jumlah mesin yang sesuai / tidak patuh dilaporkan
- Di bawah Kepatuhan Sumber Daya , Anda dapat melihat status untuk masing-masing komputer
- Untuk menelusuri detail pengaturan demi pengaturan untuk komputer tertentu:
- Klik ... di samping komputer, dan pilih Tampilkan sumber daya untuk mencapai halaman Gambaran Umum komputer
- Di navigasi sebelah kiri di bawah Operasi, klik Manajemen konfigurasi (bukan Konfigurasi di bawah Pengaturan)
- Klik SecureShell
- Halaman yang dihasilkan menunjukkan setiap pengaturan dalam konfigurasi dengan detail tentang kepatuhan serta bagaimana kepatuhan ditentukan.
Mulai menggunakan Pengalaman Lokal (PowerShell)
Prasyarat
- Anda harus menjalankan build Windows Server 2025 yang ditandatangani produksi di perangkat Anda.
- Modul OSConfig PowerShell harus diinstal di perangkat server Anda. Lihat Menginstal modul OSConfig PowerShell untuk detailnya.
- Anda harus menginstal layanan sshd dan menjalankan panduan ini: https://aka.ms/windows-openssh-install.
Untuk menerapkan garis besar, verifikasi bahwa garis besar diterapkan, hapus garis besar, atau lihat informasi kepatuhan terperinci untuk OSConfig di PowerShell, gunakan perintah pada tab berikut.
Konfigurasi
Untuk menerapkan skenario SSH, jalankan perintah berikut:
Set-OSConfigDesiredConfiguration -Scenario SSH -Default
Periksa
Untuk memverifikasi bahwa skenario SSH diterapkan dengan benar, jalankan perintah berikut:
Get-OSConfigDesiredConfiguration -Scenario SSH
Memeriksa kepatuhan
Untuk mendapatkan detail konfigurasi yang diinginkan untuk skenario yang ditentukan, gunakan perintah berikut. Output muncul dalam format tabel yang menyertakan nama item konfigurasi, status kepatuhannya, dan alasan ketidakpatuhnya.
Untuk memeriksa detail kepatuhan untuk skenario SSH, jalankan perintah berikut:
Get-OSConfigDesiredConfiguration -Scenario SSH | ft Name, @{ Name = "Status"; Expression={$_.Compliance.Status} }, @{ Name = "Reason"; Expression={$_.Compliance.Reason} } -AutoSize -Wrap
Konfigurasi Kustom
Untuk menyesuaikan pengaturan dalam skenario SSH, Anda dapat mengonfigurasi pengaturan dengan parameter '-Name' dan '-Value':
Set-OSConfigDesiredConfiguration -Scenario SSH -Name Banner -Value "Custom Banner"
Langkah berikutnya
Hubungi tim di Microsoft untuk memberikan umpan balik, permintaan fitur, dll.