Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Temukan cara mengonfigurasi pengaturan SSHD dengan mulus di seluruh armada server Anda dengan artikel ini, dimulai dengan audit konfigurasi yang ada dengan cermat untuk memastikan setiap perubahan diterapkan dengan presisi dan perawatan.
Untuk gambaran umum kontrol postur SSH yang lebih rinci lihat, Gambaran Umum: Apa itu Kontrol Postur SSH?.
Tantangan
Bayangkan Anda adalah admin yang bertanggung jawab atas armada komputer Linux yang meluas. Setiap mesin adalah titik masuk potensial untuk penyerang jika tidak diamankan dengan benar. Salah satu aspek penting untuk mengamankan mesin ini adalah menstandarkan pengaturan berbasis SSHD. Kebijakan keamanan organisasi Anda mengamanatkan bahwa semua port SSHD distandarkan ke satu port. Ini mungkin terdengar sederhana, tetapi dengan ratusan atau bahkan ribuan mesin, dapat dengan cepat menjadi mimpi buruk logistik.
Solusinya
Anda dapat menggunakan fitur Kontrol Postur SSH di Azure Policy/Konfigurasi Mesin dapat membantu. Fitur canggih ini memungkinkan Anda untuk mengaudit dan menerapkan postur keamanan SSH di seluruh armada perangkat Anda, memastikan konsistensi dan meningkatkan keamanan. Mari kita telusuri proses langkah demi langkah.
Langkah 1: Mengaudit pengaturan SSH saat ini melalui kebijakan "Audit keamanan SSH untuk Linux"
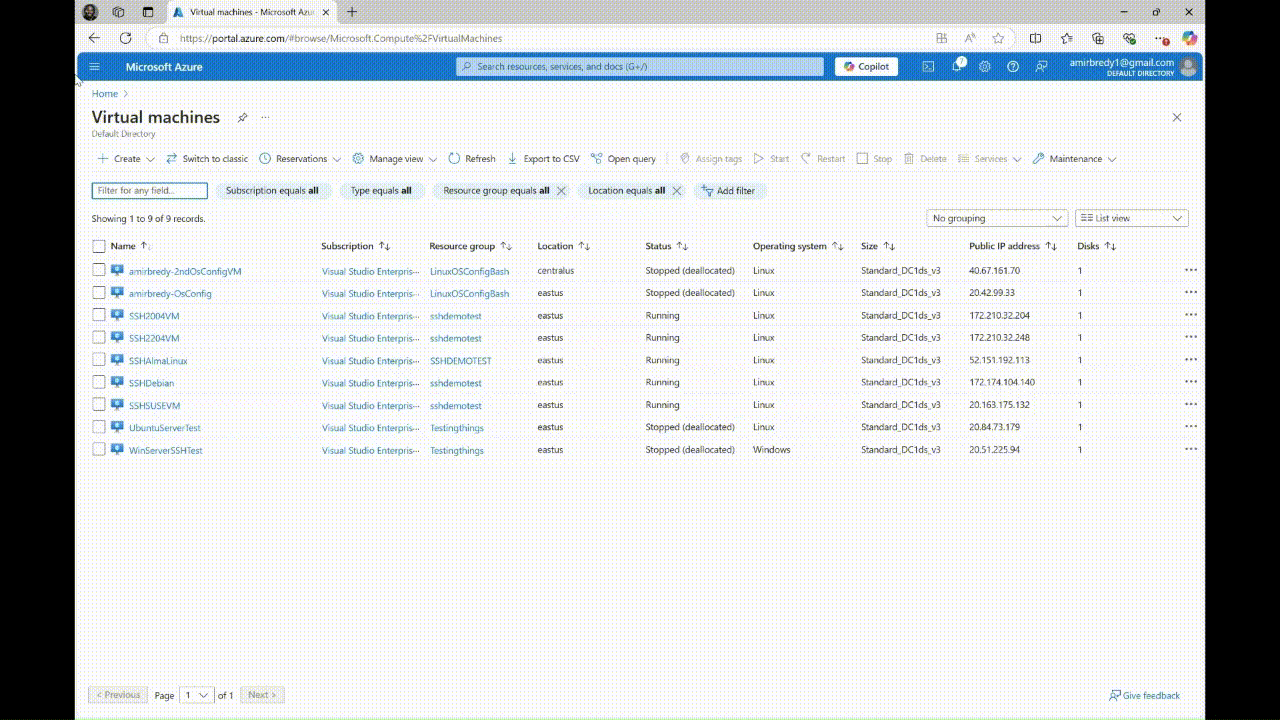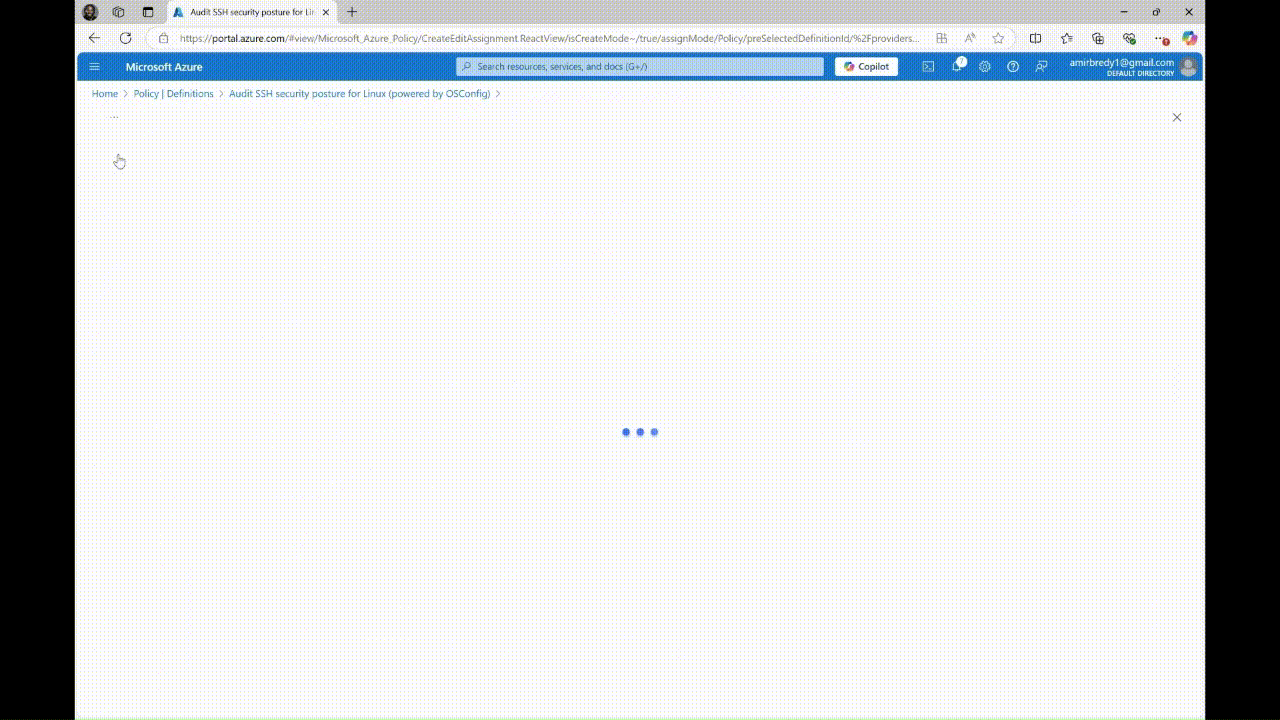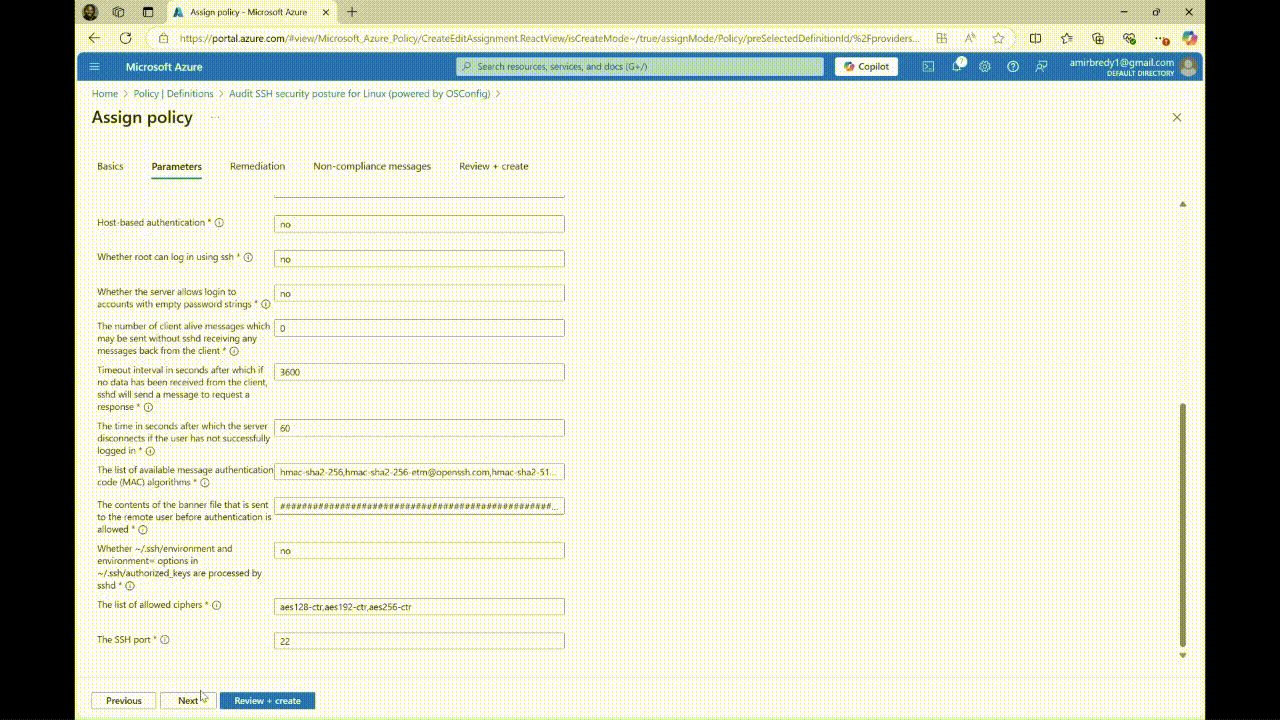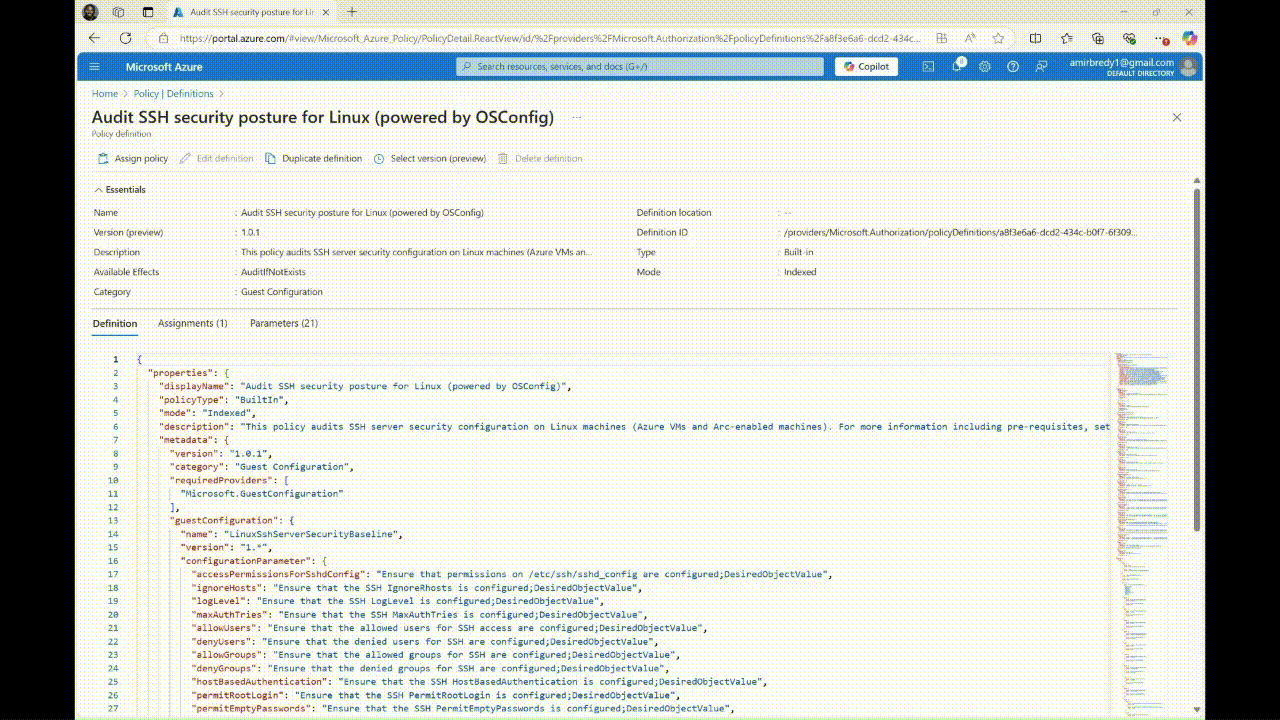 Kebijakan SSH Audit
Untuk menghindari timbulnya masalah saat mengonfigurasi kebijakan apa pun melalui Azure Policy, kami perlu memahami status komputer kami saat ini. Ini melibatkan audit komputer melalui kebijakan SSH untuk melihat port mana yang saat ini digunakan.
- Navigasi ke Kebijakan di portal Microsoft Azure.
- Klik Definisi.
- Filter menurut SSH dan pilih Postur Keamanan SSH Audit untuk kebijakan Linux.
- Tetapkan kebijakan, terapkan cakupan, dan atur parameter untuk memastikan port SSH diatur ke port yang Anda inginkan.
- Buat identitas terkelola, tinjau, dan buat kebijakan.
Izinkan 10 hingga 15 menit agar kebijakan mengaudit semua komputer Linux di armada Anda.
Mengaudit kebijakan SSH sangat penting karena memberikan pemahaman dasar tentang postur keamanan Anda saat ini. Tanpa langkah ini, Anda akan memberlakukan kebijakan secara membabi buta, berpotensi menyebabkan gangguan atau mesin yang tidak sesuai. Dengan mengaudit terlebih dahulu, Anda memastikan bahwa Anda memiliki gambaran yang jelas tentang lingkungan Anda, yang penting untuk penegakan kebijakan yang efektif.
Langkah 2: Meninjau hasil audit kami
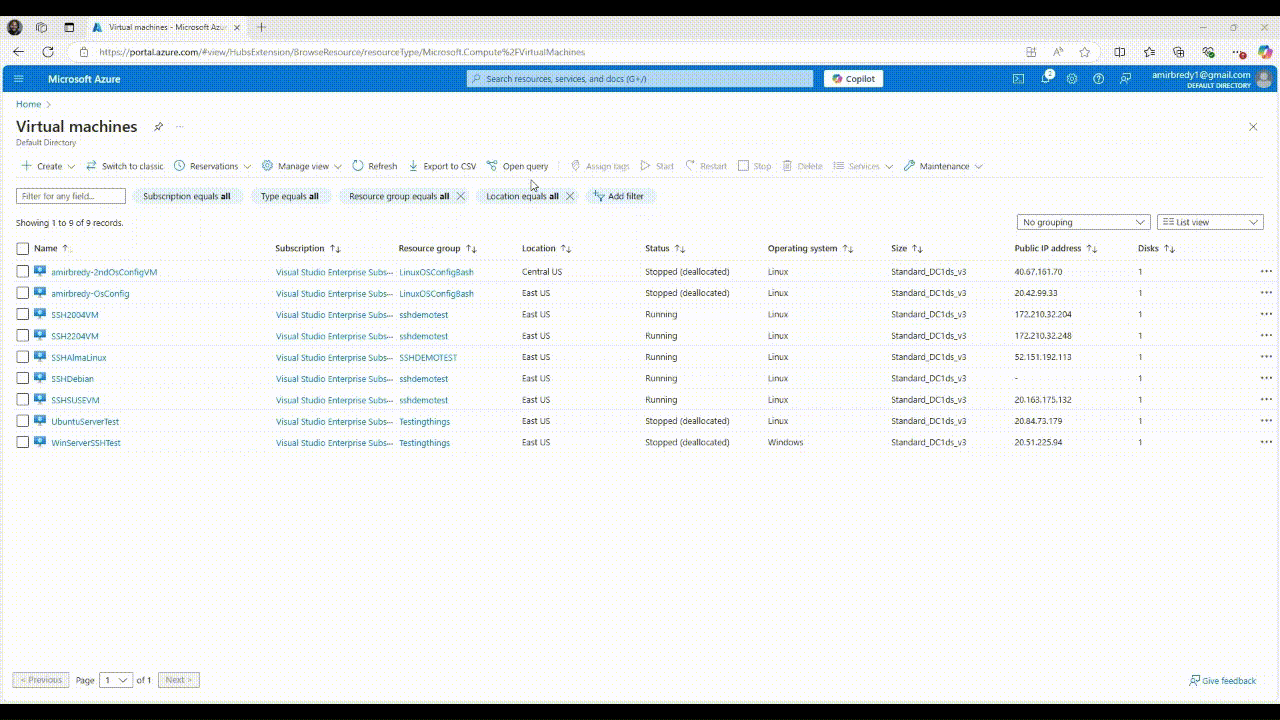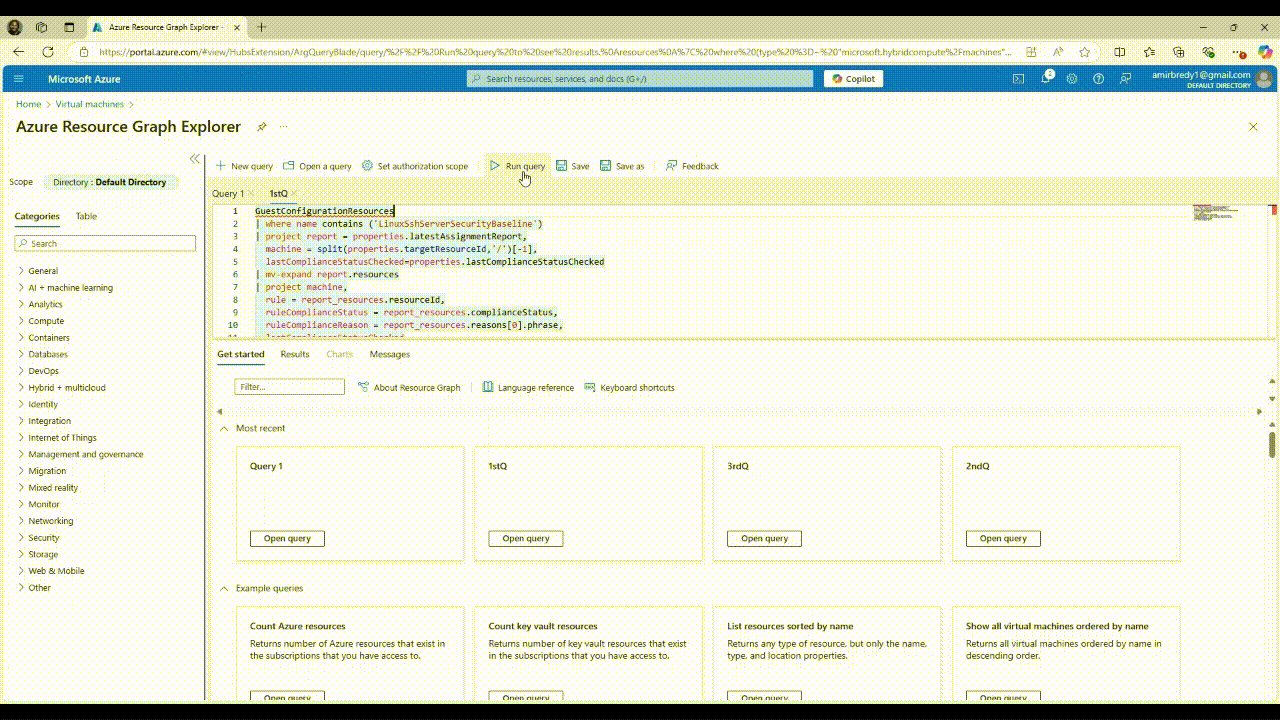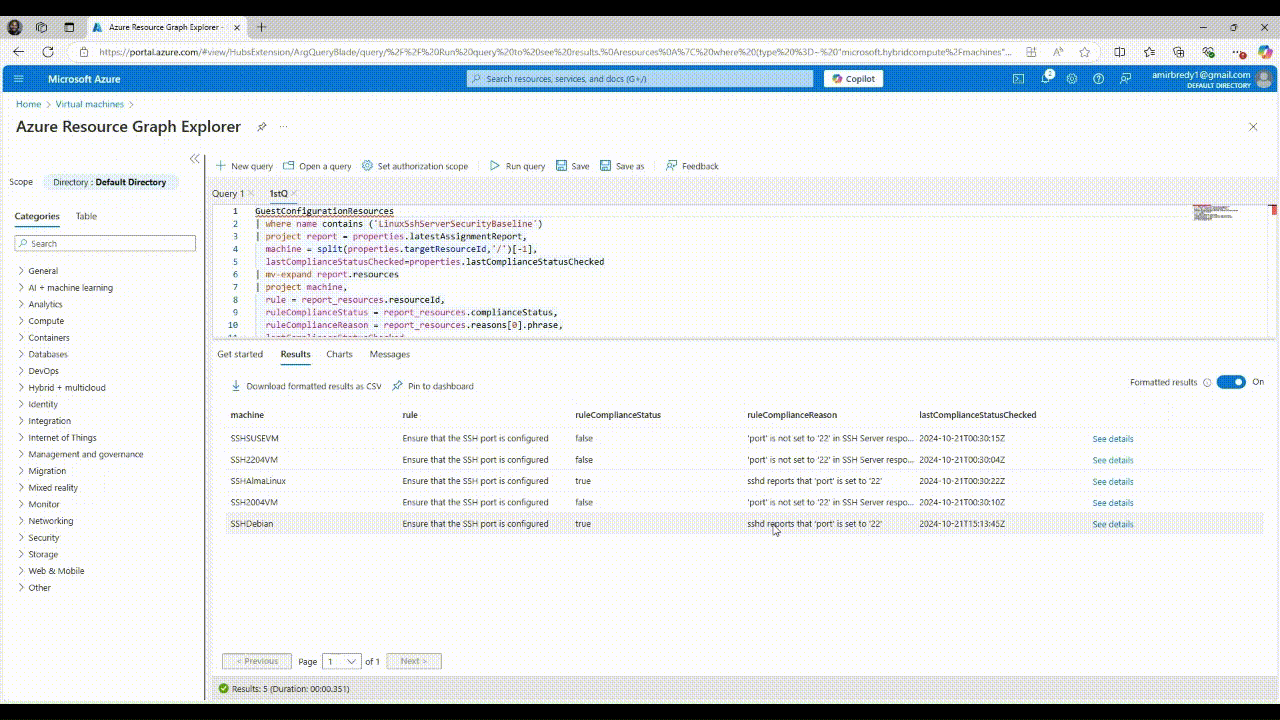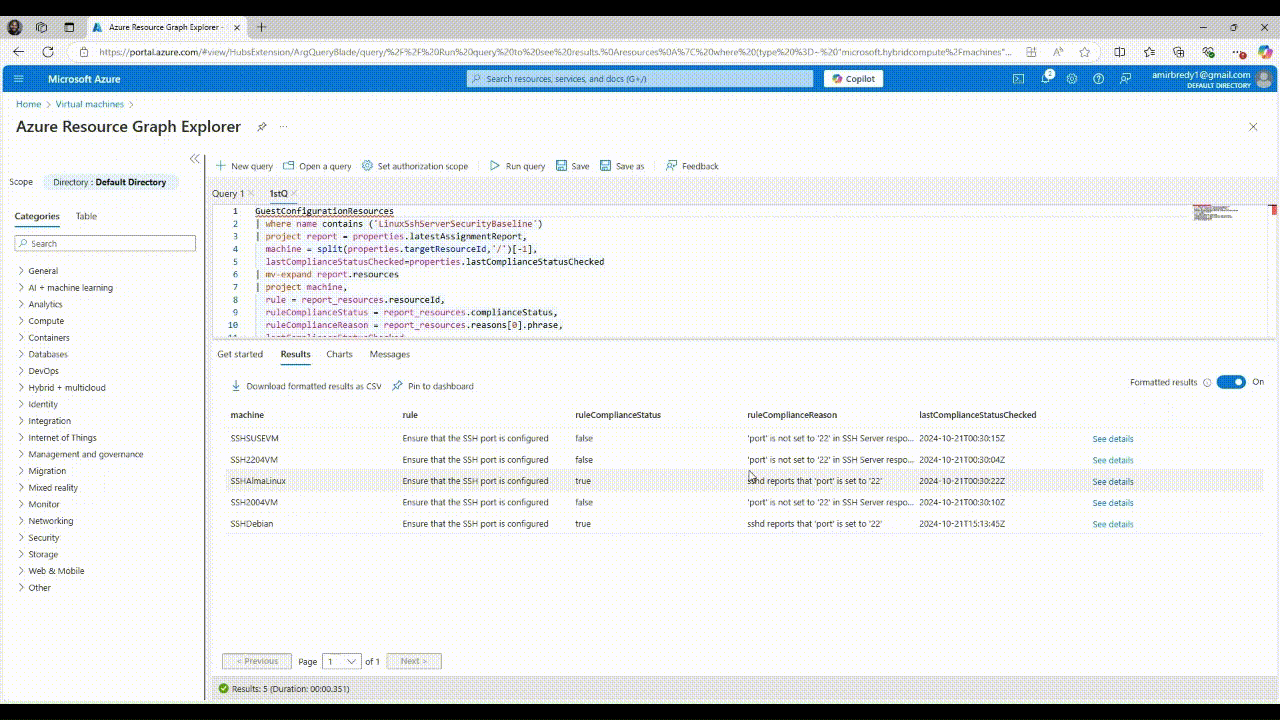
Setelah audit selesai, saatnya untuk meninjau hasilnya. Ini akan memberi kita gambaran yang jelas tentang mesin mana yang sesuai, dan mana yang tidak.
Untuk melakukannya, Anda bisa menggunakan kueri Azure Resource Graph:
Buka kueri untuk melihat melalui berbagai port pada armada komputer Anda.
- Jalankan kueri untuk menampilkan satu baris per komputer dengan data audit untuk port di kolom.
     // SSH port rule detail
     GuestConfigurationResources
     | where name contains "LinuxSshServerSecurityBaseline"
     | project report = properties.latestAssignmentReport,
      machine = split(properties.targetResourceId,'/')[-1],
      lastComplianceStatusChecked=properties.lastComplianceStatusChecked
     | mv-expand report.resources
     | project machine,
      rule = report_resources.resourceId,
      ruleComplianceStatus = report_resources.complianceStatus,
      ruleComplianceReason = report_resources.reasons[0].phrase,
      lastComplianceStatusChecked
     | where rule contains('port')
Melalui tangkapan layar di atas, kita dapat melihat bahwa beberapa komputer menggunakan port 22 sementara yang lain menggunakan port yang berbeda.
Nota
Kueri seperti yang ditunjukkan di atas dapat diedit agar sesuai dengan kebutuhan yang diinginkan admin, seperti mengkueri seluruh armada Anda untuk menemukan mesin apa pun yang mengizinkan masuk root.
Meninjau hasil audit memungkinkan Anda mengidentifikasi pola dan outlier di armada Anda. Langkah ini penting untuk menentukan mesin tertentu yang membutuhkan perhatian dan memahami tingkat kepatuhan keseluruhan. Ini juga membantu dalam berkomunikasi dengan keadaan saat ini kepada pemangku kepentingan, memberikan transparansi dan membangun kepercayaan dalam prosesnya.
Langkah 3: Mengkomunikasikan perubahan
Sekarang setelah kita tahu mesin mana yang menggunakan port selain port yang diinginkan, sangat penting untuk mengomunikasikan perubahan ini kepada pemangku kepentingan. Ini memastikan semua orang mengetahui perubahan yang akan datang dan dapat memperbarui alur kerja mereka dengan sesuai.
Penting
Komunikasi yang efektif adalah kunci keberhasilan implementasi kebijakan. Dengan memberi tahu pemangku kepentingan tentang perubahan, Anda memastikan bahwa tidak ada kejutan dan bahwa semua orang siap untuk transisi. Langkah ini membantu mendapatkan pembelian dari tim yang berbeda dan meminimalkan perlawanan terhadap perubahan.
Langkah 4: Menerapkan pengaturan baru melalui kebijakan "Mengonfigurasi postur keamanan SSH untuk Linux"
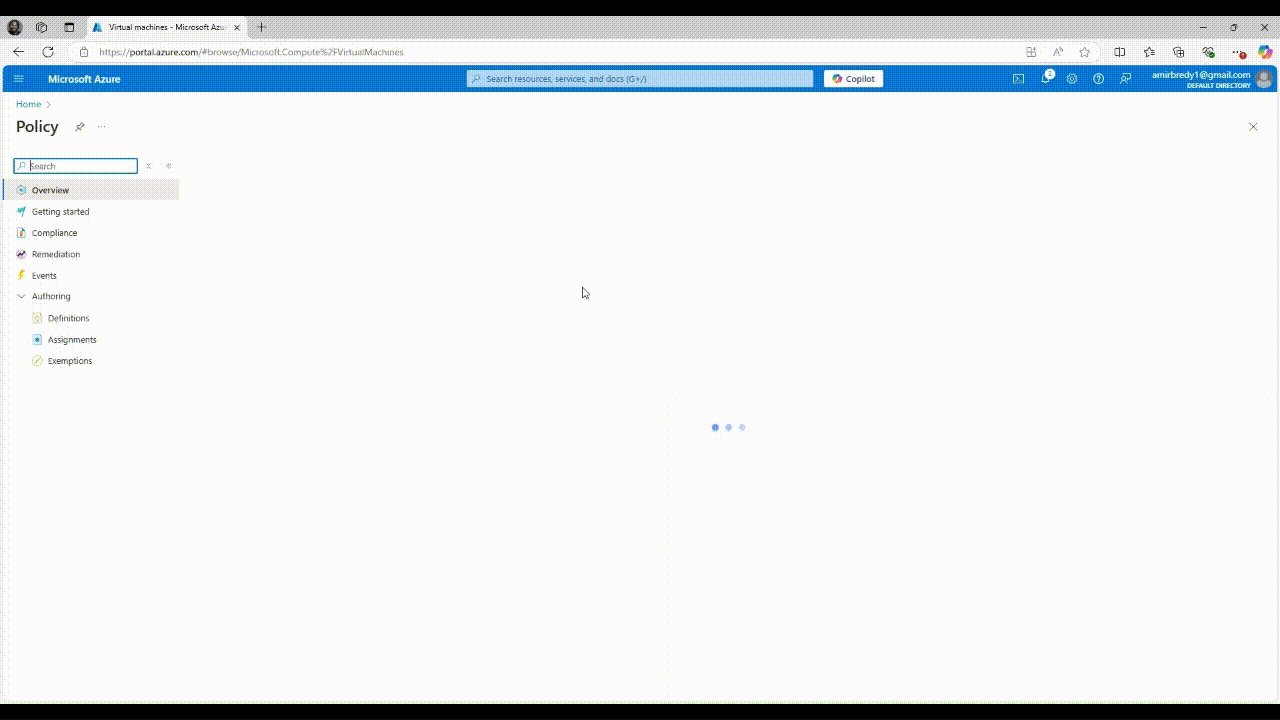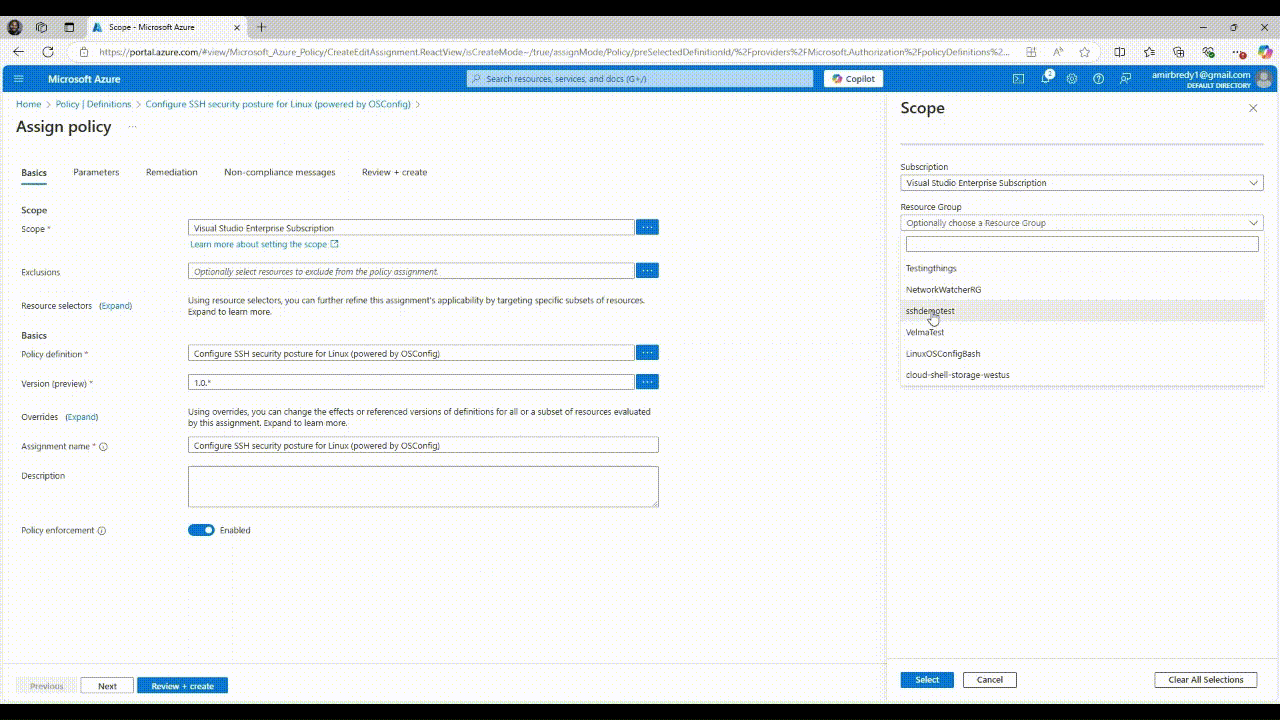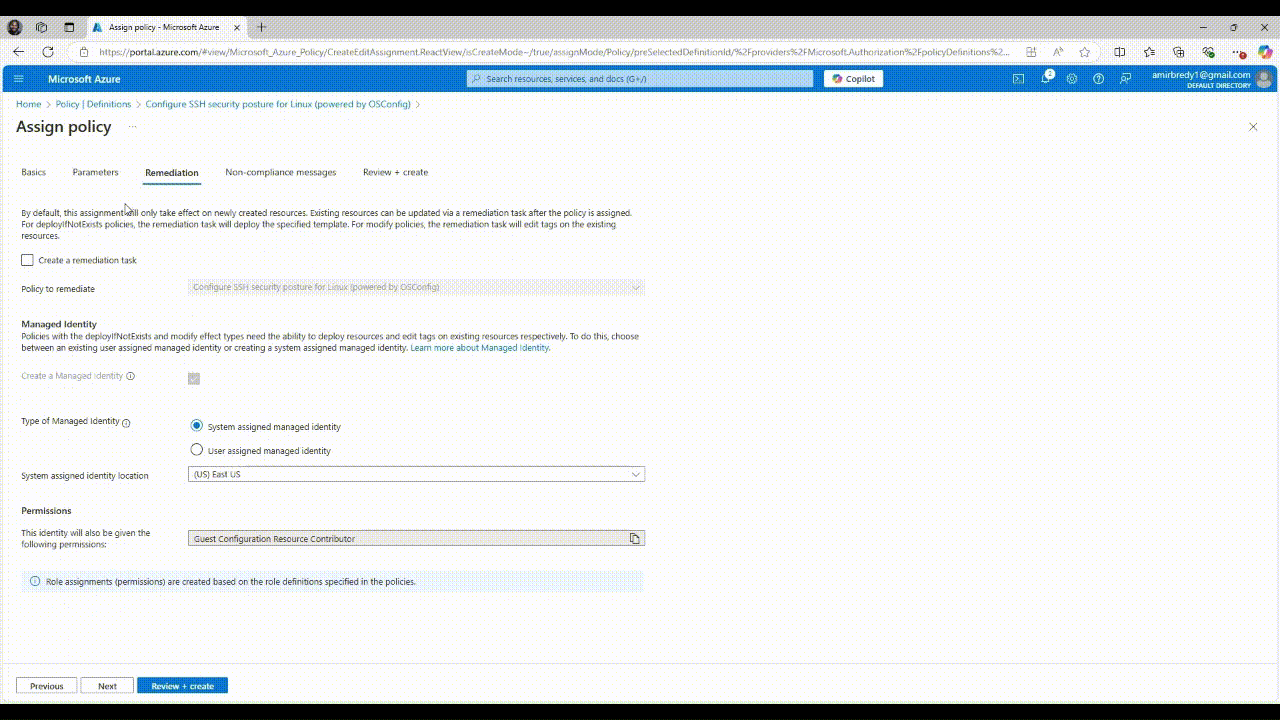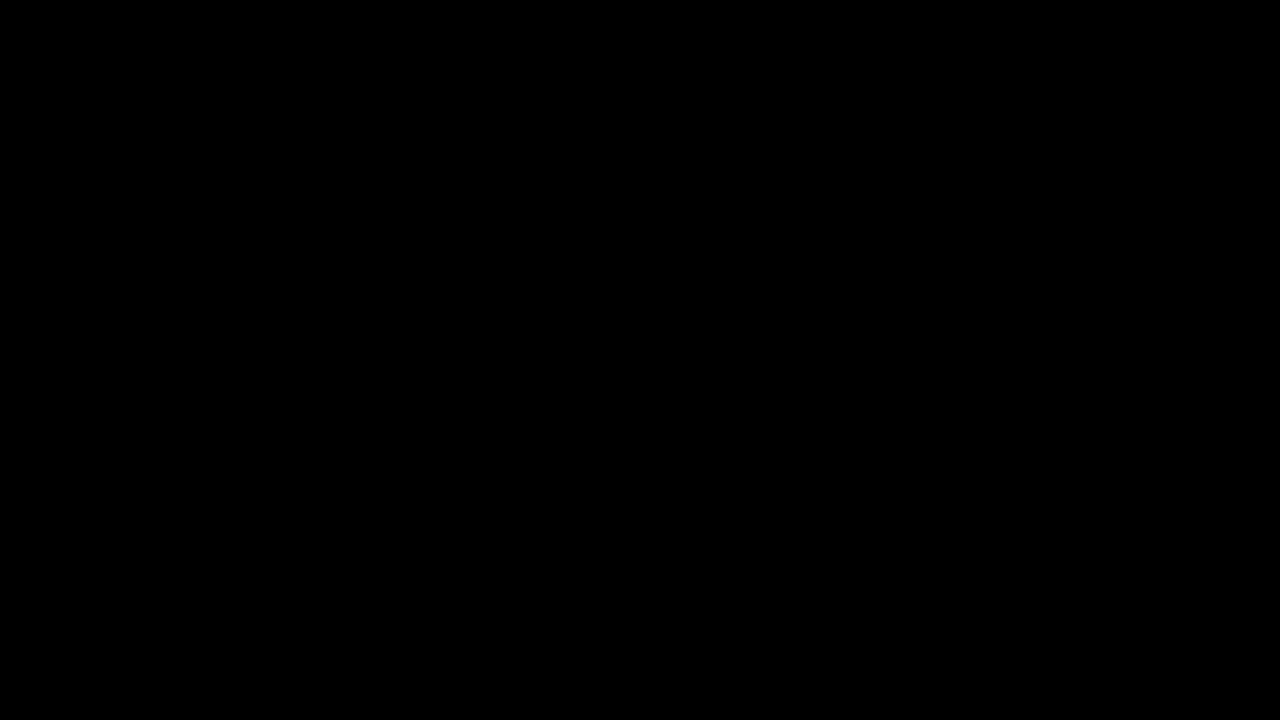
Dengan persetujuan pemangku kepentingan, kita sekarang dapat memberlakukan kebijakan SSH yang dikonfigurasi. Langkah ini akan menstandarkan port SSHD di semua komputer.
- Buka Definisi Kebijakan.
- Filter menurut SSH
dan pilih Konfigurasikan Postur Keamanan SSH untuk Linux . - Tetapkan kebijakan, pilih cakupan, dan atur parameter untuk memastikan port diatur ke port yang Anda inginkan.
- Aktifkan remediasi untuk mengubah port dan semua komputer yang dibuat sebelum mengatur kebijakan.
- Tinjau, lalu buat kebijakan.
Memberlakukan kebijakan konfigurasi SSH adalah langkah penting di mana perubahan aktual dilakukan. Langkah ini memastikan bahwa semua komputer mematuhi standar keamanan, mengurangi permukaan serangan dan meningkatkan keamanan secara keseluruhan. Dengan mengaktifkan remediasi, Anda mengotomatiskan proses, menghemat waktu dan upaya sambil memastikan konsistensi di seluruh armada.
Langkah 5: Memverifikasi perubahan kami
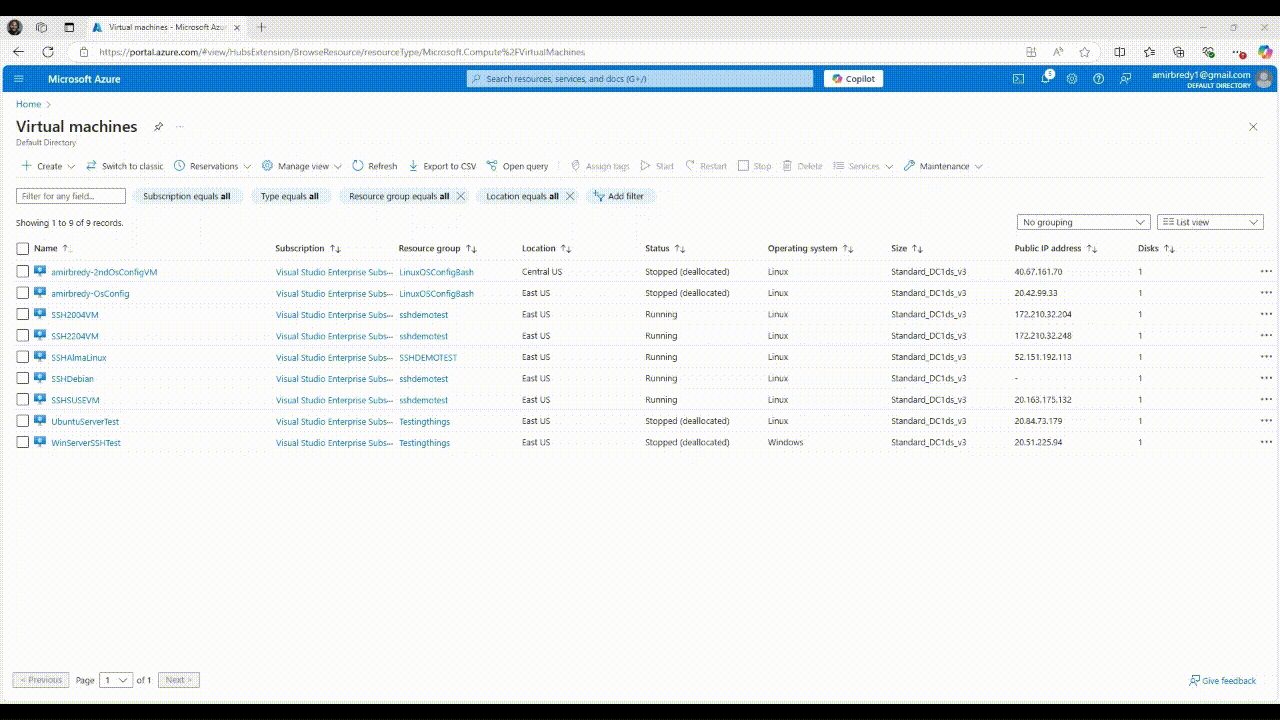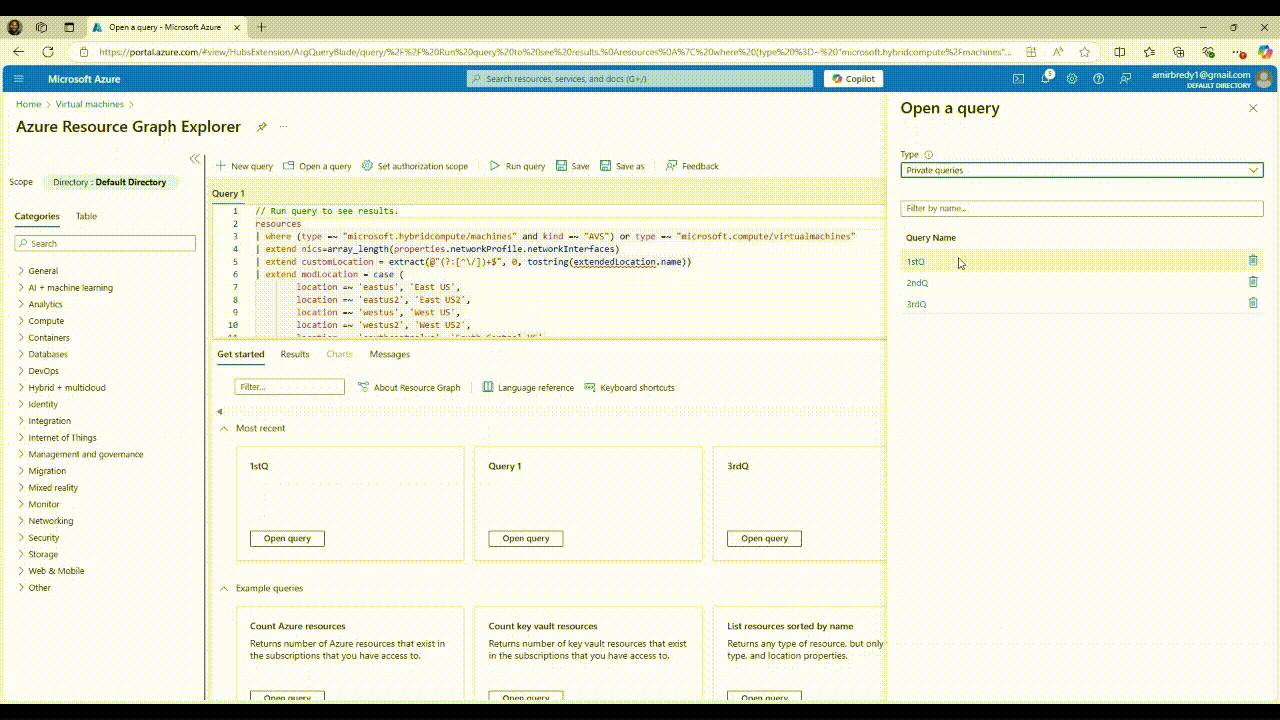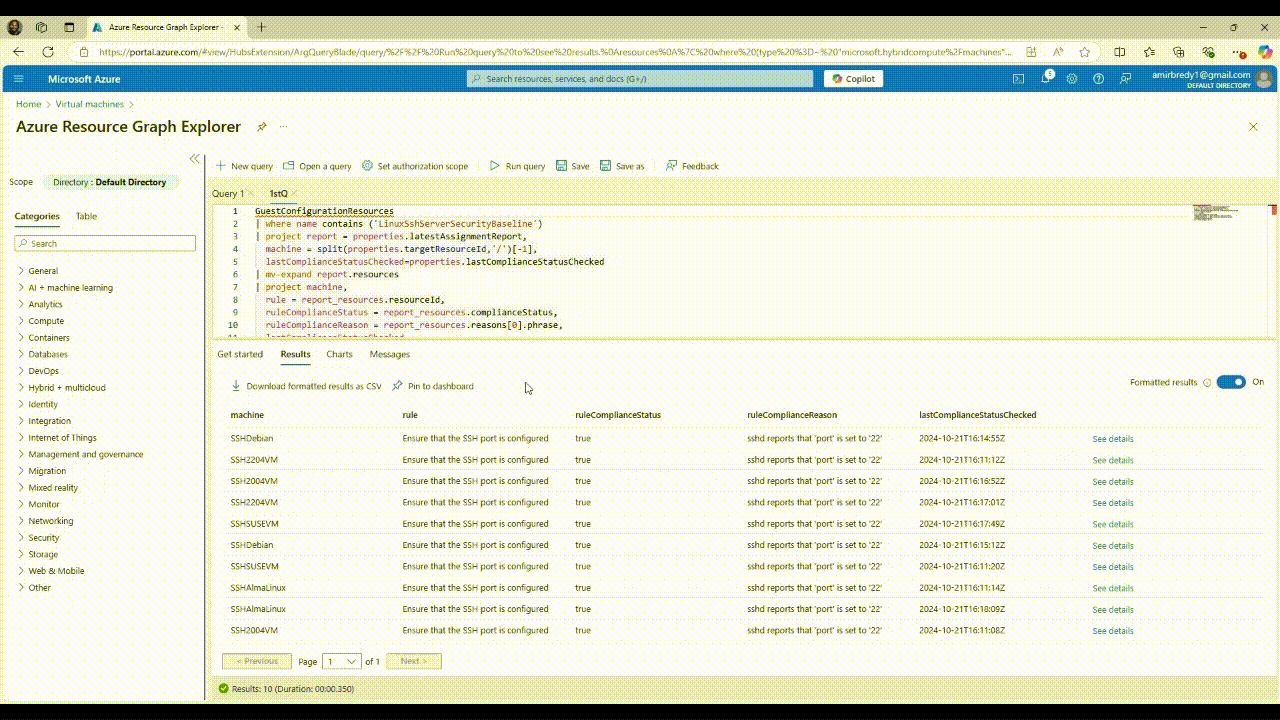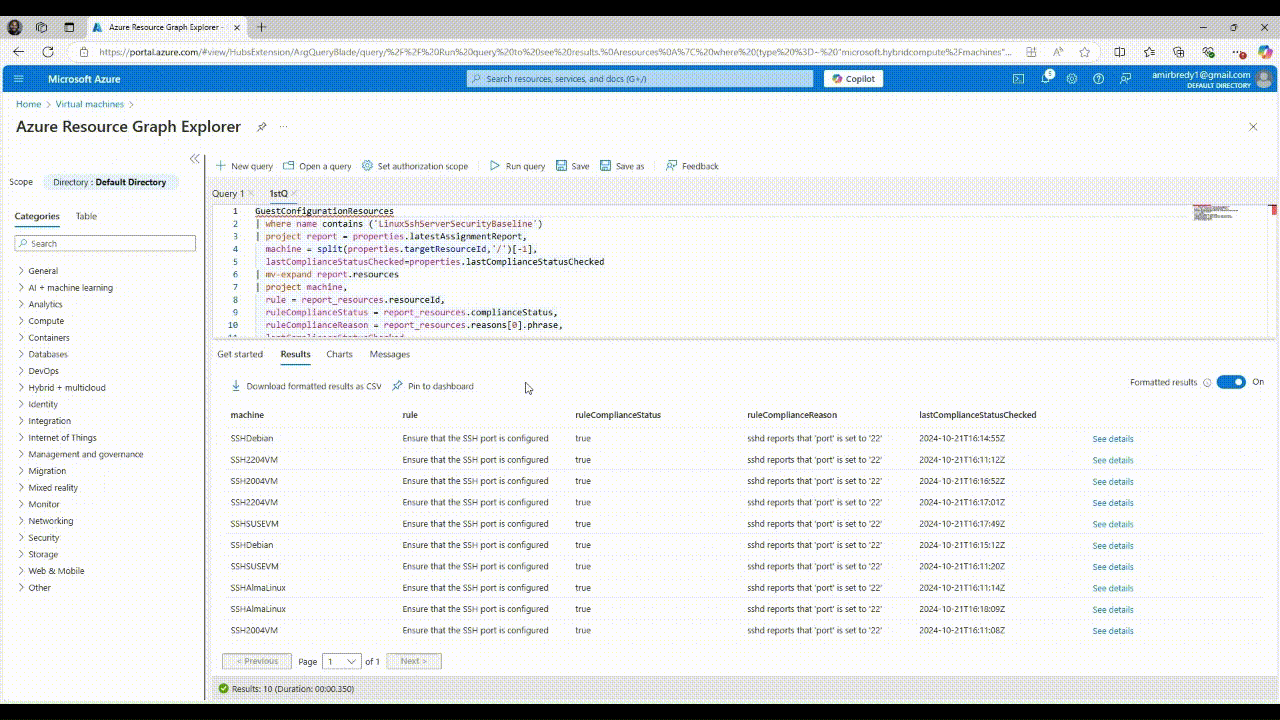 Kueri Azure Resource Graph
Setelah beberapa jam, saatnya untuk memverifikasi bahwa semua mesin sekarang menggunakan port yang Anda inginkan. Anda bisa menjalankan kueri yang sama seperti sebelumnya untuk memeriksa status kepatuhan.
Penting
Verifikasi adalah langkah terakhir untuk memastikan bahwa penegakan kebijakan berhasil. Langkah ini memberikan jaminan bahwa semua komputer sesuai dan bahwa perubahan telah diterapkan dengan benar. Ini juga membantu dalam mengidentifikasi masalah apa pun yang mungkin muncul selama proses penegakan, memungkinkan penyelesaian tepat waktu.
Segera hadir
Garis besar Azure Security untuk Linux sekarang dalam pratinjau publik! Ini termasuk Kontrol Postur SSH ditambah lebih banyak aturan keamanan dan manajemen untuk mengamankan armada perangkat Linux Anda dengan lebih baik. Untuk informasi selengkapnya, lihat mulai cepat : Mengaudit garis besar keamanan Azure untuk Linux dengan mesin uji.
Dokumentasi lainnya
- Ringkasan dan referensi: Untuk informasi konseptual, referensi, dan FAQ, lihat Gambaran Umum : Apa itu Kontrol Postur SSH?.
Mulai Cepat : Untuk pengalaman langsung klik-demi-klik, lihat Mulai Cepat: Menerapkan Kontrol Postur SSH .ke mesin uji
Sumber daya terkait
- Untuk dukungan dengan masalah, dll., hubungi Dukungan Microsoft
- Untuk memberikan umpan balik, diskusikan permintaan fitur, dll. hubungi: linux_sec_config_mgmt@service.microsoft.com