Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Microsoft Azure mencakup alat untuk melindungi data sesuai dengan kebutuhan keamanan dan kepatuhan perusahaan Anda. Artikel ini berfokus pada:
- Bagaimana data dilindungi saat tidak aktif di seluruh Microsoft Azure.
- Berbagai komponen yang mengambil bagian dalam implementasi perlindungan data.
- Manfaat dan pengorbanan dari berbagai pendekatan perlindungan manajemen utama.
Enkripsi saat tidak aktif adalah persyaratan keamanan umum. Azure mengenkripsi data saat tidak aktif secara default dengan menggunakan kunci yang dikelola platform. Pendekatan ini memberi organisasi enkripsi otomatis tanpa risiko atau biaya solusi manajemen kunci kustom. Organisasi dapat mengandalkan Azure untuk mengelola enkripsi saat tidak aktif dengan menggunakan kunci yang dikelola platform, atau mereka dapat menggunakan kunci yang dikelola pelanggan saat mereka memerlukan kontrol ekstra atas kunci enkripsi dan kebijakan manajemen kunci.
Apa itu enkripsi saat istirahat?
Enkripsi adalah pengodean data yang aman yang digunakan untuk melindungi kerahasiaan data. Enkripsi saat istirahat dirancang di Azure menggunakan enkripsi simetris untuk mengenkripsi dan mendekripsi data dalam jumlah besar dengan cepat sesuai dengan model konseptual sederhana:
- Kunci enkripsi simetris mengenkripsi data saat ditulis ke penyimpanan.
- Kunci enkripsi yang sama mendekripsi data tersebut saat disiapkan untuk digunakan dalam memori.
- Partisi yang berbeda dapat menggunakan kunci yang berbeda.
- Simpan kunci di lokasi yang aman dengan kontrol akses berbasis identitas dan kebijakan audit. Jika kunci enkripsi data disimpan di luar lokasi yang aman, enkripsi dengan menggunakan kunci enkripsi kunci yang disimpan di lokasi yang aman.
Dalam praktiknya, skenario manajemen dan kontrol kunci, serta jaminan skala dan ketersediaan, memerlukan konstruksi tambahan. Bagian berikut menjelaskan konsep dan komponen enkripsi data saat diam di Microsoft Azure.
Tujuan enkripsi saat tidak aktif
Enkripsi saat tidak aktif melindungi data yang disimpan. Serangan terhadap data saat tidak aktif termasuk upaya untuk mendapatkan akses fisik ke perangkat keras yang menyimpan data dan kemudian membahayakan data yang terkandung. Dalam serangan seperti itu, hard drive server mungkin salah ditangani selama pemeliharaan, yang memungkinkan penyerang untuk menghapus hard drive. Penyerang kemudian menempatkan hard drive ke komputer di bawah kendali mereka untuk mencoba mengakses data.
Enkripsi saat tidak aktif membantu mencegah penyerang mengakses data yang tidak terenkripsi dengan memastikan bahwa data dienkripsi pada disk. Jika penyerang mendapatkan hard drive dengan data terenkripsi tetapi bukan kunci enkripsi, penyerang harus mengalahkan enkripsi untuk membaca data. Serangan ini jauh lebih kompleks dan memakan sumber daya daripada mengakses data yang tidak terenkripsi di hard drive. Untuk alasan ini, banyak organisasi menjadikan enkripsi saat istirahat sebagai persyaratan prioritas tinggi.
Tata kelola data dan upaya kepatuhan organisasi mungkin juga memerlukan enkripsi saat tidak aktif. Peraturan industri dan pemerintah seperti HIPAA, PCI, dan FedRAMP menjabarkan perlindungan khusus untuk perlindungan data dan persyaratan enkripsi. Beberapa peraturan tersebut memerlukan enkripsi saat tidak aktif. Untuk informasi selengkapnya tentang pendekatan Microsoft terhadap validasi FIPS 140, lihat Standar Pemrosesan Informasi Federal (FIPS) 140.
Selain memenuhi persyaratan kepatuhan dan peraturan, enkripsi saat istirahat memberikan perlindungan mendalam pada pertahanan. Microsoft Azure menyediakan platform yang sesuai untuk layanan, aplikasi, dan data. Platform ini juga menyediakan keamanan fasilitas dan fisik yang komprehensif, kontrol akses data, dan audit. Namun, penting untuk memberikan langkah-langkah keamanan "tumpang tindih" ekstra jika salah satu langkah keamanan lainnya gagal. Enkripsi saat tidak aktif menyediakan langkah-langkah keamanan seperti itu.
Microsoft menyediakan opsi enkripsi saat tidak aktif di seluruh layanan cloud dan memberi Anda kontrol atas kunci enkripsi dan log penggunaan kunci. Microsoft juga sedang berupaya mengenkripsi semua data pelanggan yang tidak aktif secara default.
Opsi manajemen kunci
Azure menyediakan dua pendekatan utama untuk mengelola kunci enkripsi:
Kunci yang dikelola platform (default) (terkadang juga disebut kunci yang dikelola layanan): Azure secara otomatis menangani semua aspek manajemen kunci enkripsi, termasuk pembuatan kunci, penyimpanan, rotasi, dan pencadangan. Pendekatan ini menyediakan enkripsi saat tidak aktif dengan konfigurasi nol, dan Azure mengaktifkannya secara default di seluruh layanan Azure. Kunci yang dikelola platform menawarkan tingkat kenyamanan tertinggi dan tidak memerlukan biaya tambahan atau overhead manajemen.
Kunci yang dikelola pelanggan (opsional): Organisasi yang memerlukan kontrol lebih besar atas kunci enkripsi mereka dapat memilih untuk mengelola kunci mereka sendiri dengan menggunakan Azure Key Vault atau Azure Key Vault Managed HSM. Pendekatan ini memungkinkan Anda mengontrol siklus hidup kunci, kebijakan akses, dan operasi kriptografi. Kunci yang dikelola pelanggan memberikan kontrol ekstra dengan mengorbankan peningkatan tanggung jawab dan kompleksitas manajemen. Untuk organisasi dengan persyaratan peraturan atau kontrak yang mengamanatkan materi kunci secara fisik berada di luar infrastruktur Microsoft, Azure Key Vault Managed HSM juga mendukung manajemen kunci eksternal (pratinjau), yang menyimpan kunci enkripsi kunci (KEK) dalam modul keamanan perangkat keras (HSM) yang dioperasikan pelanggan sepenuhnya di luar Azure.
Pilihan antara pendekatan ini tergantung pada persyaratan keamanan, kebutuhan kepatuhan, dan preferensi operasional organisasi Anda. Sebagian besar organisasi dapat mengandalkan kunci yang dikelola platform untuk perlindungan enkripsi yang kuat, sementara organisasi dengan persyaratan peraturan atau keamanan tertentu mungkin memilih kunci yang dikelola pelanggan.
Azure enkripsi saat tidak aktif
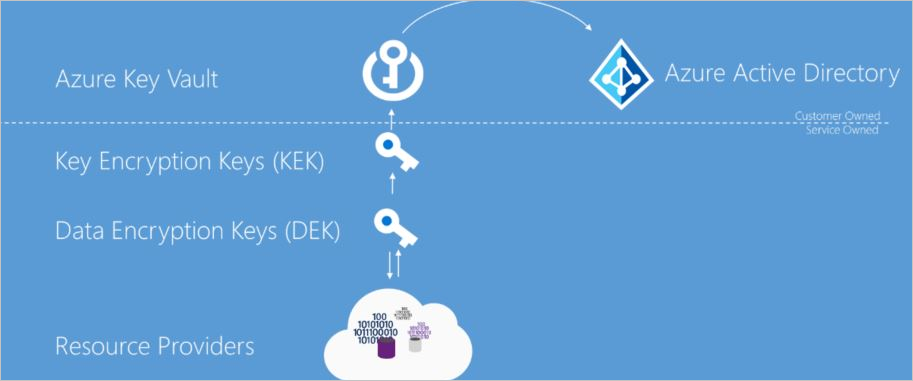
Seperti yang dijelaskan sebelumnya, enkripsi saat tidak aktif membuat data tetap terenkripsi di disk dengan menggunakan kunci enkripsi rahasia. Untuk mencapai tujuan tersebut, layanan Azure memerlukan pembuatan kunci yang aman, penyimpanan, kontrol akses, dan manajemen kunci enkripsi. Meskipun detailnya mungkin bervariasi, implementasi enkripsi layanan Azure saat tidak aktif menggunakan istilah yang diilustrasikan dalam diagram berikut.
Azure Key Vault
Lokasi penyimpanan kunci enkripsi dan kontrol akses ke kunci tersebut adalah pusat bagi model enkripsi saat istirahat. Anda perlu sangat mengamankan kunci tetapi membuatnya dapat dikelola oleh pengguna tertentu dan tersedia untuk layanan tertentu. Untuk layanan Azure, Azure Key Vault (tingkat Premium) atau Azure Key Vault Managed HSM adalah solusi penyimpanan kunci yang direkomendasikan dan memberikan pengalaman manajemen umum di seluruh layanan. Anda menyimpan dan mengelola kunci di brankas kunci, dan Anda dapat memberi pengguna atau layanan akses ke brankas kunci. Azure Key Vault mendukung kunci yang dibuat pelanggan dan kunci pelanggan yang diimpor untuk digunakan dalam skenario kunci enkripsi yang dikelola pelanggan.
Microsoft Entra ID
Anda dapat memberikan izin akun Microsoft Entra untuk menggunakan kunci yang disimpan di Azure Key Vault, baik untuk mengelolanya atau untuk mengaksesnya untuk operasi enkripsi dan dekripsi.
Enkripsi amplop dengan hierarki kunci
Anda menggunakan lebih dari satu kunci enkripsi dalam implementasi enkripsi saat tidak aktif. Menyimpan kunci enkripsi di Azure Key Vault memastikan akses kunci yang aman dan manajemen kunci pusat. Namun, akses lokal layanan ke kunci enkripsi lebih efisien untuk enkripsi dan dekripsi massal daripada berinteraksi dengan Key Vault untuk setiap operasi data. Pendekatan ini memungkinkan enkripsi yang lebih kuat dan kinerja yang lebih baik. Membatasi penggunaan kunci enkripsi tunggal mengurangi risiko kunci disusupi dan biaya enkripsi ulang ketika kunci harus diganti. Model enkripsi Azure saat tidak aktif menggunakan enkripsi amplop, di mana KEK mengenkripsi kunci enkripsi data (DEK). Model ini membentuk hierarki utama yang lebih baik menangani persyaratan performa dan keamanan:
- Kunci enkripsi data (DEK) - Kunci AES-256 simetris yang mengenkripsi partisi atau blok data, terkadang juga disebut sebagai kunci data. Satu sumber daya dapat memiliki banyak partisi dan banyak DEK. Mengenkripsi setiap blok data dengan kunci yang berbeda membuat serangan kriptanalisis menjadi lebih sulit. Membiarkan DEK tetap berada di dalam layanan yang mengenkripsi dan mendekripsi data akan memaksimalkan kinerja.
- Kunci enkripsi kunci (KEK) - Kunci enkripsi yang mengenkripsi DEK dengan menggunakan enkripsi amplop, juga disebut sebagai pembungkus. Dengan menggunakan KEK yang tidak pernah meninggalkan Key Vault, Anda dapat mengenkripsi dan mengontrol DEK. Entitas yang memiliki akses ke KEK dapat berbeda dari entitas yang memerlukan DEK. Entitas dapat memperantara akses ke DEK untuk membatasi akses setiap DEK ke partisi tertentu. Karena mendekripsi DEK memerlukan KEK, Anda dapat menghapus DEK dan data secara kriptografis dengan menonaktifkan KEK. Menonaktifkan KEK membuat semua layanan dependen tidak dapat diakses, seperti database Azure SQL Transparent Data Encryption (TDE), akun Azure Storage dengan kunci yang dikelola pelanggan, dan VM yang dilindungi Azure Disk Encryption. Menonaktifkan juga hanya memengaruhi brankas tempat kunci itu berada. Jika kunci dicadangkan dan dipulihkan ke brankas lain, salinan yang dipulihkan tetap berfungsi sepenuhnya dan operasi penonaktifan tidak memengaruhinya. Untuk informasi selengkapnya, lihat Pertimbangan keamanan cadangan.
Penyedia sumber daya dan instans aplikasi menyimpan DEK terenkripsi sebagai metadata. Hanya entitas dengan akses ke KEK yang dapat mendekripsi DEK ini. Azure mendukung berbagai model penyimpanan kunci. Untuk informasi selengkapnya, lihat model enkripsi data.
Saat layanan meng-cache DEK secara lokal untuk operasi kriptografi aktif, kontrol keamanan platform Azure melindungi kunci yang di-cache, termasuk isolasi komputasi tingkat host dan perlindungan tingkat proses. Kunci operasional yang di-cache adalah mekanisme ketersediaan dan performa - KEK di Key Vault tetap menjadi akar kepercayaan, dan pencabutan kunci mengatur akses ke data terenkripsi.
Enkripsi saat tidak aktif di layanan cloud Microsoft
Anda menggunakan layanan cloud Microsoft di ketiga model cloud: infrastruktur sebagai layanan (IaaS), platform sebagai layanan (PaaS), dan perangkat lunak sebagai layanan (SaaS). Contoh berikut menunjukkan bagaimana mereka cocok di setiap model:
- Layanan perangkat lunak, atau SaaS, menyediakan aplikasi yang dihosting cloud seperti Microsoft 365.
- Layanan platform, atau PaaS, menyediakan kemampuan cloud seperti penyimpanan, analitik, dan fungsionalitas bus layanan untuk aplikasi pelanggan.
- Layanan infrastruktur, atau IaaS, menghosting sistem operasi dan aplikasi yang disebarkan pelanggan yang juga dapat menggunakan layanan cloud lainnya.
Enkripsi saat tidak aktif untuk organisasi SaaS
Organisasi perangkat lunak sebagai layanan (SaaS) biasanya mengaktifkan enkripsi saat tidak aktif atau membuatnya tersedia di setiap layanan. Microsoft 365 menawarkan beberapa opsi untuk memverifikasi atau mengaktifkan enkripsi saat tidak aktif. Untuk informasi tentang layanan Microsoft 365, lihat Encryption di Microsoft 365.
Enkripsi saat tidak aktif untuk organisasi PaaS
Organisasi Platform as a Service (PaaS) biasanya menyimpan data mereka dalam layanan penyimpanan seperti Blob Storage. Namun, data mungkin juga di-cache atau disimpan di lingkungan eksekusi aplikasi, seperti komputer virtual. Untuk melihat opsi enkripsi saat tidak aktif yang tersedia untuk Anda, periksa model Enkripsi data untuk platform penyimpanan dan aplikasi yang Anda gunakan.
Enkripsi saat tidak aktif untuk organisasi IaaS
Organisasi Infrastructure as a Service (IaaS) dapat menggunakan berbagai layanan dan aplikasi. Layanan IaaS dapat mengaktifkan enkripsi saat tidak aktif di komputer virtual yang dihosting Azure dengan menggunakan enkripsi di host.
Penyimpanan terenkripsi
Seperti PaaS, solusi IaaS dapat menggunakan layanan Azure lainnya yang menyimpan data yang dienkripsi saat tidak aktif. Dalam kasus ini, Anda dapat mengaktifkan dukungan enkripsi saat tidak aktif yang disediakan oleh setiap layanan Azure yang digunakan. Model enkripsi data mencantumkan penyimpanan, layanan, dan platform aplikasi utama dan model enkripsi saat tidak aktif yang didukung.
Pengolahan terenkripsi
Disk, rekam jepret, dan gambar terkelola Azure dienkripsi secara default dengan menggunakan Azure Storage Service Encryption dan kunci yang dikelola platform. Enkripsi default ini tidak memerlukan konfigurasi pelanggan atau biaya tambahan. Solusi enkripsi yang lebih komprehensif memastikan bahwa host VM tidak menyimpan data dalam bentuk yang tidak terenkripsi. Saat memproses data pada komputer virtual, sistem dapat mempertahankan data ke file halaman Windows atau file pertukaran Linux, crash dump, atau log aplikasi. Untuk memastikan data ini juga dienkripsi saat tidak aktif, aplikasi IaaS dapat menggunakan enkripsi di host pada komputer virtual Azure IaaS. Secara default, enkripsi di host menggunakan kunci yang dikelola platform, tetapi Anda dapat mengonfigurasi kunci yang dikelola pelanggan secara opsional untuk kontrol ekstra.
Enkripsi kustom saat istirahat
Jika memungkinkan, aplikasi IaaS harus menggunakan opsi enkripsi di host dan enkripsi saat tidak aktif yang disediakan oleh layanan Azure yang digunakan. Dalam beberapa kasus, seperti persyaratan enkripsi yang tidak teratur atau penyimpanan non-berbasis Azure, pengembang aplikasi IaaS mungkin perlu menerapkan enkripsi saat tidak aktif. Pengembang solusi IaaS dapat berintegrasi dengan lebih baik dengan manajemen Azure dan harapan pelanggan dengan menggunakan komponen Azure tertentu. Secara khusus, pengembang harus menggunakan Azure Key Vault untuk menyediakan penyimpanan kunci yang aman dan memberi pengguna mereka opsi manajemen kunci yang konsisten dengan layanan platform Azure. Solusi kustom juga harus menggunakan identitas terkelola Azure untuk memungkinkan akun layanan mengakses kunci enkripsi. Untuk informasi pengembang, lihat panduan pengembang Azure Key Vault dan identitas terkelola untuk sumber daya Azure.
Dukungan model enkripsi penyedia sumber daya Azure
Masing-masing layanan Microsoft Azure mendukung satu atau beberapa model enkripsi saat tidak aktif. Namun, untuk beberapa layanan, satu atau beberapa model enkripsi mungkin tidak berlaku. Layanan yang mendukung skenario kunci yang dikelola pelanggan mungkin hanya mendukung subset dari jenis kunci yang didukung Azure Key Vault untuk kunci enkripsi kunci. Layanan juga dapat merilis dukungan untuk skenario dan jenis kunci ini pada jadwal yang berbeda. Bagian ini menjelaskan dukungan enkripsi saat tidak aktif saat ini untuk setiap layanan penyimpanan data Azure utama.
Enkripsi disk VM Azure
Organisasi yang menggunakan fitur infrastruktur Azure sebagai layanan (IaaS) dapat mengenkripsi disk VM IaaS mereka saat tidak aktif melalui enkripsi di host. Untuk informasi selengkapnya, lihat Enkripsi di host - Enkripsi menyeluruh untuk VM Anda.
Azure Storage
Semua layanan Azure Storage (Blob Storage, Queue Storage, Table Storage, dan Azure Files) mendukung enkripsi sisi server saat tidak aktif. Blob Storage dan Queue Storage juga mendukung enkripsi sisi klien saat ini.
- Sisi server (default): Semua layanan Azure Storage secara otomatis mengaktifkan enkripsi sisi server secara default dengan menggunakan kunci yang dikelola platform. Enkripsi ini transparan untuk aplikasi dan tidak memerlukan konfigurasi. Untuk informasi lebih lanjut, lihat Enkripsi Azure Storage untuk data tidak aktif. Anda dapat secara opsional memilih kunci yang dikelola pelanggan di Azure Key Vault untuk kontrol ekstra. Untuk informasi selengkapnya, lihat Kunci yang dikelola pelanggan untuk enkripsi Azure Storage.
- Sisi klien (opsional): Pustaka klien Blob Storage dan Queue Storage mendukung enkripsi sisi klien untuk organisasi yang perlu mengenkripsi data sebelum mencapai Azure. Saat menggunakan enkripsi sisi klien, Anda mengenkripsi data dan mengunggahnya sebagai data terenkripsi. Anda mengelola kunci. Untuk informasi selengkapnya, lihat Enkripsi sisi klien untuk blob dan Enkripsi sisi klien untuk antrean.
Azure SQL Database
Azure SQL Database mendukung enkripsi saat tidak aktif untuk enkripsi sisi layanan dengan menggunakan kunci yang dikelola platform dan untuk skenario enkripsi sisi klien.
Azure SQL menyediakan enkripsi sisi server melalui Transparent Data Encryption (TDE). Untuk TDE yang dikelola layanan, Azure secara otomatis membuat dan mengelola kunci. Anda dapat mengaktifkan enkripsi saat tidak aktif di tingkat database dan server. Transparent Data Encryption (TDE) diaktifkan secara default pada database yang baru dibuat. Azure SQL mendukung pelindung TDE yang dikelola pelanggan berbasis RSA asimetris atau RSA-HSM 2048-bit dan 3072-bit di Azure Key Vault atau Azure Key Vault Managed HSM. Untuk informasi selengkapnya, lihat Enkripsi data transparan Azure SQL dengan kunci yang dikelola pelanggan.
Azure SQL Database mendukung enkripsi sisi klien melalui fitur Selalu Terenkripsi. Always Encrypted menggunakan kunci yang dibuat dan disimpan klien. Anda dapat menyimpan kunci master di penyimpanan sertifikat Windows, Azure Key Vault, atau HSM lokal. Pengguna SQL dapat menggunakan SQL Server Management Studio untuk memilih kunci yang mengenkripsi setiap kolom.
Kesimpulan
Melindungi data pelanggan yang disimpan dalam layanan Azure penting bagi Microsoft. Layanan yang dihosting Azure menyediakan opsi enkripsi saat tidak aktif. Layanan Azure mendukung kunci yang dikelola platform, kunci yang dikelola pelanggan, atau enkripsi sisi klien. Layanan Azure terus meningkatkan ketersediaan enkripsi data saat tidak digunakan.
Langkah berikutnya
- Lihat model enkripsi data untuk mempelajari selengkapnya tentang kunci yang dikelola platform dan kunci yang dikelola pelanggan.
- Pelajari cara Azure menggunakan enkripsi double untuk mengurangi ancaman yang disertakan dengan mengenkripsi data.
- Pelajari apa yang Microsoft lakukan untuk memastikan integritas dan keamanan platform host yang melintasi dalam proses pembangunan, integrasi perangkat keras dan firmware, pengoperasian, dan perbaikan alur kerja.