Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
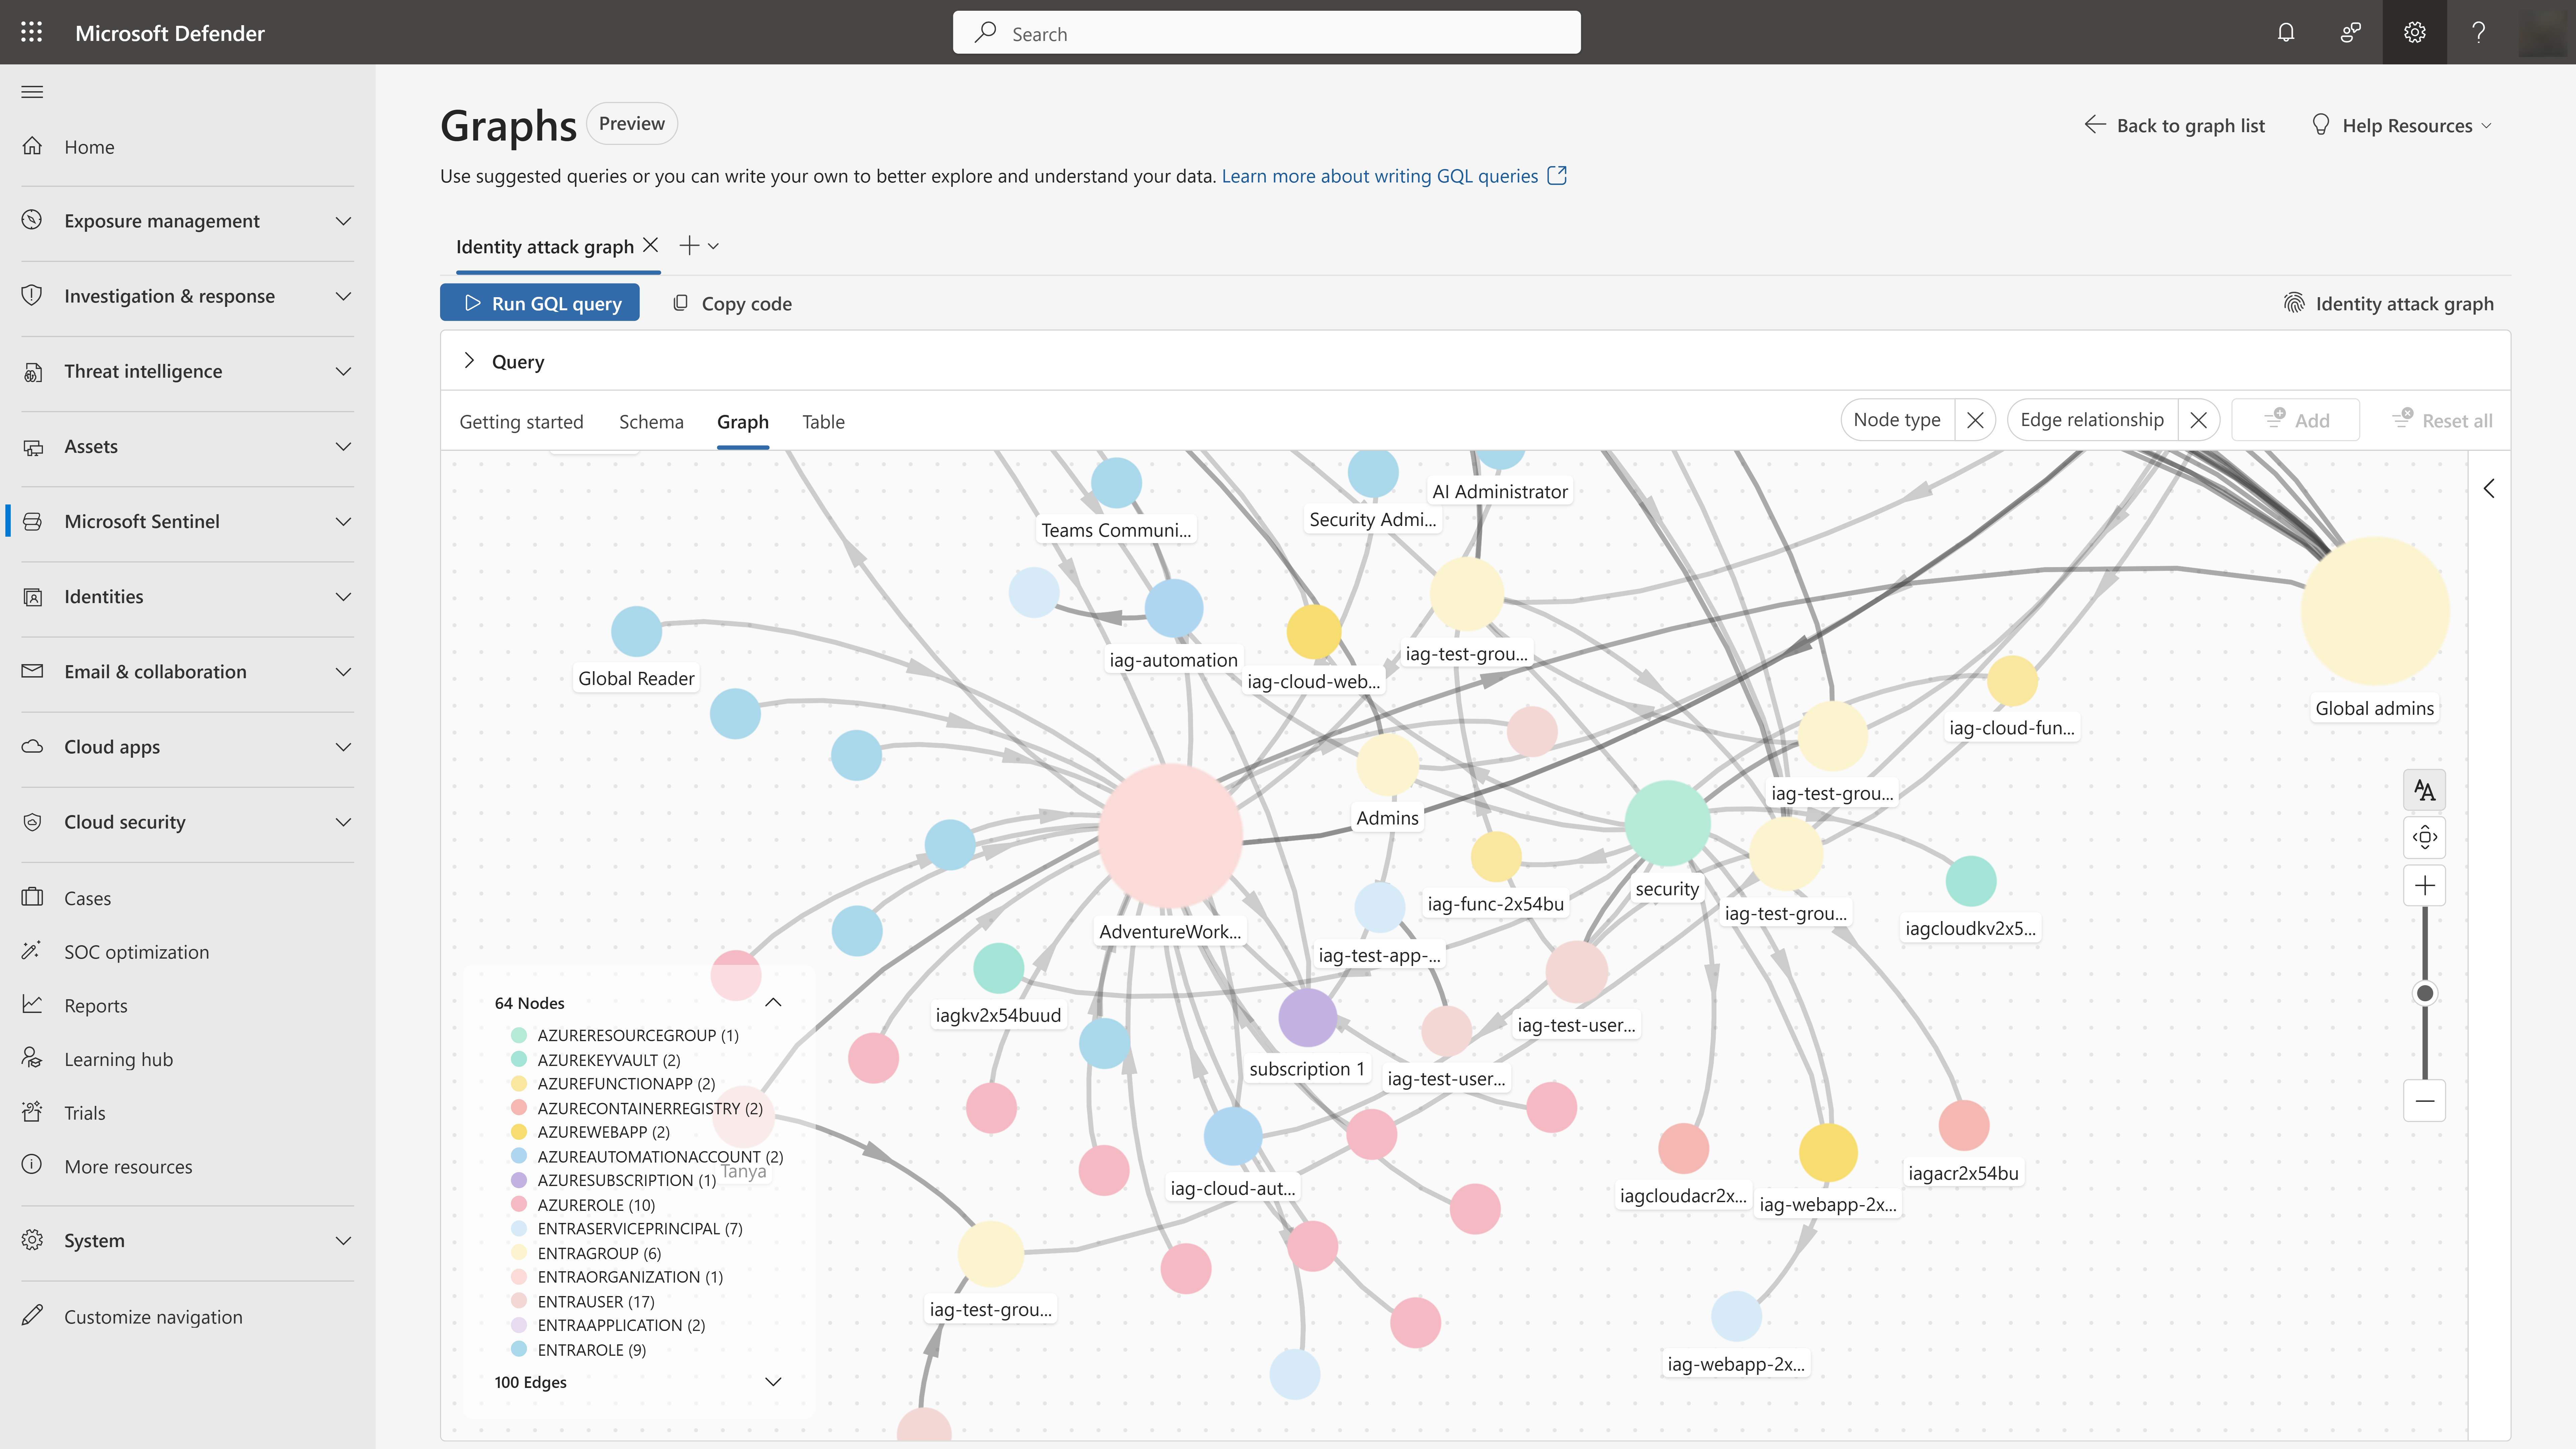
Grafik serangan identitas di Microsoft Sentinel memvisualisasikan bagaimana identitas terhubung ke sumber daya Azure melalui izin dan keanggotaan grup. Analis keamanan dapat menggunakan grafik untuk mengidentifikasi jalur gerakan lateral, yang merupakan rute potensial yang dapat diambil penyerang untuk berpindah dari satu identitas atau sumber daya ke identitas lain dengan mengeksploitasi izin, keanggotaan grup, atau hubungan kepercayaan yang ada, sering kali untuk meningkatkan hak istimewa atau mencapai aset sensitif.
Grafik serangan identitas yang telah ditentukan sebelumnya mewakili lingkungan Anda sebagai entitas dan hubungan yang saling terhubung, sehingga lebih mudah untuk menjawab pertanyaan kompleks, seperti "Sumber daya apa yang dapat dijangkau penyerang jika akun ini disusupi?" atau "Identitas mana yang memiliki jalur ke aset penting?"
Analis SOC, pemburu ancaman, teknisi keamanan cloud, dan tim IAM dapat menggunakan grafik untuk memahami dan mengurangi risiko identitas di Azure dan Entra.
Cara kerja grafik serangan identitas
Grafik serangan identitas menggunakan data aset dari lake data Entra ID di Microsoft Sentinel dan konektor grafik sumber daya di Azure untuk membangun model lingkungan Anda yang komprehensif.
- Identitas: Pengguna, perwakilan layanan, identitas terkelola, dan grup
- Resources: langganan Azure, grup sumber daya, komputer virtual, akun penyimpanan, dan aset lainnya
- Hubungan akses dan izin: Penetapan peran dan keanggotaan grup yang membuat jalur ke sumber daya yang dapat mereka akses
Setelah penyiapan, gunakan Graph Query Language (GQL) untuk mengungkap risiko tersembunyi yang sulit dideteksi dengan metode tradisional.
Anda bisa mengkueri grafik ke:
- Memperlihatkan jalur gerakan lateral: Temukan semua rute yang dapat diambil penyerang dari identitas yang berkompromi untuk menjangkau sumber daya penting
- Mengidentifikasi akun yang memiliki hak istimewa berlebihan: Menemukan identitas dengan izin yang berlebihan atau jalur tidak langsung ke peran istimewa
- Memprioritaskan remediasi: Fokus pada jalur terpendek ke aset Anda yang paling sensitif
Prasyarat
Untuk menyiapkan grafik serangan identitas, pastikan Anda memenuhi prasyarat berikut:
- Microsoft Sentinel data lake diaktifkan di lingkungan Anda
- Izin untuk mengaktifkan atau memperbarui aset Microsoft Entra ID dan konektor Azure Resource Graph
- Administrator Global, Administrator Keamanan untuk membuat grafik
Menyiapkan grafik serangan identitas
Ikuti langkah-langkah berikut untuk menyiapkan grafik serangan identitas:
Di portal Microsoft Defender, navigasikan ke Microsoft Sentinel>Graphs.
Temukan kartu grafik serangan identitas dan pilih Siapkan grafik.
Ikuti langkah-langkah penyiapan dan aktifkan atau perbarui konektor yang diperlukan.
Pilih Aktifkan grafik untuk membuat grafik Anda.
Pilih Grafik kueri pada petak peta grafik untuk menampilkan halaman kueri grafik.
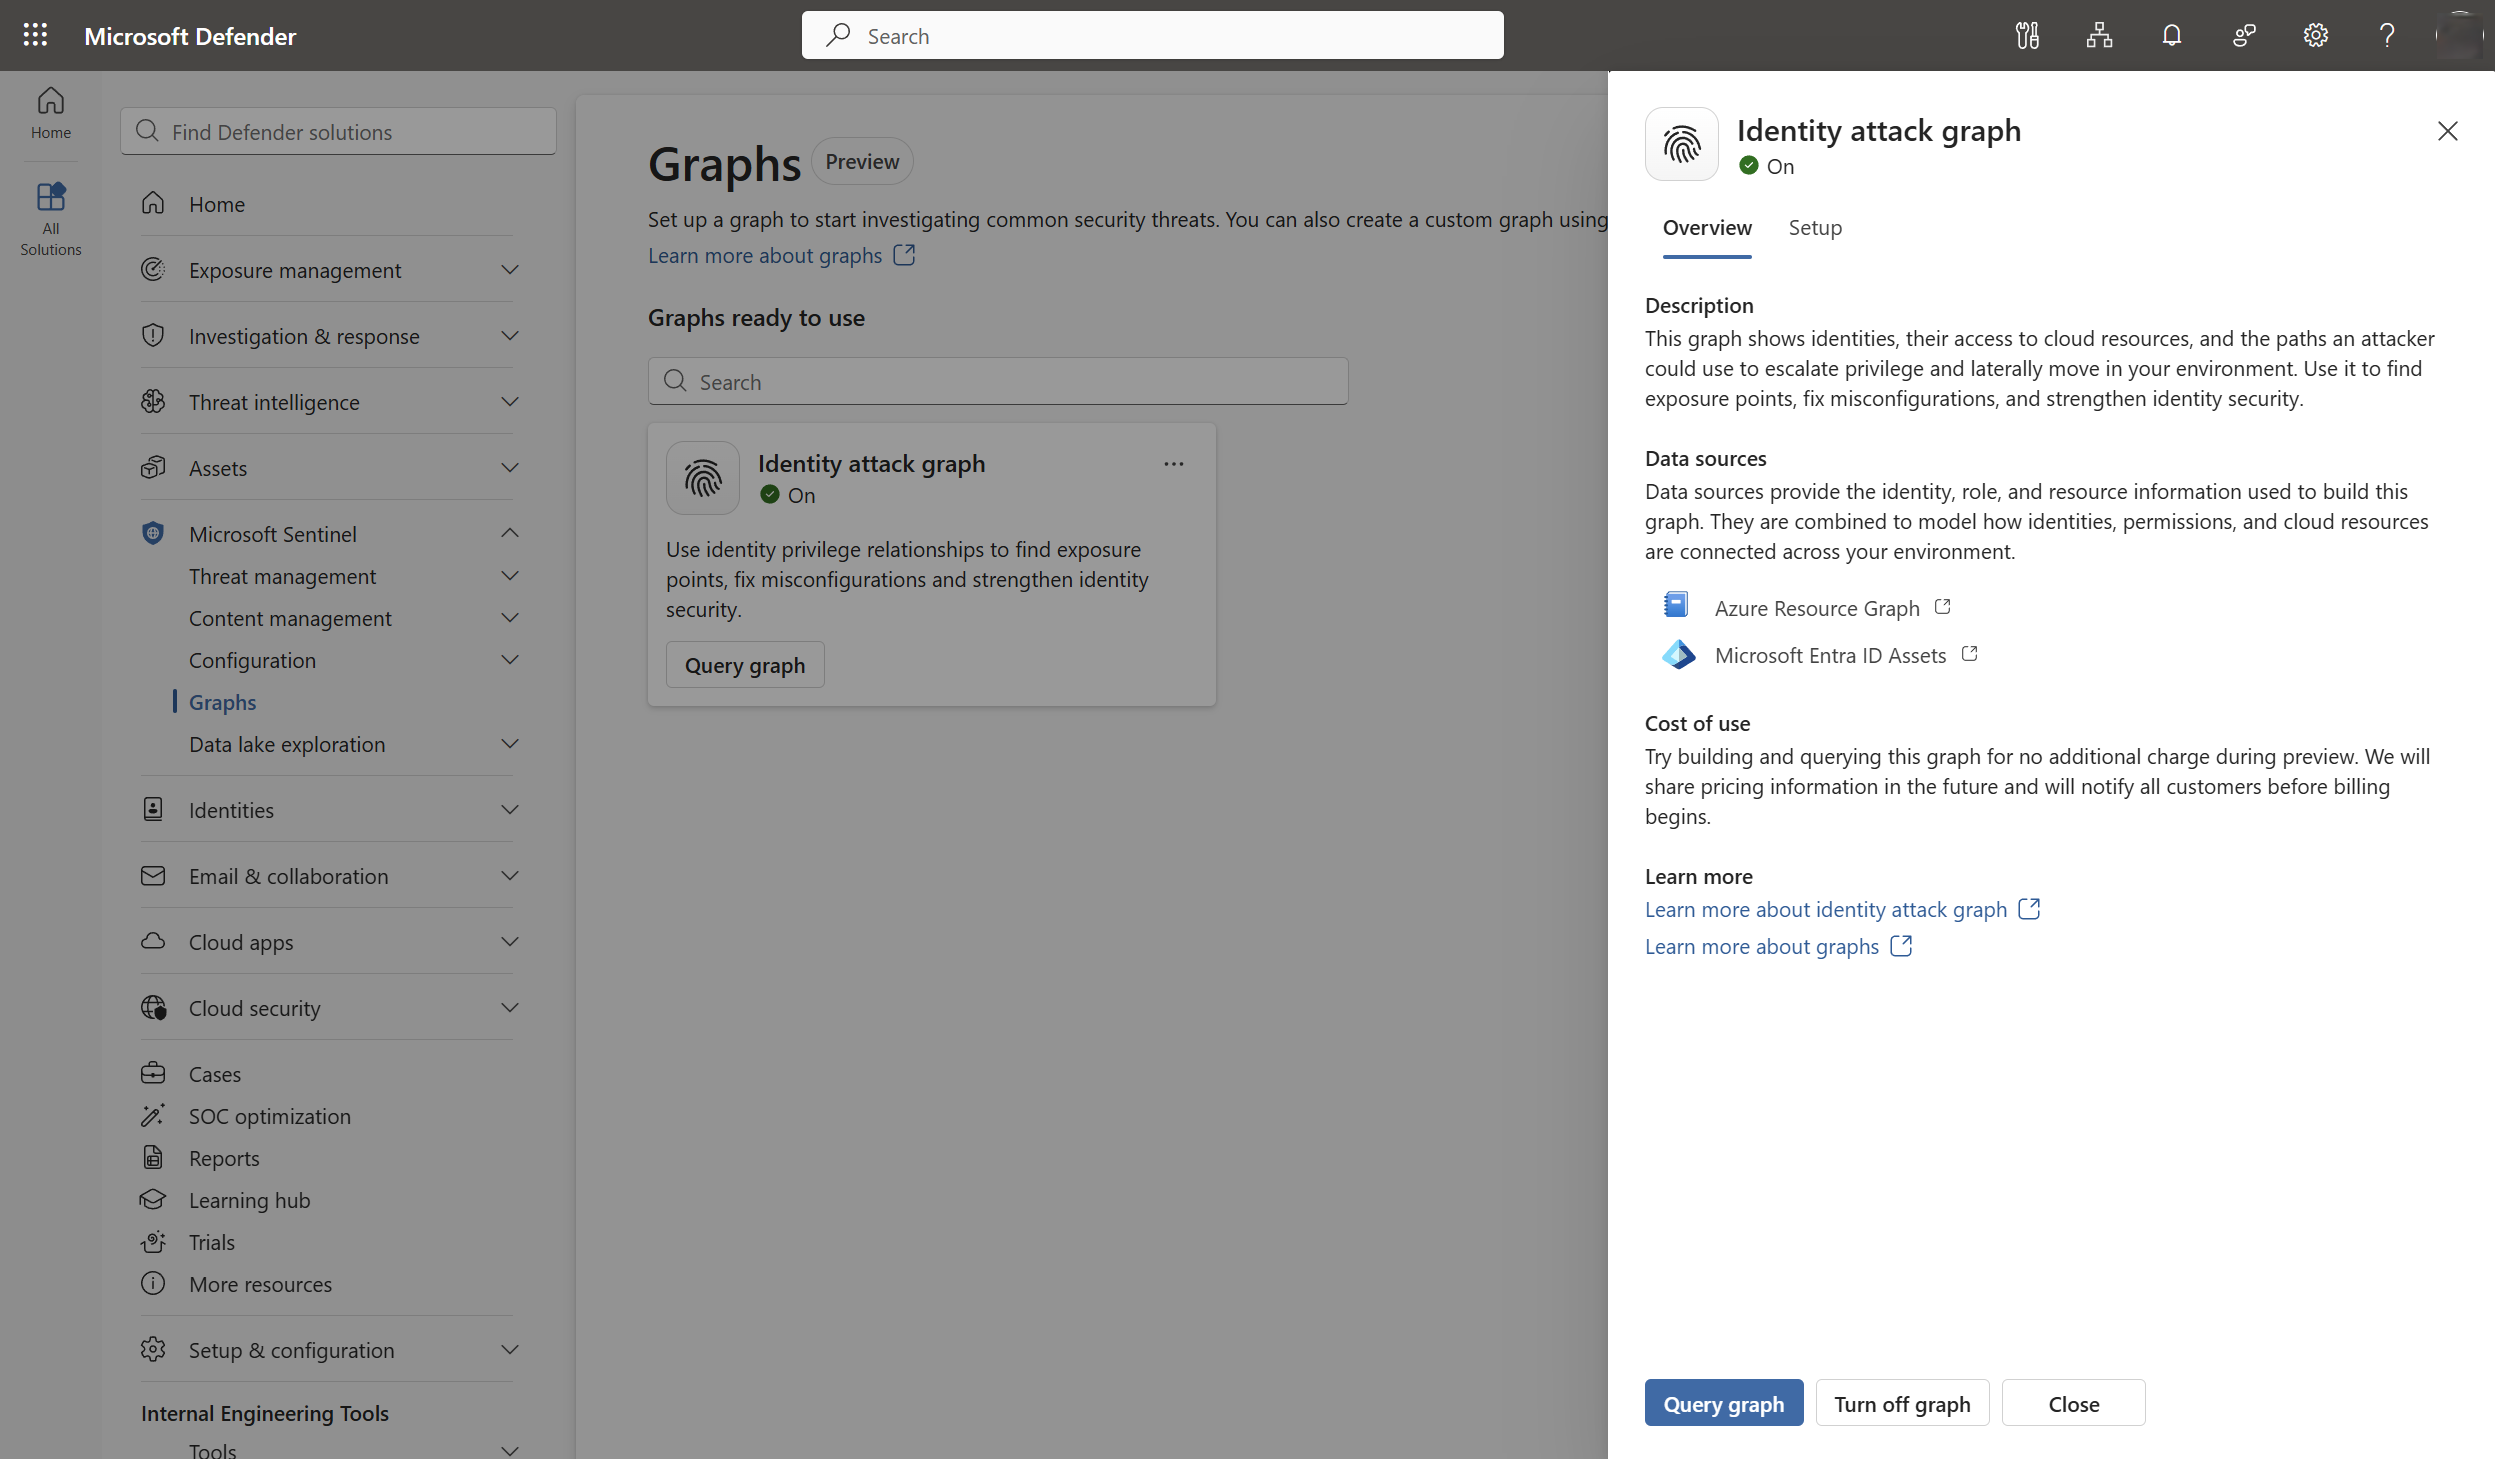
Setelah Anda mengaktifkan grafik, grafik mulai menyerap data dan membangun hubungan. Pemrosesan awal mungkin memakan waktu hingga 48 jam.
Menjelajahi dan mengkueri grafik serangan identitas
Ikuti langkah-langkah ini untuk mengkueri grafik saat grafik siap digunakan:
Gunakan tab Skema untuk memahami jenis entitas dan hubungan dalam grafik.
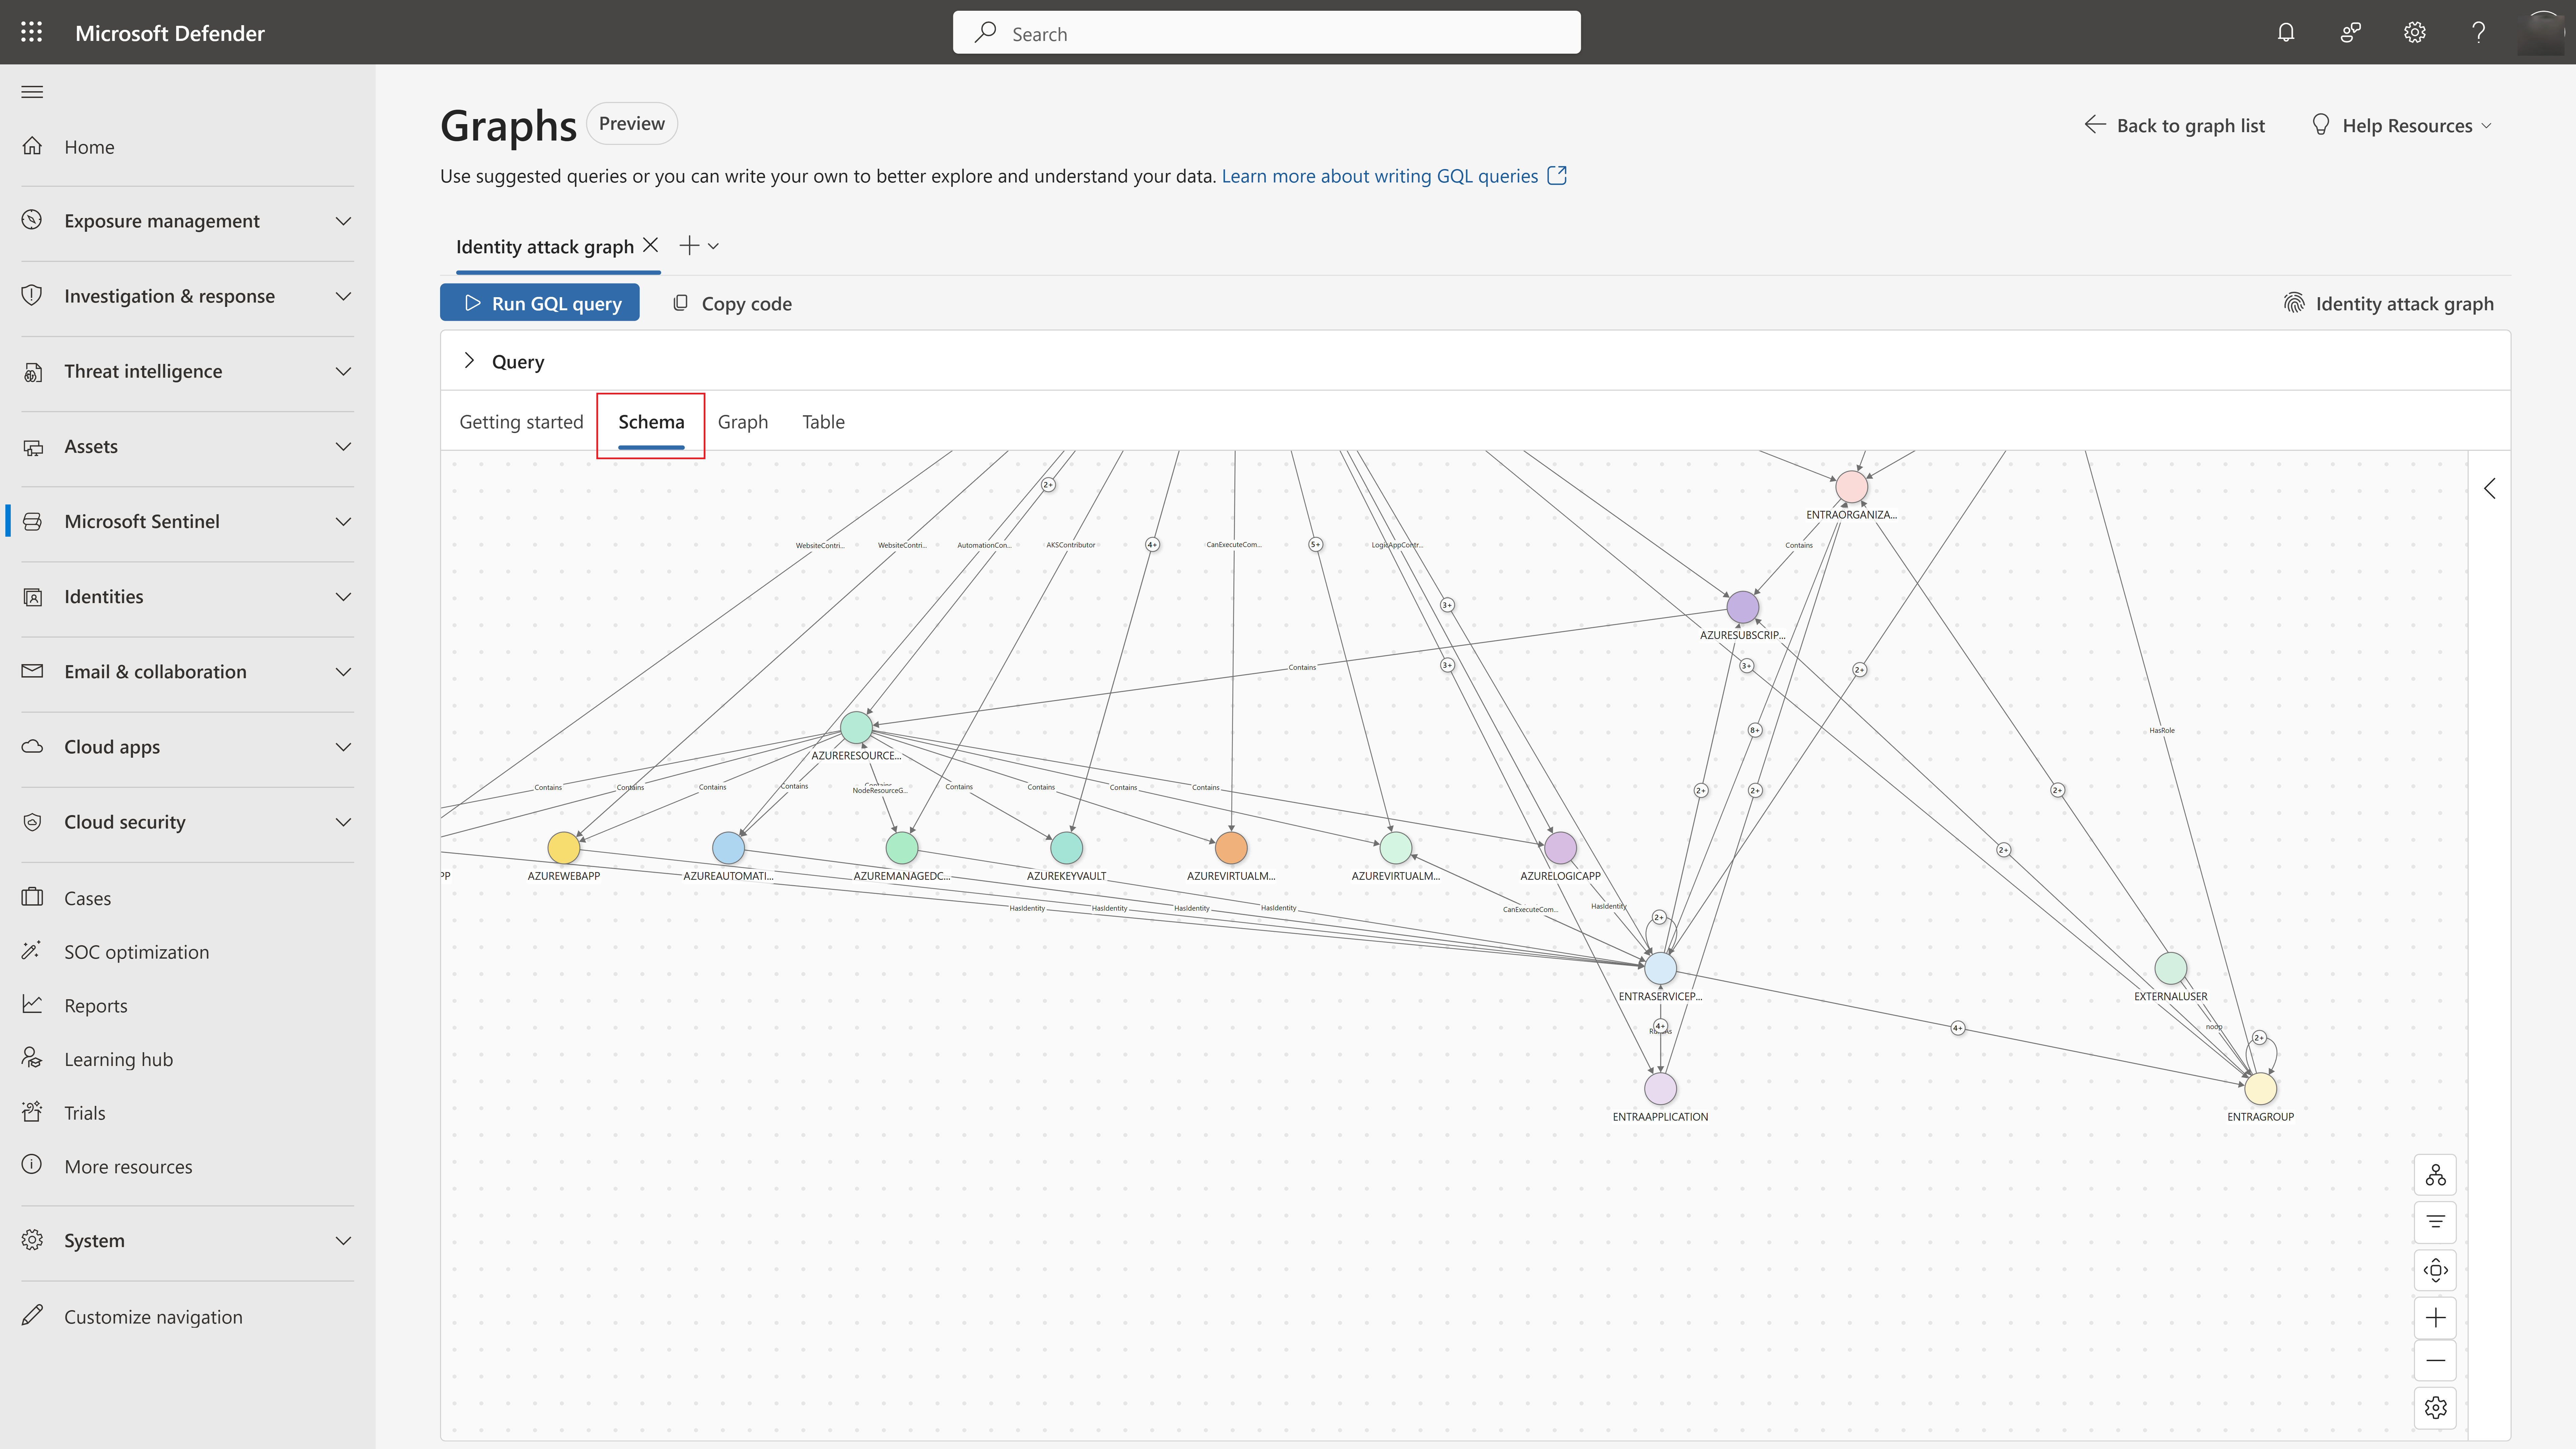
Pilih simpul apa pun untuk melihat metadata terperinci.
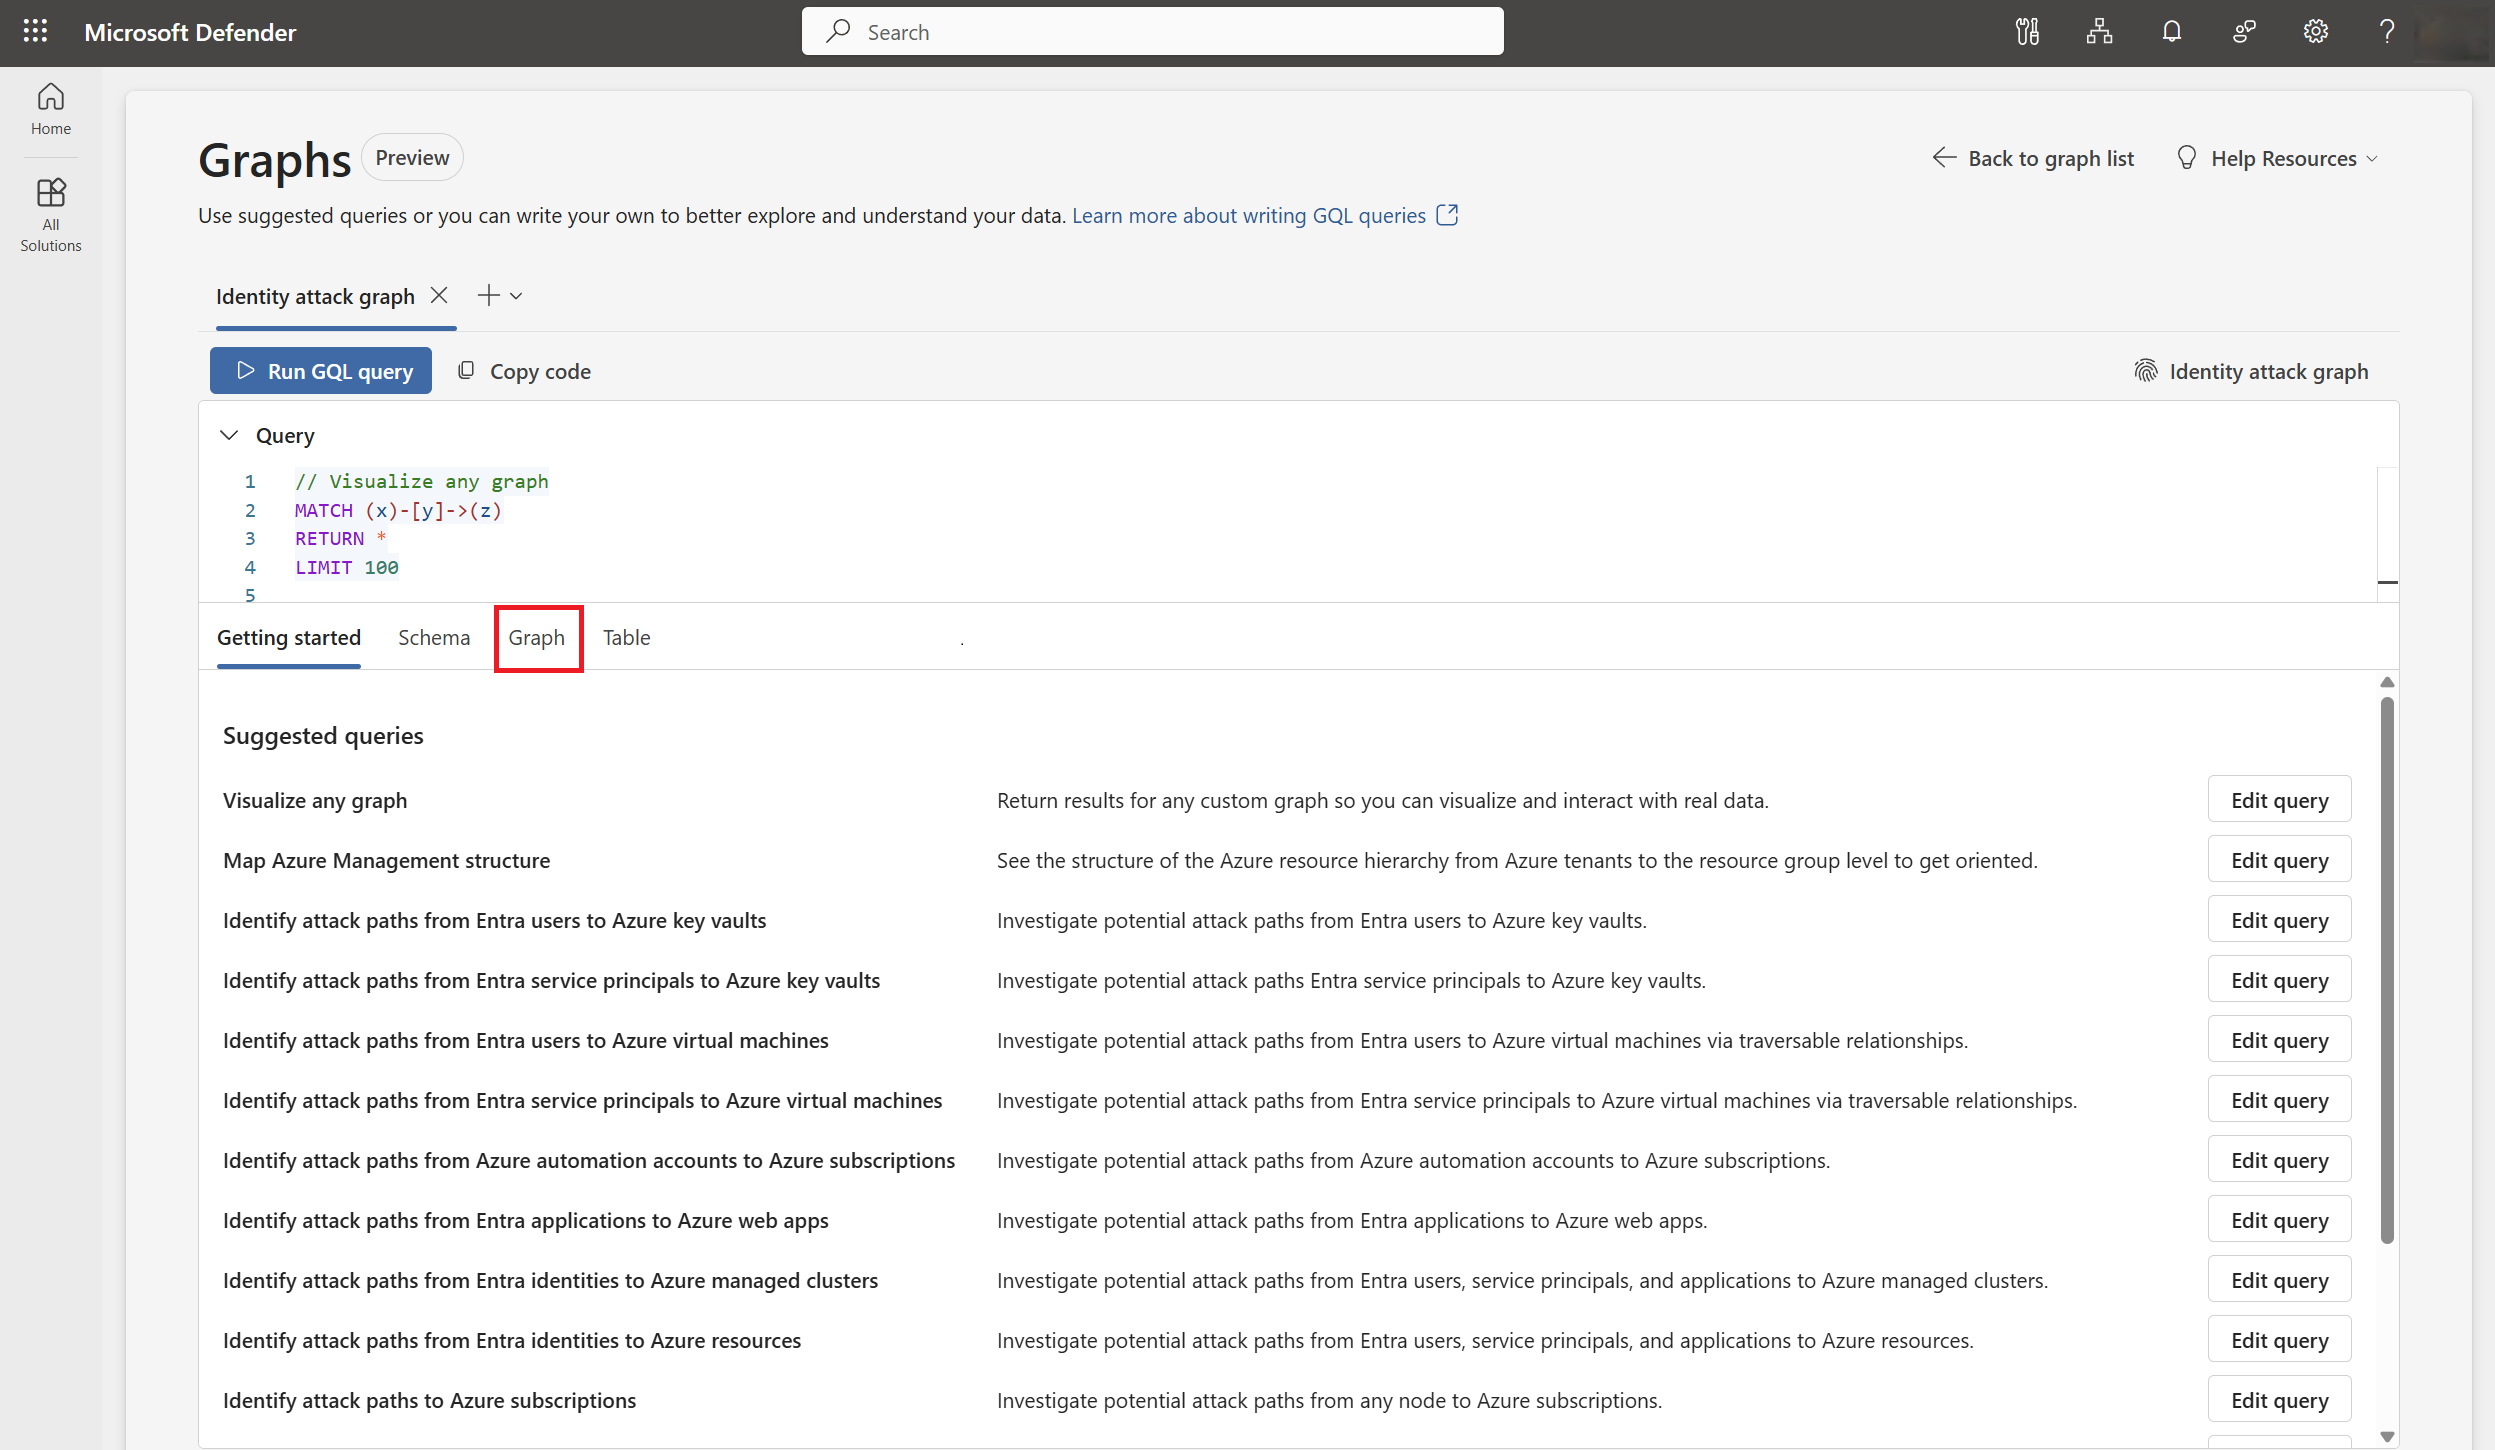
Gunakan tab Grafik untuk memvisualisasikan hubungan dan jalur hak istimewa. Tulis kueri GQL Anda sendiri atau gunakan kueri yang telah ditentukan sebelumnya untuk memulai.
Note
Disarankan agar Anda memulai dengan kueri yang telah ditentukan sebelumnya, yang dirancang untuk menampilkan skenario investigasi umum dan bernilai tinggi. Kueri ini membantu Anda mendapatkan manfaat langsung tanpa perlu menulis GQL dari awal.
Pilih Jalankan kueri GQL untuk melihat hasilnya.