Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Sebagai analis dan penyelidik keamanan, Anda ingin menjadi proaktif dalam mencari ancaman keamanan, tetapi berbagai sistem dan peralatan keamanan Anda menghasilkan banyak sekali data yang dapat sulit diurai dan disaring menjadi peristiwa yang bermakna. Microsoft Sentinel memiliki alat pencarian dan kueri canggih untuk mencari ancaman keamanan di seluruh sumber data organisasi Anda. Untuk membantu analis keamanan secara proaktif mencari anomali baru yang tidak terdeteksi oleh aplikasi keamanan Anda atau bahkan oleh aturan analitik terjadwal, kueri pencarian memandu Anda dalam mengajukan pertanyaan yang tepat untuk menemukan masalah dalam data yang sudah Anda miliki di jaringan Anda.
Misalnya, salah satu kueri yang siap pakai menyediakan data tentang proses yang paling jarang dijalankan pada infrastruktur Anda. Anda tentu tidak menginginkan peringatan setiap kali proses-proses yang tidak umum itu berjalan. Proses-proses tersebut bisa sepenuhnya tidak berbahaya. Tapi Anda mungkin perlu sesekali memeriksa kueri `uncommon-processes` untuk melihat apakah ada sesuatu yang tidak biasa.
Penting
Setelah 31 Maret 2027, Microsoft Sentinel tidak akan lagi didukung di portal Microsoft Azure dan hanya akan tersedia di portal Pertahanan Microsoft. Semua pelanggan yang menggunakan Microsoft Sentinel di portal Microsoft Azure akan dialihkan ke portal Defender dan hanya akan menggunakan Microsoft Sentinel di portal Defender.
Jika Anda masih menggunakan Microsoft Sentinel di portal Microsoft Azure, kami sarankan Anda mulai merencanakan transisi ke portal Defender untuk memastikan transisi yang lancar dan memanfaatkan sepenuhnya pengalaman operasi keamanan terpadu yang ditawarkan oleh Pertahanan Microsoft.
Note
Livestream Microsoft Sentinel tidak lagi tersedia. Untuk mengotomatiskan kueri dan pemberitahuan, gunakan pekerjaan KQL, aturan analitik, atau buku panduan. Alternatif ini menawarkan hasil dan dukungan kueri persisten untuk berbagai platform olahpesan.
Berburu di Microsoft Azure Sentinel (pratinjau)
Dengan perburuan di Microsoft Sentinel, cari ancaman yang tidak terdeteksi dan perilaku berbahaya dengan membuat hipotesis, mencari melalui data, memvalidasi hipotesis tersebut, dan bertindak saat diperlukan. Buat aturan analisis baru, intelijen ancaman, dan insiden berdasarkan temuan Anda.
| Kemampuan | Deskripsi |
|---|---|
| Menentukan hipotesis | Untuk menentukan hipotesis, temukan inspirasi dari peta MITRE, hasil kueri berburu terbaru, solusi hub konten, atau hasilkan perburuan kustom Anda sendiri. |
| Selidiki kueri dan tandai hasil | Setelah Anda menentukan hipotesis, buka tab Kueri halaman Berburu. Pilih kueri yang terkait dengan hipotesis Anda dan Perburuan baru untuk memulai. Jalankan kueri terkait perburuan dan selidiki hasilnya menggunakan pengalaman log. Tandai hasil langsung pada pencarian Anda untuk membubuhi keterangan pada temuan Anda, mengekstrak pengidentifikasi entitas, dan menyimpan kueri yang relevan. |
| Menyelidiki dan mengambil tindakan | Selidiki lebih dalam dengan menggunakan halaman entitas UEBA. Jalankan panduan operasi khusus entitas untuk entitas yang diberi penanda. Gunakan tindakan bawaan untuk membuat aturan analitik, indikator ancaman, dan insiden baru berdasarkan temuan. |
| Lacak hasil Anda | Catat hasil perburuan Anda. Lacak apakah hipotesis Anda divalidasi atau tidak. Tinggalkan catatan terperinci di komentar. Hunts secara otomatis menautkan aturan analitik baru dan insiden. Lacak dampak keseluruhan program berburu Anda dengan bilah metrik. |
Untuk memulai, lihat Melakukan perburuan ancaman proaktif end-to-end di Microsoft Azure Sentinel.
Kueri perburuan
Di Microsoft Sentinel di Defender, pilih Manajemen ancaman>Perburuan, lalu tab Kueri untuk menjalankan kueri Anda atau subset yang dipilih. Tab Kueri mencantumkan semua kueri pencarian yang diinstal dari solusi keamanan dari Hub Konten, dan kueri tambahan apa pun yang Anda buat atau ubah. Setiap kueri menyediakan deskripsi tentang apa yang dicari, dan jenis data yang digunakan. Semua kueri perburuan pada tab Queries dikelompokkan berdasarkan taktik MITRE ATT&CK. Ikon di bagian atas tab Kueri mengategorikan jenis ancaman, seperti akses awal, persistensi, dan eksfiltrasi. Teknik MITRE ATT&CK ditampilkan di kolom Teknik dan menjelaskan perilaku spesifik yang diidentifikasi oleh kueri berburu.
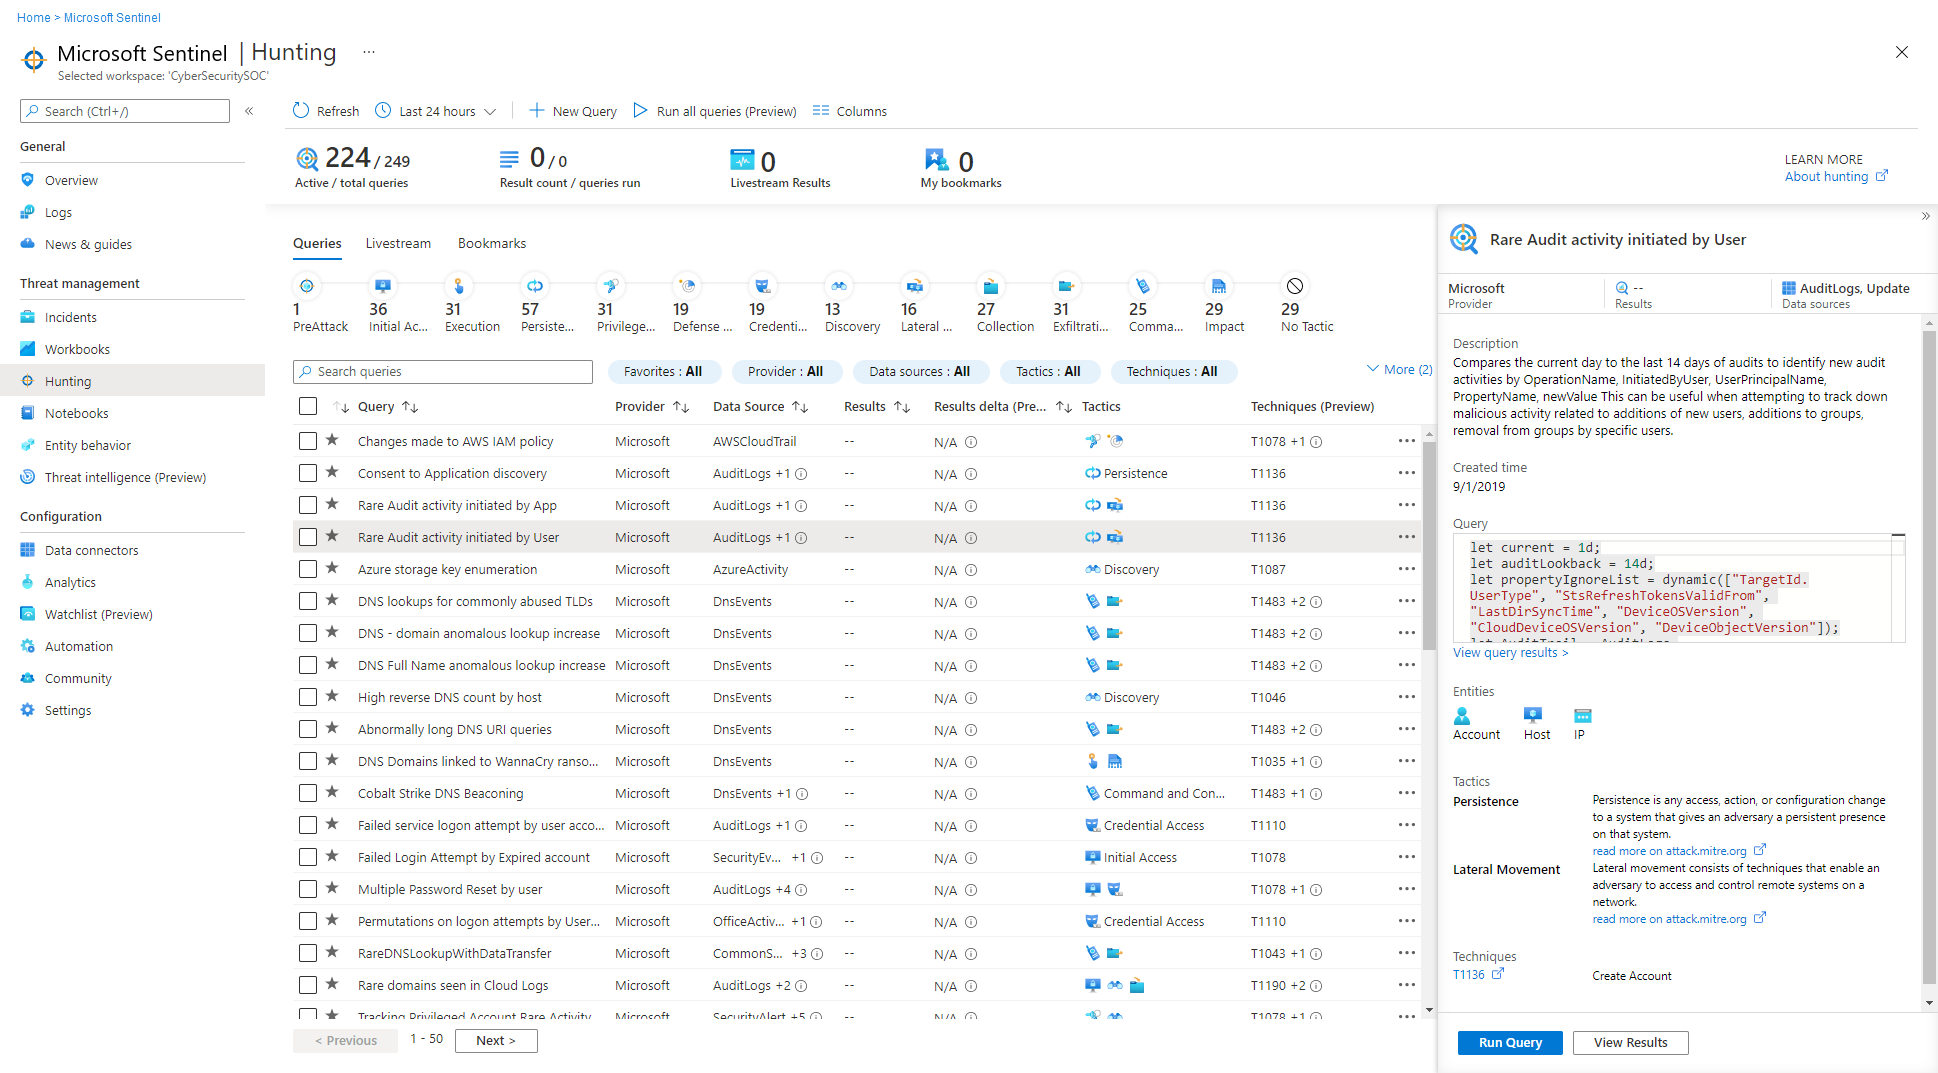
Gunakan tab kueri untuk mengidentifikasi tempat memulai perburuan, dengan melihat jumlah hasil, lonjakan, atau perubahan dalam jumlah hasil selama periode 24 jam. Urutkan dan filter menurut favorit, sumber data, taktik atau teknik MITRE ATT&CK, hasil, delta hasil, atau persentase delta hasil. Lihat kueri yang masih memerlukan sumber data tersambung, dan dapatkan rekomendasi tentang cara mengaktifkan kueri ini.
Tabel berikut menjelaskan tindakan terperinci yang tersedia dari dasbor berburu:
| Perbuatan | Deskripsi |
|---|---|
| Lihat bagaimana query menerapkan pada lingkungan Anda | Pilih tombol Jalankan semua kueri , atau pilih subset kueri menggunakan kotak centang di sebelah kiri setiap baris dan pilih tombol Jalankan kueri yang dipilih . Menjalankan kueri dapat memakan waktu beberapa detik hingga beberapa menit, tergantung berapa banyak kueri yang dipilih, rentang waktu, dan jumlah data yang sedang dikueri. |
| Menampilkan kueri yang mengembalikan hasil | Setelah kueri Anda selesai berjalan, lihat kueri yang mengembalikan hasil menggunakan filter Hasil : - Urutkan untuk melihat kueri mana yang memiliki hasil paling banyak atau paling sedikit. - Lihat kueri yang sama sekali tidak aktif di lingkungan Anda dengan memilih N/A di filter Hasil . - Arahkan mouse ke ikon info (i) di samping N/A untuk melihat sumber data mana yang diperlukan untuk membuat kueri ini aktif. |
| Mengidentifikasi lonjakan dalam data Anda | Identifikasi lonjakan data dengan mengurutkan atau memfilter pada Hasil delta atau persentase delta Hasil. Metrik persentase delta hasil dan delta hasil membandingkan hasil 24 jam terakhir dengan hasil 24-48 jam sebelumnya, menyoroti perbedaan besar atau perbedaan relatif dalam volume. |
| Menampilkan kueri yang dipetakan ke taktik MITRE ATT&CK | Bilah taktik MITRE ATT&CK, yang terletak di bagian atas tabel, mencantumkan jumlah kueri yang dipetakan ke setiap taktik MITRE ATT&CK. Bilah taktik diperbarui secara dinamis berdasarkan kumpulan filter saat ini yang diterapkan. Memungkinkan Anda melihat taktik MITRE ATT&CK mana yang muncul saat Anda memfilter menurut jumlah hasil tertentu, delta hasil tinggi, hasil N/A , atau sekumpulan filter lainnya. |
| Lihat kueri yang dipetakan dengan teknik MITRE ATT&CK | Permintaan informasi juga dapat dipetakan ke teknik MITRE ATT&CK. Anda dapat memfilter atau mengurutkan menurut teknik MITRE ATT&CK menggunakan filter Teknik . Dengan membuka kueri, Anda dapat memilih teknik untuk melihat deskripsi teknik MITRE ATT&CK. |
| Menyimpan kueri ke favorit Anda | Kueri yang disimpan ke favorit Anda secara otomatis berjalan setiap kali halaman Berburu diakses. Anda dapat membuat kueri berburu Anda sendiri atau mengklon dan menyesuaikan templat kueri berburu yang ada. |
| Menjalankan kueri | Pilih Jalankan Kueri di halaman detail kueri berburu untuk menjalankan kueri langsung dari halaman berburu. Jumlah kecocokan ditampilkan dalam tabel, di kolom Hasil . Tinjau daftar kueri berburu dan kecocokannya. |
| Meninjau kueri dasar | Lakukan peninjauan cepat kueri dasar di panel detail kueri. Anda bisa melihat hasilnya dengan mengklik tautan Tampilkan hasil kueri (di bawah jendela kueri) atau tombol Tampilkan Hasil (di bagian bawah panel). Kueri membuka halaman Log (Analitik Log), dan di bawahnya, Anda dapat meninjau kecocokan untuk kueri tersebut. |
Gunakan kueri sebelum, selama, dan setelah insiden penyusupan untuk melakukan tindakan berikut:
Sebelum insiden terjadi: Menunggu deteksi tidak cukup. Ambil tindakan proaktif dengan menjalankan kueri berburu ancaman terkait data yang Anda serap ke ruang kerja setidaknya seminggu sekali.
Hasil dari perburuan proaktif Anda memberikan wawasan awal tentang peristiwa yang mungkin mengonfirmasi bahwa kompromi sedang dalam proses, atau setidaknya menunjukkan area yang lebih lemah di lingkungan Anda yang berisiko dan perlu diperhatikan.
Selama penyusupan: Pantau peristiwa secara aktif untuk membantu menentukan tindakan aktor ancaman berikutnya, mengirim pemberitahuan ke orang yang tepat, dan mengambil tindakan untuk menghentikan serangan yang sedang berlangsung.
- Gunakan pekerjaan KQL untuk memantau perilaku penyerang dan mempertahankan hasil kueri di data lake Microsoft Azure Sentinel.
- Analisis hasil yang bertahan dengan alat seperti Security Copilot, notebook Jupyter, Advanced Hunting, dan kueri KQL.
- Kirim pemberitahuan ke Teams, email, dan platform olahpesan lainnya.
Setelah kompromi: Setelah kompromi atau insiden terjadi, pastikan untuk meningkatkan cakupan dan wawasan Anda untuk mencegah insiden serupa di masa mendatang.
Ubah kueri yang ada atau buat kueri baru untuk membantu deteksi dini, berdasarkan wawasan yang diperoleh dari kompromi atau insiden Anda.
Jika Anda menemukan atau membuat kueri perburuan yang memberikan wawasan nilai tinggi tentang kemungkinan serangan, buat aturan deteksi kustom berdasarkan kueri tersebut dan munculkan wawasan tersebut sebagai pemberitahuan kepada responden insiden keamanan Anda.
Lihat hasil kueri, dan pilih aturan pemberitahuan baru>Buat pemberitahuan Microsoft Sentinel. Gunakan wizard aturan Analitik untuk membuat aturan baru berdasarkan kueri Anda. Untuk informasi selengkapnya, lihat Membuat aturan analitik kustom untuk mendeteksi ancaman.
Ekspor temuan dan tautkan ke kasus tertentu untuk kolaborasi SOC yang ditingkatkan.
Anda juga dapat membuat kueri berburu melalui data yang disimpan di Azure Data Explorer. Untuk informasi lebih lanjut, lihat Membangun kueri lintas sumber daya dalam dokumentasi Azure Monitor.
Untuk menemukan lebih banyak kueri dan sumber data, buka hub Konten di Microsoft Azure Sentinel atau lihat sumber daya komunitas seperti repositori GitHub Microsoft Sentinel.
Kueri berburu di luar kotak
Banyak solusi keamanan termasuk kueri pencarian yang tersedia secara default. Setelah Anda menginstal solusi yang menyertakan kueri penelusuran dari Hub Konten, kueri bawaan untuk solusi tersebut ditampilkan pada tab Kueri penelusuran. Kueri ini dijalankan pada data yang disimpan dalam tabel log, seperti untuk pembuatan proses, peristiwa DNS, atau jenis peristiwa lainnya.
Banyak kueri perburuan yang tersedia dikembangkan oleh peneliti keamanan Microsoft secara berkelanjutan. Mereka menambahkan kueri baru ke solusi keamanan dan menyempurnakan kueri yang ada untuk memberi Anda titik masuk untuk mencari deteksi dan serangan baru.
Kueri berburu kustom
Buat atau edit kueri dan simpan sebagai kueri Anda sendiri atau bagikan dengan pengguna yang berada di penyewa yang sama. Di Microsoft Sentinel, buat kueri perburuan kustom dari tab Berburu>Kueri.
Gambar berikut menunjukkan pengalaman penggunaan fitur simpan kueri di portal Defender.


Untuk informasi selengkapnya, lihat Membuat kueri perburuan kustom di Microsoft Azure Sentinel.
Penanda untuk melacak data
Perburuan ancaman biasanya mengharuskan meninjau pegunungan data log untuk mencari bukti perilaku berbahaya. Selama proses ini, penyelidik menemukan peristiwa yang ingin mereka ingat, lihat kembali, dan analisis sebagai bagian dari memvalidasi hipotesis potensial dan memahami kisah lengkap kompromi.
Selama proses perburuan dan investigasi, Anda mungkin menemukan hasil kueri yang terlihat tidak biasa atau mencurigakan. Tandai item ini untuk merujuk kembali ke item tersebut di masa mendatang, seperti saat membuat atau memperkaya insiden untuk penyelidikan. Peristiwa seperti penyebab akar potensial, indikator kompromi, atau peristiwa penting lainnya harus ditandai sebagai penanda. Jika peristiwa penting yang Anda tandai cukup serius untuk memerlukan penyelidikan, eskalasikan peristiwa yang ditandai tersebut menjadi insiden.
Note
Bookmark tidak tersedia di Advanced hunting, yang menyediakan pengalaman kueri terpadu untuk semua data Microsoft Defender dan Microsoft Sentinel. Namun, penanda masih tersedia di Microsoft Sentinel>Manajemen ancaman>Perburuan, yang menyediakan pengalaman perburuan khusus Microsoft Sentinel. Anda juga dapat menggunakan alternatif seperti tag insiden, kueri tersimpan, atau tabel perburuan kustom untuk mempertahankan dan melacak konteks investigasi.
Dalam hasil Anda, tandai kotak centang untuk baris apa pun yang ingin Anda simpan, dan pilih Tambahkan penanda buku. Memilih Tambahkan bookmark akan membuat bookmark untuk setiap baris yang ditandai yang berisi hasil untuk baris tersebut dan kueri yang menghasilkan hasil tersebut. Anda dapat menambah tag dan catatan Anda sendiri ke setiap tanda halaman.
- Seperti aturan analitik yang dijadwalkan, Anda dapat memperkaya penanda buku Anda dengan pemetaan entitas untuk mengekstrak jenis entitas dan pengidentifikasi, serta pemetaan MITRE ATT&CK untuk mengaitkan taktik dan teknik tertentu.
- Bookmark default untuk menggunakan entitas yang sama dan pemetaan teknik MITRE ATT&CK seperti kueri perburuan yang menghasilkan hasil pemarkahan.
Lihat semua hasil yang ditandai dengan mengklik tab Penanda di halaman utama Hunting. Tambahkan tag ke penanda buku untuk mengklasifikasikannya sehingga dapat difilter. Misalnya, jika Anda sedang menyelidiki kampanye serangan, Anda dapat membuat tag untuk kampanye, menerapkan tag ke bookmark yang relevan, lalu memfilter semua bookmark berdasarkan kampanye.
Selidiki satu temuan yang ditandai oleh bookmark dengan memilih bookmark lalu klik Selidiki di panel detail untuk masuk ke mode investigasi. Lihat, selidiki, dan komunikasikan temuan Anda secara visual dengan menggunakan diagram dan garis waktu grafik entitas interaktif. Anda juga dapat langsung memilih entitas yang terdaftar untuk melihat halaman entitas terkait entitas tersebut.
Anda juga dapat membuat insiden dari satu atau beberapa penanda, atau menambahkan satu atau beberapa penanda ke insiden yang ada. Pilih kotak centang di sebelah kiri dari setiap marka buku yang ingin Anda gunakan, lalu pilih Tindakan insiden>Buat insiden baru atau Tambahkan ke insiden yang sudah ada. Urutkan dan selidiki insiden sebagaimana pada insiden lainnya.
Lihat data marka buku Anda langsung di tabel HuntingBookmark di ruang kerja Log Analytics Anda. Contohnya:
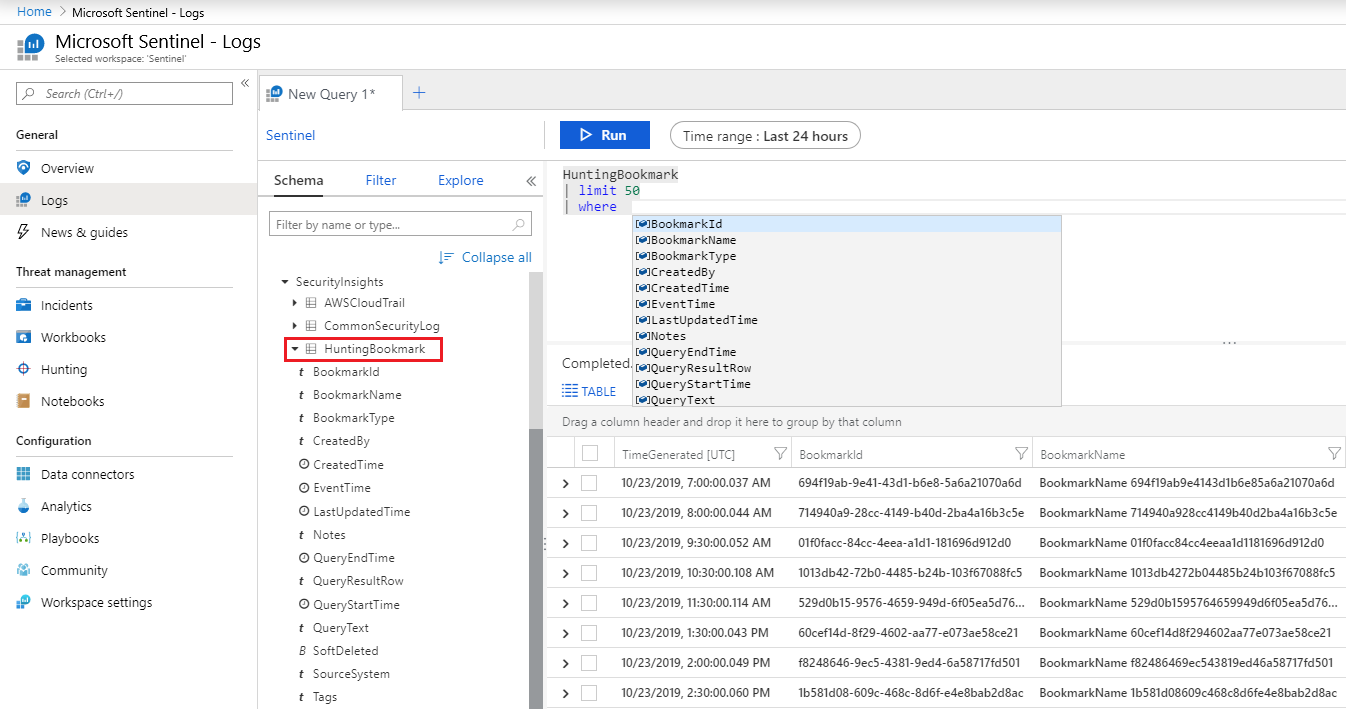
Menampilkan penanda buku dari tabel memungkinkan Anda memfilter, meringkas, dan menggabungkan data penanda buku dengan sumber data lain, sehingga mudah mencari bukti pendukung.
Untuk mulai menggunakan penanda, lihat Melacak data selama berburu dengan Microsoft Sentinel.
Buku catatan untuk mendukung investigasi
Ketika perburuan dan investigasi Anda menjadi lebih kompleks, gunakan notebook Microsoft Azure Sentinel untuk meningkatkan aktivitas Anda dengan pembelajaran mesin, visualisasi, dan analisis data.
Notebooks menyediakan semacam kotak pasir virtual, lengkap dengan kernel sendiri, di mana Anda dapat melakukan penyelidikan lengkap. Notebook Anda dapat menyertakan data mentah, kode yang Anda jalankan pada data itu, hasil, dan visualisasinya. Simpan buku catatan Anda sehingga Anda bisa membagikannya dengan orang lain untuk digunakan kembali di organisasi Anda.
Buku catatan mungkin berguna ketika perburuan atau penyelidikan Anda menjadi terlalu besar untuk diingat dengan mudah, atau ketika Anda perlu melihat detail, menyimpan kueri, dan hasil. Untuk membantu Anda membuat dan berbagi notebook, Microsoft Sentinel menyediakan Jupyter Notebooks, lingkungan sumber terbuka, pengembangan interaktif, dan manipulasi data, terintegrasi langsung di halaman Notebook Microsoft Sentinel.
Untuk informasi selengkapnya, lihat:
- Gunakan Jupyter Notebook untuk berburu ancaman keamanan
- Dokumentasi Proyek Jupyter
- Dokumentasi pengantar Jupyter.
- Buku Infosec Jupyter
- Tutorial Asli Python
Tabel berikut ini menjelaskan beberapa metode penggunaan notebook Jupyter untuk membantu proses Anda di Microsoft Azure Sentinel:
| Metode | Deskripsi |
|---|---|
| Persistensi data, repetisi, dan pelacakan kembali | Jika Anda bekerja dengan banyak pertanyaan dan set hasil, Anda mungkin memiliki beberapa jalan buntu. Anda perlu memutuskan kueri dan hasil mana yang akan disimpan, dan cara mengakumulasi hasil yang berguna dalam satu laporan. Gunakan Notebooks Jupyter untuk menyimpan kueri dan data saat Anda pergi, gunakan variabel untuk menjalankan ulang kueri dengan nilai atau tanggal yang berbeda, atau menyimpan kueri Anda untuk ditayangkan ulang pada penyelidikan di masa mendatang. |
| Pembuatan skrip dan pemrograman | Gunakan Jupyter Notebooks untuk menambahkan pemrograman ke kueri Anda, termasuk: - Bahasa deklaratif seperti Kusto Query Language (KQL) atau SQL, untuk mengodekan logika Anda dalam satu pernyataan yang mungkin kompleks. - Bahasa pemrograman prosedural , untuk menjalankan logika dalam serangkaian langkah. Pisahkan logika Anda menjadi langkah-langkah untuk membantu Anda melihat dan men-debug hasil perantara, menambahkan fungsionalitas yang mungkin tidak tersedia dalam bahasa kueri, dan menggunakan kembali hasil parsial dalam langkah-langkah pemrosesan nanti. |
| Tautan ke data eksternal | Sementara tabel Microsoft Sentinel memiliki sebagian besar telemetri dan data peristiwa, Jupyter Notebooks dapat menautkan ke data apa pun yang dapat diakses melalui jaringan Anda atau dari file. Menggunakan Jupyter Notebooks memungkinkan Anda menyertakan data seperti: Data dalam layanan eksternal yang tidak Anda miliki, seperti data geolokasi atau sumber intelijen ancaman Data sensitif yang disimpan hanya di dalam organisasi Anda, seperti basis data sumber daya manusia atau daftar aset bernilai tinggi - Data yang belum Anda migrasikan ke cloud. |
| Alat pemrosesan data khusus, pembelajaran mesin, dan visualisasi | Jupyter Notebooks menyediakan lebih banyak visualisasi, pustaka pembelajaran mesin, serta fitur pemrosesan dan transformasi data. Misalnya, gunakan Jupyter Notebooks dengan kemampuan Python berikut: - pandas untuk pemrosesan, pembersihan, dan rekayasa data - Matplotlib, HoloViews, dan Plotly untuk visualisasi - NumPy dan SciPy untuk pemrosesan numerik dan ilmiah tingkat lanjut - scikit-learn untuk pembelajaran mesin - TensorFlow, PyTorch, dan Keras untuk pembelajaran mendalam Tips: Jupyter Notebooks mendukung beberapa kernel bahasa. Gunakan magic untuk mencampur bahasa dalam notebook yang sama, dengan memungkinkan eksekusi sel secara individual menggunakan bahasa lain. Misalnya, Anda dapat mengambil data menggunakan sel skrip PowerShell, memproses data di Python, dan menggunakan JavaScript untuk merender visualisasi. |
Alat keamanan MSTIC, Jupyter, dan Python
Microsoft Threat Intelligence Center (MSTIC) adalah tim analis dan insinyur keamanan Microsoft yang menulis deteksi keamanan untuk beberapa platform Microsoft dan bekerja pada identifikasi dan penyelidikan ancaman.
MSTIC membangun MSTICPy, pustaka untuk penyelidikan dan perburuan keamanan informasi di Jupyter Notebooks. MSTICPy menyediakan fungsi yang dapat digunakan kembali yang bertujuan untuk mempercepat pembuatan notebook dan memudahkan pengguna untuk membaca notebook di Microsoft Sentinel.
Misalnya, MSTICPy dapat:
- Membuat kueri data log dari beberapa sumber.
- Memperkaya data dengan inteligensi ancaman, geolokasi, dan data sumber daya Azure.
- Mengekstrak Indikator Aktivitas (IoA) dari log, dan membongkar data yang dikodekan.
- Melakukan analisis canggih seperti deteksi sesi anomali dan dekomposisi deret waktu.
- Visualisasikan data menggunakan garis waktu interaktif, pohon proses, dan Bagan Morph multi-dimensi.
MSTICPy juga mencakup beberapa alat notebook hemat waktu, seperti widget yang mengatur batas waktu kueri, memilih dan menampilkan item dari daftar, dan mengonfigurasi lingkungan notebook.
Untuk informasi selengkapnya, lihat:
- Dokumentasi MSTICPy
- Notebook Jupyter dengan kemampuan berburu Microsoft Sentinel
- Konfigurasi tingkat lanjut untuk notebook Jupyter dan MSTICPy di Microsoft Azure Sentinel
Operator dan fungsi yang bermanfaat
Kueri berburu dibangun dalam Bahasa Kueri Kusto (KQL), bahasa kueri yang kuat dengan bahasa IntelliSense yang memberi Anda kekuatan dan fleksibilitas yang Anda butuhkan untuk berburu ke tingkat berikutnya.
KQL adalah bahasa yang sama yang digunakan oleh kueri dalam aturan analitik Anda dan di tempat lain di Microsoft Sentinel. Untuk informasi selengkapnya, lihat Referensi Bahasa Kueri.
Operator berikut ini khususnya bermanfaat dalam kueri berburu Microsoft Sentinel:
where - Memfilter tabel ke subset baris yang memenuhi predikat.
summarize - Menghasilkan tabel yang menggabungkan konten tabel input.
join - Gabungkan baris dua tabel untuk membentuk tabel baru dengan mencocokkan nilai kolom yang ditentukan dari setiap tabel.
count - Mengembalikan jumlah rekaman dalam kumpulan catatan input.
atas - Mengembalikan catatan N pertama yang diurutkan menurut kolom yang ditentukan.
limit - Mengembalikan hingga jumlah baris yang ditentukan.
project - Pilih kolom yang akan disertakan, ganti nama atau hapus, dan sisipkan kolom baru yang dihitung.
perluas - Buat kolom terhitung dan tambahkan ke tataan hasil.
makeset - Mengembalikan array dinamis (JSON) dari sekumpulan nilai berbeda yang diambil Expr dalam grup
find - Temukan baris yang cocok dengan predikat di sekumpulan tabel.
adx() - Fungsi ini melakukan kueri lintas sumber daya sumber data Azure Data Explorer dari pengalaman perburuan Microsoft Sentinel dan Analitik Log. Untuk informasi selengkapnya, lihat Kueri lintas sumber daya Azure Data Explorer dengan menggunakan Azure Monitor.
Konten terkait
Untuk informasi selengkapnya tentang perburuan ancaman di Microsoft Sentinel, lihat artikel berikut ini: