Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Analitik Perilaku Pengguna dan Entitas (UEBA) menganalisis aktivitas dari pengguna dan entitas lain untuk mengidentifikasi perilaku anomali serta memberikan konteks tambahan untuk investigasi keamanan.
UEBA adalah kemampuan berbayar opsional dari Microsoft Sentinel dan tidak termasuk dalam Microsoft 365 E5. Dengan Microsoft 365 E5, Anda dapat menghubungkan sumber data Microsoft Defender XDR yang didukung ke UEBA tanpa memasukkan data pihak pertama yang sama ke Microsoft Sentinel. Anda juga dapat menghubungkan data pihak ketiga yang memenuhi syarat yang dimasukkan ke dalam ruang kerja Microsoft Sentinel.
Anda harus memiliki ruang kerja Microsoft Sentinel karena output UEBA ditulis ke ruang kerja Log Analytics yang terkait. Biaya Log Analytics berlaku.
Important
Pratinjau ini tersedia untuk penerapan UEBA baru maupun yang sudah ada.
Jika Anda sudah menggunakan UEBA dengan data Microsoft Sentinel, Anda harus melakukan re-onboard UEBA dari workspace utama Microsoft Sentinel sebelum dapat menghubungkan sumber data Microsoft Defender XDR.
Apa yang disediakan UEBA
Setelah Anda menghubungkan sumber data yang didukung, Anda dapat menggunakan hasil UEBA untuk:
- Identifikasi anomali dan aktivitas tidak biasa dalam data Microsoft Defender XDR.
- Tinjau konteks anomali untuk pengguna dan entitas lain.
- Selidiki anomali dari halaman entitas.
- Telusuri aktivitas mencurigakan.
- Buat aturan analitik berdasarkan hasil UEBA.
- Tinjau wawasan UEBA di buku kerja.
- Analisis perilaku yang dihasilkan dari data pihak ketiga yang memenuhi syarat dan data non-XDR lainnya.
Prasyarat
Sebelum memulai, pastikan bahwa:
- Anda memiliki tenant Microsoft Defender XDR E5.
- Anda telah bergabung dengan Microsoft Sentinel. Untuk menghubungkan sumber data Microsoft Defender XDR, Anda harus memilih workspace Microsoft Sentinel utama Anda.
- Jika Anda sudah menggunakan UEBA dengan data Microsoft Sentinel, Anda telah mendaftarkan ulang UEBA dari ruang kerja utama Microsoft Sentinel Anda.
- Anda memiliki peran Administrator Global atau Administrator Keamanan di Microsoft Entra ID.
- Setidaknya satu sinkronisasi layanan direktori diaktifkan untuk Direktori Aktif atau Microsoft Entra ID.
- Untuk data pihak ketiga dan non-XDR lainnya, data tersebut dimasukkan ke dalam tabel yang memenuhi syarat di ruang kerja Microsoft Sentinel tempat Anda ingin mengaktifkan UEBA.
Anda tidak perlu menginput data Microsoft Defender XDR yang didukung ke dalam ruang kerja Microsoft Sentinel Anda.
Data pihak ketiga dapat diterima melalui metode apa pun yang didukung. Konektor data Microsoft Sentinel tidak diperlukan jika data sudah tersedia dalam tabel yang memenuhi syarat.
Sumber data Microsoft Defender XDR yang didukung
Anda dapat menghubungkan sumber data Microsoft Defender XDR berikut ke UEBA:
| Sumber data yang ditampilkan di UEBA | Tabel Microsoft Defender XDR |
|---|---|
| Log Masuk Prinsipal Layanan AAD | EntraIdSpnSignInEvents |
| Log Audit | EntraIdDirectoryAuditEvents |
| Peristiwa Masuk Perangkat | DeviceLogonEvents |
| Peristiwa Keamanan | DeviceLogonEvents |
| Catatan Masuk | EntraIdSignInEvents |
Bagian sumber data Microsoft XDR menampilkan sumber yang tersedia untuk organisasi Anda.
Pilih ruang kerja utama Microsoft Sentinel Anda
Masuk ke portal Microsoft Defender.
Buka Penyiapan & konfigurasi>Pengaturan.
Pilih Microsoft Sentinel.
Pilih UEBA.
Di Current selected workspace, pilih Microsoft Sentinel workspace utama Anda.
Pilih Terapkan.
Aktifkan UEBA dan konfigurasikan sinkronisasi layanan direktori
Masuk ke portal Microsoft Defender.
Buka Penyiapan & konfigurasi>Pengaturan.
Pilih Microsoft Sentinel.
Pilih UEBA.
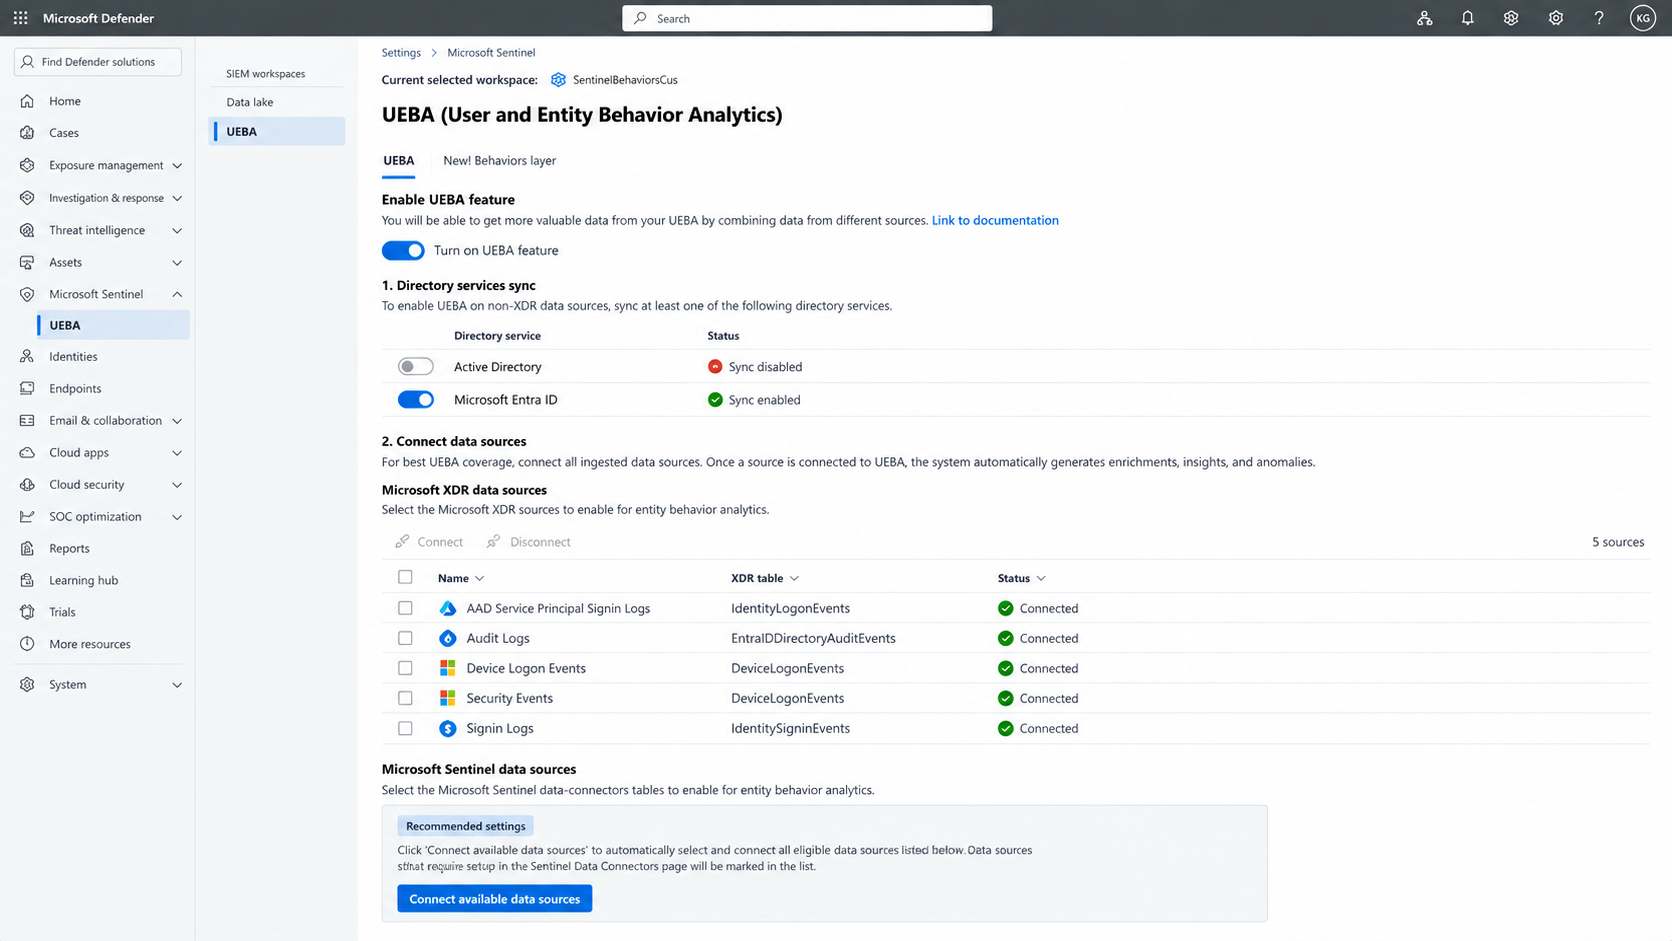
Aktifkan Aktifkan fitur UEBA.
Di bawah Sinkronisasi layanan direktori, aktifkan setidaknya salah satu layanan direktori berikut:
- Direktori Aktif
- Microsoft Entra ID
Konfirmasi bahwa layanan direktori yang dipilih memiliki status Sinkronisasi diaktifkan.
Anda harus mengaktifkan setidaknya satu sinkronisasi layanan direktori sebelum dapat menghubungkan sumber data Microsoft Defender XDR atau Microsoft Sentinel ke UEBA. Untuk menghubungkan sumber data Microsoft Defender XDR, Anda juga harus memilih workspace utama Anda.
Hubungkan sumber data Microsoft Defender XDR
Tip
Untuk secara otomatis memilih dan menghubungkan semua sumber data yang memenuhi syarat saat ini, pilih Hubungkan sumber data yang tersedia di bawah Pengaturan yang direkomendasikan. Sumber data yang memerlukan pengaturan tambahan di halaman konektor data Microsoft Sentinel ditandai dalam daftar.
Masuk ke portal Microsoft Defender.
Buka Penyiapan & konfigurasi>Setelan.
Pilih Microsoft Sentinel.
Pilih UEBA.
Di bawah Sinkronisasi layanan direktori, pastikan setidaknya satu layanan direktori memiliki status Sinkronisasi diaktifkan.
Di bawah Sumber data Microsoft XDR, pilih sumber data yang ingin dianalisis oleh UEBA.
Untuk memilih semua sumber yang tersedia, centang kotak di header tabel.
Pilih Sambungkan.
Pastikan setiap sumber yang dipilih memiliki status Terhubung.
Note
Sumber Microsoft Defender XDR terkait dengan workspace utama Anda. Jika workspace lain dipilih, bagian sumber data Microsoft XDR dinonaktifkan dan meminta Anda beralih ke workspace utama Anda.
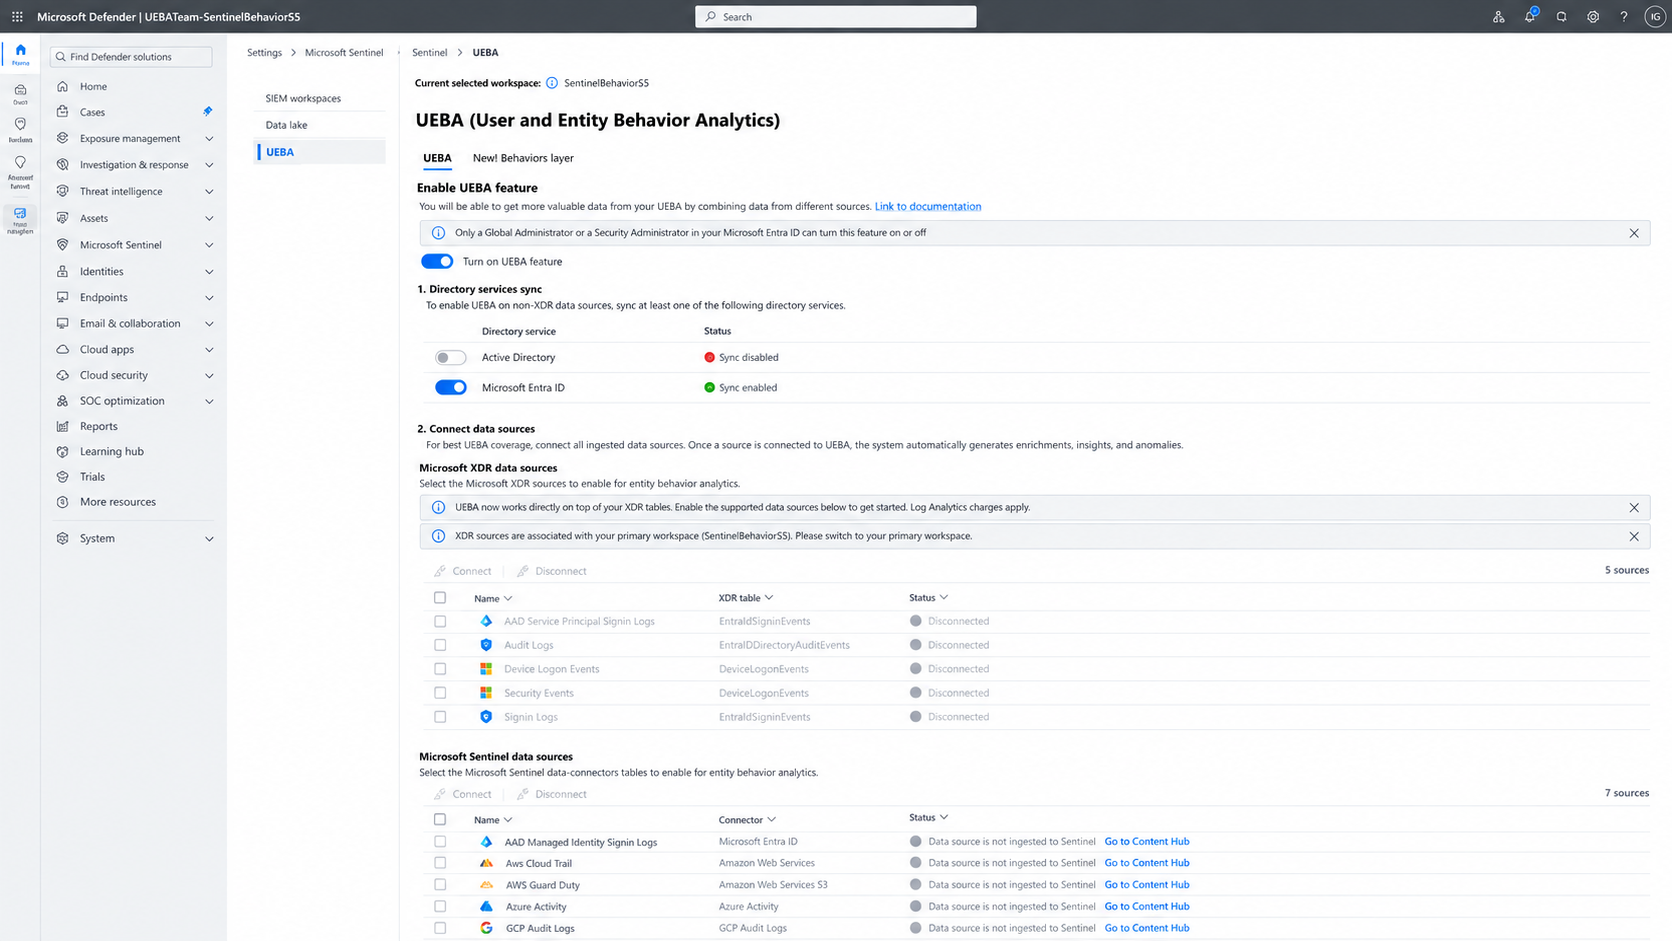
Bagian ini juga dinonaktifkan sampai Anda mengaktifkan setidaknya satu sinkronisasi layanan direktori.
Putuskan sumber data Microsoft Defender XDR
Masuk ke portal Microsoft Defender.
Buka Penyiapan & Konfigurasi>Setelan.
Pilih Microsoft Sentinel.
Pilih UEBA.
Di bawah Microsoft XDR data sources, pilih sumber data yang terhubung yang tidak lagi ingin Anda analisis oleh UEBA.
Pilih Putuskan koneksi.
Konfirmasi bahwa setiap sumber yang dipilih memiliki status Terputus.
Hubungkan sumber data pihak ketiga
Anda dapat menghubungkan data pihak ketiga yang memenuhi syarat dan data non-XDR lainnya yang dimasukkan ke dalam tabel yang memenuhi syarat di ruang kerja Microsoft Sentinel.
Note
Sumber data Microsoft Defender XDR tersedia sesuai dengan kelayakan Anda untuk Microsoft 365 E5 dan pratinjau. Anda tetap harus memilih dan menghubungkan sumber data yang ingin dianalisis oleh UEBA.
Sumber pihak ketiga dan non-XDR lainnya menjadi tersedia setelah data yang memenuhi syarat dimasukkan ke dalam ruang kerja Microsoft Sentinel yang dipilih. Anda harus menghubungkan sumber-sumber ini secara terpisah. Data dapat dimasukkan melalui metode apa pun yang didukung; konektor data Microsoft Sentinel tidak diperlukan.
Masuk ke portal Microsoft Defender.
Buka Penyiapan & konfigurasi>Pengaturan.
Pilih Microsoft Sentinel.
Pilih UEBA.
Di bawah Sinkronisasi layanan direktori, pastikan setidaknya satu layanan direktori memiliki status Sinkronisasi diaktifkan.
Di bawah Microsoft Sentinel data sources, temukan sumber yang ingin Anda hubungkan.
Jika sumber tidak tersedia, pastikan data sedang dimasukkan ke dalam tabel yang memenuhi syarat di workspace yang dipilih.
Pilih sumbernya, lalu pilih Hubungkan.
Konfirmasi bahwa sumber memiliki status Terhubung.
Sumber tetap tidak tersedia ketika data tidak dimasukkan ke dalam tabel yang memenuhi syarat di workspace yang dipilih.
Tinjau hasil UEBA
Setelah UEBA mulai memproses data dari sumber yang terhubung, Anda dapat meninjau wawasan yang dihasilkan di portal Microsoft Defender.
Untuk sumber Microsoft Defender XDR yang terhubung, UEBA menghasilkan anomali yang memberikan konteks tambahan bagi pengguna dan entitas lain. Anda dapat menggunakan tabel berikut untuk berburu dan menyelidiki:
BehaviorAnalyticsAnomalies
Untuk sumber data pihak ketiga yang memenuhi syarat dan sumber data non-XDR lainnya, catatan perilaku tersedia di:
BehaviorInfoBehaviorEntities
Gunakan hasil ini untuk menyelidiki aktivitas mencurigakan, meninjau konteks entitas, mencari ancaman, dan membuat aturan analitik.
Output UEBA ditulis ke ruang kerja Log Analytics yang terkait dengan ruang kerja Microsoft Sentinel di mana UEBA diaktifkan. Biaya Log Analytics berlaku.
Keterbatasan
Batasan berikut berlaku selama pratinjau:
- Sumber data Microsoft Defender XDR hanya dapat dihubungkan dari workspace Microsoft Sentinel utama Anda.
- Bagian sumber data Microsoft XDR dinonaktifkan saat ruang kerja lain dipilih.
- Setidaknya satu layanan direktori sinkronisasi untuk Direktori Aktif atau Microsoft Entra ID harus diaktifkan.
- Hanya sumber data Microsoft Defender XDR yang didukung yang tercantum dalam artikel ini yang dapat dihubungkan langsung melalui pengalaman ini.
- Output UEBA ditulis ke Log Analytics, dan biaya Log Analytics berlaku.
- Data pihak pertama yang tidak tersedia melalui tabel Microsoft Defender XDR yang didukung tetap harus dimasukkan ke dalam Microsoft Sentinel.
- Data pihak ketiga dan data non-XDR lainnya harus dimasukkan ke dalam tabel yang memenuhi syarat sebelum Anda dapat menghubungkannya ke UEBA.