Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Dalam Microsoft Defender, identitas mewakili seseorang atau entitas di organisasi Anda. Pengguna sering memiliki beberapa akun di seluruh penyedia seperti Active Directory lokal, Microsoft Entra ID, aplikasi SaaS, dan IDP lainnya. Defender menghubungkan akun-akun ini ke dalam satu identitas.
Setiap identitas memiliki akun utama. Saat beberapa akun dikaitkan dengan identitas, Microsoft Defender menunjuk satu akun sebagai utama dan menggunakannya untuk detail profil tingkat identitas.
Halaman Identitas mengonsolidasikan detail identitas, aktivitas yang diamati, pemberitahuan, dan paparan di seluruh akun tertaut sehingga tim keamanan dapat dengan cepat menilai risiko, menentukan kemungkinan penyusupan, memahami akses identitas di seluruh lingkungan, dan menanggapinya dengan tindakan remediasi. Anda dapat membuka halaman Identitas dengan memilih identitas dari beberapa area di portal Microsoft Defender, termasuk:
- Inventar persediaan identitas
- Antrean peringatan
- Halaman peringatan tersendiri
- Insiden atau perangkat
- Hasil perburuan tingkat lanjut
- Catatan Aktivitas
- Pusat tindakan
Halaman Identitas diatur ke dalam bagian atas dan sekumpulan tab. Bagian atas memperlihatkan konteks identitas seperti informasi dan tag org, dan menyertakan menu Tindakan . Gunakan tab untuk meninjau detail ringkasan, pemberitahuan terkait, dan tampilan investigasi yang lebih mendalam.
- Informasi organisasi: Jabatan, departemen, dan lainnya dari identitas.
- Tag akun: Direktori Aktif tag yang terkait dengan identitas
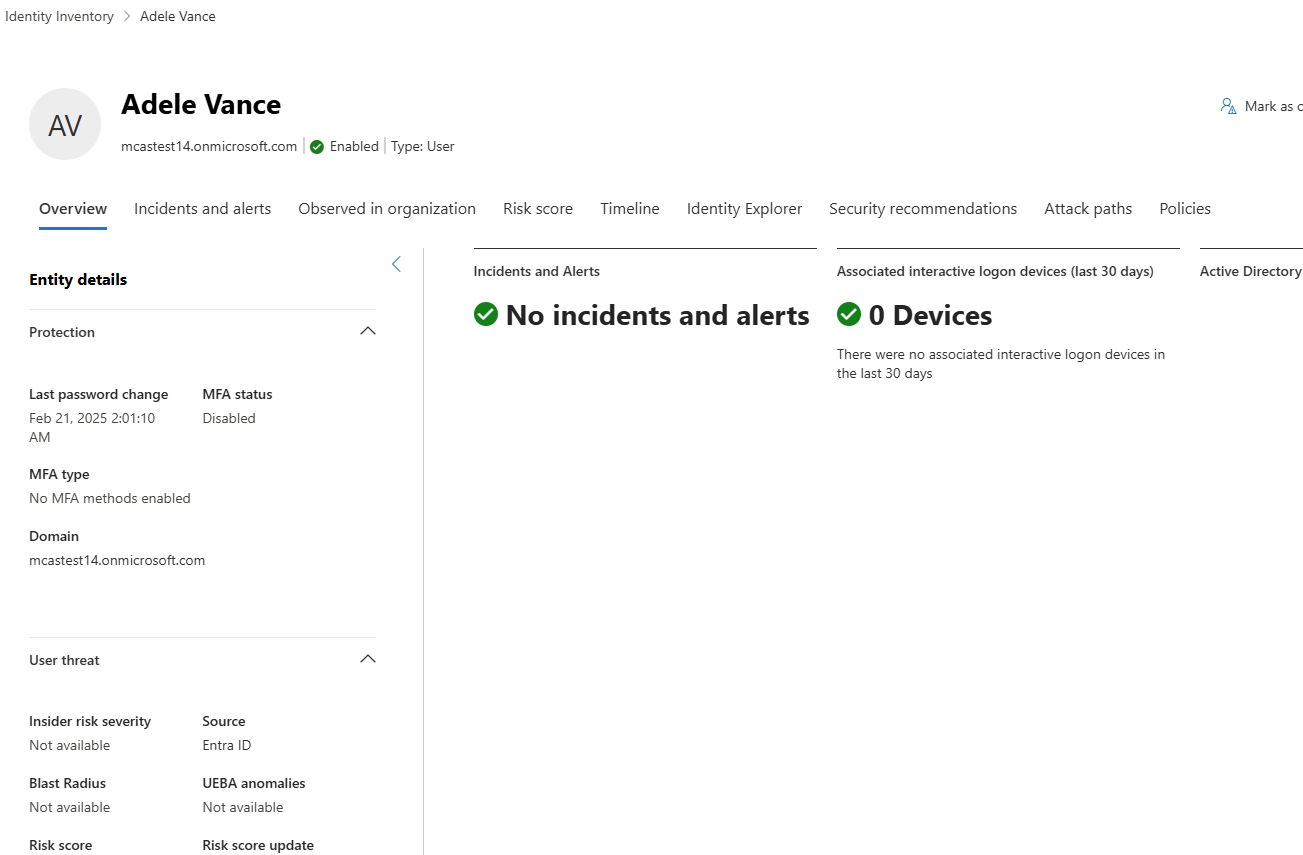
Tindakan terkait identitas
Dari halaman Gambaran Umum , gunakan menu Tindakan untuk memicu tindakan remediasi pada identitas. Tindakan berlaku untuk akun yang terkait dengan identitas dan bergantung pada konektor mana yang diaktifkan, mencakup sistem Active Directory lokal, Microsoft Entra ID, manajemen identitas dan akses (IAM), dan aplikasi SaaS. Tindakan yang tersedia dapat mencakup menonaktifkan atau mengaktifkan akun, mencabut sesi, memaksa perubahan kata sandi, dan menandai pengguna sebagai disusupi. Anda juga dapat melihat pengaturan akun identitas.
Untuk daftar lengkap tindakan remediasi serta penyedia identitas dan aplikasi yang terhubung yang mendukung tindakan tersebut, lihat Tindakan remediasi di Microsoft Defender untuk Identitas.
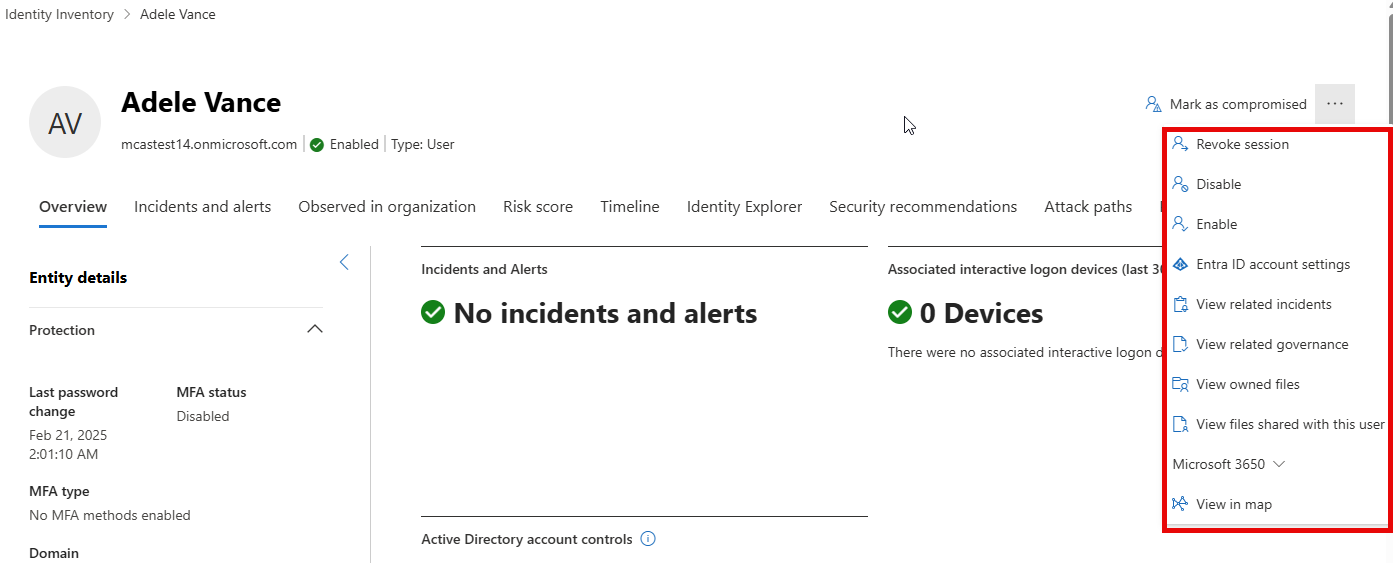
Tab Gambaran Umum
Tab Gambaran Umum menyediakan rekam jepret tingkat tinggi yang membantu analis dengan cepat menilai risiko dan memutuskan apakah penyelidikan yang lebih mendalam diperlukan.
Tab gambaran umum menyertakan bagian untuk:
- Detail entitas
- Insiden dan peringatan
- Perangkat log masuk interaktif yang terkait
Detail entitas
Panel detail entitas merangkum informasi identitas utama dan sinyal investigasi, termasuk:
- Microsoft Entra ID atribut dan informasi kontak
- Perlindungan dan indikasi ancaman terhadap pengguna
- Tanda waktu pertama kali dilihat dan terakhir dilihat
- Jumlah perangkat yang telah dimasukkan identitas
- Akun pengguna, perangkat, dan keanggotaan grup tertaut
- Pemberitahuan dan insiden terkait, dikelompokkan menurut tingkat keparahan
Detail lain muncul tergantung pada layanan dan fitur yang diaktifkan. Contohnya:
- Lingkungan dengan Microsoft Defender untuk Identitas dapat melihat:
- Flag kontrol akun Direktori Aktif, seperti kata sandi tidak pernah kedaluwarsa atau status penguncian akun
- Pohon organisasi yang memperlihatkan posisi identitas dalam hierarki pelaporan.
- (Pratinjau) Dalam lingkungan yang menggunakan Manajemen Risiko Orang Dalam Microsoft Purview, Anda dapat melihat tingkat keparahan risiko orang dalam seorang pengguna dan memperoleh wawasan mengenai aktivitas mencurigakan pengguna tersebut pada halaman pengguna. Pilih tingkat keparahan risiko orang dalam untuk melihat wawasan risiko tentang pengguna.
- (Pratinjau) Lingkungan yang menggunakan Microsoft Sentinel Analitik Perilaku Pengguna dan Entitas (UEBA) dapat melihat:
- Tiga anomali UEBA teratas pengguna dari 30 hari terakhir.
- Tautan untuk meluncurkan kueri perburuan tingkat lanjut bawaan dan melihat semua perilaku anomali yang terkait dengan pengguna pada tab peristiwa Microsoft Sentinel.
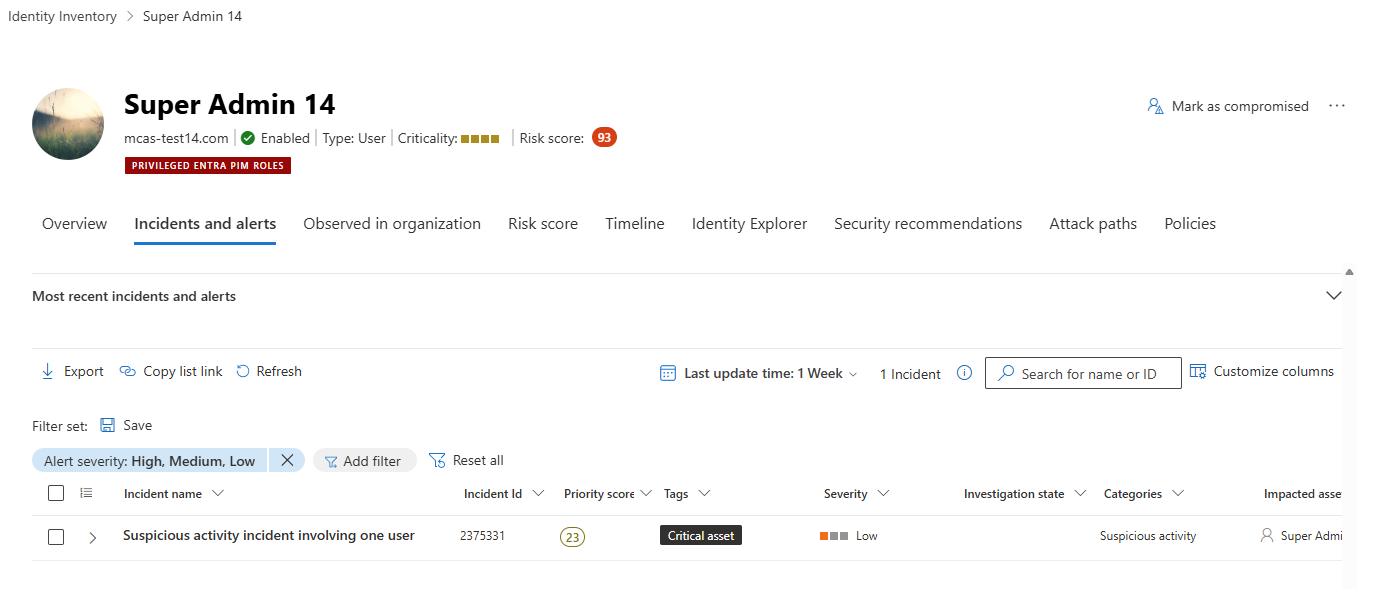
Tab Insiden dan pemberitahuan
Tab Insiden dan peringatan menampilkan daftar semua peringatan dan insiden yang melibatkan identitas tersebut dalam periode retensi yang didukung. Lihat halaman insiden atau halaman pemberitahuan untuk deskripsi terperinci tentang item tertentu.
Diamati pada tab organisasi
Tab Diamati di organisasi menunjukkan di mana dan bagaimana identitas muncul di seluruh lingkungan, membantu analis memahami radius ledakan dan potensi gerakan lateral.
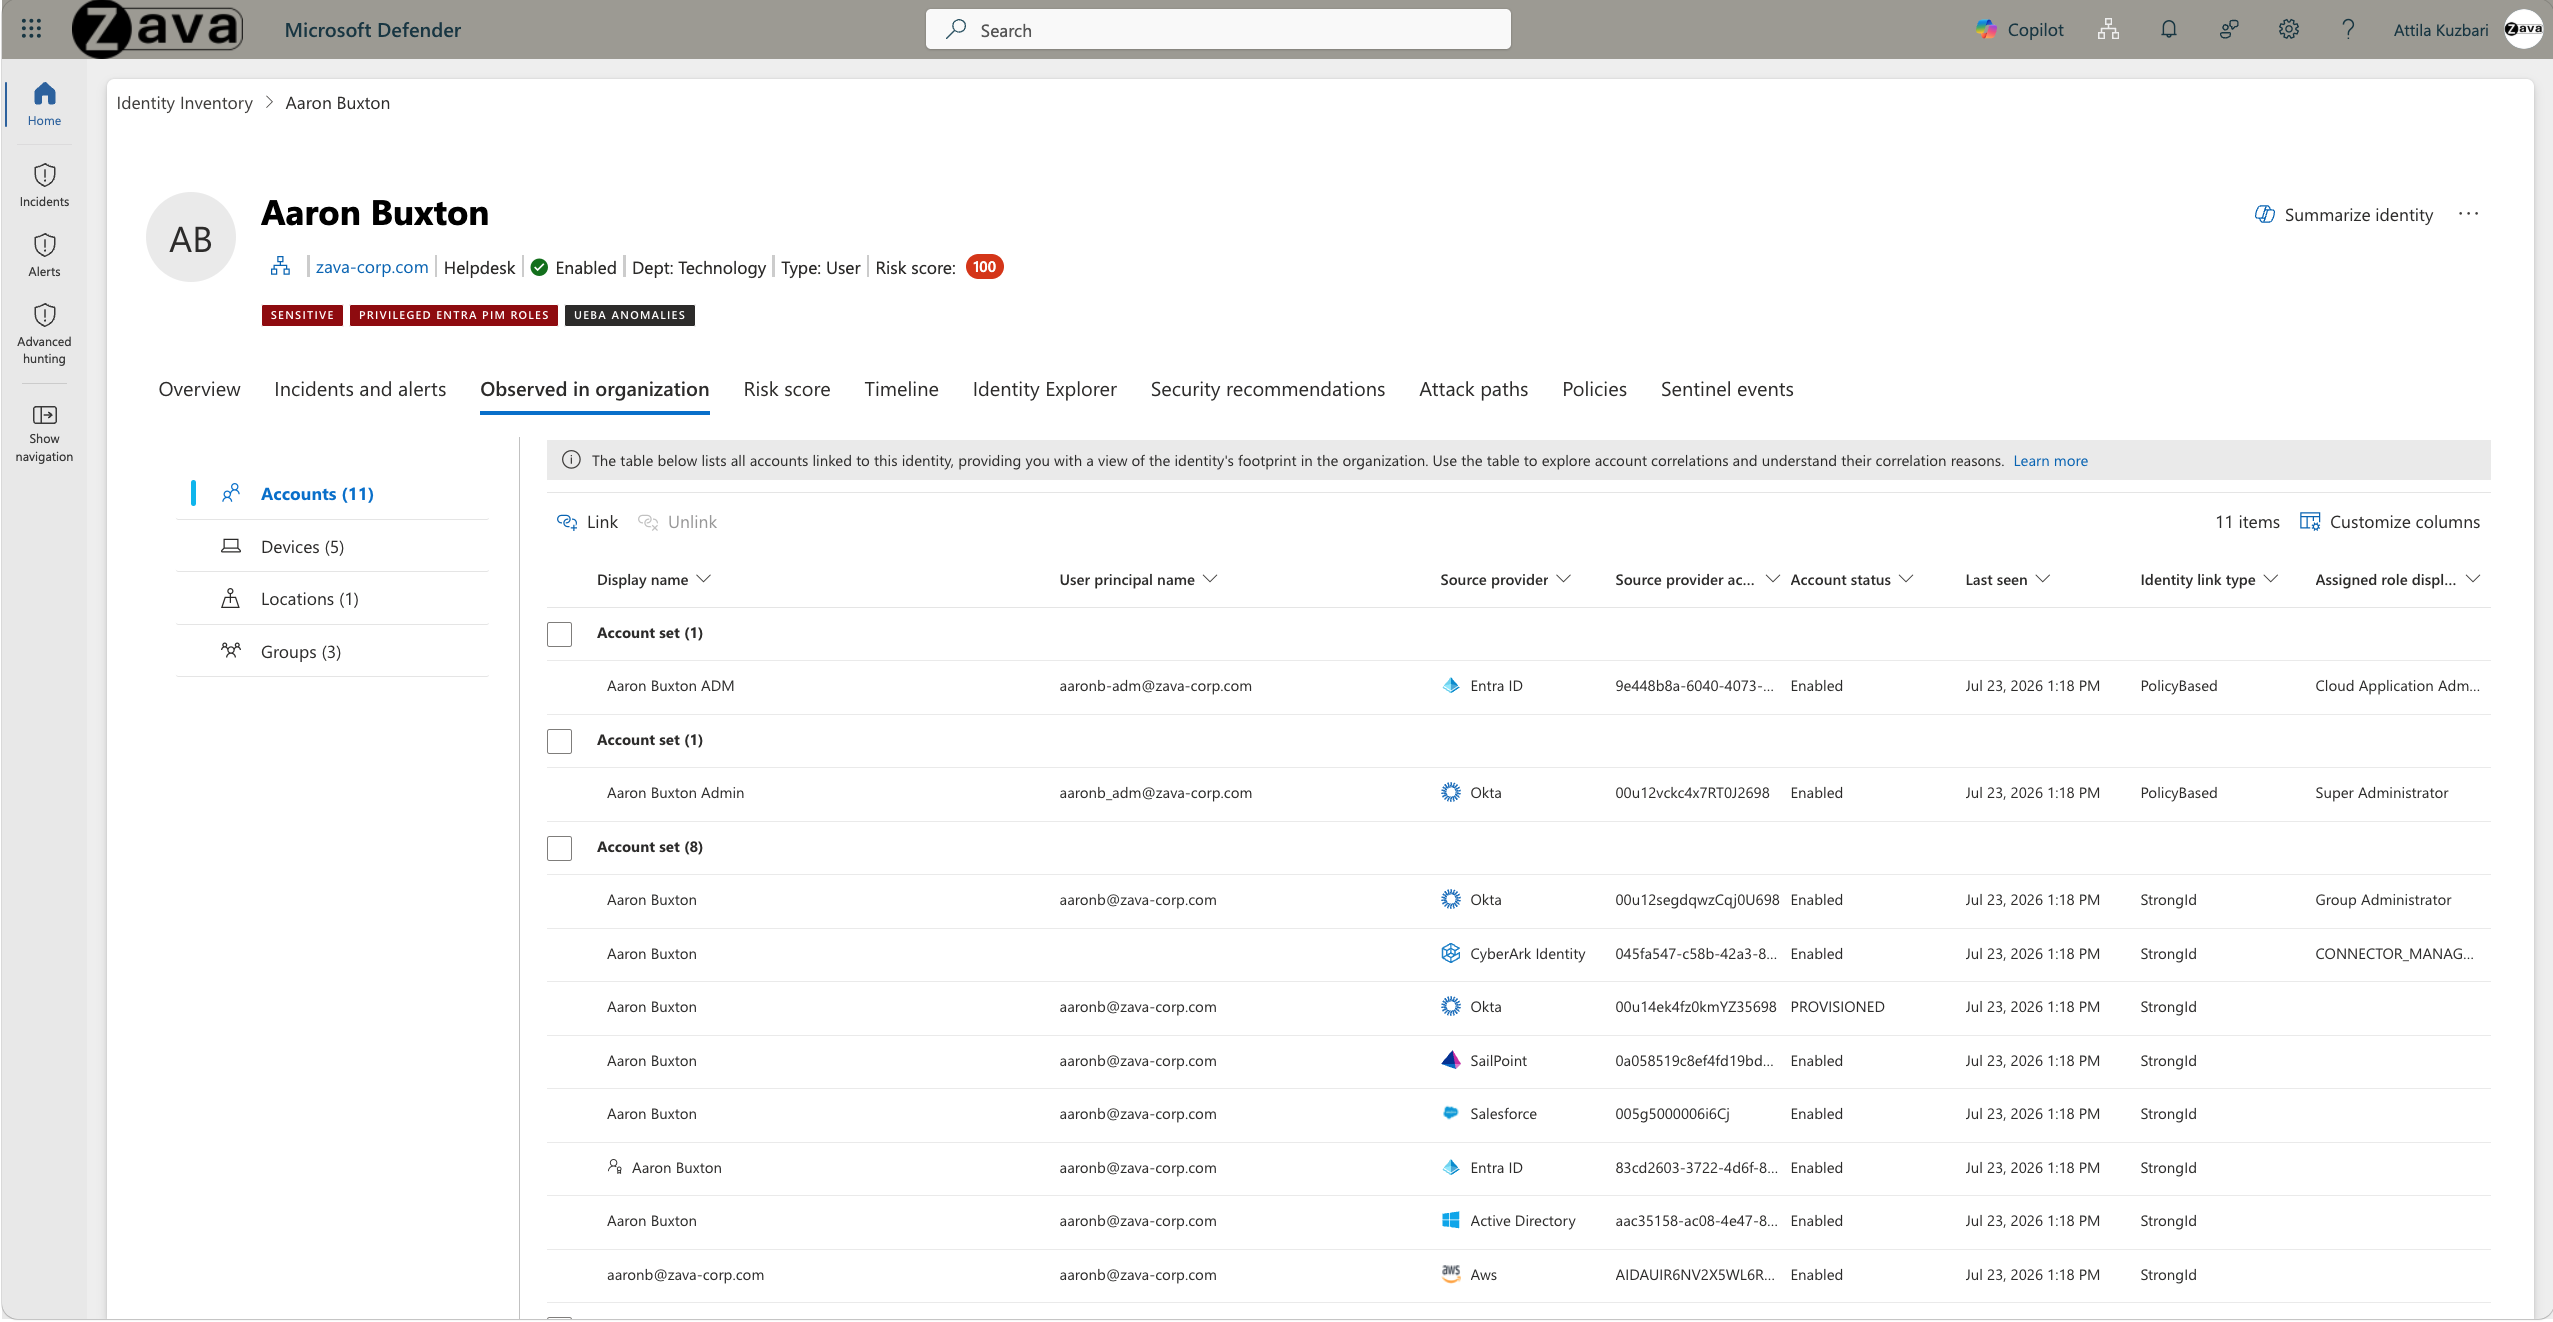
Tab ini dapat mencakup:
| Section | Deskripsi |
|---|---|
| Accounts | Semua akun yang terkait dengan identitas di seluruh sistem identitas, termasuk akun yang berkorelasi secara otomatis dan manual. Analis dapat menautkan akun terkait lainnya secara manual. Indikator menunjukkan akun mana yang merupakan akun utama. |
| Perangkat | Perangkat yang digunakan identitas ini untuk masuk. Ini biasanya menunjukkan aktivitas terbaru kepada Anda, |
| Locations | Lokasi yang terpantau untuk proses masuk |
| Groups | Grup yang terkait dengan identitas (jika tersedia) |
Akun utama
Setiap identitas dapat mencakup beberapa akun terkait dari penyedia identitas yang berbeda. Microsoft Defender mengidentifikasi satu akun sebagai akun utama dan menggunakan nilai profil akun tersebut untuk bidang tingkat identitas, seperti nama tampilan dan jabatan.
Microsoft Defender menggunakan logika korelasi internal untuk menentukan akun utama.
Dalam tabel Akun , akun utama diidentifikasi dengan ikon akun utama di samping nama tampilan akun.
Tab Skor Risiko
Tab Skor risiko meringkas tingkat risiko identitas dengan menggabungkan aktivitas pemberitahuan dengan atribut identitas seperti penetapan peran dan klasifikasi sensitivitas. Gunakan tab ini untuk memahami skor risiko identitas, mengidentifikasi faktor yang berkontribusi, dan memprioritaskan penyelidikan.
| Section | Deskripsi |
|---|---|
| Ringkasan Risiko | Menampilkan:
|
| Kemungkinan Kompromi | Menampilkan tingkat keparahan berdasarkan kemungkinan dan mengelompokkan peringatan berdasarkan tahap kill chain MITRE ATT&CK (misalnya, Akses Awal, Persistensi, dan Eskalasi Hak Istimewa) untuk setiap kumpulan akun. |
| Dampak Kompromi | Menunjukkan tingkat dampak potensial berdasarkan tingkat kekritisan identitas, klasifikasi (misalnya, Administrator Global), dan penetapan peran Microsoft Entra Privileged Identity Management (PIM). |
| Tren Risiko | Bagan garis yang memperlihatkan bagaimana skor risiko berubah selama periode waktu yang dapat dikonfigurasi (misalnya, 30 hari). Pilih Buka garis waktu untuk melihat garis waktu aktivitas penuh. |
| Kemungkinan Detail Kompromi | Bagan batang yang memperlihatkan distribusi pemberitahuan di seluruh kategori MITRE ATT&CK, dengan tabel pemberitahuan yang dapat difilter. Gunakan tombol Aktifkan pemberitahuan hanya untuk fokus pada pemberitahuan yang belum terselesaikan. Filter menurut set akun, status, atau tahap kill chain. |
Tindakan Konfirmasi aman sekarang mencakup Reset risiko baik untuk skor risiko identitas maupun tingkat risiko Microsoft Entra. Untuk informasi selengkapnya, lihat Tindakan remediasi di Microsoft Defender untuk Identitas.
Note
Risiko identitas dalam Microsoft Defender untuk Identitas menggunakan logika pembusukan otomatis untuk memungkinkan prioritas SOC. Jika tidak ada faktor risiko baru yang terdeteksi, skor risiko identitas menurun dari waktu ke waktu. Microsoft Entra ID mempertahankan tingkat risikonya sendiri secara mandiri dan tidak menerapkan peluruhan. Akibatnya, Anda mungkin melihat tingkat risiko Entra tanpa skor risiko identitas yang sesuai ketika waktu pembaruan risiko Entra lebih lama dari 30 hari.
Tab Garis Waktu
Tab Timeline menyediakan tampilan aktivitas dan peringatan yang berpusat pada identitas secara kronologis dan terkait dengan identitas di seluruh lingkungan Anda: Active Directory lokal, Microsoft Entra ID, IAM dan penyedia identitas lainnya, aplikasi SaaS, cloud, dan endpoint. Ini menggabungkan data dari produk keamanan Microsoft terintegrasi, seperti Microsoft Defender untuk Identitas, Microsoft Defender untuk Titik Akhir, Microsoft Defender for Cloud Apps, dan Microsoft Sentinel.
Garis waktu ini menggabungkan masuk, peristiwa audit, sinyal risiko, kontrol terapan, dan evaluasi Akses Kondisional bersama semua aktivitas beban kerja, sehingga Anda dapat merekonstruksi urutan aktivitas dan mengkorelasikan kejadian selama investigasi. Karena aktivitas berkorelasi pada tingkat identitas, timeline mencakup peristiwa di mana identitas adalah aktor atau target. Ini mencakup setiap akun yang terkait dengan identitas, termasuk akun berkorelasi manual dan berbasis kebijakan (kustom). Event duplikat dihapus sehingga aktivitas yang sama tidak ditampilkan dua kali; misalnya, ketika masuk muncul di Entra ID dan data aplikasi cloud, timeline lebih menguntungkan sumber Entra ID.
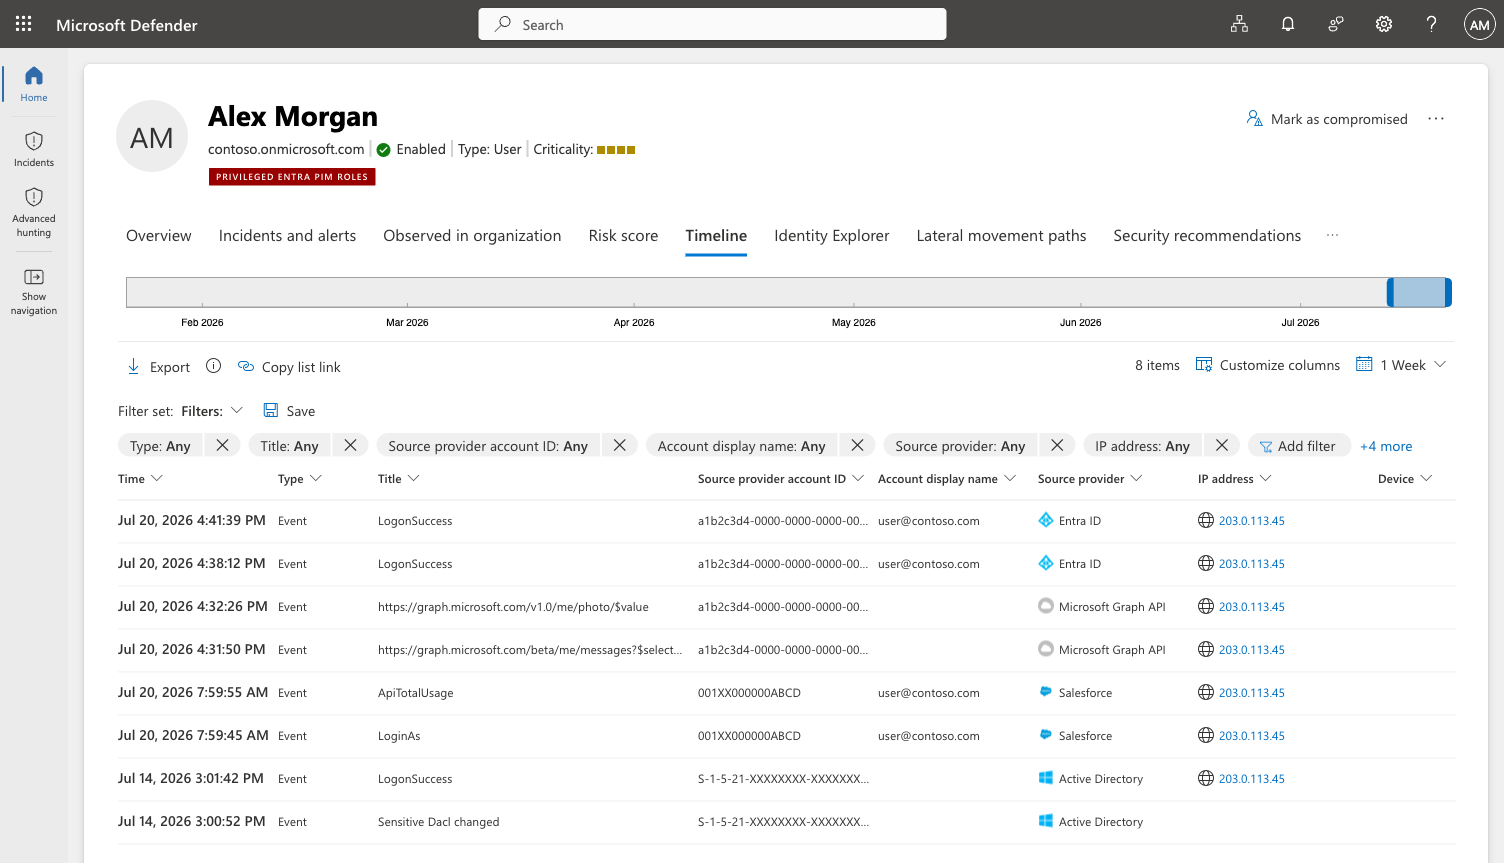
Jenis aktivitas yang muncul di garis waktu
Jenis data berikut tersedia di garis waktu:
- Peringatan pengguna yang terdampak
- Aktivitas Direktori Aktif dan Microsoft Entra ID, termasuk masuk Microsoft Entra dan event aktivitas Microsoft Graph (audit)
- Sinyal risiko Microsoft Entra ID dan hasil evaluasi Akses Bersyarat, ditampilkan secara inline
- Acara aplikasi cloud
- Kejadian log masuk perangkat
- Perubahan layanan direktori
- Aktivitas yang terkait dengan akun kustom (manual atau berbasis kebijakan) yang berkorelasi
Tabel yang digabungkan ke dalam timeline
Garis waktu mengambil dari beberapa tabel berburu tingkat lanjut dan menormalkannya menjadi satu skema. Tabel berikut digunakan untuk membangun timeline identitas:
- AlertInfo
- IdentityLogonEvents
- IdentityQueryEvents
- IdentityDirectoryEvents
- CloudAppEvents
- DeviceLogonEvents
- EntraIdSignInEvents
- GraphApiAuditEvents
Skema Timeline
Timeline menormalkan peristiwa dari berbagai tabel sumber menjadi skema terpadu. Beberapa kolom ditampilkan secara default; lainnya dapat ditambahkan dari Kustomisasi kolom. Kolom berikut tersedia:
Note
Sebuah bidang hanya diisi jika ada di tabel sumber untuk peristiwa tersebut. Jika tabel sumber tidak menyediakan nilai untuk sebuah kolom, kolom tersebut kosong untuk event tersebut.
| kolom | Jenis | Ditampilkan secara default | Dapat difilter secara default |
|---|---|---|---|
| Time | DateTime | Ya | Ya |
| Jenis | Enum (Peristiwa atau Peringatan) | Ya | Ya |
| Title | String | Ya | Ya |
| ID akun penyedia sumber | String | Ya | Ya |
| Nama tampilan akun | String | Ya | Ya |
| Penyedia sumber | String | Ya | Ya |
| alamat IP | String | Ya | Ya |
| Device | String | Ya | Ya |
| Risiko/Keparahan | String | Ya | Ya |
| Location | String | Ya | Ya |
| kebijakan Akses Bersyarat | Dynamic | Ya | No |
| Tabel sumber | String | Ya | No |
| Ruang kerja Sentinel | String | No | No |
| Target | Dynamic | No | Tidak dapat difilter |
| ID Sesi | String | No | No |
| Pengidentifikasi token unik | String | No | No |
| Informasi tambahan | Dynamic | No | Tidak dapat difilter |
| ReportId | String | No | No |
Panel detail acara
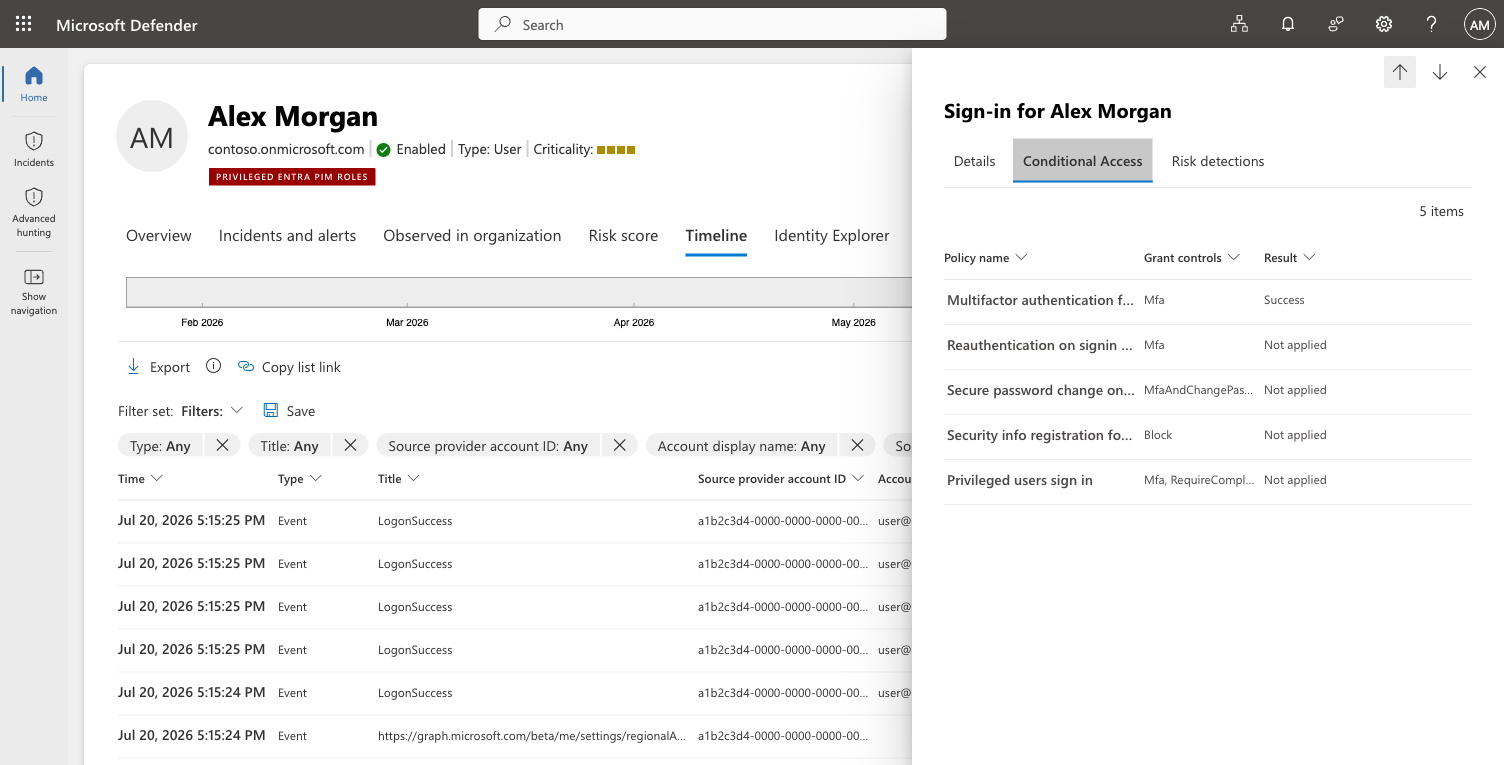
Pilih sebuah peristiwa di garis waktu untuk membuka panel samping dengan detail acara. Panel mengorganisasi informasi ke dalam tab. Untuk event masuk Microsoft Entra ID, panel ini menyertakan tab Conditional Access yang menampilkan kebijakan Conditional Access yang dievaluasi selama proses masuk, termasuk nama setiap kebijakan, kontrol grant, dan hasil (misalnya, Success, Not applied, atau Block). Meninjau hasil evaluasi ini membantu analis memahami kontrol mana yang diterapkan selama investigasi.
Tab Rekomendasi keamanan
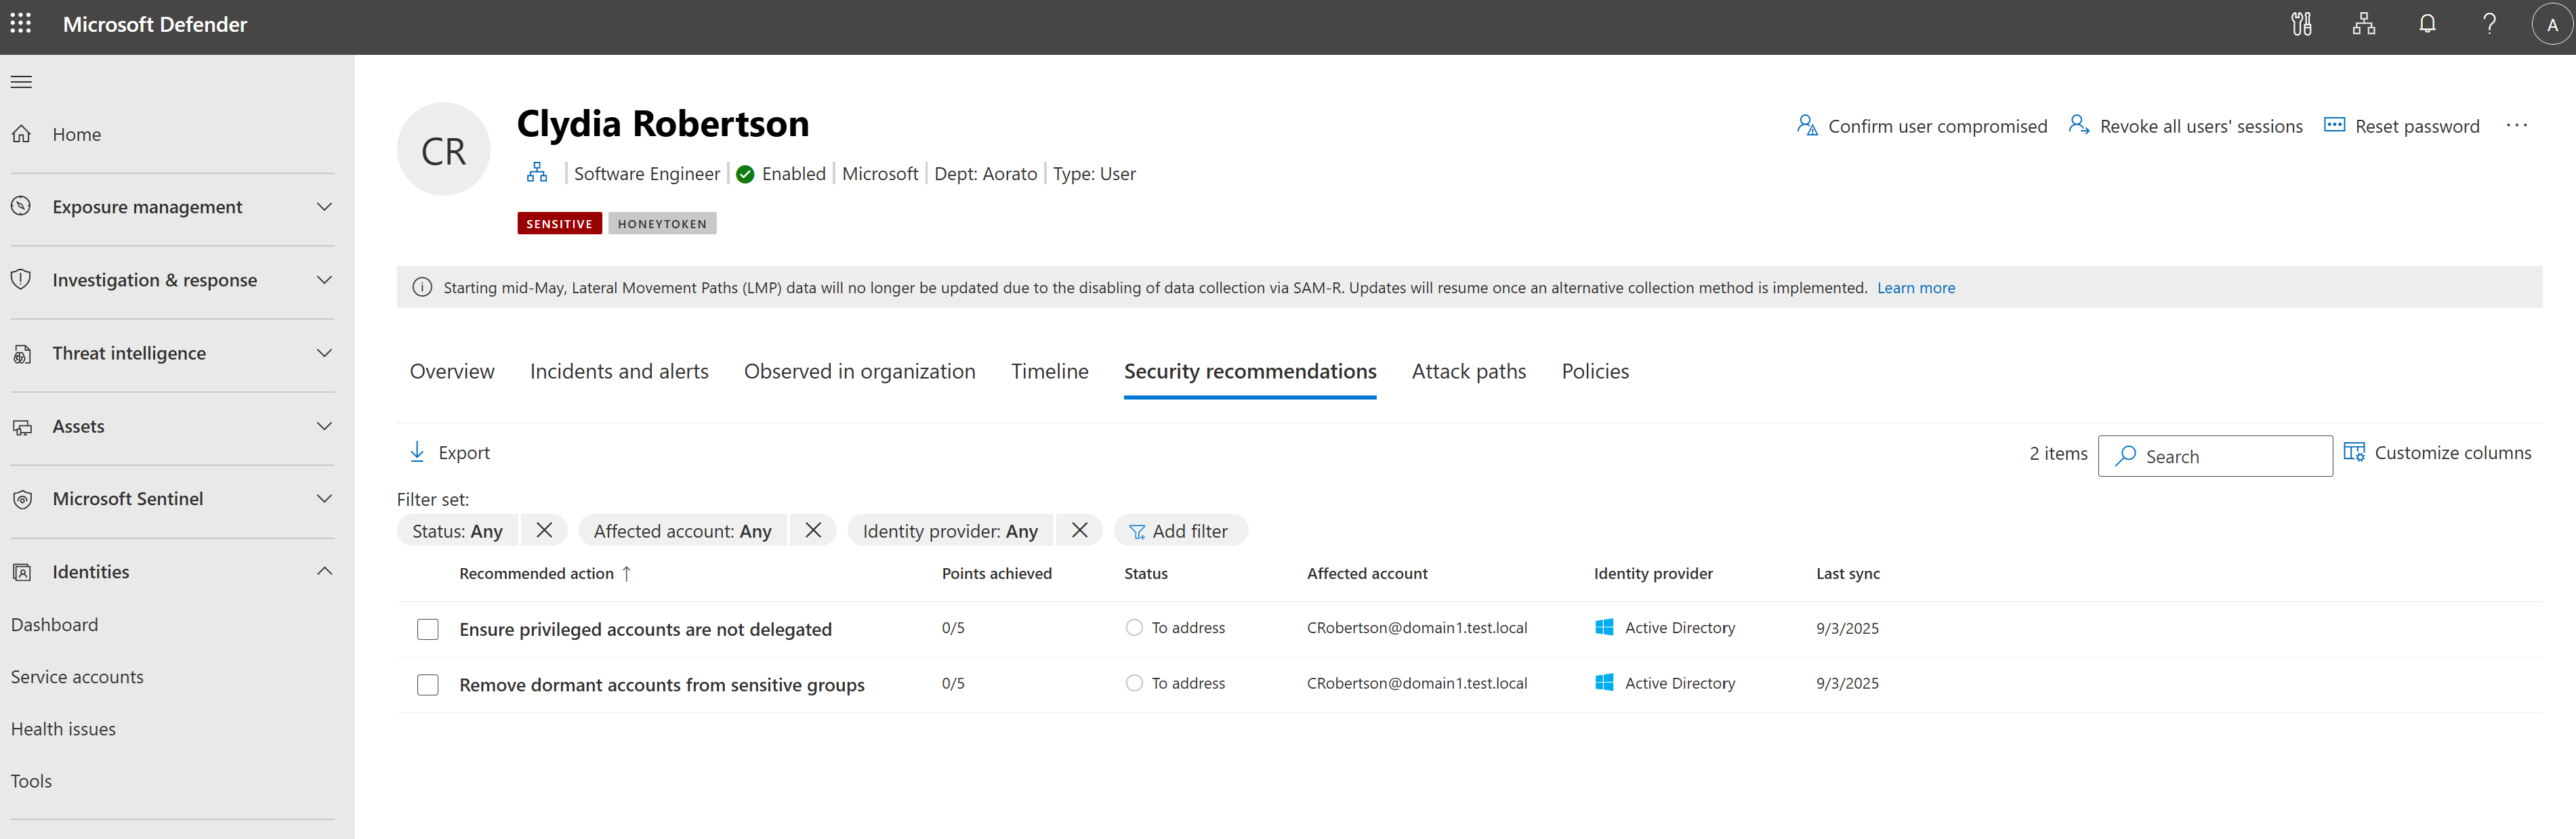
Tab Rekomendasi keamanan menampilkan penilaian postur terkait identitas yang diidentifikasi melalui Manajemen Postur Keamanan Identitas (ISPM). Rekomendasi ini menyoroti kesalahan konfigurasi atau pengaturan berisiko di seluruh akun identitas, dan memilih rekomendasi membuka detail di Microsoft Secure Score untuk panduan remediasi.
Tab Jalur serangan
Tab Jalur serangan memvisualisasikan potensi jalur pergerakan lateral yang melibatkan identitas atau mengarah ke identitas tersebut. Wawasan ini membantu tim keamanan memahami hubungan yang dapat dieksploitasi dan mengurangi permukaan serangan berbasis identitas.
Tab Kebijakan
Tab Kebijakan menampilkan kebijakan keamanan terkait identitas yang relevan dengan identitas berdasarkan atribut, peran, dan aktivitas yang diamati.
Tampilan ini menyediakan konteks investigasi dengan menunjukkan kebijakan mana yang berlaku untuk identitas dan bagaimana kebijakan tersebut memengaruhi akses atau evaluasi risiko. Kebijakan dikelola di tempat lain; tab ini membantu analis menghubungkan penegakan kebijakan dengan temuan masuk, pemberitahuan, dan investigasi.
Tab Penjelajah Identitas (Pratinjau)
Note
Tab Identity Explorer memerlukan lisensi Microsoft Sentinel Data Lake.
Tab Identity Explorer menggunakan graf perburuan untuk memvisualisasikan jalur serangan identitas dan skenario keterpaparan sebagai graf interaktif. Grafik diawali sebelumnya dengan identitas saat ini, sehingga Anda dapat segera melihat bagaimana identitas terkait dengan entitas lain di lingkungan Anda.
Gunakan Identity Explorer untuk menemukan jalur gerakan lateral, rute eskalasi hak istimewa, dan risiko akses kredensial yang terkait dengan identitas.
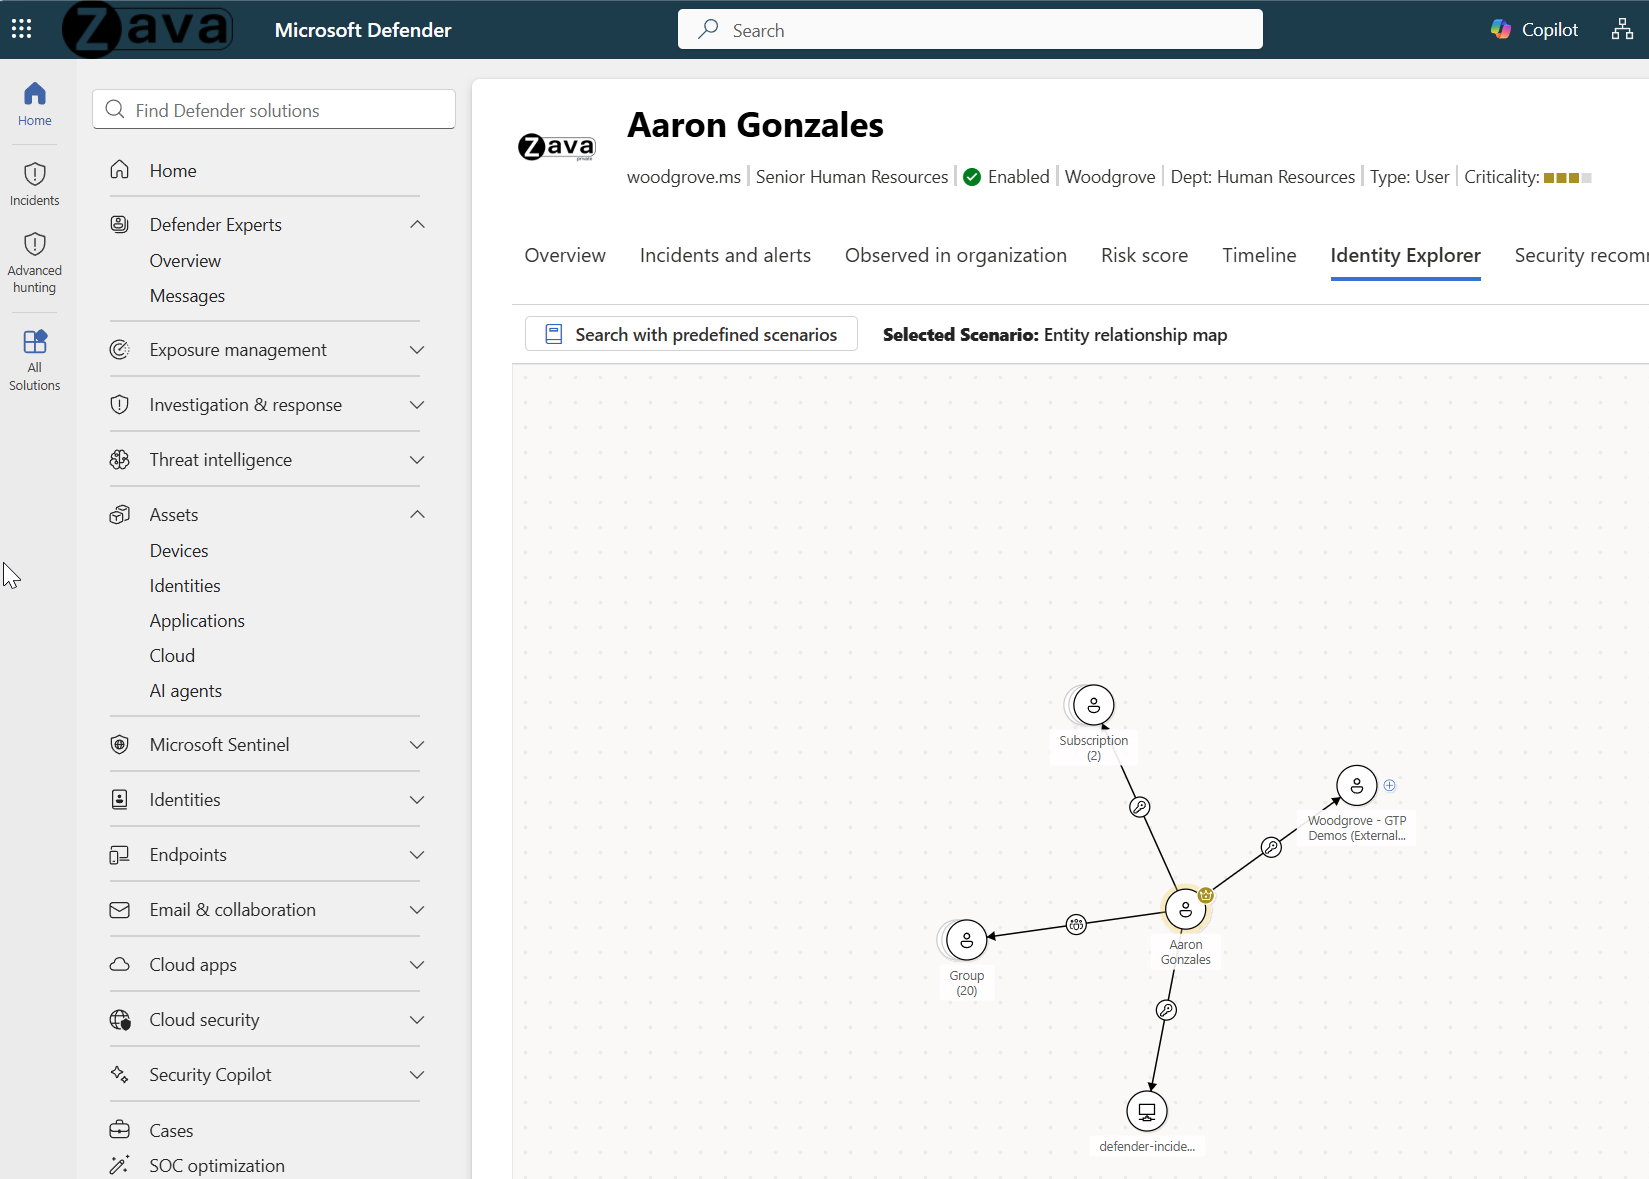
Cari dengan skenario yang telah ditentukan sebelumnya
Pilih Cari dengan skenario yang telah ditentukan sebelumnya untuk menjalankan kueri yang berfokus pada identitas. Setiap skenario dipetakan ke satu atau beberapa teknik MITRE ATT&CK dan berfokus pada jenis risiko identitas tertentu.
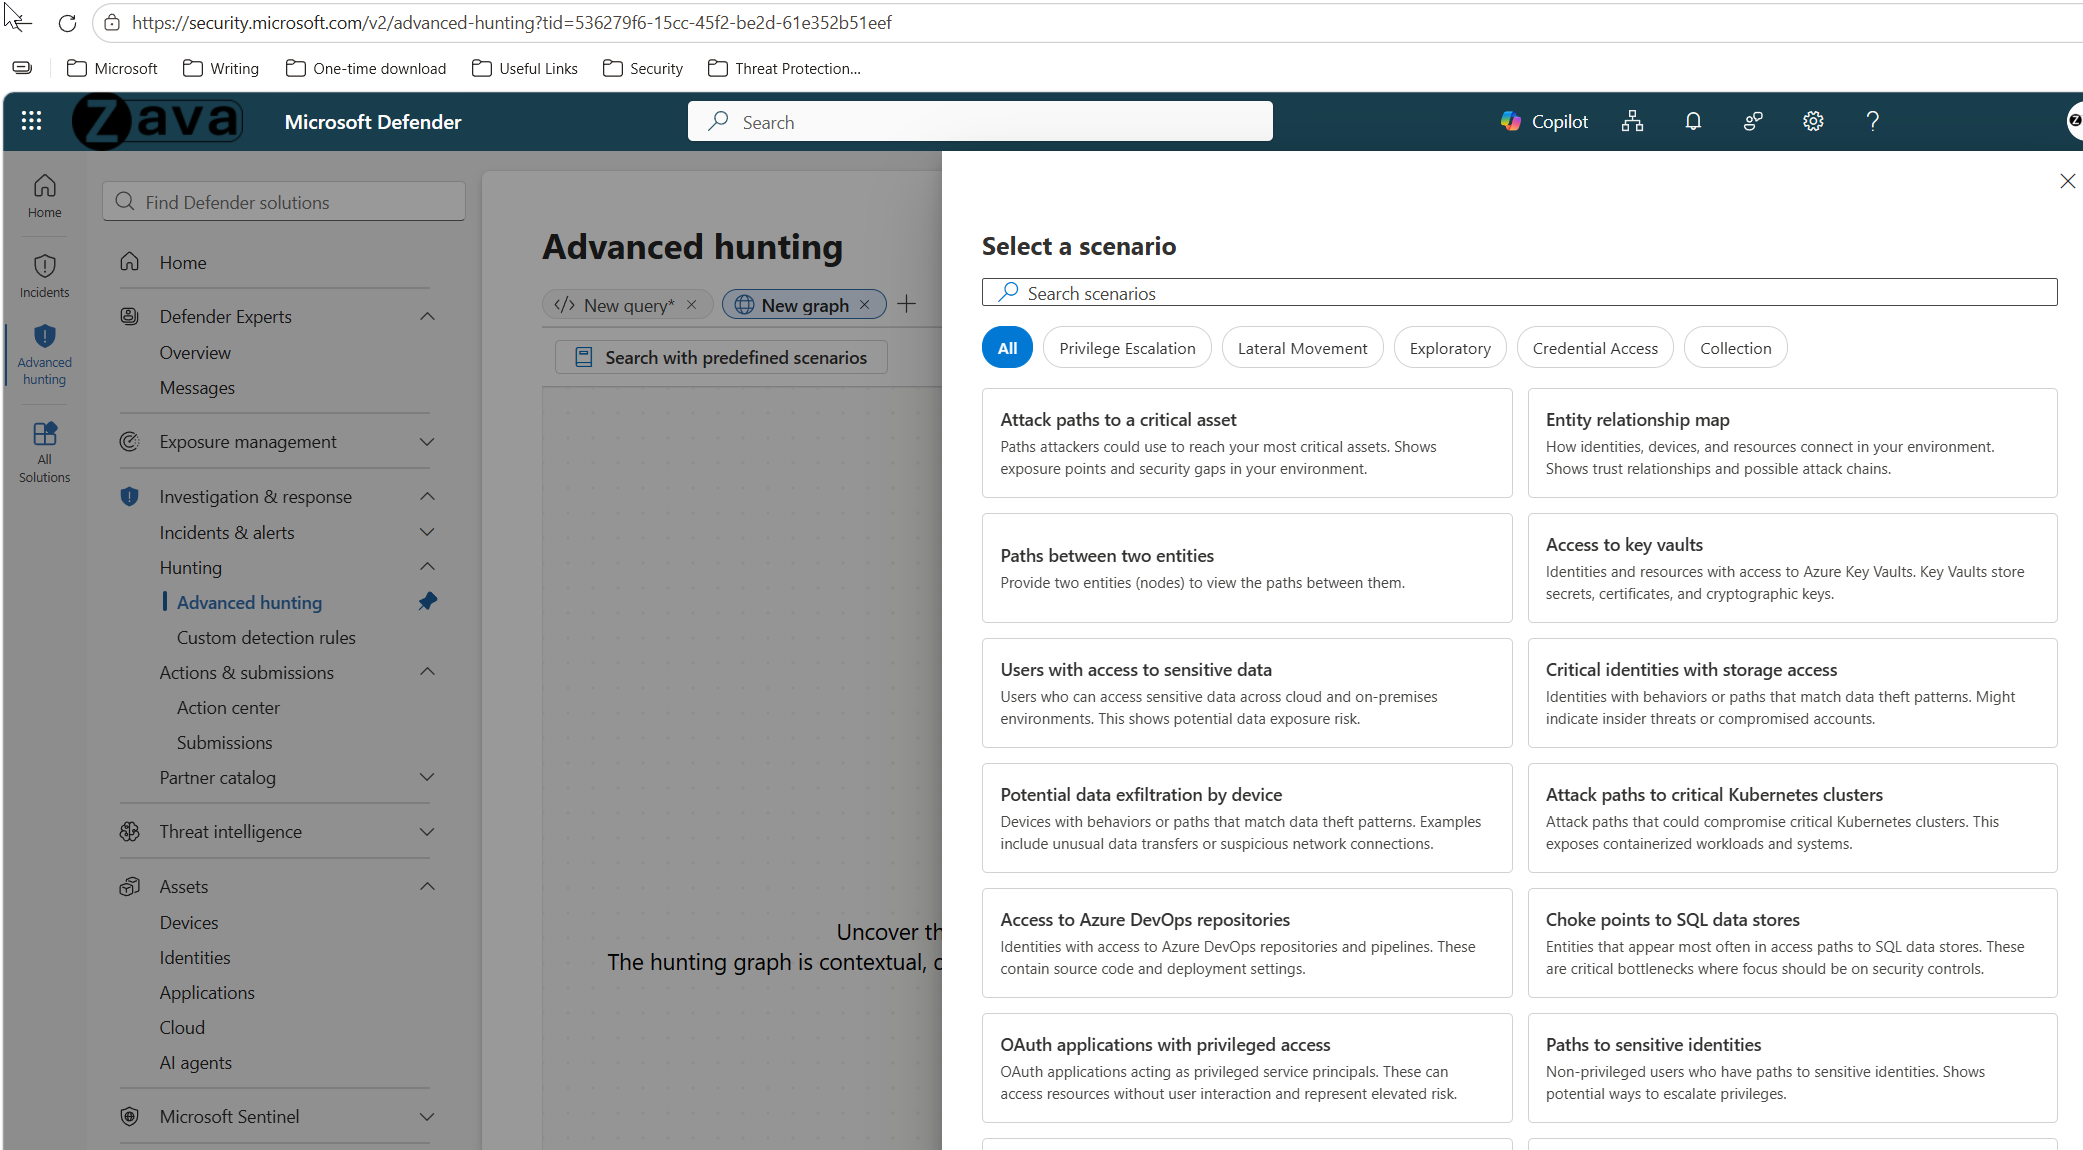
Tabel berikut ini menjelaskan skenario identitas yang telah ditentukan sebelumnya yang tersedia di Identity Explorer.
| Skenario | Deskripsi | Teknik MITRE |
|---|---|---|
| Pengguna Entra yang disinkronkan dengan izin pada aplikasi OAuth, memungkinkan autentikasi sebagai Perwakilan Layanan istimewa | Aplikasi OAuth bertindak sebagai perwakilan layanan istimewa yang dapat mengakses sumber daya tanpa interaksi pengguna. | Peningkatan Hak Akses, Pergerakan Lateral |
| Pengguna yang tidak memiliki hak istimewa memiliki jalur yang mengarah ke pengguna/grup sensitif (Lokal/Cloud) | Pengguna tanpa hak istimewa yang memiliki jalur menuju identitas sensitif, menunjukkan potensi eskalasi hak istimewa. | Peningkatan Hak Akses, Pergerakan Lateral |
| Akun layanan dengan akses RDP ke perangkat penting | Akun layanan yang dapat mengakses perangkat penting dari jarak jauh melalui RDP, menciptakan risiko akses persisten jika disusupi. | Gerakan Lateral |
| Pengguna yang rentan terhadap serangan Kerberoasting dengan jalur ke aset kritis | Pengguna kerberoastable dengan jalur serangan ke aset penting, memungkinkan serangan kata sandi offline yang dapat menyebabkan eskalasi hak istimewa. | Eskalasi Hak Istimewa, Akses Kredensial |
| Pengguna Entra yang disinkronkan dengan izin langsung ke sumber daya cloud | pengguna Microsoft Entra dengan izin hybrid pada beberapa sumber daya cloud, yang melanggar batas keamanan dan melanggar prinsip hak akses minimum. | Gerakan Lateral |
| Pengguna Entra eksternal dengan izin langsung ke sumber daya cloud | Identitas eksternal dengan akses langsung ke sumber daya cloud, mewakili risiko pihak ketiga dan kemungkinan paparan data. | Gerakan Lateral |
| Pengguna tanpa hak istimewa yang memiliki jalur untuk menguasai domain AD (DCSync) | Pengguna tanpa hak istimewa yang memiliki jalur yang memungkinkan pengambilalihan penuh domain Direktori Aktif melalui DCSync. | Eskalasi Hak Istimewa, Akses Kredensial |
| Pengguna non-istimewa yang dapat menjangkau grup Admin Domain (<5 hop) | Pengguna non-istimewa yang dapat menjangkau grup Admin Domain dalam kurang dari lima langkah. | Peningkatan Hak Akses, Pergerakan Lateral |
| Pengguna ASREPRoastable yang memiliki jalur ke aset kritis | Akun AS-REP roastable dengan jalur menuju aset kritis yang dapat diserang melalui peretasan kata sandi secara offline. | Eskalasi Hak Istimewa, Akses Kredensial |
| Akun pengguna yang tidak istimewa yang diekspos pada beberapa perangkat memiliki izin masuk RDP ke aset penting (On-Prem/Cloud) | Pengguna yang tidak memiliki hak istimewa terekspos pada beberapa perangkat yang dapat mengakses aset penting dari jarak jauh melalui RDP. | Akses Kredensial |
Untuk informasi selengkapnya tentang grafik perburuan dan fiturnya, lihat Berburu ancaman menggunakan grafik perburuan.
tab peristiwa Microsoft Sentinel
Saat Microsoft Sentinel tersambung ke portal Defender, tab ini memperlihatkan garis waktu Microsoft Sentinel untuk identitas tersebut. Garis waktu mencakup pemberitahuan yang terkait dengan identitas, termasuk pemberitahuan yang juga ditampilkan pada tab Insiden dan pemberitahuan dan pemberitahuan yang dibuat oleh Microsoft Sentinel. Ini juga menampilkan perburuan yang dibookmark dan merujuk ke identitas, kejadian aktivitas dari sumber data eksternal, serta perilaku tidak biasa yang diidentifikasi oleh aturan anomali Microsoft Sentinel.
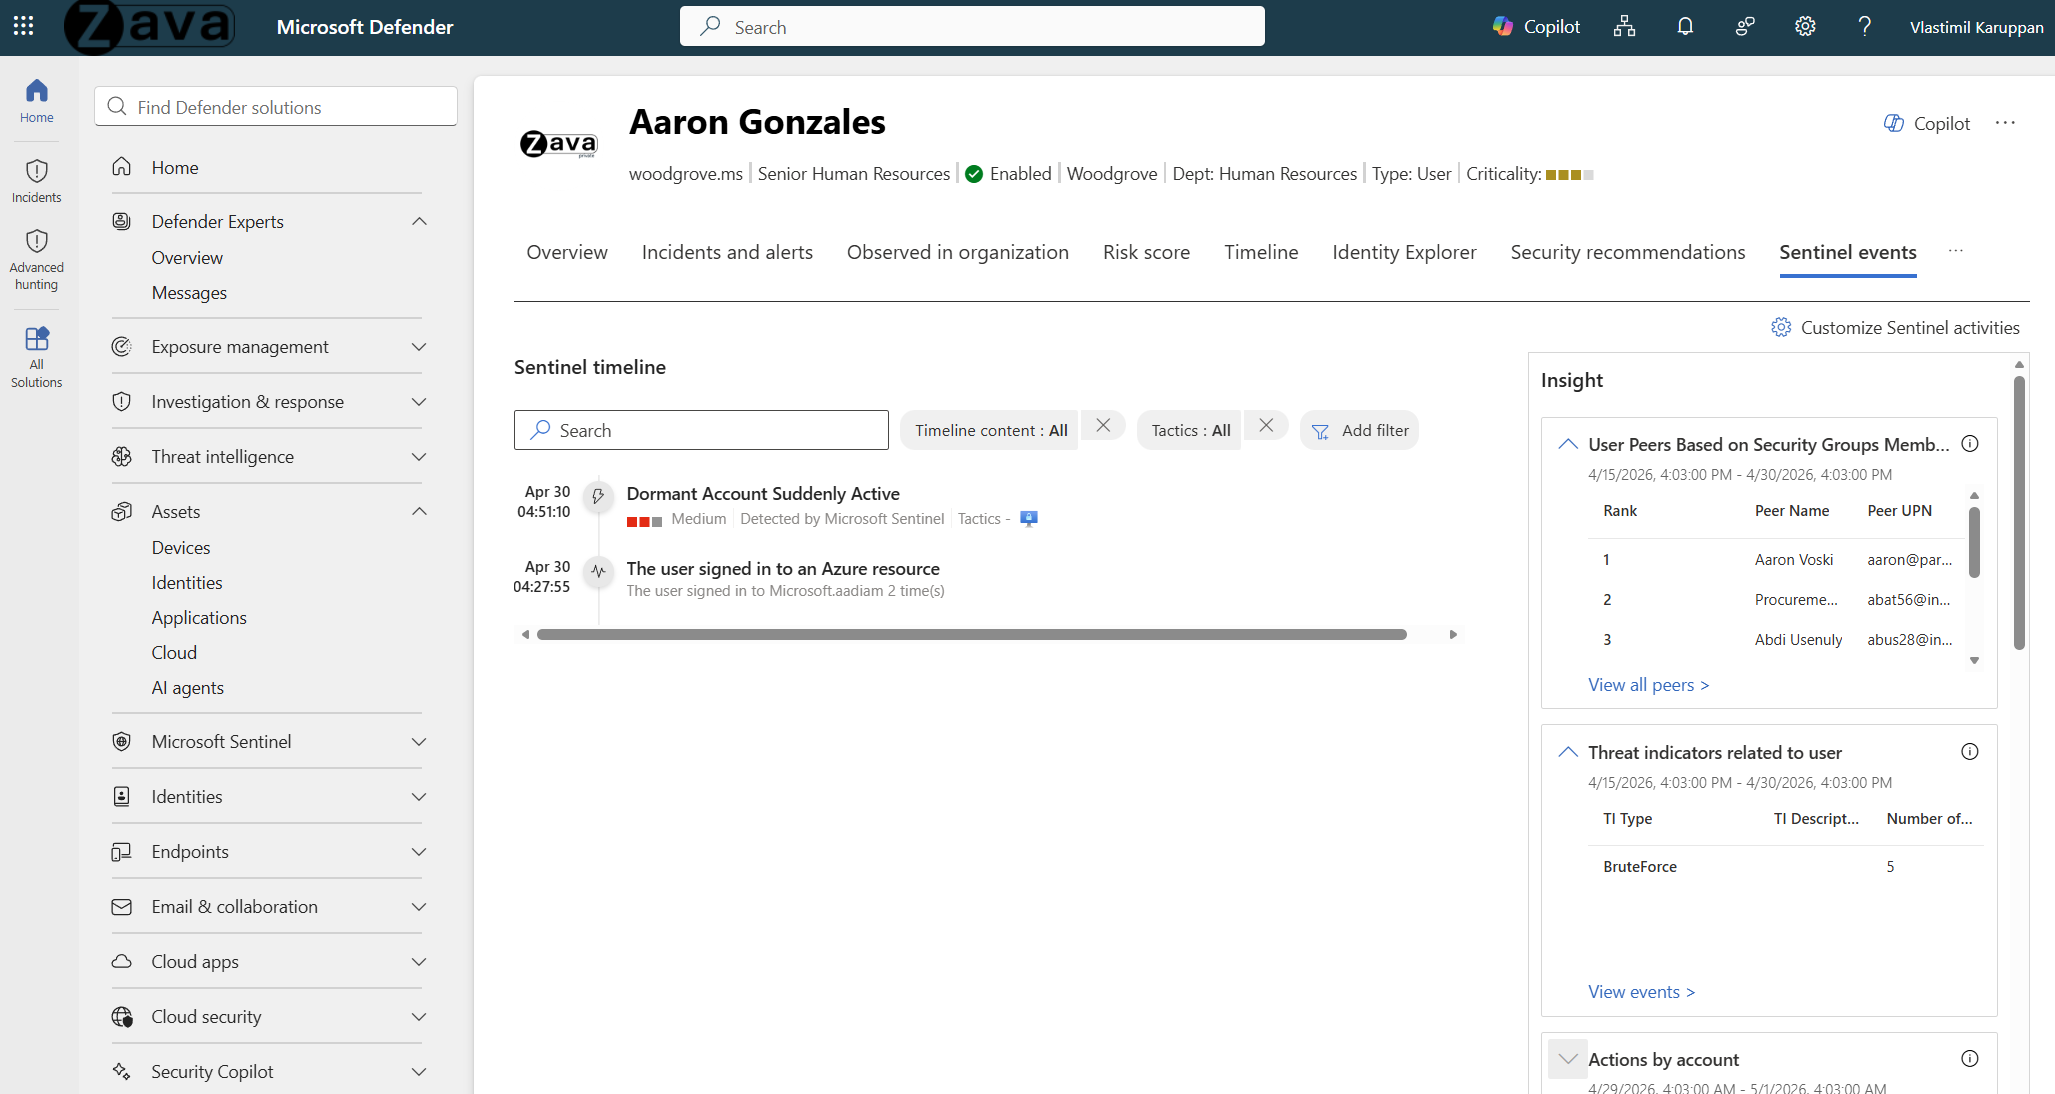
Insights
Bagian Insights menampilkan insight entitas, yang merupakan kueri investigasi yang ditentukan oleh peneliti keamanan Microsoft untuk membantu analis menyelidiki identitas secara lebih efisien. Wawasan ini secara otomatis menyoroti sinyal keamanan utama seperti aktivitas masuk, perubahan grup, dan perilaku anomali, dan menyajikan hasil sebagai tabel dan bagan. Insight didukung oleh Microsoft Sentinel dan sumber data yang terhubung dengannya, termasuk log Microsoft Entra ID dan Microsoft Sentinel UEBA jika diaktifkan.
Jenis wawasan
Berikut ini adalah beberapa wawasan yang ditampilkan:
- Rekan pengguna berdasarkan keanggotaan grup keamanan
- Tindakan menurut akun
- Tindakan pada akun
- Log kejadian dihapus oleh pengguna
- Penambahan kelompok
- Jumlah operasi kantor yang tinggi secara tidak wajar
- Akses sumber daya
- Jumlah hasil masuk Azure tinggi secara anomali
- Wawasan UEBA
- Izin akses pengguna ke langganan Azure
- Indikator ancaman yang terkait dengan pengguna
- Wawasan daftar pantauan (Pratinjau)
- Aktivitas masuk Windows
Sumber data untuk wawasan
Wawasan didasarkan pada sumber data berikut:
- Syslog (Linux)
- Peristiwa Keamanan (Windows)
- AuditLogs (ID Microsoft Entra)
- LogLog Masuk (Microsoft Entra ID)
- OfficeActivity (Office 365)
- BehaviorAnalytics (Microsoft Sentinel UEBA)
- Heartbeat (Agen Azure Monitor)
- CommonSecurityLog (Microsoft Sentinel)
Menjelajahi wawasan dalam Perburuan tingkat lanjut
Untuk menjelajahi wawasan apa pun lebih lanjut, pilih tautan yang menyertai wawasan. Tautan ini membuka halaman Perburuan lanjutan dengan kueri yang mendasari wawasan tersebut dan hasil mentahnya. Anda dapat mengubah kueri atau menelusuri paling detail hasil untuk memperluas penyelidikan Anda.