Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Artikel ini menjelaskan konsep dasar manajemen identitas dan akses (IAM) untuk membantu Anda mengamankan sumber daya secara efektif.
Apa itu manajemen identitas dan akses
Manajemen identitas dan akses memastikan bahwa orang, mesin, dan komponen perangkat lunak yang tepat mengakses sumber daya yang tepat pada waktu yang tepat. Pertama, komponen orang, mesin, atau perangkat lunak membuktikan bahwa mereka adalah siapa atau apa yang mereka klaim. Kemudian, komponen orang, mesin, atau perangkat lunak diberikan atau ditolak akses ke sumber daya tertentu.
Apa yang dilakukan IAM
Sistem IAM biasanya menyediakan fungsionalitas inti berikut:
- Manajemen identitas: Proses pembuatan, penyimpanan, dan pengelolaan informasi identitas. Penyedia identitas (IdP) adalah solusi perangkat lunak yang digunakan untuk melacak dan mengelola identitas pengguna, serta izin dan tingkat akses yang terkait dengan identitas tersebut.
- Federasi identitas: Izinkan pengguna yang sudah memiliki kata sandi di tempat lain (misalnya, di jaringan perusahaan Anda atau dengan internet atau penyedia identitas sosial) untuk mengakses sistem Anda.
- Provisi dan deprovisi pengguna: Membuat dan mengelola akun pengguna, termasuk menentukan pengguna mana yang dapat mengakses sumber daya mana dan menetapkan izin dan tingkat akses.
- Autentikasi pengguna: Konfirmasikan bahwa komponen pengguna, mesin, atau perangkat lunak adalah siapa atau apa yang mereka klaim.
- Otorisasi pengguna: Memastikan pengguna diberikan tingkat dan jenis akses yang tepat ke alat yang berhak mereka terima.
- Kontrol akses: Proses menentukan siapa atau apa yang memiliki akses ke sumber daya mana. Proses ini termasuk menentukan peran dan izin pengguna, serta menyiapkan mekanisme autentikasi dan otorisasi. Kontrol akses mengatur akses ke sistem dan data.
- Laporan dan pemantauan: Hasilkan laporan tentang tindakan platform (seperti waktu masuk, sistem yang diakses, dan jenis autentikasi) untuk memastikan kepatuhan dan menilai risiko keamanan.
Identitas
Identitas digital adalah kumpulan pengidentifikasi atau atribut unik yang mewakili seseorang, komponen perangkat lunak, mesin, aset, atau sumber daya dalam sistem. Pengidentifikasi dapat berupa:
- Alamat email
- Info masuk masuk (nama pengguna/kata sandi)
- Nomor rekening bank
- ID yang dikeluarkan pemerintah
- Alamat MAC atau alamat IP
Identitas digunakan untuk mengautentikasi dan mengotorisasi akses ke sumber daya, memungkinkan komunikasi, memfasilitasi transaksi, dan melayani tujuan lain.
Identitas dikategorikan ke dalam empat jenis:
- Identitas manusia mewakili orang-orang, termasuk karyawan (pekerja internal dan garis depan) dan pengguna eksternal (pelanggan, konsultan, vendor, dan mitra).
- Identitas beban kerja mewakili beban kerja perangkat lunak seperti aplikasi, layanan, skrip, atau kontainer.
- Identitas dari perangkat mewakili perangkat, termasuk komputer desktop, ponsel, sensor IoT, dan perangkat yang mengelola IoT. Mereka berbeda dari identitas manusia.
- Identitas agen mewakili agen AI yang bertindak secara otonom atau atas nama pengguna. ID Agen Microsoft Entra menyediakan konstruksi identitas yang dibuat khusus untuk mengautentikasi, mengotorisasi, mengatur, dan melindungi identitas ini dalam skala perusahaan.
Autentikasi
Autentikasi menantang seseorang, komponen perangkat lunak, atau perangkat keras untuk kredensial guna memverifikasi identitas mereka atau membuktikan bahwa mereka adalah siapa atau apa yang mereka klaim. Autentikasi biasanya memerlukan kredensial seperti nama pengguna dan kata sandi, sidik jari, sertifikat, atau kode akses satu kali. Autentikasi terkadang disingkat menjadi AuthN.
Autentikasi multifaktor (MFA) adalah langkah keamanan yang mengharuskan pengguna untuk memberikan lebih dari satu bukti untuk memverifikasi identitas mereka. Contohnya meliputi:
- Sesuatu yang mereka ketahui, seperti kata sandi.
- Sesuatu yang mereka miliki, seperti lencana.
- Sesuatu yang menjadi identitas mereka, seperti biometrik (sidik jari atau wajah).
Single sign-on (SSO) memungkinkan pengguna mengautentikasi identitas mereka sekali dan kemudian secara otomatis mengautentikasi kembali saat mengakses berbagai sumber daya yang mengandalkan identitas yang sama. Setelah autentikasi, sistem IAM bertindak sebagai sumber kebenaran identitas untuk sumber daya lain yang tersedia untuk pengguna. Ini menghilangkan kebutuhan untuk masuk ke beberapa sistem target terpisah.
Otorisasi
Otorisasi memvalidasi bahwa komponen pengguna, mesin, atau perangkat lunak diberikan akses ke sumber daya tertentu. Otorisasi kadang-kadang disingkat menjadi AuthZ.
Autentikasi vs. otorisasi
Istilah autentikasi dan otorisasi terkadang digunakan secara bergantian karena sering kali tampak seperti satu pengalaman bagi pengguna. Mereka sebenarnya adalah dua proses terpisah:
- Autentikasi membuktikan identitas pengguna, mesin, atau komponen perangkat lunak.
- Otorisasi memberikan atau menolak akses komponen pengguna, mesin, atau perangkat lunak ke sumber daya tertentu.

Berikut adalah gambaran umum singkat tentang autentikasi dan otorisasi:
| Autentikasi | Otorisasi |
|---|---|
| Dapat dianggap sebagai penjaga gerbang, memungkinkan akses hanya ke entitas yang memberikan kredensial yang valid. | Dapat dianggap sebagai penjaga, memastikan bahwa hanya entitas dengan izin yang tepat yang dapat memasuki area tertentu. |
| Memverifikasi apakah pengguna, mesin, atau perangkat lunak adalah siapa atau apa yang mereka klaim. | Menentukan apakah pengguna, mesin, atau perangkat lunak diizinkan untuk mengakses sumber daya tertentu. |
| Menantang pengguna, mesin, atau perangkat lunak untuk kredensial yang dapat diverifikasi (misalnya, kata sandi, pengidentifikasi biometrik, atau sertifikat). | Menentukan tingkat akses pengguna, mesin, atau perangkat lunak apa yang dimiliki. |
| Selesai sebelum otorisasi. | Selesai setelah autentikasi berhasil. |
| Informasi ditransfer dalam token ID. | Informasi ditransfer dalam token akses. |
| Sering menggunakan OpenID Connect (OIDC) (yang dibangun pada protokol OAuth 2.0) atau protokol SAML. | Sering menggunakan protokol OAuth 2.0. |
Untuk informasi lebih rinci, baca Autentikasi vs. otorisasi.
Contoh
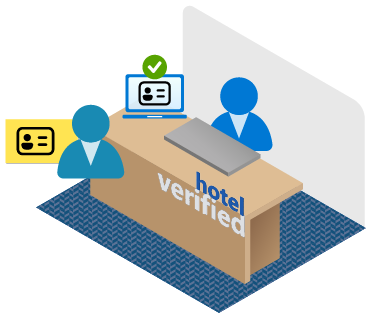
Misalkan Anda ingin bermalam di hotel. Anda dapat menganggap autentikasi dan otorisasi sebagai sistem keamanan untuk gedung hotel. Pengguna adalah orang-orang yang ingin menginap di hotel, sumber daya adalah kamar atau area yang ingin digunakan orang. Staf hotel adalah jenis pengguna lain.
Jika Anda menginap di hotel, pertama-tama Anda pergi ke resepsi untuk memulai "proses autentikasi." Anda menunjukkan kartu identifikasi dan kartu kredit dan resepsionis cocok dengan ID Anda dengan reservasi online. Setelah resepsionis memverifikasi siapa Anda, resepsionis memberi Anda izin untuk mengakses kamar tempat Anda ditugaskan. Anda diberi kartu kunci dan bisa pergi sekarang ke kamar Anda.
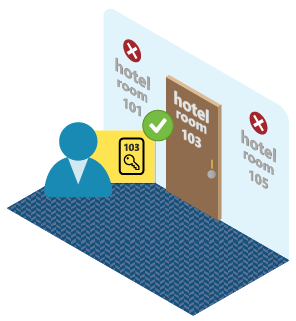
Pintu ke kamar hotel dan area lainnya memiliki sensor keycard. Menggesek kartu kunci di depan sensor adalah "proses otorisasi." Kartu kunci hanya memungkinkan Anda membuka pintu ke kamar yang diizinkan untuk diakses, seperti kamar hotel dan ruang latihan hotel. Jika Anda menggesek kartu kunci untuk memasuki kamar tamu hotel lainnya, akses Anda ditolak.
Izin individual, seperti mengakses ruang latihan dan ruang tamu tertentu, dikumpulkan menjadi peran, yang dapat diberikan kepada pengguna individual. Saat Anda menginap di hotel, Anda diberi peran Patron Hotel. Staf layanan kamar hotel akan diberikan tugas Layanan Kamar Hotel. Peran ini memungkinkan akses ke semua kamar tamu hotel (tetapi hanya antara pukul 23.00 dan 16.00), ruang binatu, dan lemari pasokan di setiap lantai.
Penyedia identitas
Penyedia identitas membuat, memelihara, dan mengelola informasi identitas. Ini menawarkan layanan autentikasi, otorisasi, dan audit.
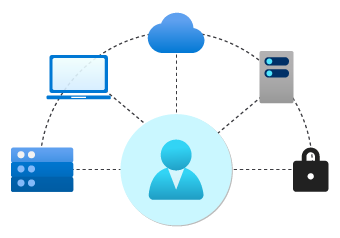
Dengan autentikasi modern, semua layanan, termasuk layanan autentikasi, disediakan oleh penyedia identitas pusat. IdP menyimpan dan mengelola informasi yang digunakan untuk mengautentikasi pengguna dengan server secara terpusat.
Penyedia identitas pusat memungkinkan organisasi menetapkan kebijakan autentikasi dan otorisasi, memantau perilaku pengguna, mengidentifikasi aktivitas mencurigakan, dan mengurangi serangan berbahaya.
Microsoft Entra adalah contoh idP berbasis cloud. Contoh lain termasuk X, Google, Amazon, LinkedIn, dan GitHub.
Langkah berikutnya
- Pelajari tentang single sign-on (SSO).
- Pelajari tentang autentikasi multifaktor (MFA).