Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Organisasi yang memproses dokumen sensitif sering kali perlu menyeimbangkan otomatisasi, keamanan, kepatuhan, dan isolasi jaringan. Arsitektur referensi ini menunjukkan cara menggunakan layanan Microsoft Power Platform, Azure Kecerdasan Dokumen, dan Azure dengan konektivitas jaringan privat untuk mengotomatiskan penyerapan, pemrosesan, validasi, dan penyimpanan dokumen sambil melindungi data sensitif.
Tip
Artikel ini menyediakan contoh skenario dan arsitektur contoh umum untuk menggambarkan cara merancang solusi pemrosesan dokumen cerdas yang aman menggunakan dukungan Power Platform, Azure Document Intelligence, dan jaringan virtual Power Platform (VNet). Contoh arsitektur dapat dimodifikasi untuk berbagai skenario dan industri.
Diagram arsitektur
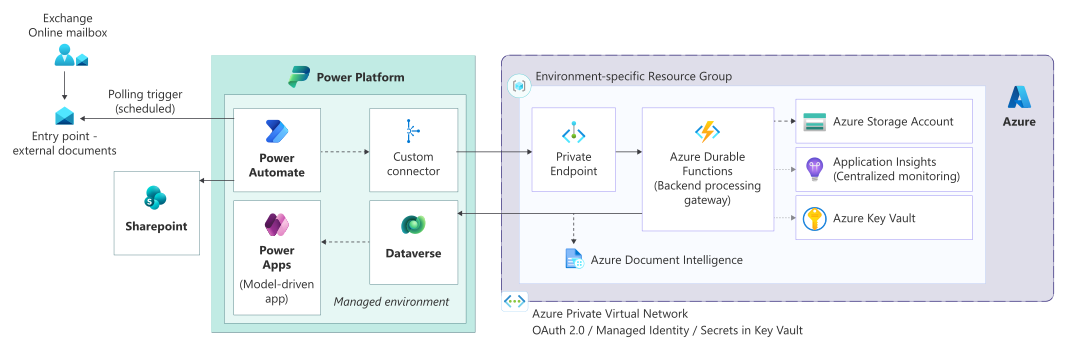
Alur kerja
Alur kerja ini menjelaskan bagaimana Power Platform dan layanan Azure dengan isolasi jaringan privat menyerap, memproses, memvalidasi, dan mempertahankan dokumen dengan aman.
Penyerapan dokumen aman: Menerima dokumen melalui kotak surat Exchange Online khusus. Alur Power Automate yang dijadwalkan menggunakan pola polling untuk mengambil dokumen, sehingga memastikan ingesti yang terkontrol dan andal.
Pembuatan orkestrasi dan konteks: Power Automate mengekstrak metadata dan lampiran, memfilter artefak yang tidak dapat diproses, dan menetapkan konteks korelasi yang digunakan di seluruh siklus hidup pemrosesan.
Eksekusi jaringan privat: Alur berjalan dalam lingkungan terkelola yang menggunakan dukungan VNet untuk Power Platform, memungkinkan akses privat ke layanan Azure melalui Titik Akhir Privat.
Pemrosesan backend melalui Azure Functions: Power Automate memanggil Fungsi Azure aman melalui konektor kustom yang menggunakan kredensial klien OAuth 2.0. Fungsi ini bertindak sebagai gateway untuk semua pemrosesan backend.
Pemrosesan dokumen cerdas: Gunakan Azure Kecerdasan Dokumen untuk klasifikasi dokumen dan ekstraksi data. Tangani operasi jangka panjang secara asinkron.
Validasi dan pembuatan kasus: Memvalidasi dan mempertahankan data yang diekstrak di Dataverse, membuat atau memperbarui catatan dan kasus bisnis.
Penyimpanan dokumen aman: Simpan dokumen dan artefak asli di SharePoint Online dengan akses yang dikontrol melalui grup keamanan Microsoft Entra ID.
Integrasi hilir: Memicu otomatisasi dan integrasi tambahan sesuai kebutuhan, termasuk pertukaran file yang aman melalui Azure Blob Storage dan sistem lokal.
Ketahanan dan pemantauan: Durable Azure Functions mengelola proses, coba lagi, dan penanganan kesalahan yang berjalan lama, dengan pengelogan dan audit terpusat.
Components
Komponen berikut membentuk arsitektur pemrosesan dokumen yang aman.
Platform dan identitas
Microsoft Entra ID: Menyediakan identitas terpusat, autentikasi, dan akses bersyarkat untuk pengguna dan aplikasi. Integrasi asli dengan Power Platform memungkinkan akses pengguna yang aman, autentikasi perwakilan layanan, dan penegakan kebijakan keamanan organisasi.
Ingestion
Kotak Surat Exchange Online: Menyediakan batasan yang aman dan dapat diaudit untuk pengiriman eksternal. Kotak surat khusus bertindak sebagai titik akhir penyerapan terkontrol untuk dokumen dan permintaan masuk.
Power Automate (pola polling): Alur Power Automate terjadwal memantau kotak surat Exchange menggunakan pendekatan polling untuk memastikan pemrosesan yang andal, pengendalian throttling, dan eksekusi yang dapat diprediksi. Pendekatan ini menghindari lonjakan kejadian akibat pemicu real time.
Orchestration
Power Automate: Bertindak sebagai lapisan orkestrasi utama, mengoordinasikan penyerapan dokumen, ekstraksi metadata, logika validasi, integrasi hilir, dan penanganan pengecualian saat mendelegasikan operasi intensif komputasi ke layanan backend.
Konektor kustom: Menyediakan lapisan abstraksi yang aman antara layanan Power Automate dan backend. Autentikasi menggunakan kredensial klien OAuth 2.0, memastikan akses terkontrol dan terisolasi lingkungan ke API.
Pengolahan
Azure Functions: Menerapkan pemrosesan backend dan logika orkestrasi, bertindak sebagai gateway API yang aman dan lapisan integrasi. Azure Functions menangani validasi, perutean, percobaan ulang, operasi jangka panjang, dan interaksi dengan layanan hilir.
Azure Kecerdasan Dokumen: Memungkinkan klasifikasi dokumen cerdas dan ekstraksi data dengan menggunakan model bawaan dan kustom. Pemrosesan dipanggil secara asinkron dari layanan backend untuk mendukung skalabilitas dan beban kerja yang berjalan lama.
Data dan penyimpanan
Microsoft Dataverse: Berfungsi sebagai platform data pusat untuk data bisnis terstruktur, termasuk kasus, metadata, dan hasil pemrosesan. Dataverse menyediakan keamanan bawaan, audit, dan kontrol akses berbasis peran.
SharePoint Online: Menyimpan dokumen dengan aman dan memelihara tautan dengan rekaman Dataverse terkait. SharePoint menyediakan penerapan versi, retensi, dan kontrol akses halus untuk artefak dokumen.
Azure Blob Storage: Mendukung skenario pertukaran file dan integrasi yang aman, termasuk interaksi dengan sistem hilir atau lokal. Akses dibatasi melalui penggunaan endpoint privat dan autentikasi service principal.
Keamanan dan jaringan
dukungan Microsoft Azure Virtual Network (VNet) untuk Power Platform: Memungkinkan alur Power Automate menjalankan konektor yang didukung dalam subnet yang didelegasikan dalam Microsoft Azure Virtual Network, memungkinkan konektivitas privat ke layanan Azure.
Azure Titik Akhir Privat: Pastikan bahwa layanan Azure seperti layanan Azure Functions, Penyimpanan, dan AI hanya dapat diakses melalui alamat IP privat, menghilangkan paparan publik.
Azure Key Vault: Menyediakan penyimpanan rahasia, sertifikat, dan kunci yang terpusat dan aman yang digunakan oleh aplikasi dan komponen otomatisasi. Rahasia disuntikkan pada runtime dengan menggunakan identitas terkelola atau perwakilan layanan.
ALM dan tata kelola
Azure DevOps Pipelines: Mengotomatiskan build solusi, validasi, dan penyebaran di seluruh lingkungan dengan menggunakan alur YAML. Mendukung promosi terkontrol, isolasi lingkungan, dan penyebaran berulang yang selaras dengan praktik terbaik manajemen siklus hidup aplikasi Power Platform (ALM).
Pengalaman Pengguna
Power Apps aplikasi berbasis model: Menyediakan antarmuka pengguna yang aman dan sadar peran untuk mengelola kasus, meninjau dokumen, dan berinteraksi dengan data bisnis. Aplikasi berbasis model secara otomatis menghormati kontrol keamanan dan audit Dataverse.
Detail skenario
Arsitektur ini memungkinkan pemrosesan dokumen terkait keuangan dan kebijakan yang aman, dapat diskalakan, dan otomatis dengan menggunakan Power Platform dan layanan Azure.
Organisasi dalam industri yang diatur sering mengandalkan asupan dokumen berbasis email dari mitra eksternal dan pelanggan. Organisasi-organisasi ini harus memproses dokumen-dokumen ini dengan andal sambil memenuhi persyaratan ketat sekeliling keamanan data, isolasi jaringan, auditabilitas, dan kepatuhan. Penanganan manual menimbulkan risiko operasional, penundaan, dan hasil yang tidak konsisten, terutama ketika volume dokumen meningkat.
Arsitektur ini mengatasi tantangan ini dengan menerapkan alur penyerapan dan pemrosesan dokumen terkontrol yang menggabungkan orkestrasi Power Automate, pemrosesan dokumen cerdas, dan layanan backend aman yang dihosting dalam Microsoft Azure Virtual Network. Semua integrasi dengan layanan Azure dilakukan melalui titik akhir privat, memastikan bahwa data sensitif tidak pernah terekspos ke internet publik.
Gunakan Azure Kecerdasan Dokumen untuk klasifikasi dokumen dan ekstraksi data. Gunakan Azure Functions untuk mengabstraksi pemrosesan backend, mempusatkan keamanan, validasi, dan penanganan kesalahan. Validasi dan pertahankan data yang diekstrak di Dataverse, memungkinkan manajemen kasus terstruktur, otomatisasi hilir, dan pelaporan melalui aplikasi Power Platform.
Pendekatan ini mengurangi upaya manual, meningkatkan akurasi pemrosesan, dan menetapkan pola perusahaan yang dapat digunakan kembali untuk pemrosesan dokumen yang aman. Ini mendukung ekstensibilitas di masa depan, selaras dengan prinsip keamanan hak akses minimum, dan memberikan keterlacakan menyeluruh di seluruh Power Platform, Azure, dan layanan identitas.
Considerations
Pertimbangan ini mengimplementasikan pilar Power Platform Well-Architected, seperangkat prinsip panduan yang meningkatkan kualitas beban kerja. Pelajari lebih lanjut di Microsoft Power Platform Well-Architected.
Reliability
Orkestrasi dan pemrosesan yang dipisahkan memastikan bahwa kegagalan sementara dalam layanan hilir (Kecerdasan Dokumen, Azure Functions, sistem eksternal) tidak mengganggu penyerapan.
Penyerapan email berbasis polling menghindari peristiwa yang terlewat dan mengurangi dependensi pada pemicu real-time.
Kebijakan coba lagi, waktu habis, dan penanganan kesalahan dipusatkan dalam Azure Functions dan Power Automate untuk mendukung pemrosesan ulang terkontrol.
Pola pemrosesan asinkron (termasuk fungsi tahan lama jika berlaku) mendukung analisis dokumen yang berjalan lama tanpa memblokir alur kerja.
Ketersediaan tinggi disediakan oleh layanan terkelola termasuk Power Automate, Dataverse, Azure Functions, dan Layanan Azure AI.
Keamanan
Microsoft Entra ID menyediakan identitas terpusat, autentikasi, dan akses bersyarkat untuk pengguna dan perwakilan layanan.
Akses hak istimewa terkecil diberlakukan di seluruh alur Power Automate, konektor kustom, dan layanan Azure dengan menggunakan pendaftaran aplikasi dan izin terlingkup.
Dukungan Virtual Network untuk Power Platform memastikan otomatisasi berjalan di dalam batas jaringan privat.
Titik Akhir Privat mencegah paparan publik layanan Azure Functions, Akun Penyimpanan, dan AI.
Rahasia dan kredensial disimpan dengan aman di Azure Key Vault dan disuntikkan saat runtime.
Keamanan Dataverse berbasis peran dan audit menyediakan kontrol akses yang terperinci serta ketertelusuran penuh atas akses dan perubahan data.
Keunggulan Operasi
Pemisahan tanggung jawab yang jelas antara orkestrasi (Power Automate) dan pemrosesan (Azure Functions) menyederhanakan pemeliharaan dan pemecahan masalah.
Pola gerbang backend terpusat menghindari menjamurnya konektor dan memastikan validasi, pencatatan log, serta penegakan kebijakan yang konsisten.
Azure DevOps alur YAML mengotomatiskan build solusi, validasi, dan penyebaran di seluruh lingkungan, mendukung rilis yang dapat diulang dan diatur.
Konfigurasi khusus lingkungan, seperti versi model dan titik akhir, dikelola melalui variabel lingkungan, mengurangi perubahan manual.
Pemantauan end-to-end diaktifkan melalui riwayat eksekusi Power Platform, pengelogan Azure, dan kemampuan audit asli platform.
Efisiensi Performa
Beban kerja komputasi berat, seperti klasifikasi dokumen, OCR (pengenalan karakter optik), dan logika validasi, dilepaskan ke Azure Functions daripada dijalankan dalam Power Automate.
Pemrosesan asinkron meningkatkan kapasitas pemrosesan dan mencegah tercapainya batas eksekusi alur.
Pengambilan data berbasis polling menghasilkan pola beban yang dapat diprediksi dan menghindari lonjakan trigger.
Dataverse digunakan untuk data bisnis terstruktur, sementara dokumen disimpan dalam SharePoint dan Blob Storage untuk mengoptimalkan biaya dan performa penyimpanan.
Jaringan privat mengurangi latensi antara Power Platform dan layanan Azure.
Pengoptimalan Pengalaman
Power Apps aplikasi berbasis model memberikan pengalaman pengguna yang aman dan sadar peran yang secara otomatis menghormati keamanan Dataverse.
Alur human-in-the-loop mengurangi beban kognitif dengan memungkinkan pengguna melakukan intervensi hanya saat diperlukan.
Asosiasi yang jelas antara kasus dan dokumen meningkatkan ketertelusuran dan kemudahan penggunaan bagi tim operasional.
Perilaku otomatisasi yang konsisten di seluruh lingkungan meningkatkan kepercayaan diri dan mengurangi kebingungan pengguna.
AI yang Bertanggung Jawab
Tidak berlaku.
Arsitektur ini menggunakan Azure Kecerdasan Dokumen untuk klasifikasi dan ekstraksi dokumen dan tidak menyertakan fitur AI generatif.
Kontributor
Microsoft mempertahankan artikel ini. Kontributor berikut menulis artikel ini.
Penulis utama:
- Meenakshi Gupta, Ahli Teknologi Utama