Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Mengadopsi keamanan melalui Microsoft Security Adoption Framework (SAF) adalah transformasi strategis yang memengaruhi seluruh organisasi dan memerlukan kepemilikan dan koordinasi yang jelas di seluruh tim bisnis, keamanan, dan teknologi. Ini bukan penyebaran teknologi tunggal atau proyek satu kali.
Artikel ini mendefinisikan model peran dan tanggung jawab yang digunakan untuk merencanakan, menerapkan, dan mempertahankan modernisasi keamanan dalam skala besar.
Mengapa peran penting dalam adopsi
Zero Trust mengalihkan keamanan dari model berbasis perimeter ke model yang terus memverifikasi pengguna, perangkat, aplikasi, data, dan banyak lagi. Pergeseran ini memengaruhi proses bisnis, pengalaman pengguna, operasi TI, dan manajemen risiko.
Tanpa peran dan tanggung jawab yang jelas:
- Inisiatif keamanan terhenti atau terpecah-pecah.
- Tim teknologi mengoptimalkan secara lokal alih-alih menyelaraskan dengan prioritas bisnis dan keamanan.
- Pemimpin tidak memiliki visibilitas ke dalam kemajuan dan hasil modernisasi keamanan.
Menentukan kepemilikan peran membantu menerjemahkan strategi Zero Trust ke dalam tindakan terkoordinasi dan peningkatan keamanan terukur di seluruh organisasi.
Keamanan adalah pekerjaan semua orang
Keamanan pada dasarnya adalah disiplin manusia yang mengelola risiko dari pelaku ancaman manusia. Meskipun otomatisasi dan AI memainkan peran penting, orang tetap menjadi pusat dari hasil keamanan.
- Keamanan adalah bagian intrinsik dari setiap area bisnis. Ini memiliki implikasi fidusia dan risiko, mempengaruhi kemampuan dan eksekusi bisnis, dan menyentuh semua teknologi.
- Keamanan adalah pekerjaan semua orang. Mulai dari dewan direksi hingga tim rekayasa teknis dan operasi, tim nonteknis seperti keuangan dan hukum, serta pekerja informasi/pekerja lini depan.
- Untuk manajemen risiko keamanan yang efektif, setiap orang harus memahami keamanan dalam konteks peran mereka, dan secara aktif mendukung tujuan keamanan.
- Karena siapa pun di organisasi dapat membuat atau memperkuat risiko keamanan, semua orang harus menerapkan prinsip keamanan dalam tindakan dan keputusan harian mereka.
Standar Peran dan Glosarium Keamanan The Open Group menjadi landasan bagi pendekatan ini:
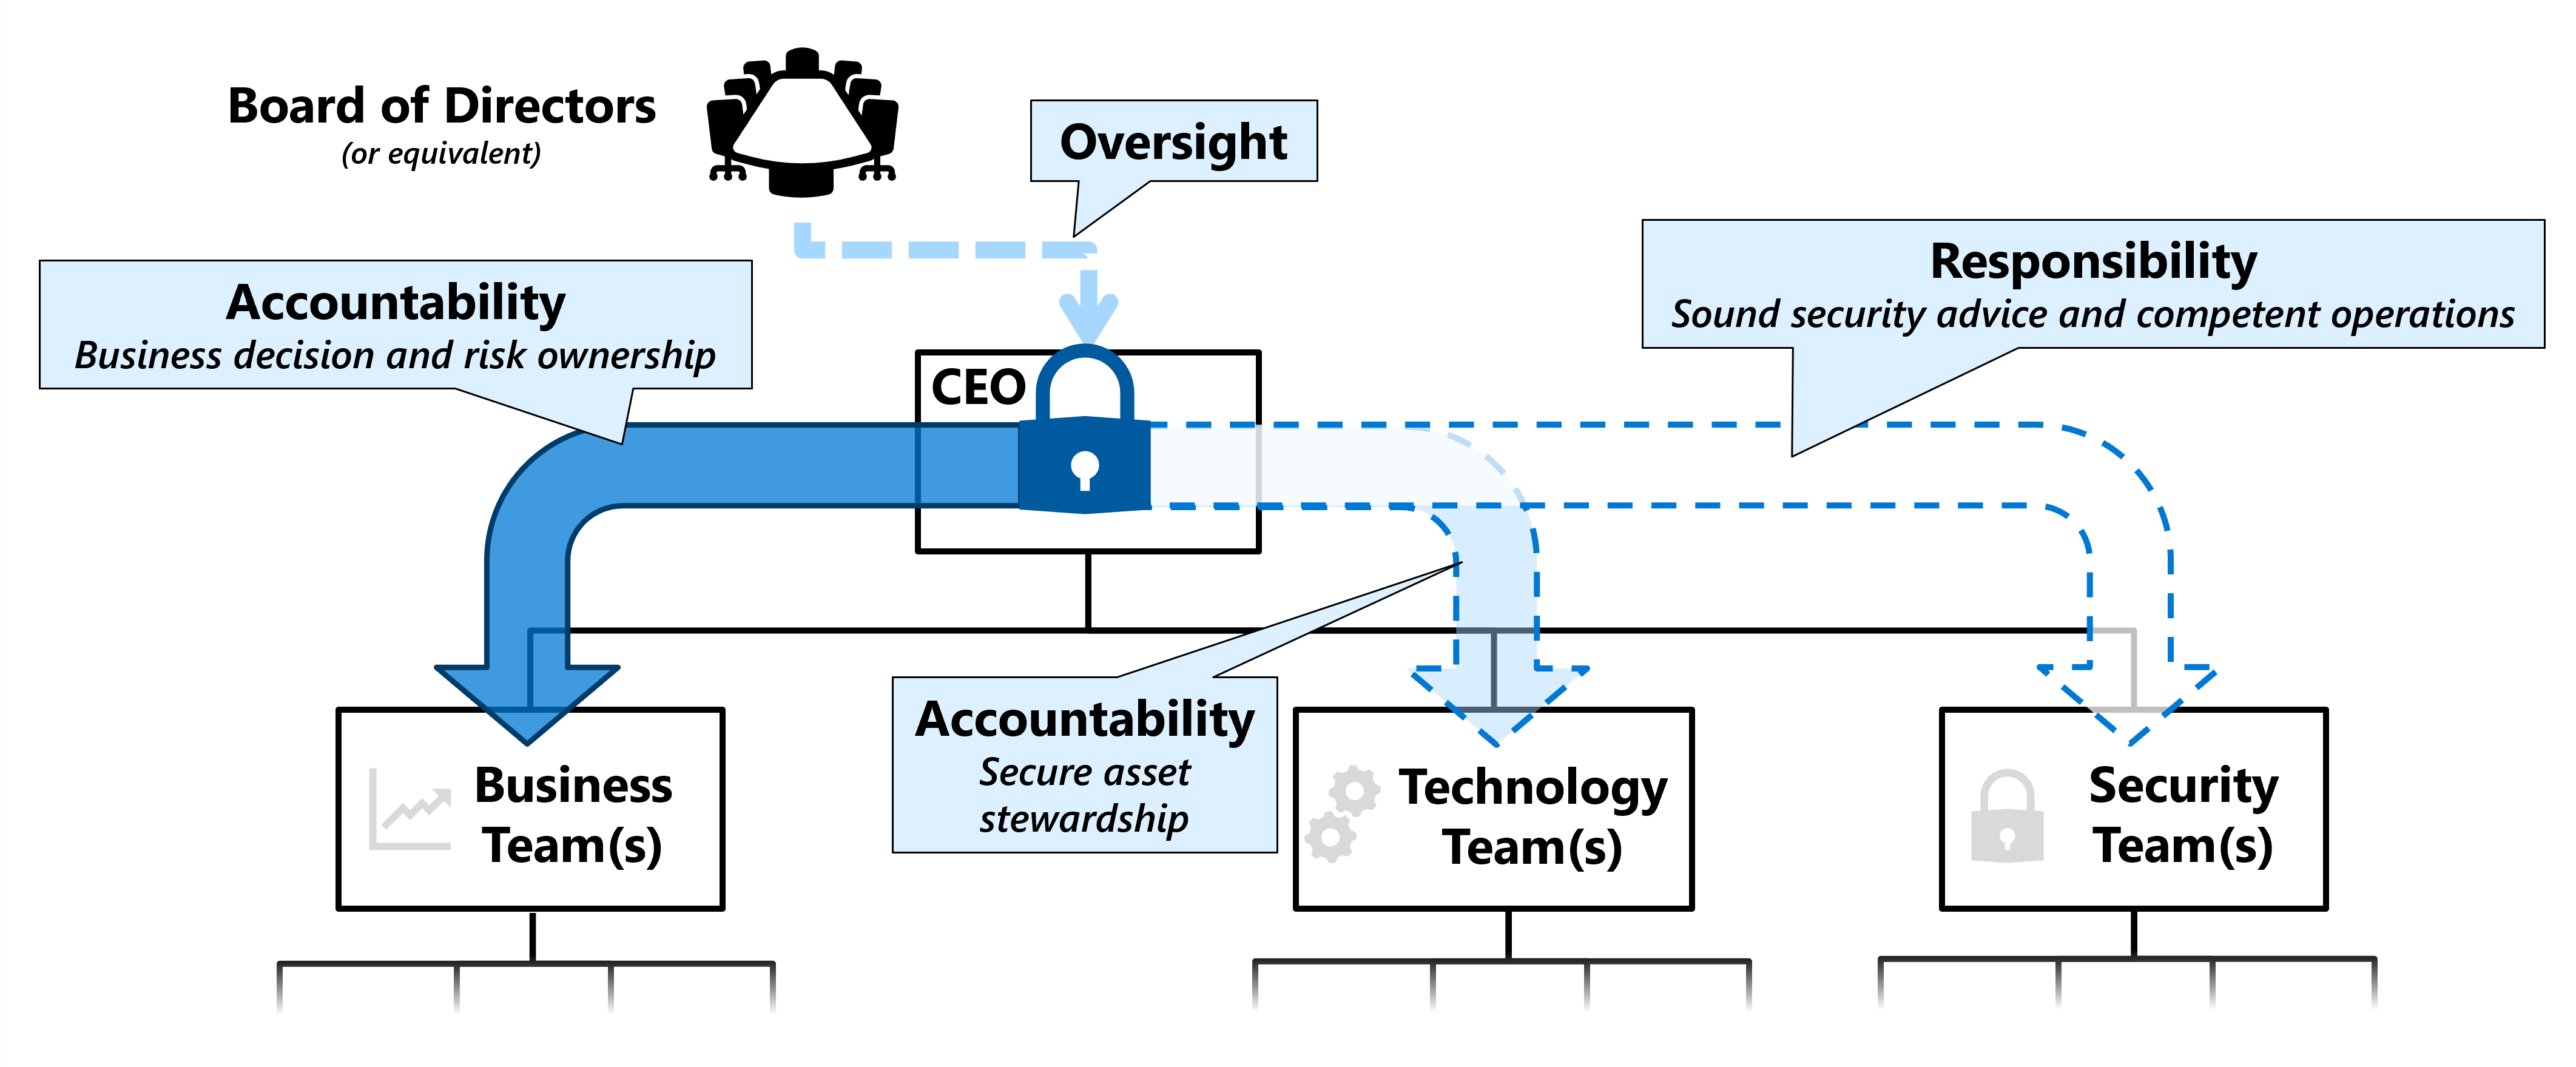
Akuntabilitas dan tanggung jawab keamanan harus didelegasikan di seluruh organisasi.
Diagram ini mengilustrasikan model delegasi tersebut:
Keamanan adalah olahraga tim
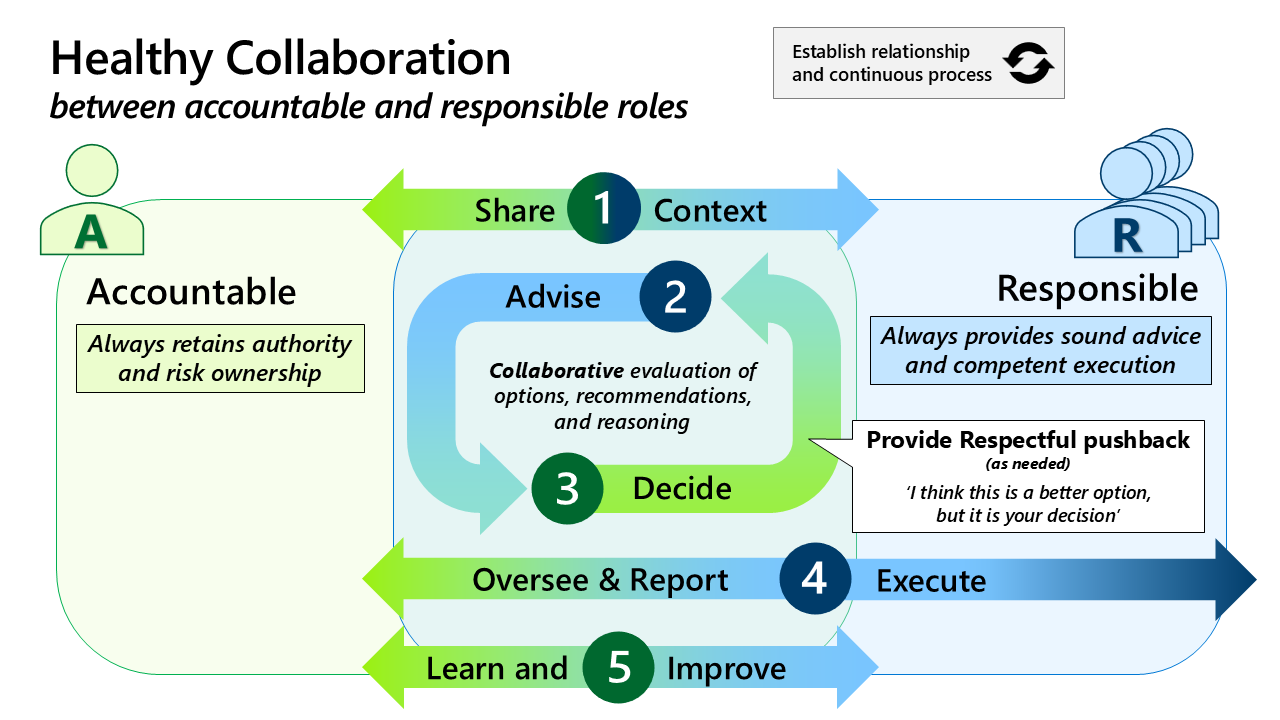
Mengelola risiko keamanan secara efektif memerlukan akuntabilitas dan kolaborasi:
- Kolaborasi antara pihak yang memiliki akuntabilitas dan pihak yang bertanggung jawab sangat penting.
- Membuat keputusan keamanan yang baik membutuhkan hubungan yang sehat. Pengambil keputusan dan pakar keamanan yang bertanggung jawab harus dapat berbagi ide dengan aman dan menantang asumsi.
Dengan berpegang pada prinsip-prinsip ini, risiko keamanan harus dikelola dengan cara yang sama seperti risiko keuangan dan hukum. Setiap peran memiliki kebijakan dan pendidikan/pelatihan yang memandu keputusan harian mereka, daripada menetapkan tanggung jawab dan bahkan menyalahkan tim keamanan saja.
Hasil definisi peran
Peran yang ditentukan dengan jelas membantu organisasi mengelola keamanan sebagai risiko bisnis daripada memperlakukannya hanya sebagai masalah teknis. Kelompok yang berbeda berkontribusi berbagai keahlian, otoritas keputusan, dan kemampuan operasional yang diperlukan untuk memahami dan mengelola risiko tersebut.
Ketika peran didefinisikan, diselaraskan, dan tersambung dengan jelas:
- Kepemimpinan menetapkan prioritas bisnis, tingkat toleransi risiko, wewenang pengambilan keputusan, dan akuntabilitas.
- Pemimpin bisnis mengidentifikasi hasil penting, aset, proses, dan tradeoff yang dapat diterima.
- Disiplin risiko dan disiplin terkait keamanan menghubungkan risiko keamanan dengan risiko regulasi, privasi, keuangan, hukum, penipuan, data, AI, dan risiko perusahaan lainnya.
- Arsitektur dan kepemimpinan teknis menerjemahkan persyaratan bisnis dan keamanan ke dalam keputusan teknologi yang dapat diskalakan.
- Pengembangan, teknik, dan operasi membangun dan mempertahankan perlindungan sekaligus menyeimbangkan keamanan dengan keandalan, kegunaan, biaya, dan kelincahan bisnis.
- Strategi keamanan, integrasi, dan tata kelola mengidentifikasi risiko sistemik dan mengoordinasikan peningkatan di seluruh organisasi.
- Operasi keamanan mendeteksi di mana ancaman mulai muncul dan membatasi dampak bisnis dari serangan yang berhasil.
- Disiplin lintas fungsi membantu mengelola konsekuensi keuangan, hukum, tenaga kerja, kontraktual, dan reputasional dari keputusan dan insiden keamanan.
Bersama-sama, peran ini memungkinkan organisasi untuk membuat keputusan berdasarkan informasi tentang risiko keamanan, menerapkan keputusan tersebut secara konsisten, dan memahami apakah risiko dikelola secara efektif dari waktu ke waktu.
Peran dan terminologi
Terminologi dan definisi peran didasarkan pada Peran Keamanan Grup Terbuka dan Standar Glosarium.
Daftar peran dan diagram SAF yang diperbarui ini memperlihatkan pengelompokan peran saat ini:
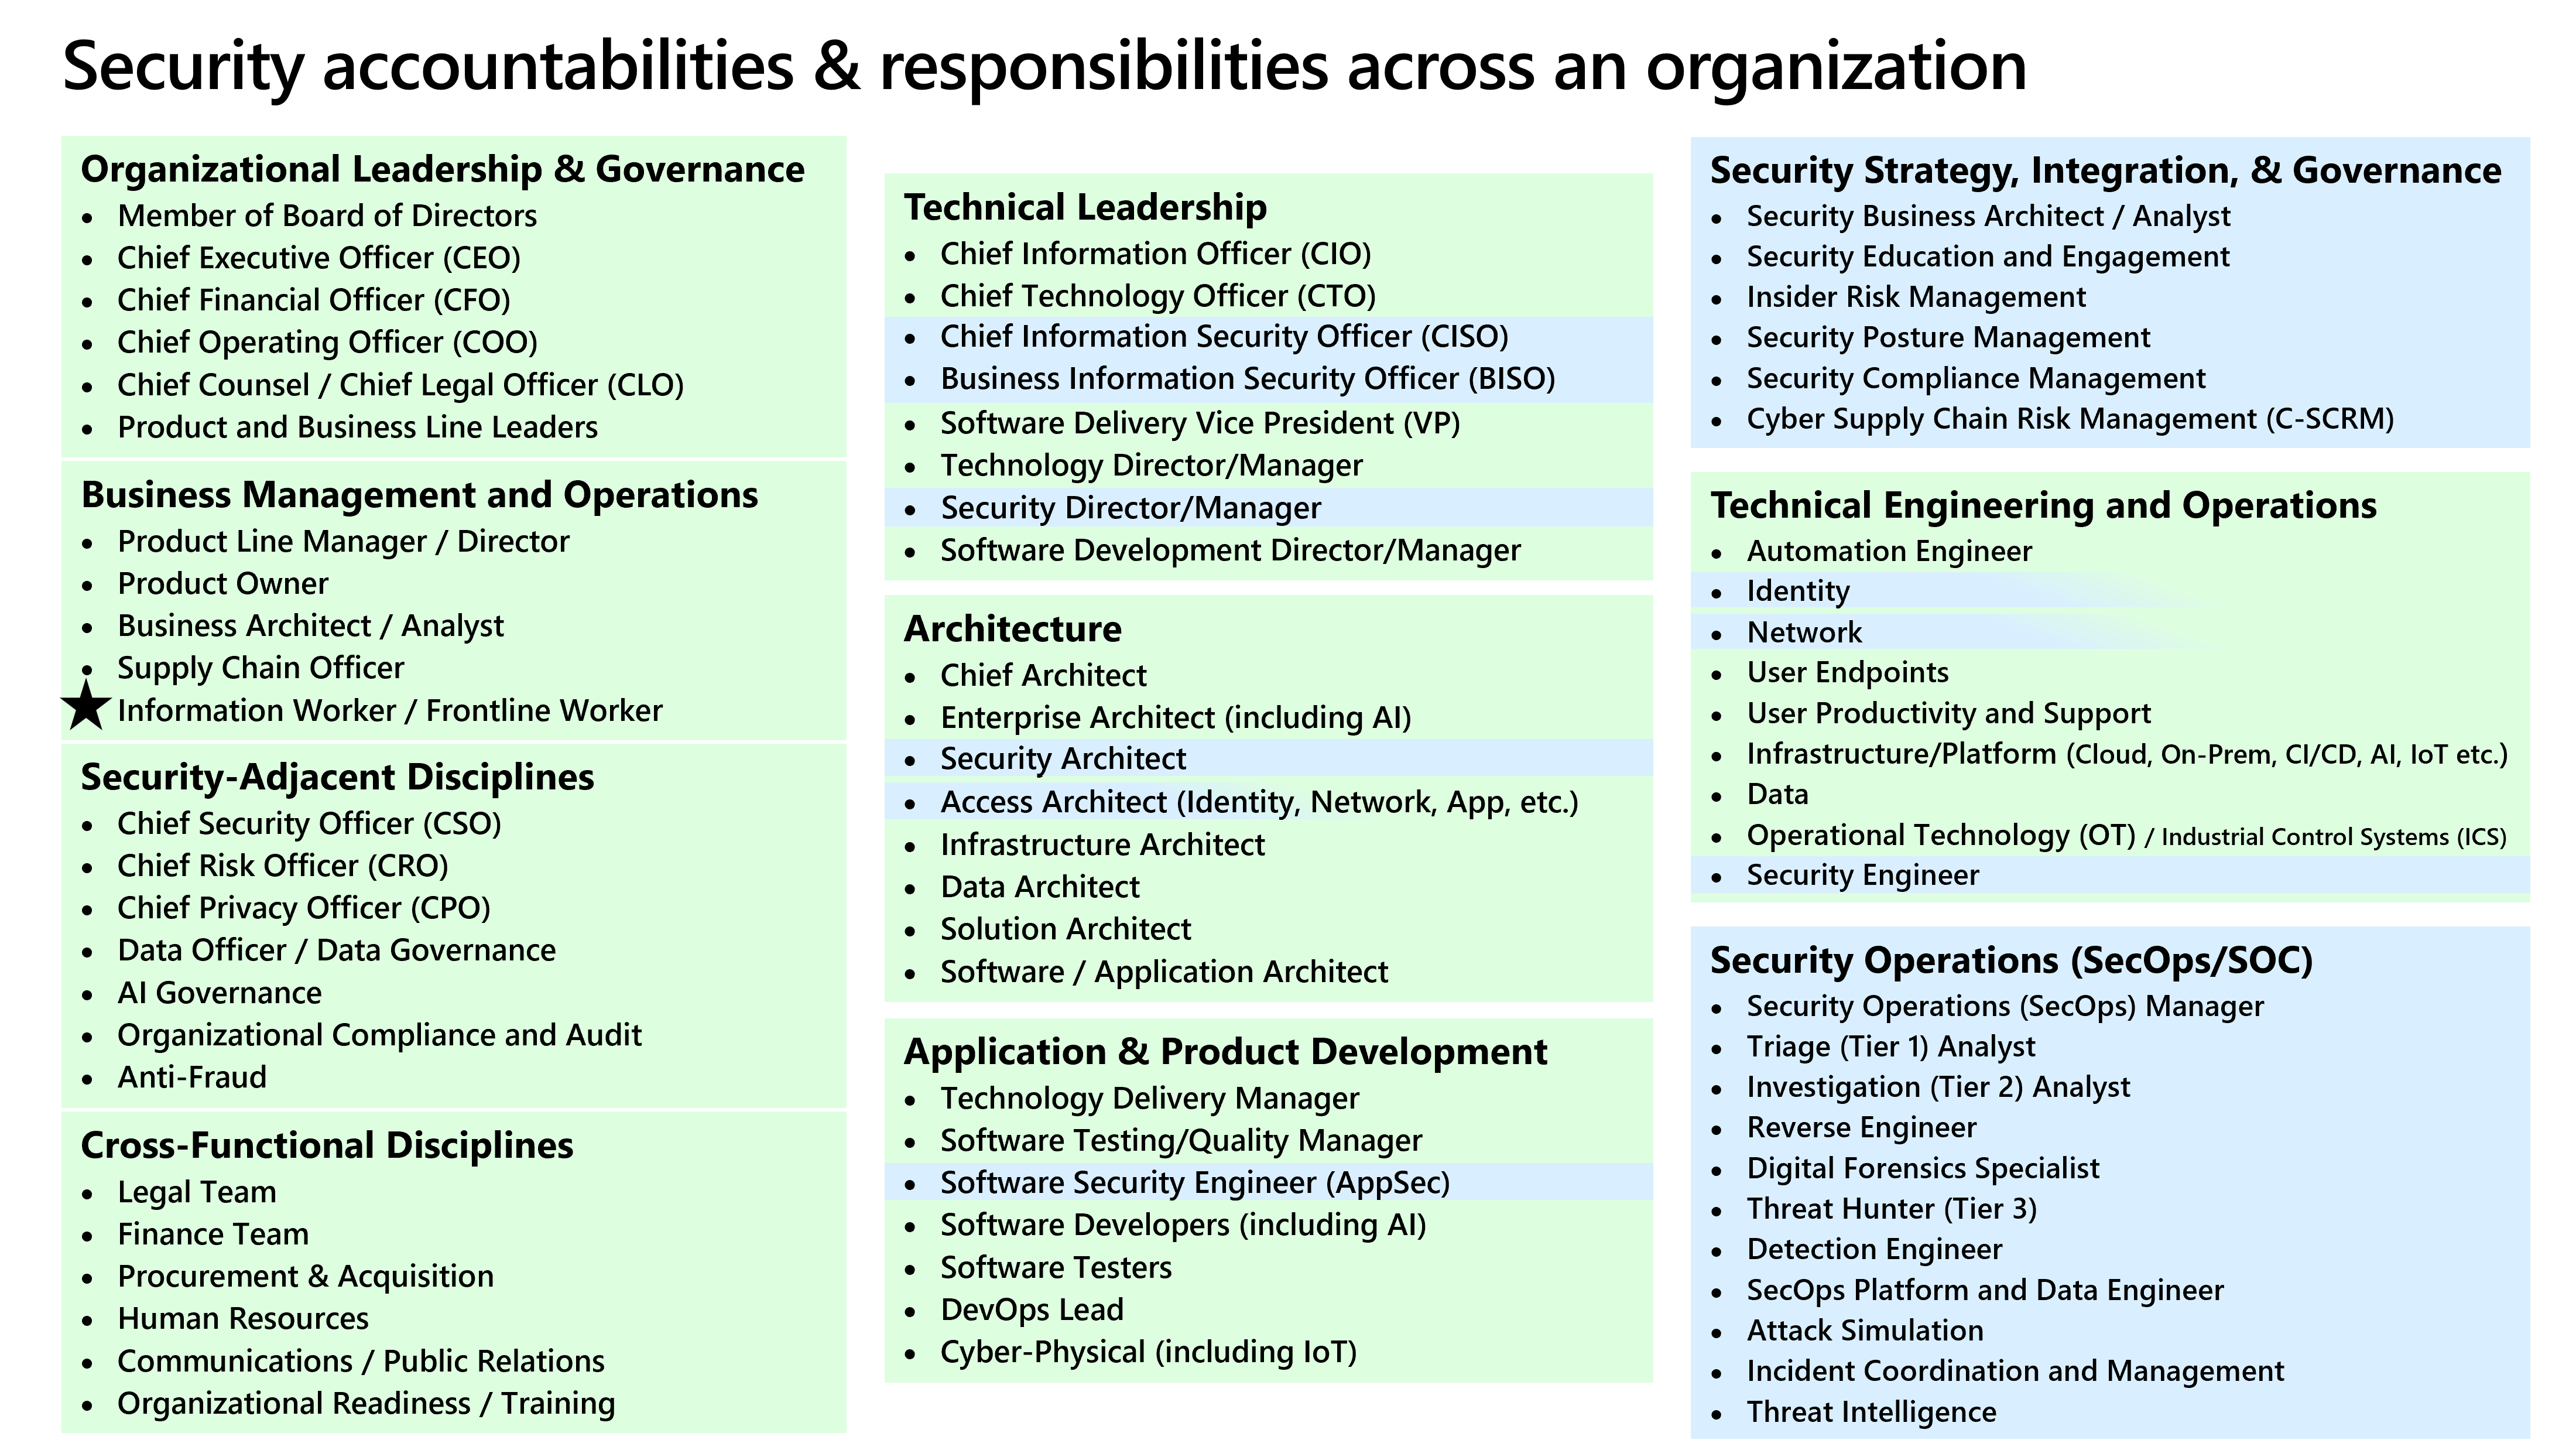
Grup peran saat ini:
- Kepemimpinan dan Tata Kelola Organisasi
- Manajemen dan Operasi Bisnis
- Disiplin-Disiplin yang Berkaitan dengan Keamanan
- Disiplin Lintas Fungsi
- Kepemimpinan Teknis
- Architecture
- Pengembangan Aplikasi dan Produk
- Strategi Keamanan, Integrasi, dan Tata Kelola
- Rekayasa Teknis dan Operasi
- Operasi Keamanan (SecOps/SOC)
Glosarium terminologi peran
Istilah berikut didasarkan pada Peran Zero Trust dan Standar Glosarium dari The Open Group (diterbitkan sebagai Standar Peran dan Glosarium Keamanan):
- Disiplin: Domain keamanan praktik yang menggabungkan orang, proses, arsitektur, operasi, dan teknologi.
- Peran: Sekumpulan fungsi pekerjaan yang ditetapkan untuk satu atau beberapa orang.
- Fungsi pekerjaan: Serangkaian tugas tertentu yang dilakukan untuk mencapai hasil keamanan.
- Spesialisasi peran: Seberapa luas atau sempit peran, berdasarkan kedalaman dan cakupan tugas yang ditetapkan.
- Akuntabilitas: Kepemilikan hasil dan dampak dari keputusan dan tindakan.
- Tanggung jawab: Kewajiban untuk melakukan tugas secara kompeten dan memberikan panduan yang baik.
- Tanggung jawab keamanan: Tanggung jawab berfokus pada pengelolaan risiko dan hasil keamanan.
- Tanggung jawab teknologi: Tanggung jawab berfokus pada merancang, menerapkan, dan mengoperasikan teknologi yang mendukung hasil keamanan.
Tanggung jawab peran
Kepemimpinan dan tata kelola organisasi
Tujuan: Menetapkan arah organisasi, prioritas, dan tata kelola, termasuk hak keputusan dan akuntabilitas. Kepemimpinan eksekutif menetapkan Zero Trust sebagai prioritas organisasi dan menciptakan kondisi untuk keberhasilan jangka panjang.
Akuntabilitas meliputi:
- Mensponsori Zero Trust sebagai strategi bisnis dan manajemen risiko.
- Menyelaraskan tujuan keamanan dengan tujuan bisnis, kewajiban peraturan, dan toleransi risiko.
- Menyediakan pendanaan berkelanjutan, staf, dan dukungan organisasi.
- Menetapkan model tata kelola dan struktur akuntabilitas.
- Memegang pemimpin yang bertanggung jawab atas hasil keamanan yang terukur.
Nilai risiko bisnis: Kepemimpinan organisasi menjadikan risiko keamanan sebagai bagian eksplisit dari pengambilan keputusan bisnis. Ini membantu organisasi memprioritaskan investasi, menetapkan penanggung jawab risiko, membuat pertimbangan yang tepat berdasarkan informasi, dan mencegah risiko keamanan yang tidak terkelola menjadi sumber gangguan bisnis yang tidak terduga, kerugian keuangan, paparan peraturan, atau kerusakan reputasi.
Manajemen dan operasi bisnis
Tujuan: Sematkan Zero Trust ke dalam eksekusi bisnis sehari-hari. Pemimpin bisnis dan manajer operasional memastikan bahwa Zero Trust mendukung produktivitas, kepercayaan pelanggan, dan ketahanan operasional.
Akuntabilitas meliputi:
- Mengintegrasikan persyaratan Zero Trust ke dalam proses bisnis dan alur kerja.
- Menyeimbangkan kontrol keamanan dengan pengalaman pengguna dan efisiensi operasional.
- Mengidentifikasi aset, proses, dan data bisnis penting untuk memprioritaskan perlindungan.
- Mendukung adopsi perubahan di seluruh tim dan fungsi.
- Mengukur dampak bisnis dari keputusan keamanan.
Nilai risiko bisnis: Mengintegrasikan keamanan ke dalam operasi bisnis membantu melindungi proses, aset, data, dan kemampuan yang bergantung pada organisasi sambil mempertahankan produktivitas dan nilai pelanggan. Pemimpin bisnis diposisikan untuk membuat tradeoff yang diinformasikan antara risiko keamanan dan tujuan bisnis karena mereka memahami konsekuensi operasional dari keputusan tersebut.
Disiplin yang terkait dengan keamanan
Tujuan: Disiplin keamanan yang berdekatan seperti Chief Security Officer (CSO), Chief Risk Officer (CRO), Chief Privacy Officer (CPO), Data Officer / Data Governance, AI Governance, Organizational Compliance and Audit, dan Anti-Fraud menyelaraskan strategi keamanan dengan risiko perusahaan, kepatuhan, dan tujuan privasi.
Peran ini menghubungkan Zero Trust dengan manajemen risiko perusahaan yang lebih luas dan fungsi assurance.
Tanggung jawab meliputi:
- Menerjemahkan prinsip Zero Trust ke dalam persyaratan risiko, kepatuhan, dan privasi.
- Memastikan keselarasan dengan kewajiban peraturan, hukum, privasi, dan industri lainnya.
- Memvalidasi kontrol melalui aktivitas audit, penilaian, dan jaminan.
- Memberi saran kepada pimpinan mengenai kompromi risiko dan risiko sisa.
- Berkoordinasi di seluruh domain keamanan, kepatuhan, dan tata kelola.
Nilai risiko bisnis: Disiplin ilmu ini membantu organisasi memahami risiko keamanan bersama risiko bisnis terkait seperti peraturan, privasi, penipuan, data, dan risiko AI. Keterlibatan mereka membantu para pemimpin membuat keputusan risiko yang diinformasikan, menunjukkan kepatuhan dan jaminan jika diperlukan, dan memahami risiko residual yang tetap ada setelah kontrol diterapkan. Keamanan yang baik dapat membuat kepatuhan lebih mudah dicapai, ditunjukkan, dan dipertahankan, tetapi keamanan tidak secara otomatis memenuhi kewajiban kepatuhan.
Disiplin lintas fungsi
Tujuan: Disiplin ilmu non-teknis seperti hukum, keuangan, PR, dan komunikasi menyelaraskan adopsi Zero Trust di seluruh fungsi dukungan bisnis nonteknis. Zero Trust berdampak pada kontrak, anggaran, komunikasi, dan kepercayaan eksternal.
Akuntabilitas meliputi:
- Hukum: mendukung perlindungan data, kontrak, interpretasi peraturan, dan proses manajemen insiden.
- Keuangan: model pendanaan, tata kelola biaya, prioritas investasi, dan kuantifikasi risiko keamanan.
- Komunikasi dan PR: pesan internal dan eksternal selama insiden atau perubahan.
- Tim SDM dan orang: penegakan kebijakan, penyelarasan pelatihan, dan keterlibatan tenaga kerja.
Nilai risiko bisnis: Disiplin ilmu ini membantu mengelola konsekuensi bisnis yang melampaui teknologi keamanan, termasuk paparan kontraktual, kerugian keuangan, dampak tenaga kerja, kewajiban hukum, dan kerusakan reputasi. Keterlibatan mereka membantu organisasi mempersiapkan dan mengelola dampak bisnis yang lebih luas dari keputusan dan insiden keamanan.
Kepemimpinan teknis
Tujuan: Terjemahkan strategi ke arah teknis yang dapat dieksekusi. Pemimpin teknis menjembatani niat bisnis dan eksekusi teknik.
Akuntabilitas meliputi:
- Menentukan persyaratan strategis yang selaras dengan hasil Zero Trust, dan menyetujui peta jalan dan strategi strategis.
- Memastikan koordinasi tentang pendekatan Zero Trust di seluruh domain dan tim teknik.
- Memberi saran kepada pemangku kepentingan bisnis tentang keputusan tradeoff antara keamanan, kinerja, dan kegunaan.
- Memastikan konsistensi di seluruh domain identitas, titik akhir, aplikasi, data, dan infrastruktur.
- Mendukung modernisasi sistem warisan.
Nilai risiko bisnis: Kepemimpinan teknis yang kuat menerjemahkan prioritas bisnis dan keamanan ke dalam keputusan teknologi terkoordinasi. Ini mengurangi risiko yang dibuat oleh arsitektur terfragmentasi, implementasi yang tidak konsisten, teknologi warisan, dan pengoptimalan lokal, sekaligus membantu organisasi menyeimbangkan keamanan dengan keandalan, kegunaan, biaya, dan kelincahan bisnis.
Architecture
Tujuan: Desain solusi koheren yang dapat diskalakan yang selaras dengan prinsip-prinsip Zero Trust. Arsitek keamanan dan perusahaan secara kolaboratif mendefinisikan arsitektur dan solusi di seluruh perusahaan.
Akuntabilitas dan tanggung jawab meliputi:
- Mendefinisikan arsitektur Zero Trust kondisi target.
- Menyelaraskan platform, layanan, dan beban kerja dengan prinsip dan konsep Zero Trust.
- Mengidentifikasi kesenjangan arsitektur, dependensi, dan titik integrasi.
- Menyediakan panduan desain dan pola referensi.
- Memastikan skala solusi dengan perubahan bisnis dan teknologi.
Nilai risiko bisnis: Arsitektur membantu mencegah risiko keamanan terakumulasi melalui desain yang tidak konsisten, dependensi yang tidak dikelola, dan fragmentasi teknologi. Arsitektur koheren memungkinkan organisasi untuk membuat tradeoff risiko yang disarankan dan membangun lingkungan teknologi yang dapat beradaptasi dengan aman seiring perubahan persyaratan bisnis, ancaman, dan teknologi.
Pengembangan aplikasi dan produk
Tujuan: Bangun Zero Trust ke dalam aplikasi dan layanan berdasarkan desain. Tim pengembangan memainkan peran penting dalam memberlakukan Zero Trust di lapisan aplikasi.
Tanggung jawab meliputi:
- Merancang aplikasi yang memverifikasi secara eksplisit dan memberlakukan hak istimewa paling sedikit.
- Mengintegrasikan identitas, kontrol akses, dan perlindungan data ke dalam aplikasi.
- Mendukung API aman, akses antar-layanan, dan identitas beban kerja.
- Bermitra dengan tim keamanan untuk mengurangi risiko tanpa merusak kecepatan.
- Mengatasi keamanan di awal siklus hidup pengembangan.
- Menggunakan stasiun kerja yang aman dan sistem CI/CD.
Nilai risiko bisnis: Membangun keamanan ke dalam aplikasi dan produk mengurangi kemungkinan bahwa kerentanan, akses berlebihan, dependensi yang tidak aman, atau praktik pengembangan menimbulkan paparan bisnis di kemudian hari. Mengatasi risiko ini selama desain dan pengembangan dapat mengurangi biaya remediasi dan gangguan sambil membantu melindungi pelanggan, data, layanan, dan operasi bisnis.
Strategi keamanan, integrasi, dan tata kelola
Tujuan: Peran strategi keamanan seperti pendidikan keamanan, risiko insider, postur, dan manajemen kepatuhan membantu membentuk perilaku dan kematangan keamanan jangka panjang. Peran ini berfokus pada orang, kebijakan, dan efektivitas keamanan berkelanjutan.
Tanggung jawab meliputi:
- Menentukan strategi keamanan, standar, dan peta jalan.
- Mengelola risiko orang dalam dan ancaman terkait pengguna.
- Mendorong kesadaran keamanan, pendidikan, dan budaya.
- Memantau tingkat keamanan dan mendorong peningkatan.
- Mengawasi kepatuhan keamanan dan penegakan kebijakan.
- Mengukur kematangan dan kemajuan terhadap tujuan Zero Trust.
Nilai risiko bisnis: Fungsi-fungsi ini membantu organisasi mengidentifikasi risiko keamanan sistemik, menetapkan ekspektasi yang konsisten, memprioritaskan peningkatan, dan memantau apakah risiko berubah dari waktu ke waktu. Mereka menghubungkan strategi keamanan dan tata kelola ke prioritas bisnis sehingga pemimpin dapat membuat keputusan berdasarkan informasi tentang di mana risiko harus dikurangi, ditransfer, dihindari, atau diterima secara eksplisit oleh pembuat keputusan yang dapat dipertanggungjawabkan yang sesuai.
Rekayasa teknis dan operasi
Tujuan: Menerapkan dan mengoperasikan kontrol Zero Trust. Tim teknik dan operasi mengubah desain menjadi sistem yang berfungsi.
Tanggung jawab meliputi:
- Menyebarkan kontrol keamanan di seluruh identitas, perangkat, aplikasi, data, dan infrastruktur.
- Mengintegrasikan keamanan ke dalam alur kerja dan platform operasional.
- Mengelola perubahan, pengujian, dan peluncuran untuk meminimalkan gangguan.
- Menjaga keandalan, ketersediaan, dan performa sistem.
- Terus meningkatkan kontrol berdasarkan umpan balik dan telemetri.
Nilai risiko bisnis: Rekayasa dan operasi mengonversi persyaratan keamanan menjadi perlindungan yang andal di seluruh lingkungan teknologi. Implementasi dan operasi yang konsisten mengurangi paparan yang dibuat oleh penyimpangan konfigurasi, kesenjangan kontrol, perubahan yang tidak terkelola, dan kegagalan operasional sambil menyeimbangkan keamanan dengan ketersediaan, performa, dan kelangsungan bisnis.
Operasi keamanan (SecOps / SOC)
Tujuan: Terapkan pendekatan Zero Trust yang ber sentris aset untuk deteksi dan respons ancaman. Tim operasi keamanan merespons serangan yang menghindari kontrol pencegahan.
Tanggung jawab meliputi:
- Memantau telemetri dan sinyal di seluruh pengguna, perangkat, dan beban kerja.
- Mendeteksi ancaman, pelanggaran kebijakan, dan perilaku anomali.
- Menanggapi insiden dan mengoordinasikan penahanan dan pemulihan.
- Memasukkan kembali insight operasional ke dalam kebijakan, arsitektur, dan otomatisasi.
- Mengukur efektivitas melalui metrik deteksi, respons, dan dampak.
Nilai risiko bisnis: Operasi keamanan membatasi dampak bisnis serangan yang melewati kontrol pencegahan dengan mendeteksi, berisi, dan membantu organisasi pulih dari ancaman dengan cepat. Wawasan operasional juga membantu organisasi memahami di mana risiko mulai terwujud dan meningkatkan kontrol, arsitektur, dan proses untuk mengurangi kemungkinan dan dampak di masa depan.
Langkah berikutnya
- Untuk jalur baca berbasis peran dan tempat memulai, lihat Menggunakan SAF secara efektif.
- Pilih skenario bisnis, kemudian tinjau disiplin dan peran yang terkait dengan skenario tersebut.
- Tinjau cakupan berbagai disiplin yang terlibat dalam adopsi keamanan.