Menerapkan keamanan untuk melindungi Azure SQL
Memahami dan mengelola aturan firewall server dan database secara efektif, serta Pertahanan Microsoft untuk SQL, sangat penting untuk memastikan perlindungan terhadap sumber daya Azure SQL Anda selama migrasi dan seterusnya.
Mengonfigurasi aturan firewall server dan database
Di Azure SQL Database, Anda dapat mengonfigurasi aturan firewall baik di tingkat server maupun tingkat database.
Aturan firewall tingkat server
Aturan firewall tingkat server mengontrol akses ke Azure SQL Database pada tingkat yang lebih luas, menentukan alamat IP mana yang dapat tersambung ke server. Sebaliknya,
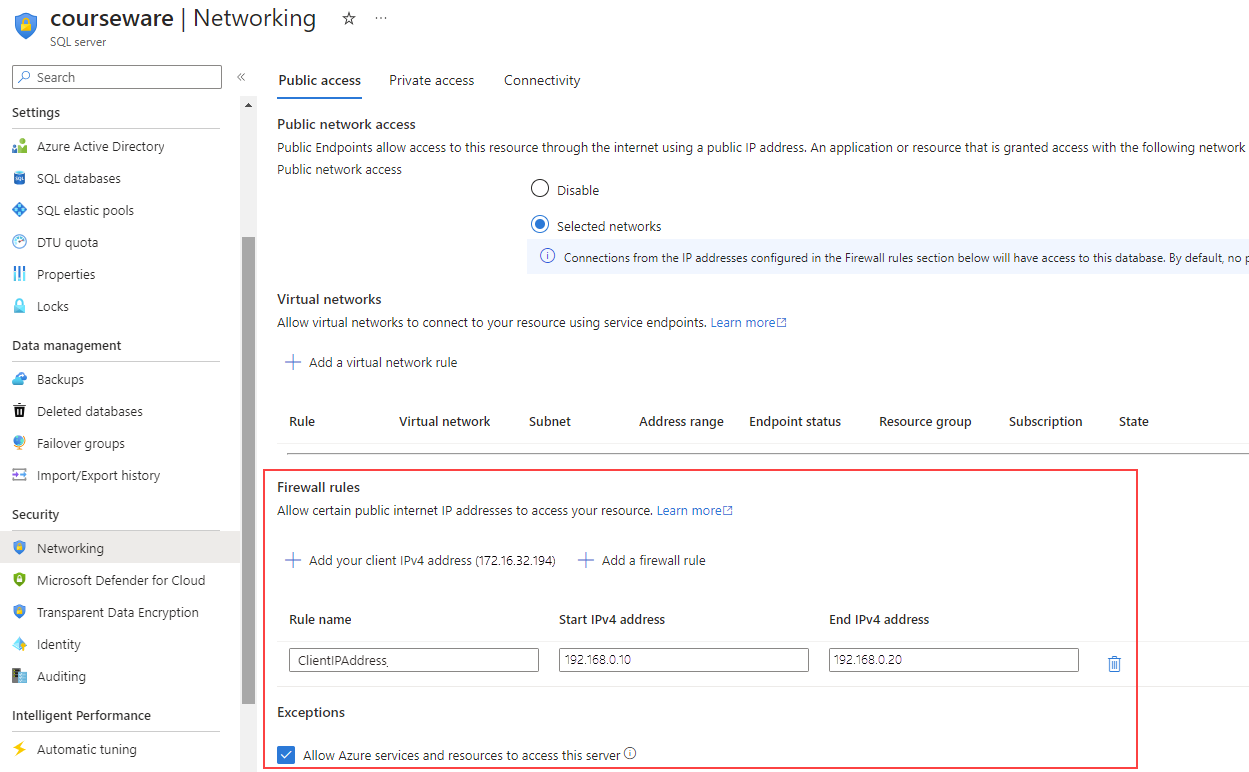
Aturan firewall tingkat server memungkinkan pengguna untuk menyambungkan ke semua database server, sementara firewall tingkat database mengontrol akses untuk alamat IP tertentu ke database individual.
Anda dapat mengonfigurasi aturan firewall tingkat server melalui portal Microsoft Azure atau dengan menggunakan prosedur tersimpan sp_set_firewall_rule dalam database master.
Nota
Pengaturan server Izinkan Layanan dan sumber daya Azure untuk mengakses server ini dianggap sebagai aturan firewall tunggal saat diaktifkan. Secara default, blokir semua akses dan hanya buka saat diperlukan.
Aturan firewall tingkat database
Aturan tingkat database menawarkan kontrol yang lebih spesifik dalam database individual. Anda dapat mengonfigurasi aturan firewall tingkat database melalui T-SQL hanya menggunakan prosedur tersimpan sp_set_database_firewall_rule dari dalam database pengguna.
Saat menyambungkan, Azure SQL Database memeriksa aturan firewall tingkat database khusus untuk nama database yang disediakan. Jika aturan tersebut tidak ditemukan, aturan firewall IP tingkat server akan diperiksa, yang berlaku untuk semua database di server. Jika salah satu aturan tersebut ada, koneksi berhasil dibuat.
Jika tidak ada aturan, dan pengguna menggunakan SQL Server Management Studio untuk menyambungkan, mereka akan diminta untuk membuat aturan firewall.
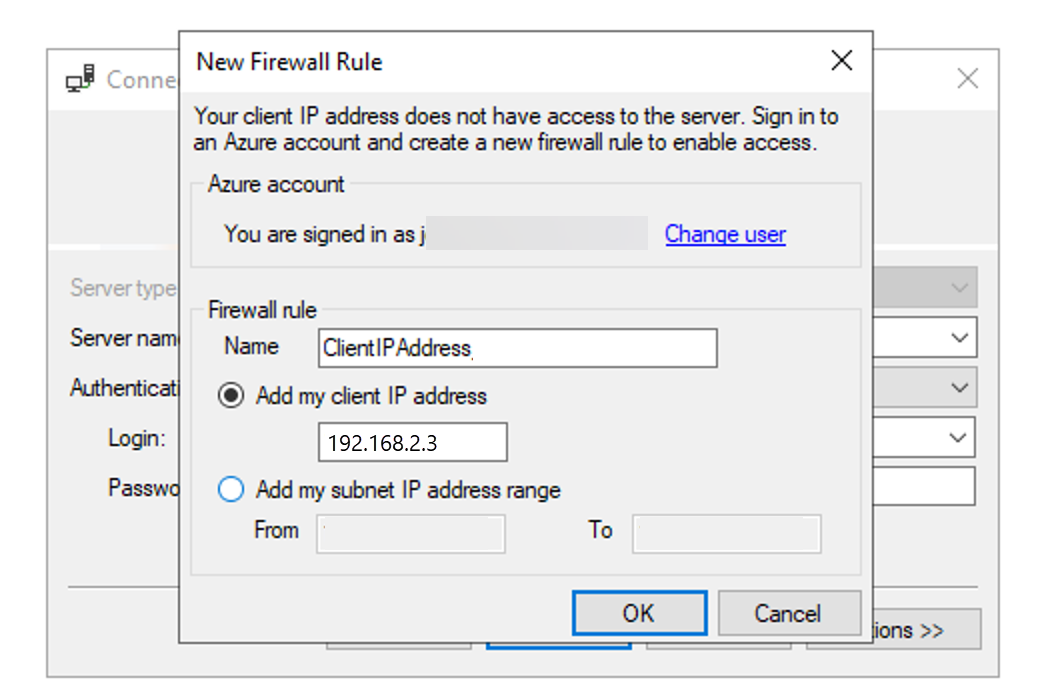
Untuk mempelajari selengkapnya tentang aturan firewall tingkat server dan aturan firewall tingkat database, lihat aturan firewall Azure SQL Database dan Azure Synapse IP.
Microsoft Defender untuk SQL
Microsoft Defender for SQL adalah solusi keamanan komprehensif untuk Azure SQL Database, Azure SQL Managed Instance, dan SQL Server di Azure VM. Ini terus memantau dan menilai keamanan database Anda, menawarkan rekomendasi yang disesuaikan untuk memperkuatnya.
Selain itu, ini menyediakan kemampuan keamanan tingkat lanjut, termasuk penilaian kerentanan SQL dan Perlindungan Tingkat Lanjut terhadap Ancaman, untuk melindungi status data Anda secara proaktif. Solusi all-in-one ini membantu Anda mempertahankan tingkat keamanan yang tinggi di lingkungan SQL Anda.
Ada dua cara berbeda untuk mengaktifkan Pertahanan Microsoft untuk SQL.
| Metode | Deskripsi |
|---|---|
| Tingkat Langganan(Disarankan) | Aktifkan di tingkat langganan untuk perlindungan komprehensif semua database di Azure SQL Database dan Azure SQL Managed Instance. Anda dapat menonaktifkannya satu per satu jika diperlukan. |
| Tingkat Sumber Daya | Atau, Anda dapat mengaktifkannya di tingkat sumber daya jika Anda lebih suka mengelola perlindungan untuk database tertentu secara manual. |
Penilaian Kerentanan SQL
penilaian kerentanan SQL menggunakan pangkalan pengetahuan aturan berdasarkan praktik terbaik Microsoft. Ini menandai kerentanan keamanan, kesalahan konfigurasi, izin berlebihan, dan data sensitif yang tidak terlindungi.
Anda memiliki dua pilihan konfigurasi untuk Penilaian Kerentanan SQL:
Konfigurasi Ekspres: Ini adalah opsi default dan tidak memerlukan penyimpanan eksternal untuk garis besar dan hasil pemindaian.
Konfigurasi Klasik : Anda perlu mengelola akun penyimpanan Azure untuk menyimpan garis besar dan memindai data hasil.
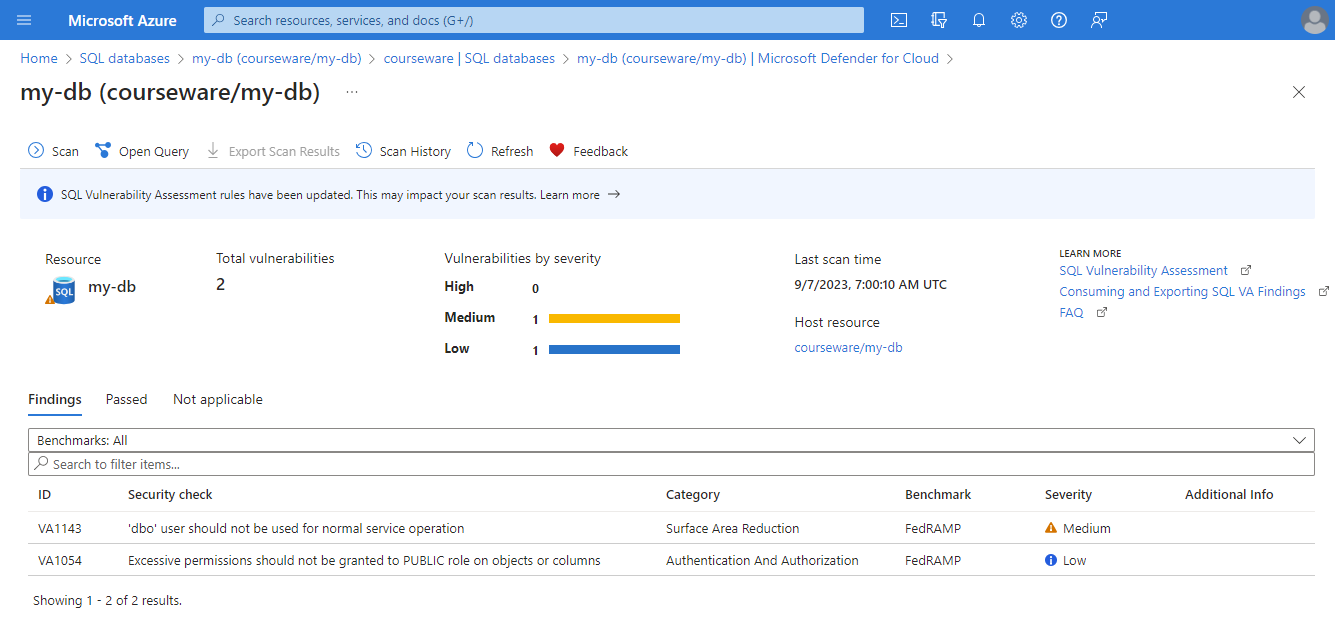
Perlindungan Tingkat Lanjut terhadap Ancaman
Perlindungan Tingkat Lanjut terhadap Ancaman meningkatkan keamanan Azure SQL dengan mendeteksi dan merespons upaya akses database yang tidak biasa atau berpotensi berbahaya.
Ini menyediakan pemberitahuan keamanan untuk aktivitas database yang mencurigakan, potensi kerentanan, serangan injeksi SQL, dan pola akses abnormal, terintegrasi dengan Pertahanan Microsoft untuk Cloud. Integrasi ini menawarkan wawasan dan tindakan yang direkomendasikan untuk menyelidiki dan mengurangi ancaman, sehingga dapat diakses oleh pakar non-keamanan.
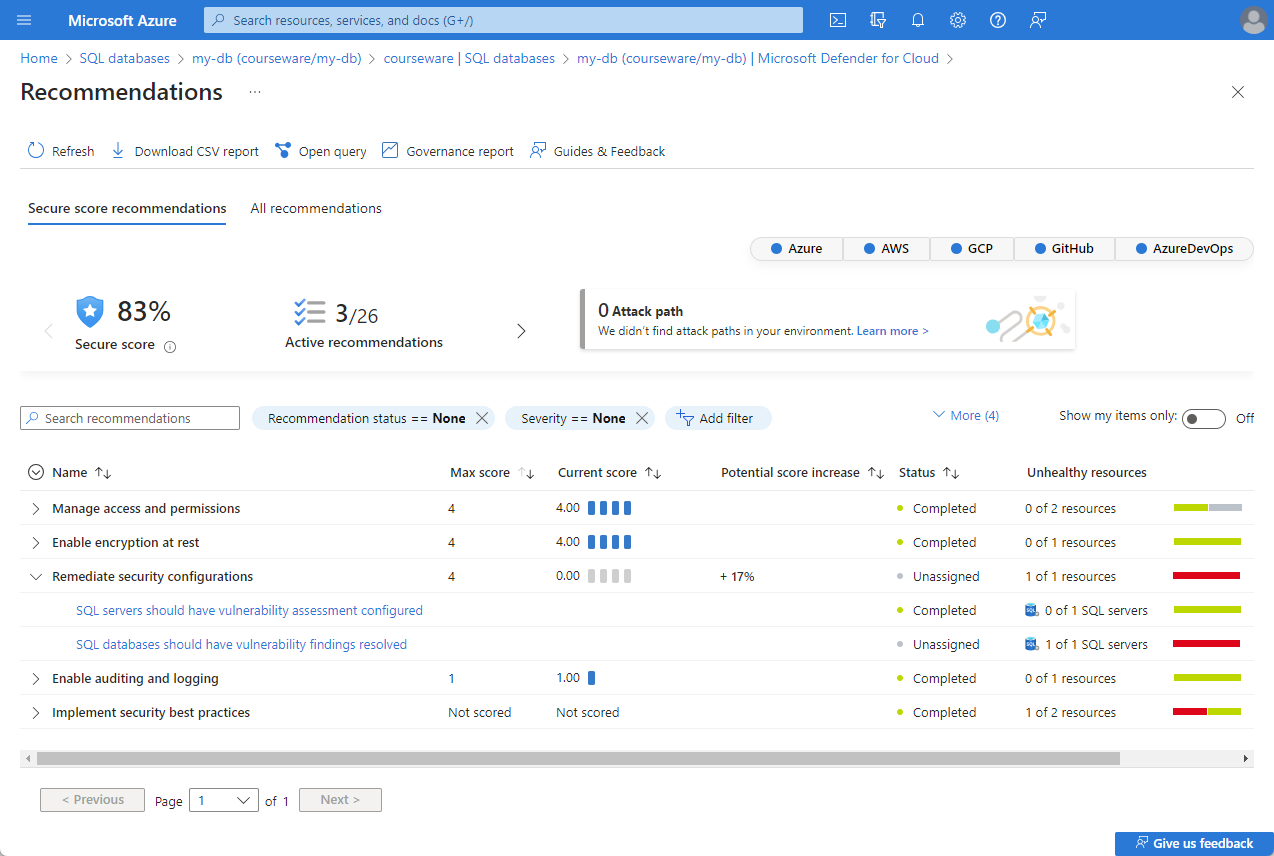
Untuk daftar pemberitahuan, lihat Pemberitahuan untuk SQL Database dan Azure Synapse Analytics di Microsoft Defender untuk Cloud.