Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Importante
HSM dedicato di Azure è in fase di ritiro. Microsoft supporterà completamente i clienti HSM dedicati esistenti fino al 31 luglio 2028. Non vengono accettati nuovi onboarding dei clienti. Per informazioni dettagliate e azioni necessarie, vedere l'aggiornamento ufficiale di Azure.
Se si è un utente di HSM dedicato di Azure, vedere Eseguire la migrazione da HSM dedicato di Azure a HSM gestito o Azure Cloud HSM. Azure Cloud HSM è ora disponibile globalmente ed è il successore di HSM Dedicato di Azure.
I nuovi clienti devono valutare ed eseguire l'onboarding in Azure Cloud HSM, Managed HSM o Azure Key Vault in base ai requisiti del carico di lavoro. Per indicazioni, vedere Come scegliere la soluzione di gestione delle chiavi di Azure appropriata.
Il servizio HSM dedicato di Azure fornisce un dispositivo fisico per l'uso esclusivo dei clienti, con controllo amministrativo completo e responsabilità di gestione completa. Poiché il servizio fornisce hardware fisico, Microsoft controlla come alloca tali dispositivi per garantire una gestione efficace della capacità. Di conseguenza, all'interno di una sottoscrizione Azure, il servizio HSM dedicato non è normalmente visibile per il provisioning delle risorse. Per accedere al servizio HSM dedicato, è necessario contattare il referente commerciale Microsoft per richiedere la registrazione al servizio HSM dedicato. È possibile effettuare il provisioning del servizio solo dopo il completamento di questo processo.
Questa esercitazione ha lo scopo di mostrare un tipico processo di provisioning in cui:
- Un cliente ha già una rete virtuale
- Hanno una macchina virtuale
- È necessario aggiungere risorse HSM in tale ambiente esistente.
Un'architettura di distribuzione tipica, a disponibilità elevata e in più aree è la seguente:
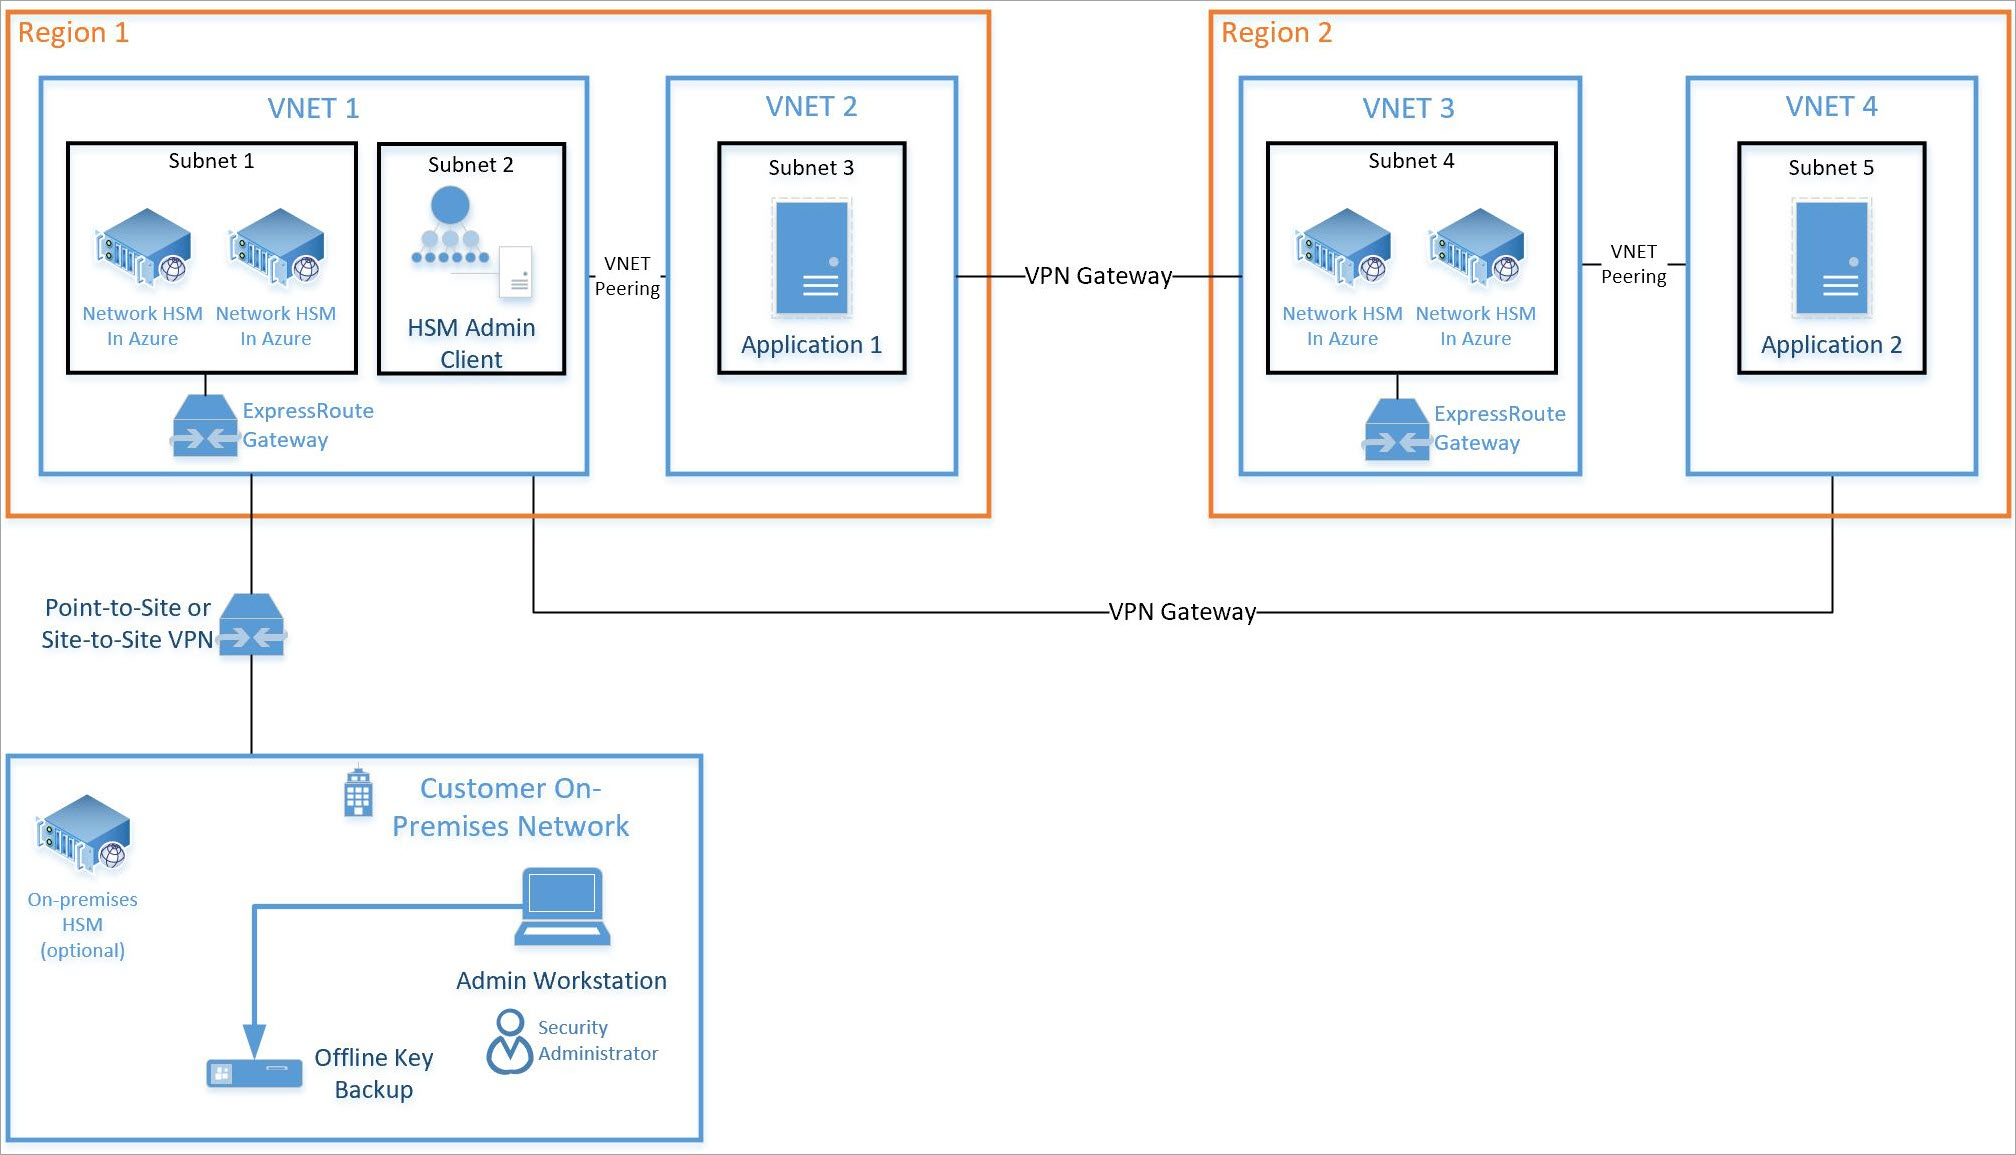
Questa esercitazione è incentrata su una coppia di moduli di protezione hardware e il gateway ExpressRoute richiesto (vedere Subnet 1 precedente) integrato in una rete virtuale esistente (vedere VNET 1 sopra). Tutte le altre risorse sono risorse standard Azure. Lo stesso processo di integrazione può essere usato per i moduli di protezione hardware nella subnet 4 della rete virtuale 3 della figura sopra.
Note
È consigliabile usare il modulo Azure Az PowerShell per interagire con Azure. Per iniziare, vedere Installare Azure PowerShell. Per informazioni su come eseguire la migrazione al modulo Az PowerShell, vedere Eseguire la migrazione di Azure PowerShell da AzureRM ad Az.
Prerequisiti
HSM dedicato di Azure non è attualmente disponibile nel portale di Azure, pertanto tutte le interazioni con il servizio sono tramite riga di comando o tramite PowerShell. Questa esercitazione usa PowerShell nella Azure Cloud Shell. Se non si ha familiarità con PowerShell, seguire le istruzioni introduttive qui: Azure PowerShell - Introduzione.
Ipotesi:
- Devi avere un Microsoft Account Manager assegnato per qualificarti per l'onboarding e l'uso di HSM dedicato di Azure.
- È stato completato il processo di registrazione di HSM dedicato di Azure e si è ottenuta l'approvazione per l'uso del servizio. In caso contrario, contattare il rappresentante dell'account Microsoft per informazioni dettagliate.
- Hai creato un gruppo di risorse per queste risorse e per le nuove risorse distribuite in questa esercitazione.
- È già stata creata la rete virtuale, la subnet e le macchine virtuali necessarie e ora si vogliono integrare 2 moduli di protezione hardware in tale implementazione.
Le istruzioni seguenti presuppongono che l'utente si trovi nel portale di Azure e che abbia aperto Cloud Shell (selezionare ">_" in alto a destra del portale).
Provisioning di un HSM dedicato
Il provisioning dei moduli di protezione hardware e l'integrazione in una rete virtuale esistente tramite il gateway ExpressRoute vengono convalidati usando lo strumento da riga di comando ssh per garantire la raggiungibilità e la disponibilità di base del dispositivo HSM per eventuali ulteriori attività di configurazione. I comandi seguenti usano un modello di Resource Manager per creare le risorse HSM e le risorse di rete associate.
Convalida della registrazione della funzionalità
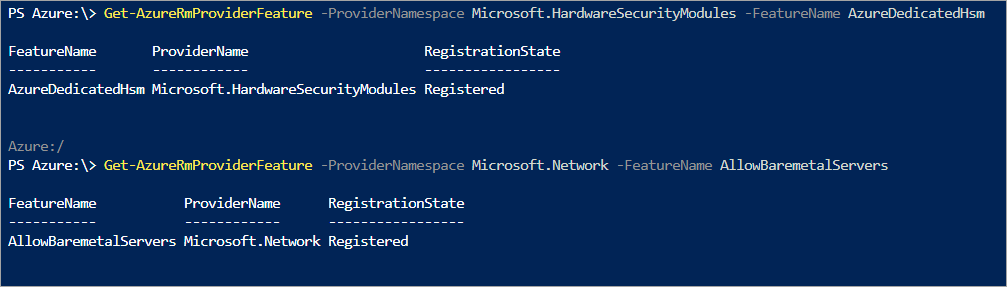
Come accennato, qualsiasi attività di provisioning richiede che il servizio HSM dedicato sia registrato per la sottoscrizione. Per convalidare questa operazione, eseguire il comando di PowerShell seguente nel portale di Azure Cloud Shell.
Get-AzProviderFeature -ProviderNamespace Microsoft.HardwareSecurityModules -FeatureName AzureDedicatedHsm
Il comando deve restituire lo stato "Registrato" prima di procedere oltre. Se non sei registrato per questo servizio, contatta il tuo referente per l’account Microsoft.
Creazione di risorse HSM
Viene effettuato il provisioning di un dispositivo HSM nella rete virtuale dei clienti, che richiede una subnet. Un prerequisito per il modulo di protezione hardware per consentire la comunicazione tra la rete virtuale e il dispositivo fisico è un gateway ExpressRoute e infine è necessaria una macchina virtuale per accedere al dispositivo HSM usando il software client Thales.
È possibile creare una risorsa HSM dedicata usando un modello di Resource Manager basato sull'esempio seguente. È necessario aggiornare i parametri sostituendo le righe contenenti "value":"" con i nomi di risorse preferiti.
-
namingInfixPrefisso per i nomi delle risorse del modulo di protezione hardware -
ExistingVirtualNetworkNameNome della rete virtuale usata per i moduli di protezione hardware -
DedicatedHsmResourceName1Nome della risorsa HSM nel data center stamp 1 -
DedicatedHsmResourceName2Nome della risorsa HSM nel data center stamp 2 -
hsmSubnetRangeIntervallo di indirizzi IP subnet per i moduli di protezione hardware -
ERSubnetRangeIntervallo di indirizzi IP subnet per il VNET gateway
Di seguito è riportato un esempio di queste modifiche:
{
"$schema": "https://schema.management.azure.com/schemas/2015-01-01/deploymentTemplate.json",
  "contentVersion": "1.0.0.0",
  "parameters": {
    "namingInfix": {
      "value": "MyHSM"
    },
    "ExistingVirtualNetworkName": {
      "value": "MyHSM-vnet"
    },
    "DedicatedHsmResourceName1": {
      "value": "HSM1"
    },
    "DedicatedHsmResourceName2": {
      "value": "HSM2"
    },
    "hsmSubnetRange": {
      "value": "10.0.2.0/24"
    },
    "ERSubnetRange": {
      "value": "10.0.255.0/26"
    },
  }
}
Il file modello di Resource Manager associato crea sei risorse con queste informazioni:
- Una subnet per gli HSM nella VNET specificata
- Una subnet per il gateway di rete virtuale
- Un gateway di rete virtuale che connette la rete virtuale ai dispositivi HSM
- Un indirizzo IP pubblico per il gateway
- Un modulo di protezione hardware nel data center 1
- Un modulo di protezione hardware nel data center 2
Dopo aver impostato i valori dei parametri, i file devono essere caricati nella condivisione file di Cloud Shell del portale di Azure per l'uso. Nel portale di Azure selezionare il simbolo ">_" Cloud Shell in alto a destra, che rende la parte inferiore della schermata un ambiente di comando. Le opzioni sono BASH e PowerShell ed è consigliabile selezionare BASH se non è già impostato.
Selezionare l'opzione di caricamento/download sulla barra degli strumenti per caricare il modello e i file di parametri nella condivisione file:
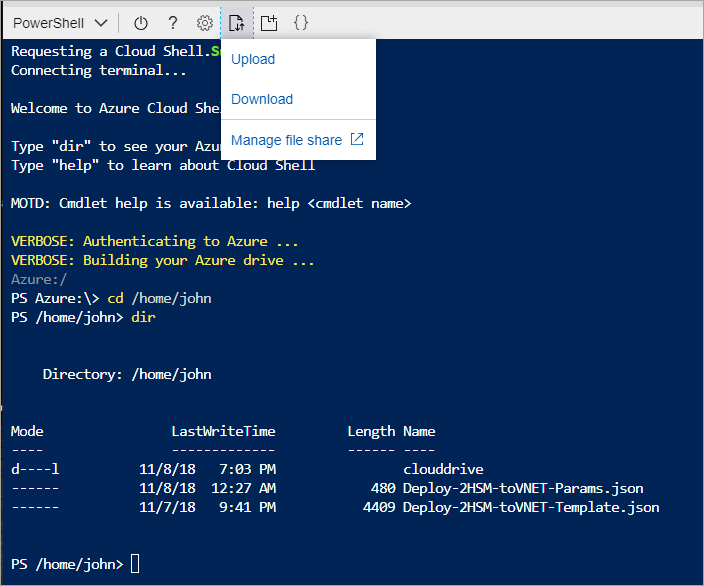
Dopo aver caricato i file, si è pronti per creare risorse.
Prima di creare nuove risorse HSM sono necessarie alcune risorse prerequisite. È necessario disporre di una rete virtuale con intervalli di subnet per compute, moduli di protezione hardware e gateway. I comandi seguenti fungono da esempio di ciò che creerebbe una rete virtuale di questo tipo.
$compute = New-AzVirtualNetworkSubnetConfig `
  -Name compute `
  -AddressPrefix 10.2.0.0/24
$delegation = New-AzDelegation `
  -Name "myDelegation" `
  -ServiceName "Microsoft.HardwareSecurityModules/dedicatedHSMs"
$hsmsubnet = New-AzVirtualNetworkSubnetConfig `
  -Name hsmsubnet `
  -AddressPrefix 10.2.1.0/24 `
  -Delegation $delegation
$gwsubnet= New-AzVirtualNetworkSubnetConfig `
  -Name GatewaySubnet `
  -AddressPrefix 10.2.255.0/26
New-AzVirtualNetwork `
  -Name myHSM-vnet `
  -ResourceGroupName myRG `
  -Location westus `
  -AddressPrefix 10.2.0.0/16 `
  -Subnet $compute, $hsmsubnet, $gwsubnet
Note
La configurazione più importante da notare per la rete virtuale è che la subnet per il dispositivo HSM deve avere deleghe impostate su "Microsoft. HardwareSecurityModules/dedicatedHSMs". In caso contrario, il provisioning del modulo di protezione hardware non funziona.
Dopo aver soddisfatto tutti i prerequisiti e aver aggiornato il modello di Resource Manager con i nomi univoci (almeno il nome del gruppo di risorse), eseguire il comando seguente:
New-AzResourceGroupDeployment -ResourceGroupName myRG `
     -TemplateFile .\Deploy-2HSM-toVNET-Template.json `
     -TemplateParameterFile .\Deploy-2HSM-toVNET-Params.json `
     -Name HSMdeploy -Verbose
Il completamento di questo comando richiede circa 20 minuti. L'opzione "-verbose" usata garantisce che lo stato venga visualizzato continuamente.
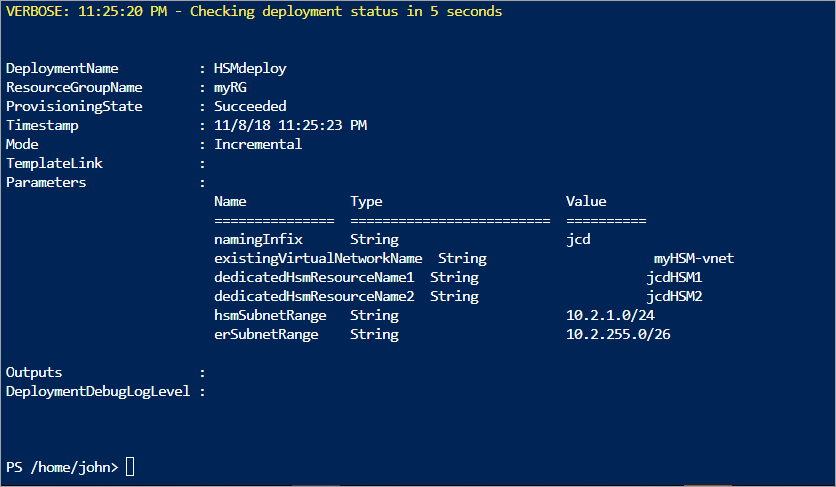
Quando il processo è completato correttamente, come indicato da "provisioningState": "Succeeded", è possibile accedere alla macchina virtuale esistente e usare SSH per garantire la disponibilità del dispositivo HSM.
Verifica della distribuzione
Per verificare che il provisioning dei dispositivi sia stato effettuato e visualizzare gli attributi del dispositivo, eseguire il set di comandi seguente. Verificare che il gruppo di risorse sia impostato in modo appropriato e che il nome della risorsa sia esattamente come nel file dei parametri.
$subid = (Get-AzContext).Subscription.Id
$resourceGroupName = "myRG"
$resourceName = "HSM1"
Get-AzResource -Resourceid /subscriptions/$subId/resourceGroups/$resourceGroupName/providers/Microsoft.HardwareSecurityModules/dedicatedHSMs/$resourceName
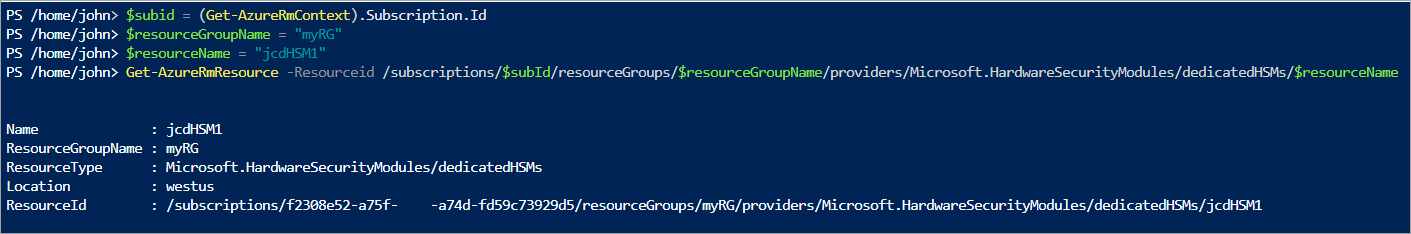
Sarà anche possibile visualizzare le risorse usando Azure resource explorer. In Resource Explorer espandere "subscriptions" (sottoscrizioni) a sinistra, la sottoscrizione specifica per HSM dedicato, "resource groups" (gruppi di risorse) e quindi il gruppo di risorse usato e infine selezionare l'elemento "resources" (risorse).
Test della distribuzione
Il test del deployment consiste nel connettersi a una macchina virtuale che può accedere ai moduli di protezione hardware e quindi connettersi direttamente al dispositivo HSM. Queste azioni confermano che l'HSM è raggiungibile. Lo strumento SSH viene usato per connettersi alla macchina virtuale. Il comando sarà simile al seguente, ma con il nome dell’amministratore e il nome DNS specificati nel parametro.
ssh adminuser@hsmlinuxvm.westus.cloudapp.azure.com
La password da usare è quella del file di parametri. Dopo aver eseguito l'accesso alla macchina virtuale Linux, è possibile accedere al modulo di protezione hardware usando l'indirizzo IP privato riportato nel portale per la risorsa <prefix>hsm_vnic.
(Get-AzResource -ResourceGroupName myRG -Name HSMdeploy -ExpandProperties).Properties.networkProfile.networkInterfaces.privateIpAddress
Quando si dispone dell'indirizzo IP, eseguire il comando seguente:
ssh tenantadmin@<ip address of HSM>
Se l'operazione ha esito positivo, verrà richiesta una password. La password predefinita è PASSWORD. Dato che il modulo di protezione hardware chiederà di modificarla, impostare una password complessa e usare il meccanismo preferito dalla propria organizzazione per archiviare la password ed evitarne la perdita.
Importante
In caso di perdita di questa password, sarà necessario reimpostare il modulo di protezione hardware perdendo così le chiavi.
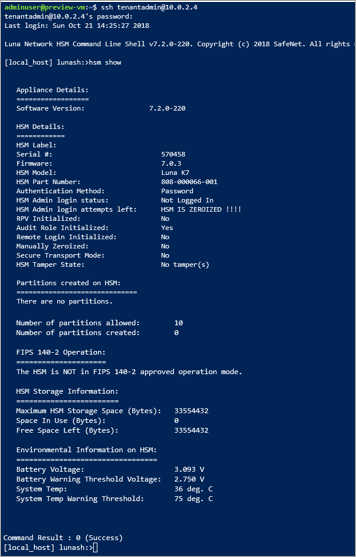
Quando si è connessi al dispositivo HSM usando ssh, eseguire il comando seguente per assicurarsi che il modulo di protezione hardware sia operativo.
hsm show
L'output dovrebbe essere simile all'immagine illustrata di seguito:
A questo punto, sono state allocate tutte le risorse per una distribuzione a disponibilità elevata con due moduli di protezione hardware e sono stati convalidati l'accesso e lo stato operativo. Qualsiasi ulteriore configurazione o test comporta più lavoro con il dispositivo HSM stesso. Per questo motivo, è necessario seguire le istruzioni nella Guida all'amministrazione di Thales Luna 7 HSM capitolo 7 per inizializzare il modulo di protezione hardware e creare partizioni. Tutta la documentazione e il software sono disponibili direttamente da Thales per il download dopo aver eseguito la registrazione nel portale di supporto clienti thales e avere un ID cliente. Scaricare Il software client versione 7.2 per ottenere tutti i componenti necessari.
Eliminare o pulire le risorse
Se il dispositivo HSM non è più necessario, può essere eliminato come risorsa e tornare a far parte del pool libero. L'ovvia preoccupazione quando si esegue questa operazione riguarda gli eventuali dati sensibili dei clienti presenti sul dispositivo. Il modo migliore per "zeroizzare" un dispositivo consiste nell'immettere in modo errato per tre volte la password dell'amministratore del modulo di protezione hardware (nota: questo non è l'amministratore dell'appliance, è l'amministratore del modulo di protezione hardware effettivo). Come misura di sicurezza per proteggere il materiale della chiave, il dispositivo non può essere eliminato come risorsa Azure fino a quando non è nello stato zeroizzato.
Note
se si verificano problemi con qualsiasi configurazione del dispositivo Thales, contattare il supporto tecnico di Thales.
Se si vuole rimuovere la risorsa HSM in Azure, è possibile usare il comando seguente sostituendo le variabili "$" con i parametri univoci:
$subid = (Get-AzContext).Subscription.Id
$resourceGroupName = "myRG"
$resourceName = "HSMdeploy"
Remove-AzResource -Resourceid /subscriptions/$subId/resourceGroups/$resourceGroupName/providers/Microsoft.HardwareSecurityModules/dedicatedHSMs/$resourceName
Passaggi successivi
Dopo aver completato i passaggi dell'esercitazione, le risorse HSM dedicate vengono sottoposte a provisioning e sono disponibili nella rete virtuale. Si è ora in condizione di completare la distribuzione con le altre risorse necessarie per l'architettura di distribuzione preferita. Per altre informazioni utili per la pianificazione della distribuzione, vedere i documenti della sezione relativa ai concetti. È consigliabile una progettazione con due HSM in una regione primaria per garantire la disponibilità a livello di rack e due HSM in una regione secondaria per garantire la disponibilità a livello di regione. Il file modello usato in questa esercitazione può essere facilmente usato come base per una distribuzione di due moduli di protezione hardware, ma i suoi parametri devono essere modificati per soddisfare i requisiti.