Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Azure DevOps è ora disponibile in Microsoft Copilot Cowork, portando elementi di lavoro, richieste pull, piani di test, pipeline e altro ancora nell'esperienza di Copilot. Inoltre, Agentic Autofix è ora disponibile in anteprima pubblica e aiuta gli sviluppatori a gestire gli avvisi relativi alle dipendenze e alla scansione del codice usando l'agente di codifica di Copilot per preparare correzioni sotto forma di pull request.
Dai un'occhiata alle note di rilascio per i dettagli.
General
Sicurezza avanzata di GitHub per Azure DevOps
- Agentic Autofix ora disponibile in anteprima pubblica
- Ignora in blocco gli avvisi di sicurezza tramite l'API REST
- Modifiche di CodeQL per macOS 27, Xcode 27 e Swift 6.4
- Le metriche della panoramica della sicurezza sono generalmente disponibili
- Requisiti di accesso alla pipeline per le chiamate API Sicurezza avanzate
Azure Boards (Pannelli di Azure)
Azure Repos
- Visualizzare chi ha risolto o riattivato un commento di richiesta pull
- Filtrare i commenti delle richieste pull in base al nome
General
Azure DevOps ora disponibile in Microsoft Copilot Cowork
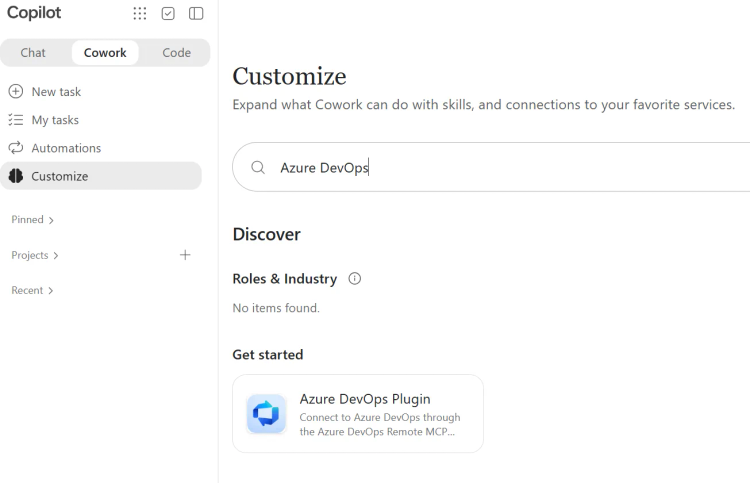
Il plug-in Azure DevOps è ora disponibile in Microsoft Copilot Cowork, consentendo di interagire con i progetti Azure DevOps direttamente da Copilot. È possibile accedere a elementi di lavoro, pull request, piani di test, pipeline e altro senza passare da un'applicazione all'altra. Il plug-in include anche competenze predefinite che consentono di esaminare il backlog, valutare i bug e trasformare le richieste di funzionalità in elementi di lavoro strutturati.
È anche possibile usare Azure DevOps insieme ad altri contenuti di Microsoft 365. Ad esempio, Cowork può trasformare un documento dei requisiti in una funzionalità con elementi di lavoro correlati o usare le note della riunione per aggiungere commenti agli elementi di lavoro esistenti.
Per iniziare, aprire Personalizza in Copilot Cowork, installare il Azure DevOps Plugin e connetterlo all'organizzazione Azure DevOps.
Note
La disponibilità dipende dall'accesso dell'organizzazione a Copilot Cowork.
Sicurezza avanzata di GitHub per Azure DevOps
Agentic Autofix ora in anteprima pubblica
Agentic Autofix per GitHub Advanced Security for Azure DevOps è ora disponibile in anteprima pubblica e supporta sia le vulnerabilità individuate dall'analisi delle dipendenze sia gli avvisi dell'analisi del codice. Dopo l'abilitazione, selezionare Genera correzione su un avviso. L'agente di codifica Copilot usa il contesto del repository per creare una bozza di correzione in una richiesta pull, semplificando la revisione e la convalida delle modifiche prima dell'unione.
Per altre informazioni, vedere Copilot Autofix per gli avvisi di sicurezza del codice.
Ignora in blocco gli avvisi di sicurezza tramite l'API REST
È ora possibile ignorare fino a 100 avvisi di GitHub Advanced Security for Azure DevOps in una singola richiesta API REST, riducendo il numero di chiamate necessarie per automatizzare la valutazione degli avvisi. Ogni richiesta è destinata a un repository e un tipo di avviso, con un motivo di chiusura e un commento facoltativo per ogni avviso.
Per informazioni dettagliate sulla richiesta, vedere la documentazione dell'API Alerts Batch - Update.
Le metriche della panoramica della sicurezza sono generalmente disponibili
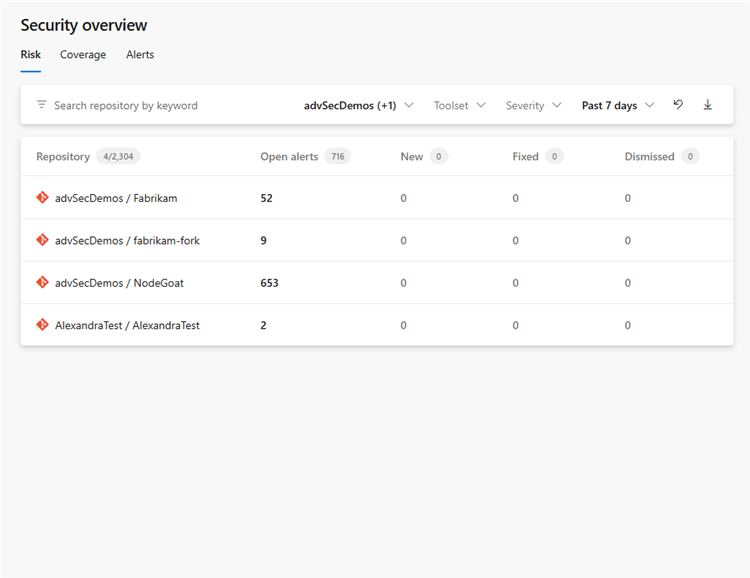
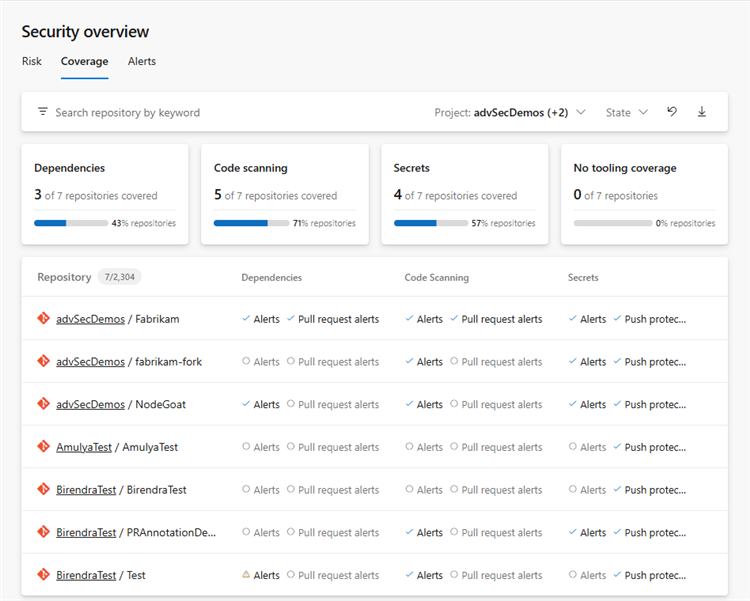
Le pagine di rischio e copertura della panoramica della sicurezza mostrano ora metriche di rollup a livello di organizzazione per l'esposizione degli avvisi e la copertura dell'analisi. Applicare filtri per restringere i risultati e comprendere la posizione di sicurezza.
Rischio:
Copertura:
Requisiti di accesso alla pipeline per le chiamate avanzate alla API Sicurezza
Azure Pipelines che eseguono query sui dati di Sicurezza avanzata potrebbero restituire errori di autorizzazione o risultati incompleti se il processo non fa riferimento a ogni repository su cui esegue query. In YAML, fare riferimento a ogni repository necessario nel processo con un passaggio checkout o, per usare solo script, una voce uses.repositories.
Per fare riferimento a un repository tramite checkout:
jobs:
- job: SecurityScan
  steps:
  - checkout: self
  - checkout: git://FabrikamProject/FabrikamTools
  - script: echo "Run your Advanced Security API call here"
In alternativa, per farvi riferimento senza eseguirne il checkout:
resources:
  repositories:
  - repository: FabrikamTools
    type: git
    name: FabrikamProject/FabrikamTools

jobs:
- job: SecurityScan
  uses:
    repositories:
    - FabrikamTools
  steps:
  - script: echo "Run your Advanced Security API call here"
Per altre informazioni sull'accesso al repository, vedere Proteggere l'accesso ai repository nelle pipeline YAML.
Modifiche di CodeQL per macOS 27, Xcode 27 e Swift 6.4
CodeQL non può eseguire l'estrazione tracciata con Xcode 27 per C/C++, C#, Go, Java, Kotlin o Swift. L'estrazione tracciata potrebbe anche non essere disponibile in macOS 27. Swift 6.4 non è supportato su tutte le piattaforme. Per mantenere le analisi in esecuzione, fissare i flussi di lavoro su macOS 26 o versioni precedenti e Xcode 26 o versioni precedenti. Per C/C++, C# e Java, la modalità di compilazione none evita il tracciamento della compilazione. Il supporto per Mac basati su Intel è pianificato per la deprecazione a metà dicembre 2026.
Leggere l'annuncio di compatibilità CodeQL.
Azure Boards (Pannelli di Azure)
Miglioramento degli eventi di controllo per le modifiche al percorso di area e iterazione
Azure Boards ha migliorato il modo in cui registra le modifiche del percorso di area e iterazione nel log di controllo.
- Gli eventi di controllo vengono registrati solo per le modifiche riuscite. In precedenza, i tentativi non riusciti di rinominare o spostare un percorso area o iterazione potrebbero comunque generare un evento di controllo. Ora, gli eventi vengono registrati solo quando una modifica ha esito positivo.
- Altri dettagli in ogni evento di controllo. Gli eventi di controllo includono ora il nome, l'ID e l'identificatore del nodo prima e dopo la modifica, semplificando la visualizzazione delle modifiche e la posizione in cui è stato spostato il nodo.
Azure Repos
Visualizzare chi ha risolto o riattivato un commento di richiesta pull
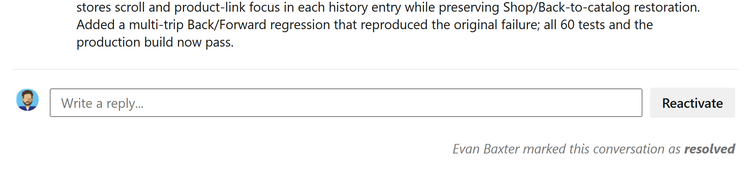
I commenti delle richieste pull visualizzano ora un'etichetta che mostra chi ha risolto o riattivato per ultimo il commento, semplificando il rilevamento delle modifiche e il follow-up delle discussioni.
Filtrare i commenti delle richieste pull in base al nome
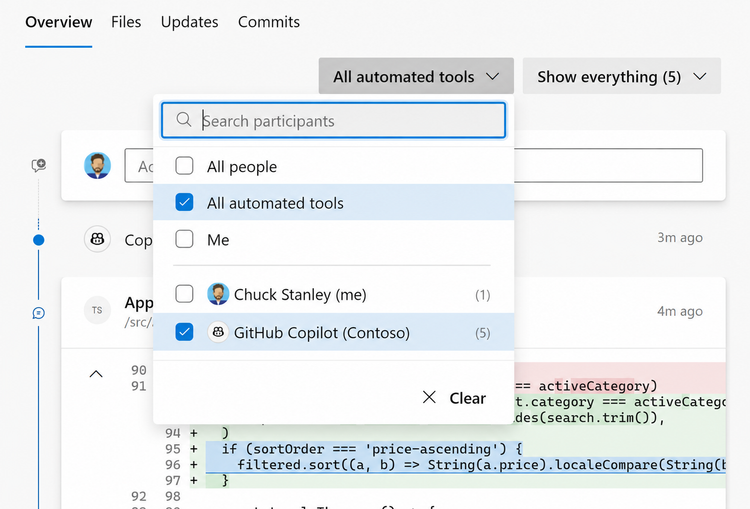
È ora possibile filtrare i commenti delle richieste pull per partecipante, inclusi strumenti automatizzati come GitHub Copilot Code Review. Questa funzionalità rende più semplice concentrarsi sul feedback importante per l'utente visualizzando commenti da revisori specifici o nascondendo commenti da strumenti automatizzati.
Passaggi successivi
Note
Queste funzionalità verranno implementate nelle prossime due o tre settimane.
Andare a Azure DevOps e dare un'occhiata.
Come fornire commenti e suggerimenti
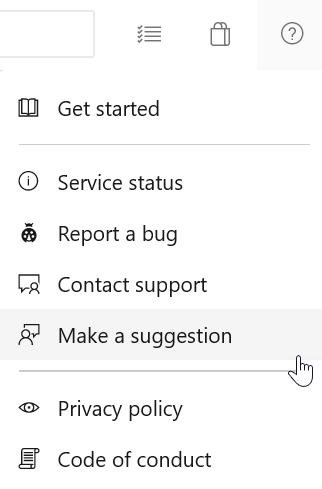
Vogliamo sapere cosa ne pensi di queste funzionalità. Usa il menu di aiuto per segnalare un problema o fornire un suggerimento.
È anche possibile ottenere consigli e ricevere risposte alle tue domande dalla community su Stack Overflow.