Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Hub eventi di Azure Dedicato supporta confidential computing per proteggere i dati degli eventi in uso. Il confidential computing usa ambienti di esecuzione attendibili (TEE) basati su hardware per garantire una protezione avanzata dei dati, impedendo l'accesso non autorizzato agli eventi durante l'elaborazione.
Quando abiliti il confidential computing in uno spazio dei nomi dedicato di Event Hubs, i tuoi dati traggono vantaggio dall'isolamento a livello di hardware oltre alla crittografia esistente a riposo e in transito. Questa funzionalità consente alle organizzazioni che gestiscono dati sensibili o regolamentati soddisfano requisiti rigorosi di sicurezza e conformità.
Benefits
Il confidential computing per Hub eventi di Azure offre i vantaggi seguenti:
- Nessuna modifica del codice necessaria: abilitare il confidential computing a livello di spazio dei nomi senza modificare le applicazioni o i modelli di elaborazione degli eventi.
- Difesa approfondita: combina le funzionalità di sicurezza di Hub eventi esistenti, ad esempio chiavi gestite dal cliente, endpoint privati e identità gestite.
- Protezione dello streaming di eventi: gli hub eventi traggono vantaggio dall'isolamento a livello di hardware durante l'elaborazione degli eventi.
Disponibilità regionale
Il confidential computing per Hub eventi di Azure è disponibile nelle aree selezionate.
| Area geografica |
|---|
| Korea Central |
| Emirati Arabi Uniti settentrionali |
Limitazioni
Le limitazioni seguenti si applicano al confidential computing per Hub eventi di Azure:
- Il confidential computing è disponibile solo nel livello Dedicato.
- È necessario abilitare il calcolo riservato durante la creazione del namespace. Non è possibile abilitarlo sugli spazi dei nomi esistenti.
Abilitare il confidential computing usando il portale di Azure
Andare nel portale di Azure e aprire la pagina di creazione dello spazio dei nomi di Hub eventi.
Selezionare Dedicato per il piano tariffario.
Selezionare un'area supportata come località.
Per Confidential compute (Calcolo riservato) selezionareEnabled (Abilitato).
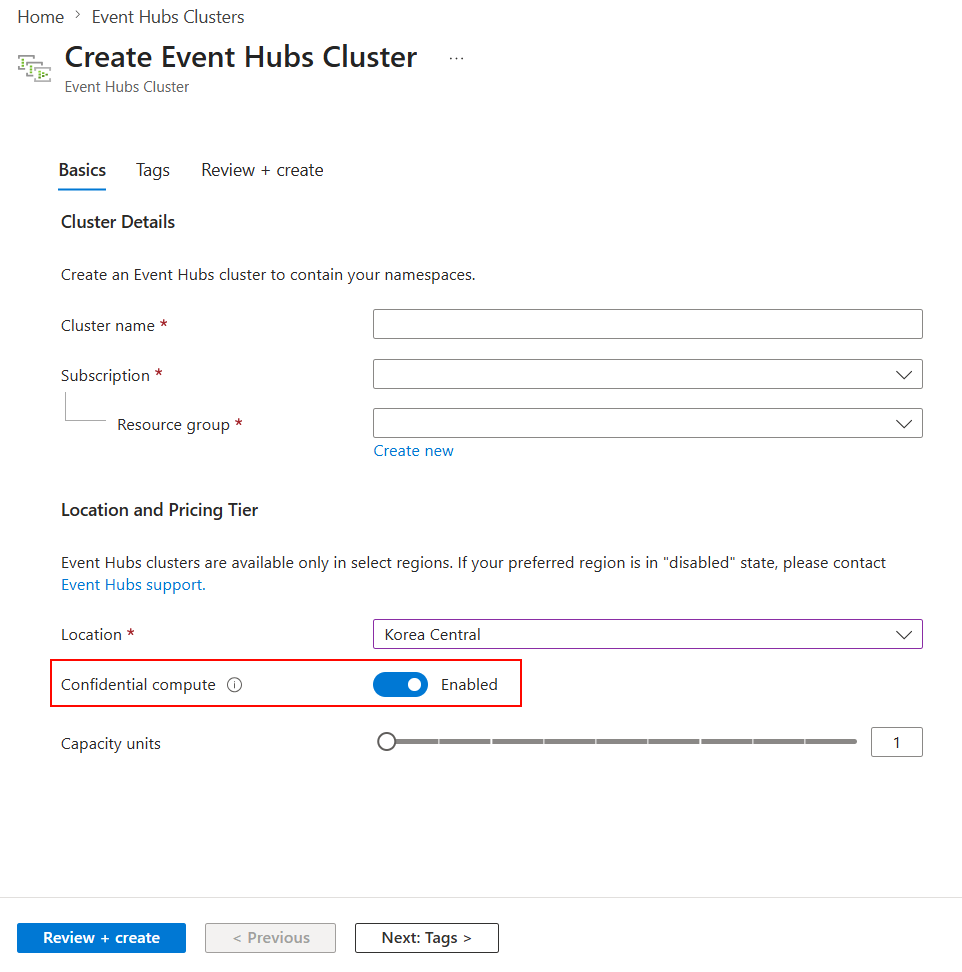
Compila i rimanenti campi obbligatori per la configurazione dello spazio dei nomi.
Selezionare Rivedi e crea, quindi selezionare Crea per distribuire lo spazio dei nomi con il computing riservato abilitato.
Abilitare il confidential computing usando un modello
È possibile abilitare il confidential computing a livello di codice includendo la platformCapabilities proprietà nel modello di distribuzione.
Passaggio 1: Creare un cluster dedicato con confidential computing
Il file di Bicep seguente crea un cluster dedicato di Event Hubs con calcolo confidenziale abilitato.
@description('Name of the Event Hubs Dedicated cluster')
param clusterName string

@description('Location for the cluster. Must be a region that supports confidential computing.')
@allowed([
  'koreacentral'
  'uaenorth'
])
param location string = 'uaenorth'

@description('Capacity units for the Dedicated cluster')
@minValue(1)
param capacity int = 1

resource eventHubCluster 'Microsoft.EventHub/clusters@2025-05-01-preview' = {
  name: clusterName
  location: location
  sku: {
    name: 'Dedicated'
    capacity: capacity
  }
  properties: {
    supportsScaling: true
    platformCapabilities: {
      confidentialCompute: {
        mode: 'Enabled'
      }
    }
  }
}

output clusterArmId string = eventHubCluster.id
Passaggio 2: Creare un namespace nel cluster dedicato
Dopo la creazione del cluster, creare uno spazio dei nomi di Hub eventi al suo interno facendo riferimento all'ID risorsa del cluster.
@description('Name of the Event Hubs namespace')
param namespaceName string

@description('Location for the namespace. Must match the cluster location.')
param location string

@description('Resource ID of the Dedicated cluster')
param clusterArmId string

resource eventHubNamespace 'Microsoft.EventHub/namespaces@2025-05-01-preview' = {
  name: namespaceName
  location: location
  sku: {
    name: 'Standard'
    tier: 'Standard'
    capacity: 1
  }
  properties: {
    clusterArmId: clusterArmId
  }
}
Combinare il calcolo confidenziale con chiavi gestite dal cliente
Per la massima protezione dei dati, combinare confidential computing con chiavi gestite dal cliente supportate dal modulo di protezione hardware gestito di Azure Key Vault. Questa combinazione garantisce che:
- I dati sono protetti durante l'uso dal "confidential computing".
- Le chiavi di crittografia vengono archiviate nei moduli di sicurezza hardware convalidati.
- Si mantiene il controllo completo sulle chiavi di crittografia.
Usare Criteri di Azure per applicare il confidential computing
Creare una definizione di Criteri di Azure per imporre che tutti i cluster dedicati di Hub eventi nell'organizzazione abbiano abilitato il confidential computing. Questo approccio garantisce una configurazione di sicurezza coerente nell'ambiente Azure.
La definizione di criteri seguente nega o controlla la creazione di cluster dedicati che non dispongono di confidential computing abilitato:
{
    "mode": "All",
    "parameters": {
        "effect": {
            "type": "String",
            "metadata": {
                "displayName": "Effect",
                "description": "Deny or Audit"
            },
            "allowedValues": [
                "Deny",
                "Audit"
            ],
            "defaultValue": "Deny"
        }
    },
    "policyRule": {
        "if": {
            "allOf": [
                {
                    "field": "type",
                    "equals": "Microsoft.EventHub/clusters"
                },
                {
                    "not": {
                        "field": "Microsoft.EventHub/clusters/platformCapabilities.confidentialCompute.mode",
                        "equals": "Enabled"
                    }
                }
            ]
        },
        "then": {
            "effect": "[parameters('effect')]"
        }
    }
}
Per usare questo criterio, creare una definizione di criteri personalizzata in Criteri di Azure e assegnarla all'ambito appropriato, ad esempio un gruppo di gestione, una sottoscrizione o un gruppo di risorse.
Note
Quando si combina il confidential computing con le chiavi gestite dal cliente, usare un'identità gestita assegnata dall'utente. Questo requisito esiste perché è necessario concedere all'identità l'accesso all'HSM gestito prima di creare lo spazio dei nomi. L'identità assegnata dal sistema esiste solo dopo la creazione dello spazio dei nomi.