Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
La gestione dei certificati in Azure Device Registry utilizza una gerarchia di autorità di certificazione (CA) a due livelli, composta da una CA radice e una CA intermedia. Una CA root agisce come ancora fiduciaria per i dispositivi nello spazio dei nomi, mentre la CA intermedia (ICA), nota anche come CA emittente, è responsabile dell'emissione e del rinnovo dei certificati dei dispositivi per conto della CA root. Ogni CA intermedia gestisce una singola policy di certificazione, che definisce il periodo di validità per i certificati che firma in questa situazione. Quando crei un'autorità di certificazione intermedia, Azure Device Registry:
Genera e memorizza in modo sicuro il certificato CA intermedio e la chiave privata in Azure Key Vault Managed HSM. La protezione supportata dall'hardware aiuta a prevenire accessi non autorizzati al materiale crittografico.
Gestisce il ciclo di vita della CA intermedia, incluso il monitoraggio della validità dei certificati e il supporto delle operazioni di rotazione. Per le CA intermedie create con BYOCA, devi assicurarti che la tua CA esterna riemetta una nuova CA intermedia prima della scadenza.
Utilizza la CA intermedia per emettere i certificati del dispositivo mentre la CA radice rimane l'ancora affidabile per la gerarchia.
Opzioni di distribuzione
In un singolo namespace, puoi creare fino a tre CA intermedie. Hai due opzioni di dispiegamento per le tue autorità certificate intermedie:
Usa una CA radice a livello di namespace: Distribuisci una CA intermedia che una CA radice nel tuo namespace firma ed emette. Questa CA root è creata in Microsoft cloud PKI.
Usa la tua autorità di certificazione (BYOCA): Implementa una CA intermedia che la tua CA privata firma ed emette. Questa opzione richiede l'accesso alla tua CA privata per firmare.
Puoi anche usare una combinazione di modelli di distribuzione in un unico namespace.
Importante
hub IoT di Azure con l'integrazione di Azure Device Registry e la gestione dei certificati X.509 supportata da Microsoft è in anteprima pubblica e non è consigliata per i carichi di lavoro di produzione. Per altre informazioni, vedere FAQ: Novità di hub IoT?.
Opzione 1: Usare una CA root a livello di namespace
CA radice
In un Azure Device Registry puoi creare fino a una CA root per ogni namespace. Usa questa CA root per firmare le CA intermedie che poi rilasciano certificati di dispositivo:
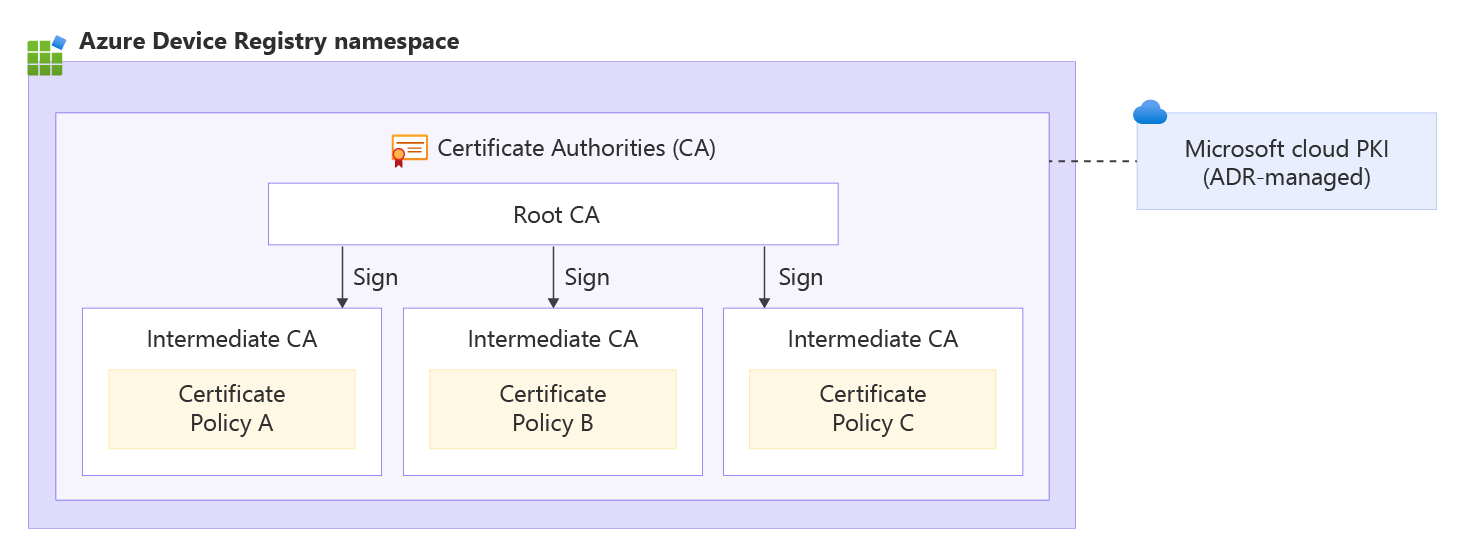
Quando crei una CA root in uno spazio dei nomi, Azure Device Registry:
- Utilizza Microsoft cloud PKI per generare e memorizzare in modo sicuro il certificato CA root e la chiave privata in Azure Key Vault Managed HSM. La protezione supportata dall'hardware aiuta a prevenire accessi non autorizzati al materiale delle chiavi.
- Gestisce il ciclo di vita della CA root, incluso il monitoraggio della validità dei certificati e il supporto delle operazioni di rotazione. La CA radice è valida per 10 anni.
- Utilizza la CA root per firmare le CA intermedie mantenendo la CA root isolata dalle operazioni quotidiane dei certificati del dispositivo.
Catena di certificati
Quando Azure Device Registry emette un certificato dispositivo, il certificato è concatenato alla CA radice dello spazio dei nomi tramite la CA intermedia. La catena è composta da:
- Certificato dispositivo: Identifica un dispositivo IoT specifico ed è firmato dalla CA intermedia.
- Certificato CA intermedio: firma e gestisce i certificati del dispositivo ed è firmato dalla CA radice del namespace.
- Certificato CA radice del namespace: Stabilisce la radice di fiducia per il namespace.
Questa gerarchia limita l'uso della CA radice, separa le operazioni sui certificati del dispositivo dall'ancora di trust e garantisce che i certificati emessi all'interno della catena dello spazio dei nomi si concatenino a una comune radice di trust.
Per iniziare con una CA root gestita dal namespace, vedi configurare una CA root e intermedia.
Opzione 2: Bring Your Own CA (BYOCA)
BYOCA ti permette di creare una CA intermedia in Azure Device Registry (ADR) ancorata a una CA gestita al di fuori dell'ADR. Questa CA emette certificati di dispositivo, ma la radice della fiducia rimane la CA esterna. Quando crei una CA intermedia usando BYOCA, l'ADR crea una richiesta di firma del certificato per completare l'attivazione.
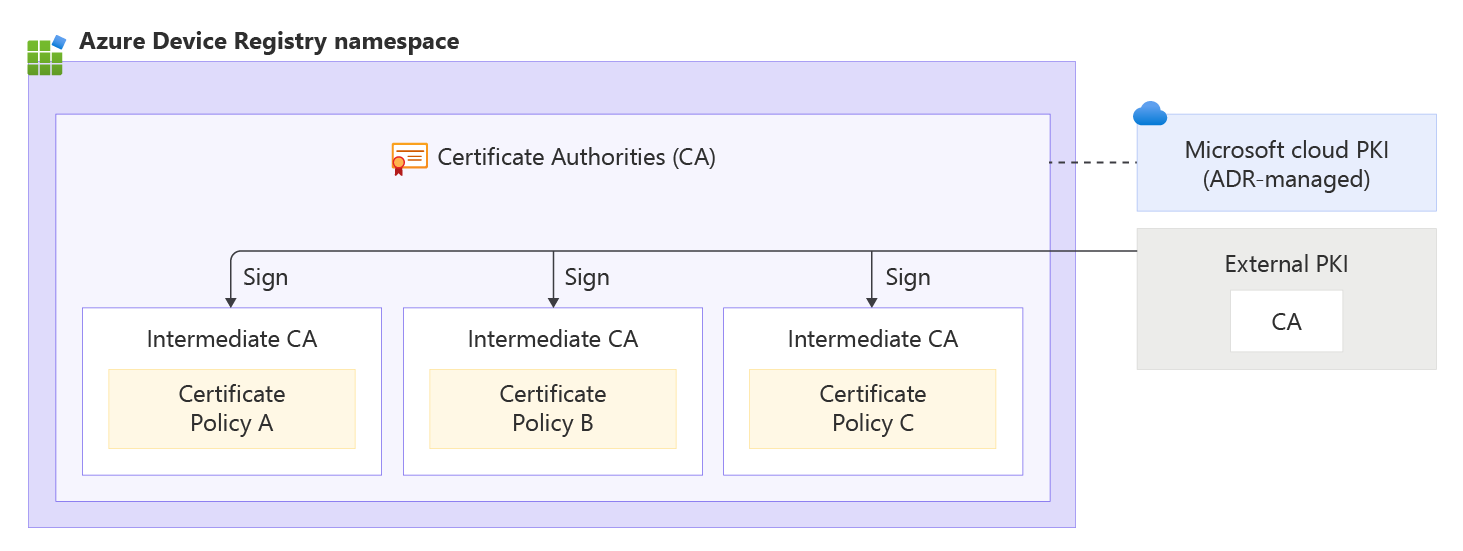
Quando configuri una CA intermedia firmata da una CA esterna, Microsoft:
Genera e memorizza in modo sicuro il certificato CA intermedio e la chiave privata in Azure Key Vault Managed HSM, fornendo protezione hardware per operazioni crittografiche e aiutando a prevenire accessi non autorizzati al materiale chiave.
Utilizza un modello di responsabilità condivisa in cui Microsoft gestisce il ciclo di vita della CA intermedia, inclusi il monitoraggio e la rotazione, mentre l'organizzazione è responsabile del rinnovo e del mantenimento della validità del certificato esterno che firma la CA intermedia. Questa CA intermedia ha una validità di un anno.
Ti permette di emettere certificati di dispositivo firmati dalla CA intermedia, mentre la CA esterna rimane l'ancora attendibile per la gerarchia.
Catena di certificati
Quando un dispositivo richiede un certificato tramite Azure Device Registry, il certificato è concatenato alla CA esterna tramite la CA intermedia. La catena è composta da:
Certificato del dispositivo: Univoco per il dispositivo IoT specifico.
La CA emittente di Microsoft (ICA): La CA gestita dal Device Registry che firma la richiesta del dispositivo.
La CA radice esterna: la radice attendibile dell'organizzazione, che firma il certificato ICA di Microsoft.
Qualsiasi servizio che considera attendibile la CA radice aziendale considera automaticamente attendibili i certificati rilasciati ai dispositivi IoT da Azure.
Per iniziare con BYOCA, vedi Usa la tua CA.