Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
MITRE ATT&CK è una base di conoscenza pubblicamente accessibile su tattiche e tecniche comunemente utilizzate dagli attaccanti. Viene creato e mantenuto in base a osservazioni reali. Molte organizzazioni usano MITRE ATT&CK knowledge base per sviluppare modelli di minaccia e metodologie specifici per verificare lo stato di sicurezza negli ambienti.
Microsoft Sentinel analizza i dati acquisiti, non solo per rilevare le minacce con funzionalità di analisi integrate e aiutarti ad analizzare gli incidenti, ma anche per visualizzare la natura e la copertura dello stato di sicurezza della tua organizzazione.
Utilizza la pagina MITRE in Microsoft Sentinel per visualizzare le regole di analisi (rilevamenti) già attive nel tuo workspace e i rilevamenti disponibili da configurare. Usare questa pagina per comprendere la copertura di sicurezza dell'organizzazione in base alle tattiche e alle tecniche del framework MITRE ATT&CK.
Importante
La pagina MITRE in Microsoft Sentinel è attualmente in anteprima. Le condizioni supplementari per l'anteprima Azure includono termini legali applicabili alle funzionalità Azure in versione beta, in anteprima o in altro modo non ancora rilasciate nella disponibilità generale.
Prerequisiti
Prima di visualizzare la copertura MITRE per l'organizzazione in Microsoft Sentinel, assicurarsi di avere i prerequisiti seguenti:
- Istanza di Microsoft Sentinel attiva.
- Autorizzazioni necessarie per visualizzare il contenuto in Microsoft Sentinel. Per altre informazioni, vedere Ruoli e autorizzazioni in Microsoft Sentinel.
- Connettori di dati configurati per inserire i dati di sicurezza rilevanti in Microsoft Sentinel. Per altre informazioni, vedere Microsoft Sentinel connettori dati.
- Regole di query pianificate attive e regole NRT (Near Real Time) configurate in Microsoft Sentinel. Per altre informazioni, vedere Rilevamento delle minacce in Microsoft Sentinel.
- Familiarità con il framework MITRE ATT&CK e le sue tattiche e tecniche.
versione del framework MITRE ATT&CK
Microsoft Sentinel è attualmente allineato al framework MITRE ATT&CK versione 18.
Visualizzare la copertura MITRE corrente
Per impostazione predefinita, nella matrice di copertura sono indicate sia le regole di query pianificata attualmente attive che le regole NRT (Near Real Time).
Per visualizzare la copertura MITRE corrente per l'organizzazione:
Eseguire una delle operazioni seguenti, a seconda del portale in uso:
Nel portale Defender, seleziona
Microsoft Sentinel Threat management MITRE ATT&CK . In Integrated Security Operations Center (ISOC), seleziona Threat intelligence>MITRE ATT&CK.Schermata della navigazione di Microsoft Defender con Threat intelligence MITRE ATT&CK selezionato e la matrice di copertura MITRE ATT&CK.
Schermata della pagina MITRE ATT&CK nel portale Defender.
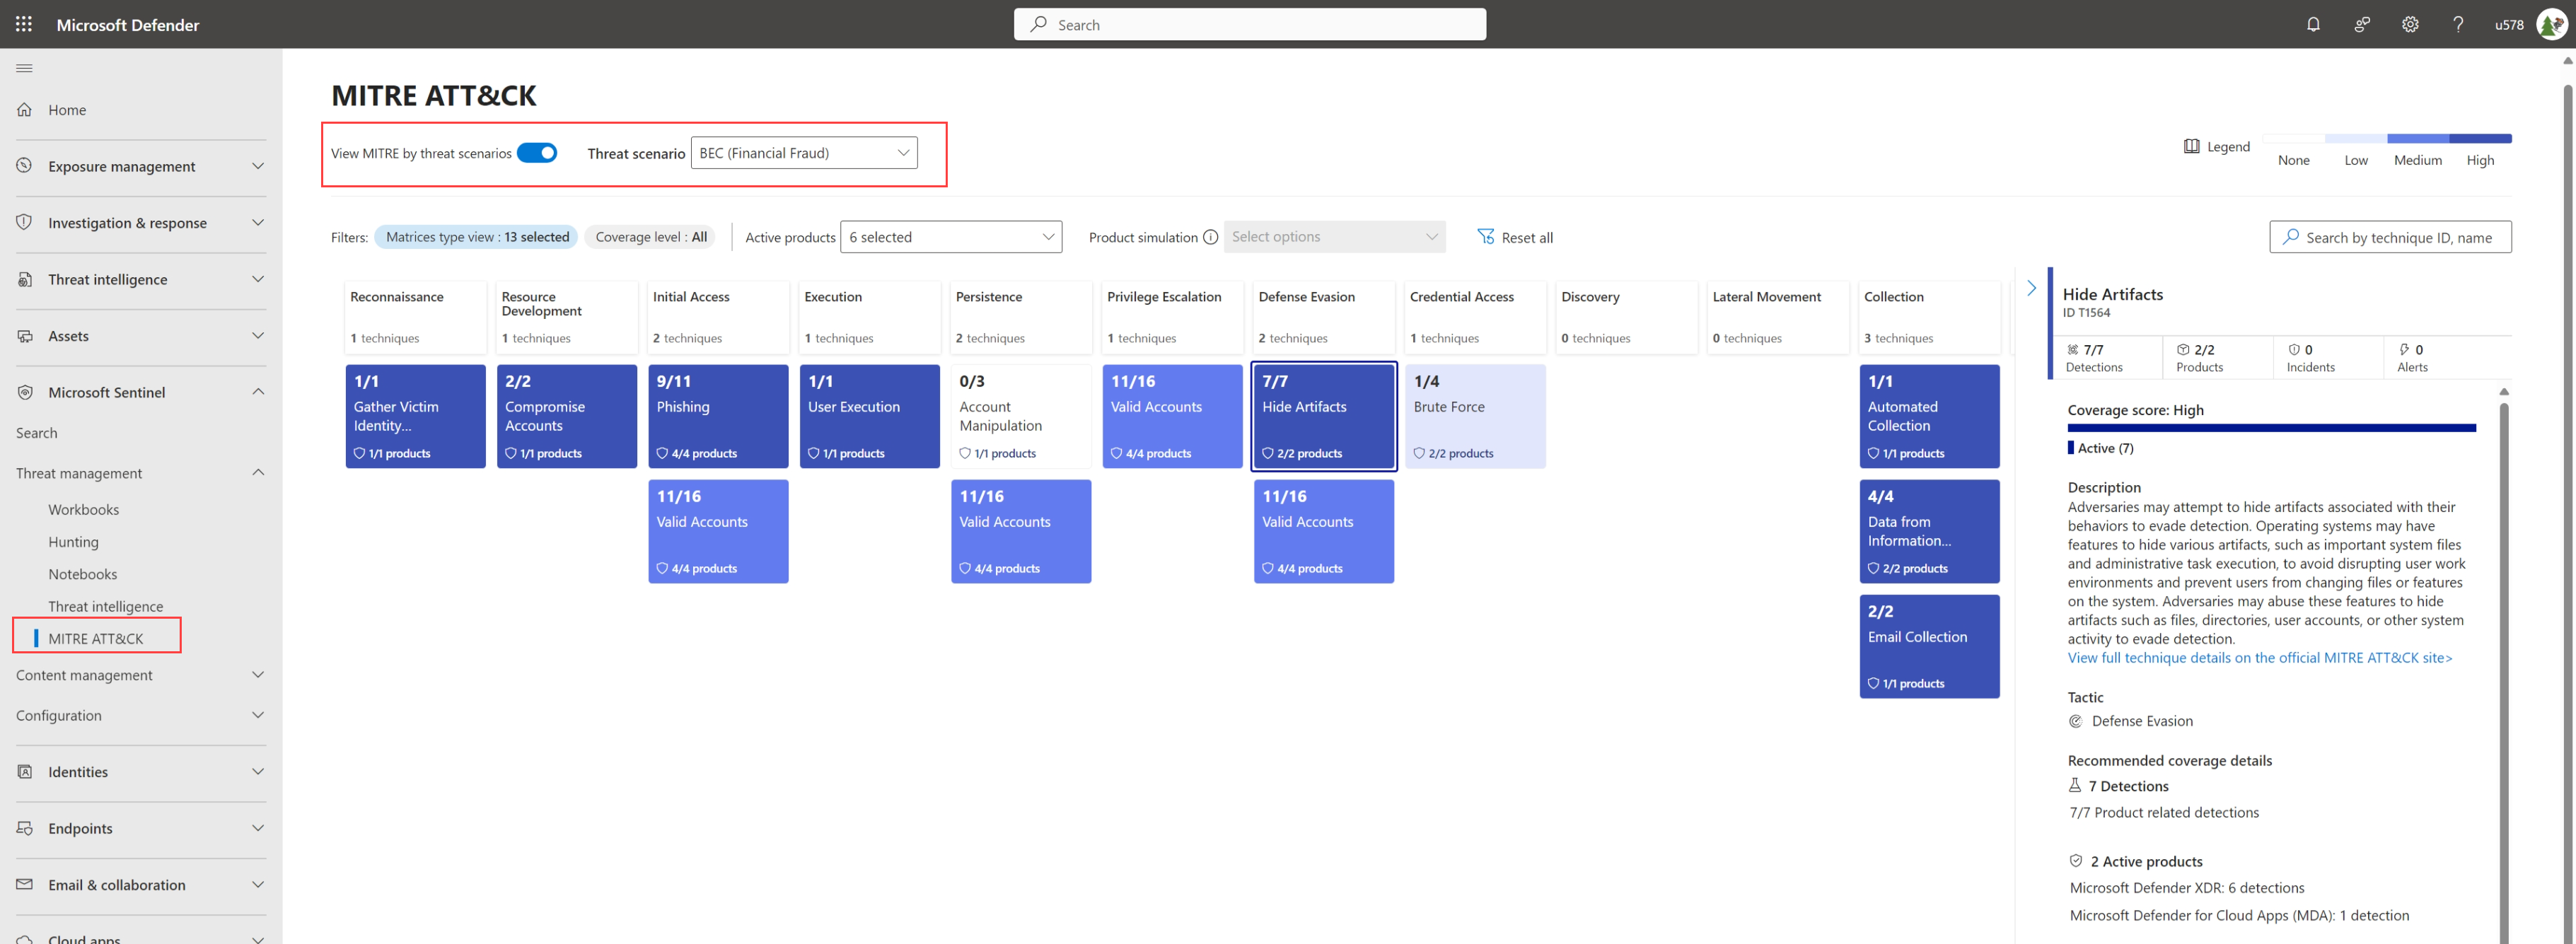
Per filtrare la pagina in base a uno scenario di minaccia specifico, attivare o disattivare l'opzione Visualizza MITRE per scenario di minaccia e quindi selezionare uno scenario di minaccia dal menu a discesa. La pagina si aggiorna per mostrare la copertura MITRE per lo scenario di minaccia selezionato. Ad esempio:
Usare uno dei metodi seguenti:
Usa la leggenda per capire quante rilevazioni sono attualmente attive nel tuo workspace per una tecnica specifica.
Utilizza la barra di ricerca per cercare una tecnica specifica nella matrice usando il nome o l'ID della tecnica e visualizzare lo stato di sicurezza della tua organizzazione relativo alla tecnica selezionata.
Seleziona una tecnica specifica nella matrice per visualizzare maggiori dettagli nel riquadro dei dettagli. Nel pannello dettagli, usa i link per saltare a una delle seguenti location:
Nell'area Descrizione selezionare Visualizza dettagli della tecnica completa ... per altre informazioni sulla tecnica selezionata nel framework MITRE ATT&CK knowledge base.
Scorrere verso il basso nel riquadro e selezionare i collegamenti a uno degli elementi attivi per passare all'area pertinente in Microsoft Sentinel.
Ad esempio, selezionare Query di ricerca per passare alla pagina Ricerca . Nella pagina Hunting vedi un elenco filtrato delle query di caccia associate alla tecnica selezionata, disponibili per configurare nel tuo workspace.
Nel portale di Defender il riquadro dei dettagli mostra anche i dettagli di copertura consigliati, incluso il rapporto tra rilevamenti attivi e servizi di sicurezza (prodotti) di tutti i rilevamenti e i servizi consigliati per la tecnica selezionata.
Simulare la copertura possibile con i rilevamenti disponibili
Nella matrice di copertura MITRE, la copertura simulata si riferisce ai rilevamenti disponibili ma non attualmente configurati nell'area di lavoro Microsoft Sentinel. Visualizzare la copertura simulata per comprendere il possibile stato di sicurezza dell'organizzazione se sono stati configurati tutti i rilevamenti disponibili.
Vai alla pagina MITRE ATT&CK :
- Nel portale Defender, seleziona Microsoft SentinelGestione delle minacceMITRE ATT&CK. In ISOC, seleziona Threat intelligence>MITRE ATT&CK.
- Nel portale di Azure selezionare MITRE ATT&CK (anteprima) in Gestione delle minacce.
Quindi seleziona gli elementi nel menu Regole simulate per simulare il possibile stato di sicurezza della tua organizzazione.
Usa la legenda, la barra di ricerca e la selezione tecnica descritte in Visualizza la copertura attuale MITRE per visualizzare la copertura simulata di una tecnica specifica.
Usare il framework MITRE ATT&CK nelle regole di analisi e negli eventi imprevisti
Le regole pianificate con le tecniche MITRE applicate regolarmente nell'area di lavoro Microsoft Sentinel migliorano lo stato di sicurezza dell'organizzazione nella matrice di copertura MITRE.
Regole di analisi:
Quando si configurano le regole di analisi, selezionare tecniche MITRE specifiche da applicare alla regola.
Quando si cercano regole di analisi, filtrare le regole visualizzate in base alla tecnica per trovare le regole più velocemente.
Per altre informazioni, vedere Rilevare le minacce predefinite e Creare regole di analisi personalizzate per rilevare le minacce.
Incidenti:
Quando vengono creati eventi imprevisti per gli avvisi generati dalle regole con le tecniche MITRE configurate, le tecniche vengono aggiunte anche agli eventi imprevisti.
Per altre informazioni, vedere Analizzare gli eventi imprevisti con Microsoft Sentinel. Se Microsoft Sentinel è integrato nel portale di Defender, indagare invece sugli incidenti nel portale di Microsoft Defender.
Caccia alle minacce:
Quando viene creata una nuova query di ricerca, selezionare le tattiche e le tecniche specifiche da applicare.
Per la ricerca di query di ricerca attive, filtrare le query visualizzate in base alle tattiche selezionando un elemento nell'elenco sopra la griglia. Selezionare una query per visualizzare i dettagli di tattica e tecnica nel riquadro dei dettagli sul lato.
Quando si creano segnalibri, usare il mapping di tecniche ereditato dalla query di ricerca o crearne uno personalizzato.
Per altre informazioni, vedere Cercare le minacce con Microsoft Sentinel e Tenere traccia dei dati durante la ricerca con Microsoft Sentinel.