Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Attenzione
Questo articolo fa riferimento a CentOS, una distribuzione Linux che è di fine vita (EOL). Valutare le proprie esigenze e pianificare di conseguenza. Per ulteriori informazioni, consultare la Guida alla fine del ciclo di vita di CentOS.
Quando si configura il ripristino di emergenza per macchine virtuali VMware e server fisici usando Azure Site Recovery, installare il servizio Mobility di Site Recovery in ogni macchina virtuale VMware locale e server fisico. Il servizio Mobility acquisisce le scritture di dati nel computer e le inoltra al server di elaborazione di Site Recovery.
Eseguire l'installazione in un computer Windows
In ogni computer Windows che si vuole proteggere, completare le operazioni seguenti:
Assicurarsi che il computer disponga della connettività di rete al server di elaborazione. Se non è stato configurato un server di elaborazione separato, il server di configurazione esegue il server di elaborazione per impostazione predefinita.
Creare un account utilizzabile dal server di elaborazione per accedere al computer. L'account necessita di diritti di amministratore, locale o di dominio. Usarlo solo per l'installazione push e per gli aggiornamenti dell'agente.
Se non si usa un account di dominio, disabilitare il controllo Accesso utente remoto nel computer locale seguendo questa procedura:
Nella chiave del Registro di sistema HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System aggiungere un nuovo valore DWORD: LocalAccountTokenFilterPolicy. Impostare il valore su 1.
Per eseguire questo passaggio al prompt dei comandi, eseguire il comando seguente:
REG ADD HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System /v LocalAccountTokenFilterPolicy /t REG_DWORD /d 1 /f
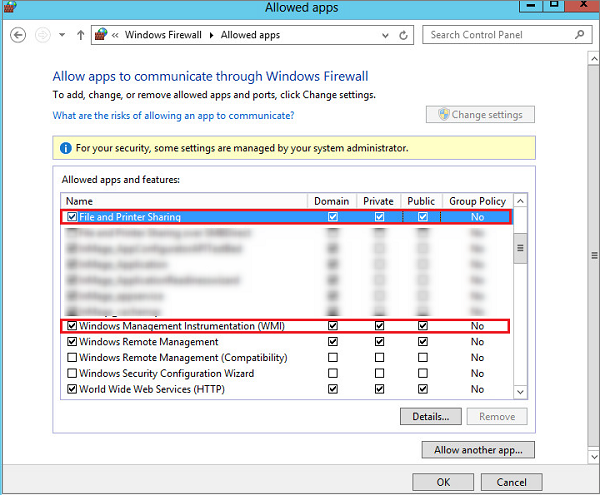
Nell'istanza di Windows Firewall del computer da proteggere selezionare Allow an app or feature through Firewall (Consenti app o funzionalità attraverso Firewall). Abilitare Condivisione file e stampanti e Strumentazione gestione Windows (WMI). Per i computer appartenenti a un dominio, è possibile configurare le impostazioni del firewall con un oggetto Criteri di gruppo.
Aggiungere l'account creato in CSPSConfigtool. A questo scopo, accedere al server di configurazione.
Aprire cspsconfigtool.exe. È disponibile come collegamento sul desktop e nella cartella %ProgramData%\ASR\home\svsystems\bin.
Nella scheda Gestisci account fare clic su Aggiungi account.
Aggiungi l'account creato.
Immettere le credenziali usate quando si abilita la replica per un computer.
Eseguire l'installazione in un computer Linux
In ogni computer Linux che si vuole proteggere, completare le operazioni seguenti:
Assicurarsi che il computer Linux e il server di elaborazione dispongano della connettività di rete.
Usare l'account utente radice predefinito per il server di elaborazione per accedere al computer. Questo account deve essere un utente root nel server Linux di origine. Usarlo solo per l'installazione push e per gli aggiornamenti.
Verificare che il
/etc/hostsfile nel server Linux di origine contenga voci che eseguono il mapping del nome host locale agli indirizzi IP associati a tutte le schede di rete.Installa i pacchetti
openssh,openssh-servereopensslpiù recenti nel computer da replicare.Assicurarsi che SSH (Secure Shell) sia abilitato e in esecuzione sulla porta 22.
Abilitare il sottosistema SFTP e l'autenticazione della password nel
sshd_configfile. A tale scopo, accedere come root.Nel file /etc/ssh/sshd_config individuare la riga che inizia con PasswordAuthentication.
Rimuovere il commento dalla riga e modificare il valore in yes.
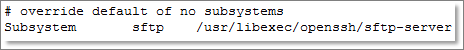
Individuare la riga che inizia con Subsystem e rimuovere il commento.
Riavviare il servizio sshd.
Aggiungi l'account root in CSPSConfigtool. A questo scopo, accedere al server di configurazione.
Aprire cspsconfigtool.exe. È disponibile come collegamento sul desktop e nella
%ProgramData%\home\svsystems\bincartella .Nella scheda Gestisci account fare clic su Aggiungi account.
Aggiungi l'account creato.
Immettere le credenziali usate quando si abilita la replica per un computer.
Passaggio aggiuntivo per l'aggiornamento o la protezione di computer SUSE Linux Enterprise Server 11 SP3 O RHEL 5 o CentOS 5 o Debian 7. Assicurarsi che l'ultima versione sia disponibile nel server di configurazione.
Nota
Verificare che le porte seguenti siano aperte nell'appliance:
-
Porta di condivisione SMB:
445 -
Porta WMI:
135,5985e5986.
Antivirus sulle macchine replicate
Se nei computer da replicare è attivo e in esecuzione un software antivirus, assicurarsi di escludere la cartella di installazione del servizio Mobility dalle operazioni antivirus (C:\ProgramData\ASR\agent). Questa garanzia garantisce che la replica funzioni come previsto.
Passaggi successivi
Dopo aver installato il servizio Mobility, nel portale di Azure selezionare + Replica per iniziare a proteggere le VM. Altre informazioni sull'abilitazione della replica per macchine virtuali VMware e server fisici.