Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Questo articolo illustra come configurare il collegamento privato con Desktop virtuale Azure per connettersi privatamente alle risorse remote. Per altre informazioni sull'uso del collegamento privato con Desktop virtuale Azure, incluse le limitazioni, vedere collegamento privato di Azure con Desktop virtuale Azure.
Prerequisiti
Per usare il collegamento privato con Desktop virtuale Azure, sono necessari gli elementi seguenti:
Un pool di host esistente con host di sessione, un gruppo di applicazioni e un'area di lavoro.
Una rete virtuale e una subnet esistenti da usare per gli endpoint privati.
Un'app supportata su un dispositivo locale per accedere a una sessione remota:
- App Desktop remoto su qualsiasi piattaforma. Se usi il client Desktop remoto per Windows, devi usare la versione 1.2.4066 o successiva per connetterti tramite un endpoint privato.
- app di Windows in macOS o iOS/iPadOS.
Se si desidera usare Azure interfaccia della riga di comando o Azure PowerShell in locale, vedere Usare Azure interfaccia della riga di comando e Azure PowerShell con Azure Desktop virtuale per assicurarsi di avere installato l'estensione dell'interfaccia della riga di comando di Azure desktopvirtualization o il modulo Az.DesktopVirtualization PowerShell. In alternativa, usa il Azure Cloud Shell.
I cmdlet di Azure PowerShell per Desktop virtuale Azure che supportano il collegamento privato sono in anteprima. Per usare questi cmdlet, che sono stati aggiunti nella versione 5.0.0, è necessario scaricare e installare la versione di anteprima del modulo Az.DesktopVirtualization .
Abilitare il collegamento privato con Desktop virtuale Azure in una sottoscrizione
Per usare il collegamento privato con Desktop virtuale Azure, è necessario registrare nuovamente il provider di risorse Microsoft.DesktopVirtualization in ogni sottoscrizione in cui si vuole usare il collegamento privato con Desktop virtuale Azure.
Selezionare la scheda pertinente per lo scenario.
Ripetere la registrazione del provider di risorse di Desktop virtuale Azure
Prima di poter usare il collegamento privato con Desktop virtuale Azure, è necessario registrare nuovamente il provider di risorse Microsoft.DesktopVirtualization. È necessario eseguire questa operazione per ogni sottoscrizione che si vuole usare per il collegamento privato con Desktop virtuale Azure:
Accedere al portale di Azure.
Nella barra di ricerca immettere Abbonamenti e selezionare la voce del servizio corrispondente.
Selezionare il nome dell'abbonamento, quindi nella sezione Impostazioni selezionare Provider di risorse.
Cercare e selezionare Microsoft.DesktopVirtualization, quindi selezionare Ripetere la registrazione.
Verificare che lo stato di Microsoft.DesktopVirtualization sia registrato.
Creare endpoint privati
Durante il processo di configurazione, è necessario creare endpoint privati per le risorse seguenti, a seconda dello scenario.
Tutte le parti della connessione, ad esempio individuazione iniziale del feed, download del feed e connessioni di sessione remota per client e host di sessione, utilizzano route private. Sono necessari i seguenti endpoint privati:
Finalità Tipo di risorsa Risorsa secondaria di destinazione Endpoint quantità Connessioni ai pool host Microsoft.DesktopVirtualization/hostpools connessione Uno per pool di host Download del feed Microsoft.DesktopVirtualization/workspaces Feed Uno per area di lavoro Individuazione iniziale del feed Microsoft.DesktopVirtualization/workspaces globale Una sola per tutte le distribuzioni di Desktop virtuale Azure Il download dei feed e le connessioni a sessioni remote per client e host di sessione utilizzano route private, mentre l'individuazione iniziale dei feed utilizza route pubbliche. Sono necessari i seguenti endpoint privati. L'endpoint per l'individuazione iniziale del feed non è necessario.
Finalità Tipo di risorsa Risorsa secondaria di destinazione Endpoint quantità Connessioni ai pool host Microsoft.DesktopVirtualization/hostpools connessione Uno per pool di host Download del feed Microsoft.DesktopVirtualization/workspaces Feed Uno per area di lavoro Solo le connessioni a sessioni remote per client e host di sessione utilizzano route private, ma l'individuazione iniziale dei feed e il download dei feed utilizzano route pubbliche. Sono necessari i seguenti endpoint privati. Gli endpoint per le aree di lavoro non sono necessari.
Finalità Tipo di risorsa Risorsa secondaria di destinazione Endpoint quantità Connessioni ai pool host Microsoft.DesktopVirtualization/hostpools connessione Uno per pool di host Sia i client che le macchine virtuali host della sessione utilizzano route pubbliche. Il collegamento privato non viene usato in questo scenario.
Importante
Se si crea un endpoint privato per l'individuazione iniziale dei feed, l'area di lavoro usata per la risorsa secondaria globale governa il nome di dominio completo (FQDN) condiviso, facilitando l'individuazione iniziale dei feed in tutte le aree di lavoro. È consigliabile creare un'area di lavoro separata che viene usata solo per questo scopo e che non contiene gruppi di applicazioni registrati. Se si elimina questa area di lavoro, tutti i processi di individuazione dei feed smetteranno di funzionare.
Non è possibile controllare l'accesso all'area di lavoro usata per l'individuazione iniziale del feed (risorsa secondaria globale). Se si configura l'area di lavoro in modo da consentire solo l'accesso privato, l'impostazione viene ignorata. Questa area di lavoro è sempre accessibile da percorsi pubblici.
L'allocazione degli indirizzi IP è soggetta a modifiche con l'aumento della domanda di indirizzi IP. Durante le espansioni della capacità, sono necessari indirizzi aggiuntivi per gli endpoint privati. È importante considerare il potenziale esaurimento dello spazio di indirizzamento e garantire un margine sufficiente per la crescita. Per altre informazioni sulla determinazione della configurazione di rete appropriata per gli endpoint privati in una topologia hub o spoke, vedere Albero delle decisioni per la distribuzione di collegamento privato.
Connessioni ai pool host
Per creare un endpoint privato per la risorsa secondaria connessione per le connessioni a un pool di host, selezionare la scheda pertinente per lo scenario e seguire la procedura.
Ecco come creare un endpoint privato per la risorsa secondaria di connessione per le connessioni a un pool di host usando il portale di Azure.
Accedere al portale di Azure.
Nella barra di ricerca digitare Desktop virtuale Azure e selezionare la voce relativa al servizio corrispondente per passare alla panoramica di Desktop virtuale Azure.
Selezionare Pool di host, quindi selezionare il nome del pool di host per il quale si desidera creare una risorsa secondaria di connessione .
Nella panoramica del pool di host, selezionare Rete, quindi Connessioni endpoint privati e infine Nuovo endpoint privato.
Nella scheda Informazioni di base completare le informazioni seguenti:
Parametro Valore/Descrizione Abbonamento Nell'elenco a discesa selezionare la sottoscrizione in cui si vuole creare l'endpoint privato. Gruppo di risorse Per impostazione predefinita viene impostato automaticamente lo stesso gruppo di risorse dell'area di lavoro per l'endpoint privato, ma è anche possibile selezionarne uno esistente alternativo dall'elenco a discesa o crearne uno nuovo. Nome Immettere un nome per il nuovo endpoint privato. Nome dell’interfaccia di rete Il nome dell'interfaccia di rete viene compilato automaticamente in base al nome assegnato all'endpoint privato, ma è anche possibile specificare un nome diverso. Area geografica Per impostazione predefinita, viene usata automaticamente la stessa area di Azure dell'area di lavoro ed è quella in cui viene distribuito l'endpoint privato. Deve trovarsi nella stessa area della rete virtuale e degli host di sessione. Dopo aver completato questa scheda, selezionare Avanti: Risorsa.
Nella scheda Risorsa convalidare i valori per Sottoscrizione, Tipo di risorsa e Risorsa, quindi per la risorsa secondaria di destinazione selezionare la connessione. Dopo aver completato questa scheda, selezionare Avanti: Rete virtuale.
Nella scheda Rete virtuale, completare le informazioni seguenti:
Parametro Valore/Descrizione Rete virtuale Nell'elenco a discesa selezionare la rete virtuale in cui si vuole creare l'endpoint privato. Subnet Selezionare la subnet della rete virtuale in cui si vuole creare l'endpoint privato dall'elenco a discesa. Criteri di rete per endpoint privati Selezionare Modifica se si vuole scegliere un criterio di rete della subnet. Per altre informazioni, vedere Gestire i criteri di rete per gli endpoint privati. Configurazione IP privato Selezionare Assegna indirizzo IP dinamicamente o Allega indirizzo IP in modo statico. Lo spazio degli indirizzi proviene dalla subnet selezionata.
Se si sceglie di allocare gli indirizzi IP in modo statico, è necessario compilare il nome e l'IP privato per ogni membro elencato.Gruppo di sicurezza delle applicazioni Facoltativo: selezionare un gruppo di sicurezza delle applicazioni esistente per l'endpoint privato dall'elenco a discesa o crearne uno nuovo. È anche possibile aggiungerne uno in un secondo momento. Una volta completata questa scheda, seleziona Avanti: DNS.
Nella scheda DNS scegliere se si desidera usare Azure DNS privato zona selezionando Sì o No per Integra con zona DNS privato. Se si seleziona Sì, selezionare la sottoscrizione e il gruppo di risorse in cui creare la zona
privatelink.wvd.microsoft.comDNS privato. Per altre informazioni, vedere Configurazione DNS dell'endpoint privato di Azure.Una volta completata questa scheda, selezionare Avanti: Tag.
Facoltativo: nella scheda Tag , puoi inserire le coppie nome/valore necessarie, quindi seleziona Avanti: Rivedi + Crea.
Nella scheda Rivedi + crea verificare che la convalida venga superata ed esaminare le informazioni usate durante la distribuzione.
Selezionare Crea per creare l'endpoint privato per la risorsa secondaria di connessione.
Importante
È necessario creare un endpoint privato per la risorsa secondaria di connessione per ogni pool di host che si desidera utilizzare con il collegamento privato.
Download del feed
Per creare un endpoint privato per la risorsa secondaria del feed per un'area di lavoro, selezionare la scheda pertinente per lo scenario e seguire la procedura.
In Panoramica di Desktop virtuale Azure selezionare Aree di lavoro, quindi selezionare il nome dell'area di lavoro per cui si desidera creare una risorsa secondaria del feed.
Nella panoramica dell'area di lavoro selezionare Rete, quindi Connessioni endpoint privato e infine Nuovo endpoint privato.
Nella scheda Informazioni di base completare le informazioni seguenti:
Parametro Valore/Descrizione Abbonamento Nell'elenco a discesa selezionare la sottoscrizione in cui si vuole creare l'endpoint privato. Gruppo di risorse Per impostazione predefinita viene impostato automaticamente lo stesso gruppo di risorse dell'area di lavoro per l'endpoint privato, ma è anche possibile selezionarne uno esistente alternativo dall'elenco a discesa o crearne uno nuovo. Nome Immettere un nome per il nuovo endpoint privato. Nome dell’interfaccia di rete Il nome dell'interfaccia di rete viene compilato automaticamente in base al nome assegnato all'endpoint privato, ma è anche possibile specificare un nome diverso. Area geografica Per impostazione predefinita, viene usata automaticamente la stessa area di Azure dell'area di lavoro ed è quella in cui viene distribuito l'endpoint privato. Deve essere la stessa area della rete virtuale. Dopo aver completato questa scheda, selezionare Avanti: Risorsa.
Nella scheda Risorsa convalidare i valori per Sottoscrizione, Tipo di risorsa e Risorsa, quindi per la risorsa secondaria di destinazione selezionare il feed. Dopo aver completato questa scheda, selezionare Avanti: Rete virtuale.
Nella scheda Rete virtuale, completare le informazioni seguenti:
Parametro Valore/Descrizione Rete virtuale Nell'elenco a discesa selezionare la rete virtuale in cui si vuole creare l'endpoint privato. Subnet Selezionare la subnet della rete virtuale in cui si vuole creare l'endpoint privato dall'elenco a discesa. Criteri di rete per endpoint privati Selezionare Modifica se si vuole scegliere un criterio di rete della subnet. Per altre informazioni, vedere Gestire i criteri di rete per gli endpoint privati. Configurazione IP privato Selezionare Assegna indirizzo IP dinamicamente o Allega indirizzo IP in modo statico. Lo spazio degli indirizzi proviene dalla subnet selezionata.
Se si sceglie di allocare gli indirizzi IP in modo statico, è necessario compilare il nome e l'IP privato per ogni membro elencato.Gruppo di sicurezza delle applicazioni Facoltativo: selezionare un gruppo di sicurezza delle applicazioni esistente per l'endpoint privato dall'elenco a discesa o crearne uno nuovo. È anche possibile aggiungerne uno in un secondo momento. Una volta completata questa scheda, seleziona Avanti: DNS.
Nella scheda DNS scegliere se si desidera usare Azure DNS privato zona selezionando Sì o No per Integra con zona DNS privato. Se si seleziona Sì, selezionare la sottoscrizione e il gruppo di risorse in cui creare la zona
privatelink.wvd.microsoft.comDNS privato. Per altre informazioni, vedere Configurazione DNS dell'endpoint privato di Azure.Una volta completata questa scheda, selezionare Avanti: Tag.
Facoltativo: nella scheda Tag , puoi inserire le coppie nome/valore necessarie, quindi seleziona Avanti: Rivedi + Crea.
Nella scheda Rivedi + crea verificare che la convalida venga superata ed esaminare le informazioni usate durante la distribuzione.
Selezionare Crea per creare l'endpoint privato per la risorsa secondaria del feed.
Importante
È necessario creare un endpoint privato per la risorsa secondaria del feed per ogni area di lavoro che si vuole usare con il collegamento privato.
Individuazione iniziale del feed
Per creare un endpoint privato per la risorsa secondaria globale usata per l'individuazione iniziale del feed, selezionare la scheda pertinente per lo scenario e seguire la procedura.
Importante
Creare un solo endpoint privato per la risorsa secondaria globale per tutte le distribuzioni di Desktop virtuale Azure.
Un endpoint privato per la risorsa secondaria globale di qualsiasi area di lavoro controlla il nome di dominio completo (FQDN) condiviso per l'individuazione iniziale del feed. Ciò consente a sua volta l'individuazione dei feed per tutte le aree di lavoro. Poiché l'area di lavoro connessa all'endpoint privato è così importante, la sua eliminazione causerà l'interruzione di tutti i processi di individuazione dei feed. È consigliabile creare un'area di lavoro segnaposto inutilizzata per la risorsa secondaria globale.
In Panoramica di Desktop virtuale Azure selezionare Aree di lavoro, quindi selezionare il nome di un'area di lavoro che si desidera utilizzare per la risorsa secondaria globale.
- Facoltativo: creare invece un'area di lavoro segnaposto per terminare l'endpoint globale seguendo le istruzioni per creare un'area di lavoro.
Nella panoramica dell'area di lavoro selezionare Rete, quindi Connessioni endpoint privato e infine Nuovo endpoint privato.
Nella scheda Informazioni di base completare le informazioni seguenti:
Parametro Valore/Descrizione Abbonamento Nell'elenco a discesa selezionare la sottoscrizione in cui si vuole creare l'endpoint privato. Gruppo di risorse Per impostazione predefinita viene impostato automaticamente lo stesso gruppo di risorse dell'area di lavoro per l'endpoint privato, ma è anche possibile selezionarne uno esistente alternativo dall'elenco a discesa o crearne uno nuovo. Nome Immettere un nome per il nuovo endpoint privato. Nome dell’interfaccia di rete Il nome dell'interfaccia di rete viene compilato automaticamente in base al nome assegnato all'endpoint privato, ma è anche possibile specificare un nome diverso. Area geografica Per impostazione predefinita, viene usata automaticamente la stessa area di Azure dell'area di lavoro ed è quella in cui verrà distribuito l'endpoint privato. Deve essere la stessa area della rete virtuale. Dopo aver completato questa scheda, selezionare Avanti: Risorsa.
Nella scheda Risorsa convalidare i valori per Sottoscrizione, Tipo di risorsa e Risorsa, quindi per la risorsa secondaria di destinazione selezionare globale. Dopo aver completato questa scheda, selezionare Avanti: Rete virtuale.
Nella scheda Rete virtuale, completare le informazioni seguenti:
Parametro Valore/Descrizione Rete virtuale Nell'elenco a discesa selezionare la rete virtuale in cui si vuole creare l'endpoint privato. Subnet Selezionare la subnet della rete virtuale in cui si vuole creare l'endpoint privato dall'elenco a discesa. Criteri di rete per endpoint privati Selezionare Modifica se si vuole scegliere un criterio di rete della subnet. Per altre informazioni, vedere Gestire i criteri di rete per gli endpoint privati. Configurazione IP privato Selezionare Assegna indirizzo IP dinamicamente o Allega indirizzo IP in modo statico. Lo spazio degli indirizzi proviene dalla subnet selezionata.
Se si sceglie di allocare gli indirizzi IP in modo statico, è necessario compilare il nome e l'IP privato per ogni membro elencato.Gruppo di sicurezza delle applicazioni Facoltativo: selezionare un gruppo di sicurezza delle applicazioni esistente per l'endpoint privato dall'elenco a discesa o crearne uno nuovo. È anche possibile aggiungerne uno in un secondo momento. Una volta completata questa scheda, seleziona Avanti: DNS.
Nella scheda DNS scegliere se si desidera usare Azure DNS privato zona selezionando Sì o No per Integra con zona DNS privato. Se si seleziona Sì, selezionare la sottoscrizione e il gruppo di risorse in cui creare la zona
privatelink-global.wvd.microsoft.comDNS privato. Per altre informazioni, vedere Configurazione DNS dell'endpoint privato di Azure.Una volta completata questa scheda, selezionare Avanti: Tag.
Facoltativo: nella scheda Tag , puoi inserire le coppie nome/valore necessarie, quindi seleziona Avanti: Rivedi + Crea.
Nella scheda Rivedi + crea verificare che la convalida venga superata ed esaminare le informazioni usate durante la distribuzione.
Selezionare Crea per creare l'endpoint privato per la risorsa secondaria globale.
Chiusura delle strade pubbliche
Dopo aver creato gli endpoint privati, è anche possibile controllare se il traffico può provenire da route pubbliche. È possibile controllare questo aspetto a livello granulare usando Desktop virtuale Azure o, più in generale, usando un gruppo di sicurezza di rete (NSG) o Firewall di Azure.
Controllare le route con Desktop virtuale di Azure
Con Desktop virtuale Azure è possibile controllare in modo indipendente il traffico pubblico per le aree di lavoro e i pool di host. Seleziona la scheda pertinente per il tuo scenario e segui i passaggi. Non è possibile eseguire questa configurazione nell'interfaccia della riga di comando di Azure. È necessario ripetere questi passaggi per ogni area di lavoro e pool di host usato con il collegamento privato.
Aree di lavoro
In Panoramica di Desktop virtuale Azure selezionare Aree di lavoro, quindi selezionare il nome dell'area di lavoro per controllare il traffico pubblico.
Dalla panoramica del pool di host, selezionare Rete, quindi selezionare la scheda Accesso pubblico .
Selezionare una delle opzioni seguenti:
Impostazione Descrizione Abilita l'accesso pubblico da tutte le reti Gli utenti finali possono accedere al feed tramite Internet pubblico o endpoint privati. Disabilitare l'accesso pubblico e usare l'accesso privato Gli utenti finali possono accedere al feed solo tramite gli endpoint privati. Seleziona Salva.
Pool di host
Nella panoramica di Desktop virtuale Azure selezionare Pool di host, quindi selezionare il nome del pool di host per controllare il traffico pubblico.
Dalla panoramica del pool di host, selezionare Rete, quindi selezionare la scheda Accesso pubblico .
Selezionare una delle opzioni seguenti:
Impostazione Descrizione Abilita l'accesso pubblico da tutte le reti Gli utenti finali possono accedere agli host di feed e sessioni in modo sicuro tramite Internet pubblico o endpoint privati. Abilitare l'accesso pubblico per gli utenti finali, usare l'accesso privato per gli host di sessione Gli utenti finali possono accedere al feed in modo sicuro tramite Internet pubblico, ma devono usare endpoint privati per accedere agli host di sessione. Disabilitare l'accesso pubblico e usare l'accesso privato Gli utenti finali possono accedere solo agli host di feed e sessione tramite gli endpoint privati. Seleziona Salva.
Importante
La modifica dell'accesso per gli host di sessione non influirà sulle sessioni esistenti. Dopo aver modificato un endpoint privato in un pool di host, è necessario riavviare il servizio Remote Desktop Agent Loader (RDAgentBootLoader) in ogni host sessione nel pool di host. È inoltre necessario riavviare questo servizio ogni volta che si modifica la configurazione di rete di un pool di host. Invece di riavviare il servizio, è possibile riavviare ogni host di sessione.
Bloccare le route pubbliche con gruppi di sicurezza di rete o Firewall di Azure
Se si usano gruppi di sicurezza di rete o firewall di Azure per controllare le connessioni dai dispositivi client utente o dagli host sessione agli endpoint privati, è possibile usare il tag del servizio WindowsVirtualDesktop per bloccare il traffico da Internet pubblico. Se si blocca il traffico Internet pubblico utilizzando questo tag di servizio, tutto il traffico di servizio utilizza solo route private.
Attenzione
Assicurarsi di non bloccare il traffico tra gli endpoint privati e gli indirizzi nell'elenco di URL richiesto.
Non bloccare determinate porte dai dispositivi client utente o dagli host sessione all'endpoint privato per una risorsa del pool host usando la risorsa secondaria connessione . L'intero intervallo di porte dinamiche TCP da 1 a 65535 all'endpoint privato è necessario perché il mapping delle porte viene usato a tutti i gateway globali tramite il singolo indirizzo IP dell'endpoint privato corrispondente alla risorsa secondaria di connessione . Se si limitano le porte all'endpoint privato, gli utenti potrebbero non essere in grado di connettersi correttamente a Desktop virtuale Azure.
Convalidare il collegamento privato con Desktop virtuale Azure
Dopo aver chiuso le route pubbliche, è necessario verificare che il collegamento privato con Desktop virtuale Azure funzioni. A tale scopo, controllare lo stato di connessione di ciascun endpoint privato, lo stato degli host di sessione e verificare che gli utenti possano aggiornare e connettersi alle risorse remote.
Controllare lo stato di connessione di ogni endpoint privato
Per controllare lo stato di connessione di ogni endpoint privato, selezionare la scheda pertinente per lo scenario e seguire i passaggi. Ripetere questi passaggi per ogni area di lavoro e pool di host usato con il collegamento privato.
Aree di lavoro
Nella panoramica di Desktop virtuale Azure selezionare Aree di lavoro, quindi selezionare il nome dell'area di lavoro di cui si vuole controllare lo stato di connessione.
Nella panoramica dell'area di lavoro selezionare Rete, quindi Connessioni endpoint privati.
Per l'endpoint privato elencato, controllare che lo stato della connessione sia approvato.
Pool di host
Nella panoramica di Desktop virtuale Azure selezionare Pool di host, quindi selezionare il nome del pool di host di cui si vuole controllare lo stato della connessione.
Nella panoramica del pool di host, selezionare Rete, quindi Connessioni endpoint privati.
Per l'endpoint privato elencato, controllare che lo stato della connessione sia approvato.
Controllare lo stato degli host di sessione
Controllare lo stato degli host di sessione in Desktop virtuale Azure.
In Panoramica di Desktop virtuale Azure selezionare Pool di host, quindi selezionare il nome del pool di host.
Nella sezione Gestisci , seleziona Host di sessione.
Esaminare l'elenco degli host di sessione e verificare che lo stato sia Disponibile.
Verificare che gli utenti possano connettersi
Per verificare che gli utenti possano connettersi alle risorse remote:
Usa il client Desktop remoto e assicurati di poter sottoscrivere e aggiornare le aree di lavoro.
Infine, assicurarsi che gli utenti possano connettersi a una sessione remota.
Abilitare UDP su collegamento privato (opt-in)
Per usare i trasporti basati su UDP, ad esempio RDP Shortpath, per le reti gestite sul collegamento privato di Desktop virtuale di Azure, è necessario abilitare in modo esplicito UDP nell'area di lavoro o nel pool di host e assicurarsi che le opzioni pubbliche di Shortpath siano disabilitate
Nel portale di Azure, aprire i pool di host di Desktop virtuale Azure o la risorsa Aree di lavoro.
Vai a Reti → Accesso pubblico.
In Accesso pubblico scegliere una delle opzioni seguenti:
Abilitare l'accesso pubblico per gli utenti finali, utilizzare l'accesso privato per gli host di sessione o
Disabilitare l'accesso pubblico e usare l'accesso privato
Quando una di queste opzioni è selezionata, il portale visualizza una casella di controllo di consenso esplicito aggiuntiva:
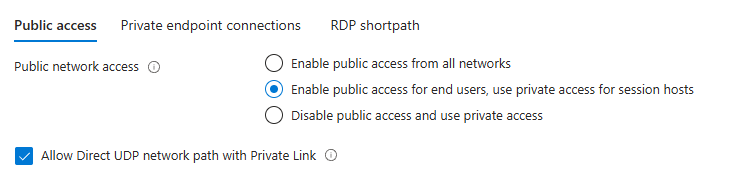
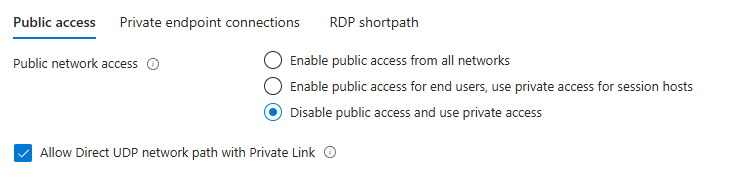
Attivare Consenti percorso di rete UDP diretto su collegamento privato per consentire i trasporti basati su UDP (ad esempio, RDP Shortpath per le reti gestite).
Vai alla scheda RDP Shortpath e disabilita le opzioni pubbliche di Shortpath:
RDP Shortpath per reti pubbliche (via STUN)
RDP Shortpath per reti pubbliche (tramite TURN) Il portale bloccherà il salvataggio e mostrerà un errore di configurazione se queste opzioni pubbliche sono ancora abilitate.
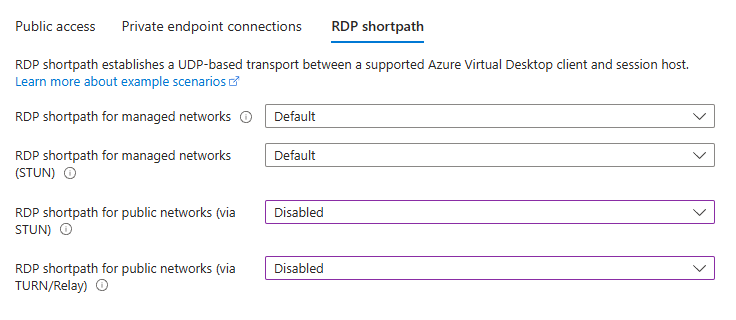
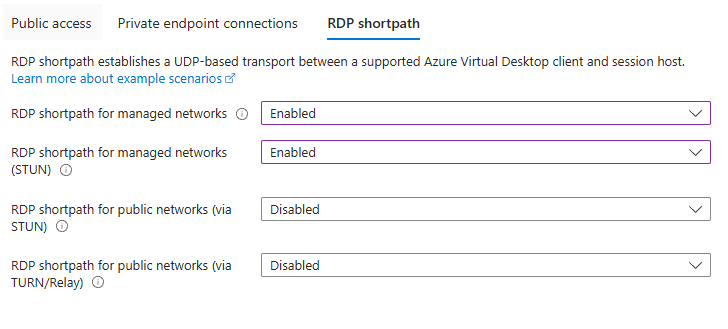
Seleziona Salva.
RDP Shortpath per reti gestite - convalida della configurazione
Quando RDP Shortpath per le reti gestite è abilitato, il portale impedisce l'abilitazione delle opzioni di Shortpath pubbliche (STUN o TURN) e blocca il salvataggio finché non si risolve il conflitto.
Se l'opzione solo privata non è abilitata, tutte le opzioni Shortpath devono essere disabilitate; Blocchi del portale Salva se non lo sono
Prerequisiti e limitazioni
Il consenso esplicito è necessario per i trasporti UDP su collegamento privato: Consenti percorso di rete UDP diretto su collegamento privato deve essere abilitato nella pagina di rete del workspace/pool di host.
La rete pubblica Shortpath (STUN/TURN) non è supportata con il collegamento privato; usare RDP Shortpath per le reti gestite o RDP Shortpath per le reti gestite (STUN) con collegamento privato.
Importante
La casella di controllo di consenso esplicito UDP diventerà obbligatoria per abilitare RDP Shortpath con collegamento privato. Se la casella di controllo non è selezionata, RDP Shortpath verrà bloccato per le connessioni a collegamento privato.
Passaggi successivi
Per altre informazioni sulla configurazione di RDP Shortpath, vedi Configurare RDP Shortpath.
Per altre informazioni sul collegamento privato per Desktop virtuale Azure, vedere Usare il collegamento privato con Desktop virtuale Azure.
Informazioni su come configurare il DNS dell'endpoint privato di Azure tramite l'integrazione DNS con collegamento privato.
Per guide generali alla risoluzione dei problemi per il collegamento privato, vedere Risolvere i problemi di connettività degli endpoint privati di Azure.
Informazioni su come funziona la connettività per il servizio Desktop virtuale Azure grazie alla connettività di rete di Desktop virtuale Azure.
Vedere l'elenco URL necessari per l'elenco degli URL che è necessario sbloccare per garantire l'accesso di rete al servizio Desktop virtuale Azure.