Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
DS Shortpath stabilisce un trasporto basato su UDP tra un dispositivo locale, un'app di app di Windows o l'app Desktop remoto su piattaforme supportate e host sessione in Desktop virtuale di Azure. Per impostazione predefinita, Direct Stream (DS) avvia un trasporto di connessione inversa basato su TCP, quindi tenta di stabilire una sessione remota utilizzando UDP. Se la connessione UDP ha esito positivo, la connessione TCP viene interrotta, altrimenti la connessione TCP viene utilizzata come meccanismo di connessione di fallback.
Il trasporto basato su UDP offre una migliore affidabilità della connessione e una latenza più costante. Il trasporto di connessione inversa basato su TCP offre la migliore compatibilità con varie configurazioni di rete e ha un'elevata percentuale di successo per stabilire connessioni DS.
DS Shortpath può essere utilizzato in due modi:
Reti gestite, in cui viene stabilita una connettività diretta tra il client e l'host di sessione quando si usa una connessione privata, ad esempio Azure ExpressRoute o una rete privata virtuale (VPN) da sito a sito. Una connessione tramite una rete gestita viene stabilita in uno dei seguenti modi:
Una connessione UDP diretta tra il dispositivo client e l'host di sessione, in cui è necessario abilitare il listener DS Shortpath e consentire a una porta in entrata su ciascun host di sessione di accettare connessioni.
Connessione UDP diretta tra il dispositivo client e l'host di sessione, utilizzando il protocollo STUN (Simple Traversal Underneath NAT) tra un client e un host di sessione. Le porte in ingresso nell'host di sessione non devono essere consentite.
Reti pubbliche, in cui viene stabilita una connettività diretta tra il client e l'host di sessione quando si usa una connessione pubblica. Quando si usa una connessione pubblica, sono disponibili due tipi di connessione elencati di seguito in ordine di preferenza:
Connessione UDP diretta che usa il protocollo STUN (Simple Traversal Underneath NAT) tra un client e un host di sessione.
Connessione UDP inoltrata che utilizza il protocollo TURN (Traversal Using Relay NAT) tra un client e un host di sessione.
Il trasporto utilizzato per DS Shortpath è basato sul protocollo URCP (Universal Rate Control Protocol). URCP migliora UDP con il monitoraggio attivo delle condizioni di rete e fornisce un utilizzo equo e completo del collegamento. URCP opera a bassi livelli di ritardo e perdita secondo necessità.
Importante
- Cloud di Azure: DS Shortpath per reti pubbliche tramite STUN e TURN è disponibile a livello generale.
- Cloud di Azure per enti pubblici: DS Shortpath tramite STUN e TURN è disponibile a livello generale.
Vantaggi principali
L'utilizzo di DS Shortpath presenta i seguenti vantaggi principali:
L'utilizzo di URCP per migliorare UDP consente di ottenere le migliori prestazioni apprendendo dinamicamente i parametri di rete e fornendo al protocollo un meccanismo di controllo della velocità.
Velocità effettiva più elevata.
Quando si utilizza STUN, la rimozione di punti di relè aggiuntivi riduce il tempo di round trip, migliora l'affidabilità della connessione e l'esperienza utente con applicazioni e metodi di input sensibili alla latenza.
Inoltre, per le reti gestite:
DS Shortpath offre il supporto per la configurazione della priorità QoS (Quality of Service) per le connessioni DSP tramite contrassegni DSCP (Differentiated Services Code Point).
Il trasporto DS Shortpath consente di limitare il traffico di rete in uscita specificando una velocità di limitazione per ogni sessione.
Come funziona DS Shortpath
Per informazioni sul funzionamento di DS Shortpath per le reti gestite e le reti pubbliche, seleziona ciascuna delle seguenti schede.
È possibile ottenere la connettività diretta della linea di vista necessaria per utilizzare DS Shortpath con le reti gestite utilizzando i seguenti metodi.
VPN da sito a sito o da punto a sito (IPsec), ad esempio Azure Gateway VPN
La connettività in linea di vista diretta significa che il client può connettersi direttamente all'host della sessione senza essere bloccato dai firewall.
Nota
Se si usano altri tipi di VPN per connettersi ad Azure, è consigliabile usare una VPN basata su UDP. Sebbene la maggior parte delle soluzioni VPN basate su TCP supporti UDP annidato, aggiungono il sovraccarico ereditato del controllo della congestione TCP, che rallenta le prestazioni DS.
Per utilizzare DS Shortpath per le reti gestite, è necessario abilitare un listener UDP sugli host di sessione. Per impostazione predefinita, viene utilizzata la porta 3390 , anche se è possibile usare una porta diversa.
Il diagramma seguente fornisce una panoramica generale delle connessioni di rete quando si utilizza DS Shortpath per le reti gestite e gli host di sessione aggiunti a un dominio Active Directory.

Sequenza di connessione
Tutte le connessioni iniziano stabilendo un trasporto di connessione inversa basato su TCP su Gateway Desktop virtuale Azure. Quindi, il client e l'host della sessione stabiliscono il trasporto DS iniziale e iniziano a scambiarsi le funzionalità. Queste capacità vengono negoziate usando il processo seguente:
L'host di sessione invia l'elenco dei relativi indirizzi IPv4 e IPv6 al client.
Il client avvia il thread in background per stabilire un trasporto parallelo basato su UDP direttamente a uno degli indirizzi IP dell'host della sessione.
Mentre il client esegue il prospetto degli indirizzi IP forniti, continua a stabilire la connessione iniziale tramite il trasporto di connessione inversa per assicurarsi che non si verifichino ritardi nella connessione utente.
Se il client dispone di una connessione diretta all'host di sessione, il client stabilisce una connessione sicura utilizzando TLS su UDP affidabile.
Dopo aver stabilito il trasporto DS Shortpath, tutti i canali virtuali dinamici (DVC), inclusi la grafica remota, l'input e il reindirizzamento del dispositivo, vengono spostati nel nuovo trasporto. Tuttavia, se un firewall o una topologia di rete impedisce al client di stabilire la connettività UDP diretta, DS continua con un trasporto di connessione inversa.
Se gli utenti hanno a disposizione sia DS Shortpath per la rete gestita che per le reti pubbliche, verrà utilizzato il primo algoritmo trovato. L'utente userà la connessione stabilita per prima per quella sessione.

Sicurezza della connessione
DS Shortpath estende le capacità di trasporto multiplo DS. Non sostituisce il trasporto con connessione inversa ma lo completa. Il brokering della sessione iniziale viene gestito tramite il servizio Desktop virtuale Azure e il trasporto di connessione inversa. Tutti i tentativi di connessione vengono ignorati a meno che non corrispondano prima alla sessione di connessione inversa. DS Shortpath viene stabilito dopo l'autenticazione e, se stabilito correttamente, il trasporto di connessione inversa viene eliminato e tutto il traffico scorre su DS Shortpath.
DS Shortpath usa una connessione sicura tramite TLS su UDP affidabile tra il client e l'host della sessione usando i certificati dell'host della sessione. Per impostazione predefinita, il certificato utilizzato per la crittografia DS viene generato automaticamente dal sistema operativo durante la distribuzione. Desktop virtuale Azure non supporta l'uso di un certificato rilasciato da un'autorità di certificazione in questo momento.
Nota
La sicurezza offerta da DS Shortpath è la stessa offerta dal trasporto TCP reverse connect. Altre informazioni sulla sicurezza della connessione.
Scenari di esempio
Di seguito sono riportati alcuni scenari di esempio per mostrare come vengono valutate le connessioni per decidere se DS Shortpath viene utilizzato in diverse topologie di rete.
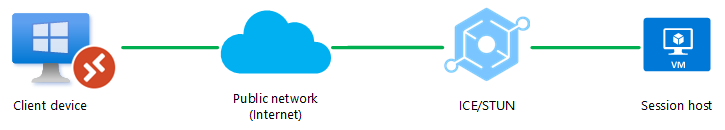
Scenario 1
È possibile stabilire una connessione UDP solo tra il dispositivo client e l'host della sessione tramite una rete pubblica (Internet). Una connessione diretta, ad esempio una VPN, non è disponibile. UDP è consentito tramite firewall o dispositivo NAT.
Scenario 2
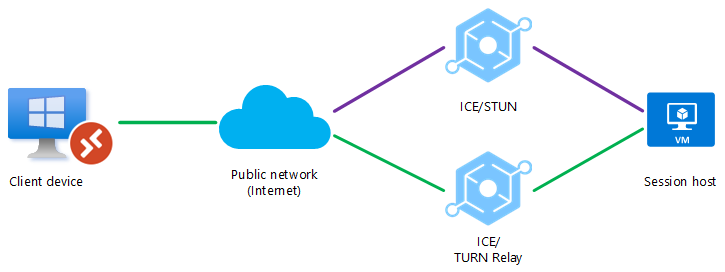
Un firewall o un dispositivo NAT blocca una connessione UDP diretta, ma una connessione UDP inoltrata può essere inoltrata utilizzando TURN tra il dispositivo client e l'host della sessione su una rete pubblica (Internet). Non è disponibile un'altra connessione diretta, ad esempio una VPN.
Scenario 3
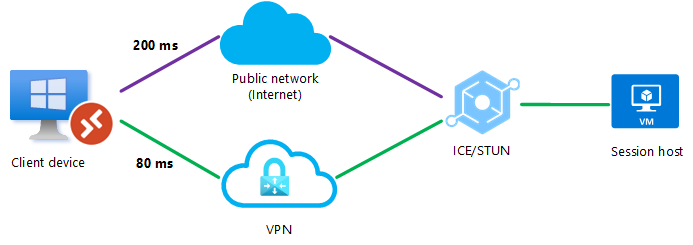
È possibile stabilire una connessione UDP tra il dispositivo client e l'host di sessione tramite una rete pubblica o una connessione VPN diretta, ma DS Shortpath per le reti gestite non è abilitato. Quando il client avvia la connessione, il protocollo ICE/STUN può visualizzare più route e valuterà ciascuna route e sceglierà quella con la latenza più bassa.
Nell'esempio, verrà effettuata una connessione UDP che utilizza DS Shortpath per le reti pubbliche sulla connessione VPN diretta, in quanto ha la latenza più bassa, come mostrato dalla linea verde.
Scenario 4
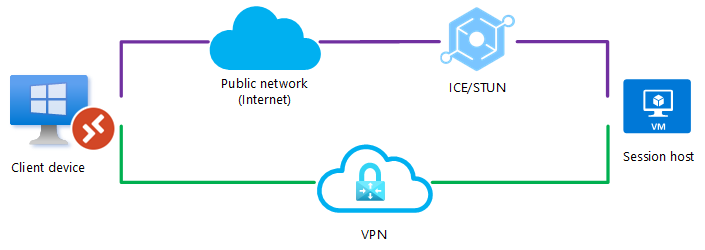
Sono abilitati sia DS Shortpath per le reti pubbliche che per le reti gestite. È possibile stabilire una connessione UDP tra il dispositivo client e l'host di sessione tramite una rete pubblica o una connessione VPN diretta. Quando il client avvia la connessione, si verificano tentativi simultanei di connettersi utilizzando DS Shortpath per le reti gestite tramite la porta 3390 (per impostazione predefinita) e DS Shortpath per le reti pubbliche tramite il protocollo ICE/STUN. Verrà usato il primo algoritmo trovato e l'utente userà la connessione stabilita per prima per quella sessione.
Poiché il passaggio su una rete pubblica richiede più passaggi, ad esempio un dispositivo NAT, un bilanciamento del carico o un server STUN, è probabile che il primo algoritmo trovato selezioni la connessione utilizzando DS Shortpath per le reti gestite e venga stabilito per primo.
Scenario 5
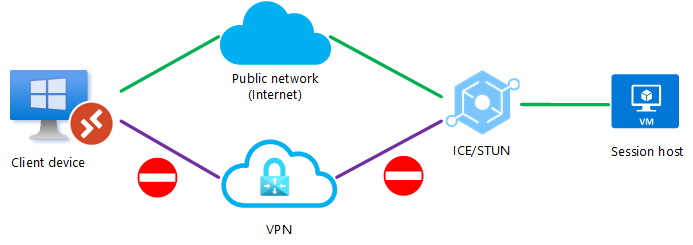
È possibile stabilire una connessione UDP tra il dispositivo client e l'host di sessione tramite una rete pubblica o una connessione VPN diretta, ma DS Shortpath per le reti gestite non è abilitato. Per impedire a ICE/STUN di utilizzare una determinata route, un amministratore può bloccare una delle route per il traffico UDP. Bloccando un percorso si garantisce che venga sempre usato il percorso rimanente.
In questo esempio, UDP è bloccato sulla connessione VPN diretta e il protocollo ICE/STUN stabilisce una connessione sulla rete pubblica.
Scenario 6
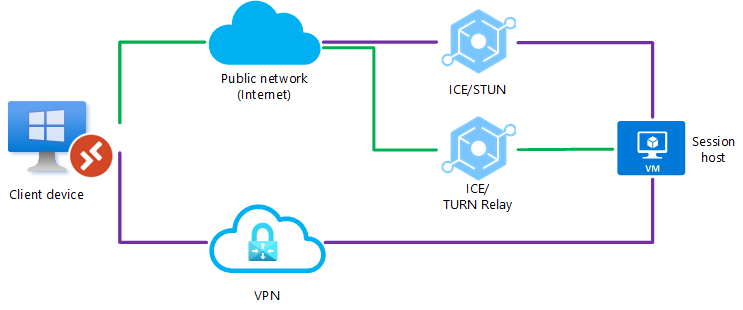
Sia DS Shortpath per le reti pubbliche che per le reti gestite sono configurate, tuttavia non è stato possibile stabilire una connessione UDP utilizzando la connessione VPN diretta. Anche un firewall o un dispositivo NAT blocca una connessione UDP diretta tramite la rete pubblica (Internet), ma una connessione UDP inoltrata può essere inoltrata utilizzando TURN tra il dispositivo client e l'host della sessione su una rete pubblica (Internet).
Scenario 7
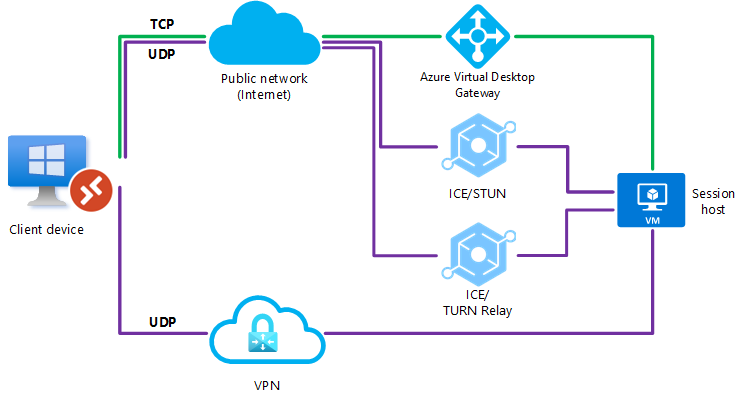
Sia DS Shortpath per le reti pubbliche che per le reti gestite sono configurate, tuttavia non è stato possibile stabilire una connessione UDP. In questo caso, DS Shortpath avrà esito negativo e la connessione eseguirà il fallback al trasporto di connessione inversa basato su TCP.
Passaggi successivi
- Scopri come configurare DS Shortpath.
- Per altre informazioni sulla connettività di rete di Desktop virtuale Azure, vedere Informazioni sulla connettività di rete di Desktop virtuale Azure.
- Informazioni sui costi di rete in uscita di Azure.
- Per informazioni su come stimare la larghezza di banda utilizzata da DS, vedere Requisiti della larghezza di banda di DS.