Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Distribuisci Microsoft Defender per endpoint su dispositivi iOS registrati utilizzando l'app Microsoft Defender e Microsoft Intune. Le opzioni di implementazione supportano dispositivi supervisionati, dispositivi non supervisionati e dispositivi che utilizzano l'Iscrizione Utente Intune.
Le procedure in questo articolo richiedono Microsoft Intune. Intune è un prodotto separato che non fa parte di Microsoft Defender per endpoint, e non è incluso in tutti gli abbonamenti. Per usare Intune, è necessaria una sottoscrizione che la include oppure è possibile acquistarla separatamente come sottoscrizione autonoma o componente aggiuntivo. Per altre informazioni, vedere Microsoft Intune licenze.
Prerequisiti
Usa account con i seguenti permessi:
Microsoft Intune: Assegna entrambi i ruoli predefiniti Application Manager e Policy and Profile Manager, oppure usa un ruolo personalizzato con autorizzazioni equivalenti:
- Application Manager fornisce i permessi per l'app mobile e l'app gestita necessari per aggiungere, configurare e assegnare l'app Microsoft Defender.
- Policy and Profile Manager fornisce i permessi di configurazione e registrazione del dispositivo necessari per creare e assegnare i profili in questo articolo.
Definisci le assegnazioni dei ruoli agli utenti e ai dispositivi che gestisci. Per i permessi inclusi in ciascun ruolo, vedi Permessi di ruolo integrati per Microsoft Intune.
Portale Microsoft Defender: Nel controllo degli accessi basato sul ruolo (RBAC) di Microsoft Defender XDR Unified, assegna le operazioni di sicurezza \ Dati di sicurezza \ Nozioni di base dei dati di sicurezza (read), con accesso ai gruppi di dispositivi che contengono i dispositivi registrati. Nelle organizzazioni che utilizzano ancora Defender per l'Endpoint RBAC, assegnale operazioni di Visualizzazione della Sicurezzadei dati> e l'accesso ai gruppi di dispositivi applicabili.
Registra i dispositivi iOS dei tuoi utenti in Intune. Per ulteriori informazioni, consultare Registrare i dispositivi iOS e iPadOS in Microsoft Intune.
Assegna agli utenti una licenza Defender for Endpoint per utilizzare l'app Microsoft Defender. Per istruzioni, vedere Assegnare licenze agli utenti.
Se il tuo metodo di iscrizione richiede l'app Portale aziendale, verifica che gli utenti abbiano installato e effettuato l'accesso all'app e che abbia completato l'iscrizione. Per situazioni di registrazione just-in-time (JIT) in cui l'app Portale aziendale non è obbligatoria, implementa l'app Microsoft Authenticator come app obbligatoria. Authenticator fornisce l'estensione SSO utilizzata dalla registrazione JIT.
Nota
L'app Microsoft Defender è disponibile nella App Store Apple.
Distribuisci l'app su dispositivi supervisionati e non supervisionati
Aggiungi l'app Microsoft Defender a Intune per la distribuzione su dispositivi iOS supervisionati e non supervisionati.
Aggiungere un'app di iOS Store
Salta questa procedura se distribuisci l'app Microsoft Defender come app acquistata in volume.
Aggiungi l'app Microsoft Defender a Intune come app dello store iOS. Per istruzioni dettagliate, consulta Aggiungi app dello store iOS a Microsoft Intune (il link si apre in una nuova scheda nella documentazione di Intune).
Nella pagina App | Tutte le app nell'interfaccia di amministrazione di Microsoft Intune all'indirizzo https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/allApps, seleziona  Crea, e usa queste impostazioni specifiche:
- Piattaforma: selezionare iOS/iPadOS.
- Tipo di app: Seleziona l'app dello store iOS nella sezione app Store .
Nella guida Aggiungi app , configura le seguenti impostazioni nella scheda Informazioni dell'App :
- Seleziona Cerca nell'App Store, cerca Defender, poi seleziona Microsoft Defender: Sicurezza.
- Sistema operativo minimo: seleziona iOS 17.0.
Dopo aver creato l'app, si apre la pagina dei dettagli dell'app. Per tornare alla pagina successivamente, seleziona Microsoft Defender: Sicurezza sulle app | Pagina Tutte le app. Nella pagina dettagli dell'app, sotto Monitor, seleziona Stato dell'installazione del dispositivo per verificare che l'installazione sia stata completata con successo.
Distribuzione completa per i dispositivi con supervisione
L'app Microsoft Defender offre funzionalità migliorate su dispositivi iOS/iPadOS supervisionati utilizzando le funzionalità avanzate di gestione della piattaforma. Fornisce inoltre la protezione web senza richiedere una VPN locale sul dispositivo. Questa configurazione protegge gli utenti da phishing e altre minacce basate sul web.
Configura i dispositivi supervisionati con una policy di configurazione dell'app e un profilo di configurazione del dispositivo.
Configura la modalità supervisionata usando Microsoft Intune
Configura la modalità supervisionata per l'app Microsoft Defender tramite una policy di configurazione dell'app e un profilo di configurazione del dispositivo.
Criteri di configurazione dell'app
Nota
Questa policy di configurazione dell'app per dispositivi supervisionati si applica solo ai dispositivi gestiti. Come buona pratica, assegna la policy a Tutti i Dispositivi.
Crea una policy di configurazione dell'app Dispositivi gestiti . Per istruzioni dettagliate, vedi Crea una policy di configurazione dell'app (il link si apre in una nuova scheda nella documentazione di Intune).
Sulle Applicazioni | Pagina di configurazione nel centro amministrazione Microsoft Intune su https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration, seleziona Crea>dispositivi gestiti.
Nella guida Crea policy di configurazione app , configura le seguenti impostazioni:
Scheda Nozioni di base :
- Piattaforma: selezionare iOS/iPadOS.
- App mirata: seleziona Seleziona app, trova e seleziona Microsoft Defender: Sicurezza, e poi seleziona OK.
Scheda Impostazioni:
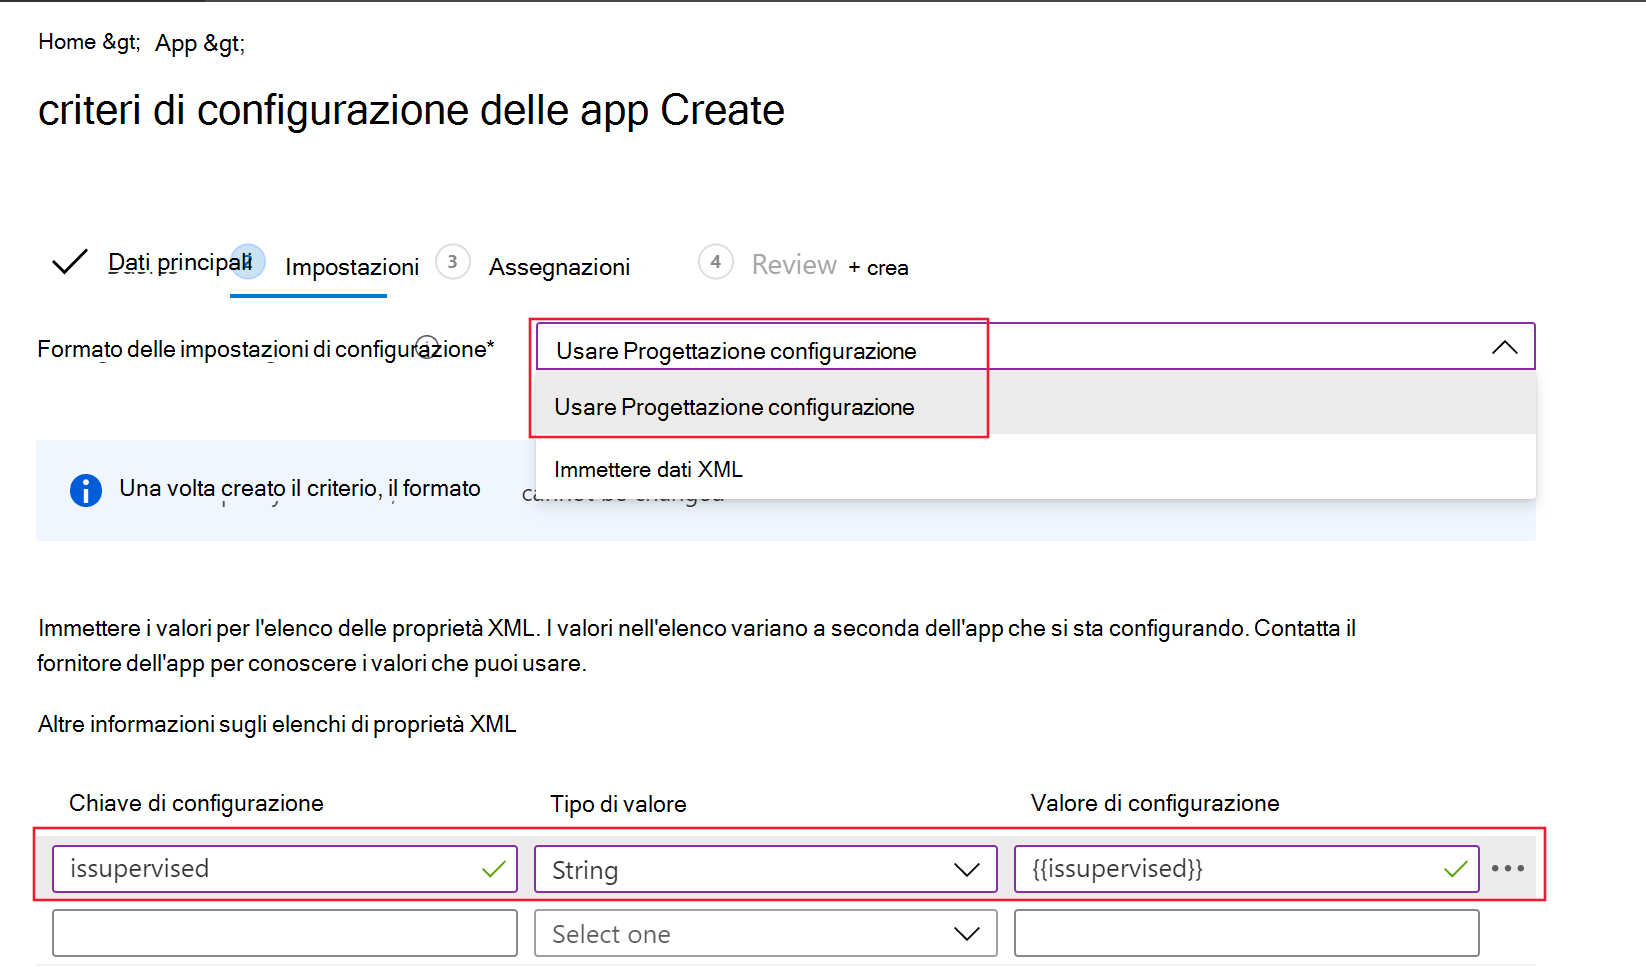
- Formato delle impostazioni di configurazione: seleziona Usa la progettazione della configurazione.
-
Chiave di configurazione: immettere
issupervised. - Tipo di valore: Seleziona stringa.
-
Valore di configurazione: immettere
{{issupervised}}.
Scheda Assegnazioni : Come buona pratica per questo scenario, assegna la policy a Tutti i Dispositivi. Se assegni la policy a gruppi di utenti, gli utenti devono accedere ai loro dispositivi prima che la policy si applichi. Per ulteriori informazioni, vedere Assegnare profili utente e dispositivo.

Profilo di configurazione del dispositivo (filtro di controllo)
Nota
Sui dispositivi iOS/iPadOS supervisionati, il profilo ControlFilter.mobileconfig personalizzato abilita la Web Protection senza dover configurare la VPN di loopback locale sul dispositivo. Questa configurazione protegge gli utenti da phishing e altri attacchi web senza richiedere la VPN locale.
Tuttavia, il profilo ControlFilter non funziona con Always-On VPN (AOVPN) a causa di restrizioni della piattaforma.
Schiera uno dei seguenti profili:
Filtro di controllo Zero Touch (Silenzioso): Questo profilo consente l'onboarding silenzioso per gli utenti. Scarica il profilo di configurazione da ControlFilterZeroTouch.
Control Filter: scarica il profilo di configurazione da ControlFilter.
Dopo aver scaricato il profilo selezionato, crea un profilo di configurazione personalizzato del dispositivo. Per istruzioni dettagliate, vedi Aggiungi impostazioni personalizzate ai dispositivi Apple in Microsoft Intune (il link si apre in una nuova scheda nella documentazione di Intune).
Quando crei la policy nella scheda Politiche della pagina Dispositivi | Pagina di configurazione nel centro amministrativo Microsoft Intune a https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, selezionando Crea>nuova policy, usa queste impostazioni specifiche:
- Piattaforma: selezionare iOS/iPadOS.
- Tipo di profilo: selezionare Modelli.
- Nome del modello: Seleziona Personalizzato.
Nel Custom wizard, configura le seguenti impostazioni:
-
Scheda Impostazioni di configurazione : Per il file Profilo di configurazione, trova e seleziona il
.mobileconfigfile che hai scaricato. - Scheda Assegnazioni : Come buona pratica in questo scenario, assegna il profilo a tutti i dispositivi iOS gestiti.
Configura l'onboarding automatico per dispositivi non supervisionati
Automatizza l'onboarding su Defender for Endpoint utilizzando l'onboarding zero-touch o l'onboarding automatico del profilo VPN.
Configura la configurazione iniziale zero-touch
Nota
Lo zero-touch non può essere configurato su dispositivi iOS che sono registrati senza affinità utente, come dispositivi senza utente o condivisi.
Configura Microsoft Defender per endpoint per il deployment silenzioso e l'attivazione creando un profilo di deployment. Gli utenti ricevono una notifica di installazione e Defender for Endpoint si installa senza dover aprire l'app.
Crea un profilo di configurazione del dispositivo VPN. Per istruzioni dettagliate, vedi Crea un profilo di configurazione del dispositivo (il link si apre in una nuova scheda nella documentazione di Intune). Per informazioni sulle impostazioni VPN disponibili, consulta Configura le impostazioni VPN per dispositivi Apple in Microsoft Intune.
Quando crei la policy nella scheda Politiche della pagina Dispositivi | Pagina di configurazione nel centro amministrativo Microsoft Intune a https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, selezionando Crea>nuova policy, usa queste impostazioni specifiche:
- Piattaforma: selezionare iOS/iPadOS.
- Tipo di profilo: selezionare Modelli.
- Nome del modello: Seleziona VPN.
Nella guida VPN , usa queste impostazioni specifiche nella scheda Configurazione :
- Tipo di connessione: Seleziona VPN personalizzata.
-
Sezione base VPN :
-
Nome della connessione: Enter
Microsoft Defender per endpoint. -
Indirizzo server VPN: Inserisci
127.0.0.1. - Metodo di autenticazione: Seleziona Nome utente e password.
- Split tunneling: verifica che Disabilita sia selezionato.
-
Identificatore VPN: Inserisci
com.microsoft.scmx. -
Inserisci le coppie chiave e valore per gli attributi VPN personalizzati:
-
Tasto: Entra.
SilentOnboard -
Valore: immettere
True. - Per impostazione predefinita, gli utenti non possono modificare l'interruttore dall'interno dell'app. Per permettere agli utenti di cambiare il toggle VPN dall'interno dell'app, aggiungi la seguente coppia chiave-valore:
-
Tasto: Entra.
EnableVPNToggleInApp -
Valore: immettere
True.
-
Tasto: Entra.
-
Tasto: Entra.
-
Nome della connessione: Enter
-
Sezione VPN automatica :
-
Tipo di VPN automatica: seleziona VPN on-demand.
- Regole on-demand: seleziona Aggiungi, seleziona Voglio fare la seguente>Stabilisci VPN, e poi seleziona Voglio limitare a>Tutti i domini.
- Blocca gli utenti che disabilitino la VPN automatica: seleziona Sì per impedire agli utenti di disabilitare la VPN. Di default, questa impostazione non è configurata e gli utenti possono disabilitare la VPN solo nelle Impostazioni.
-
Tipo di VPN automatica: seleziona VPN on-demand.
Dopo che Intune sincronizza il profilo con i dispositivi iOS targettati:
- Defender per endpoint viene distribuito e registrato automaticamente senza intervento dell'utente. Il dispositivo è visibile nel portale di Microsoft Defender dopo l'onboarding.
- Viene inviata una notifica provvisoria al dispositivo dell'utente.
- Protezione Web e altre funzionalità sono attivate.
In alcuni casi, come dopo cambi di password o richieste di autenticazione multifattore, l'onboarding zero-touch potrebbe richiedere agli utenti di accedere manualmente all'app Microsoft Defender.
Per la prima volta che si imbarca: gli utenti ricevono una notifica silenziosa.

Gli utenti seguono i seguenti passaggi:
- Apri l'app Microsoft Defender o tocca la notifica.
- Selezionare l'account aziendale registrato nella schermata di selezione dell'account.
- Accedi.
Viene eseguito l'onboarding del dispositivo e viene avviata la creazione di report nel portale di Microsoft Defender.
Per i dispositivi precedentemente integrati: gli utenti ricevono una notifica silenziosa.

Per riprendere la segnalazione al portale Microsoft Defender:
- Aprire l'app Microsoft Defender o toccare la notifica.
- Quando richiesto dall'app Microsoft Defender, accedi.
Il dispositivo ricomincia a segnalare al portale Microsoft Defender.
Nota
- L'installazione zero-touch può richiedere fino a 5 minuti in background.
- Per i dispositivi supervisionati, configura l'onboarding zero-touch con il profilo ZeroTouch Control Filter. In questo caso, il profilo VPN di Defender for Endpoint non è installato sul dispositivo e il profilo Control Filter fornisce protezione web.


Imposta l'onboarding automatico del profilo VPN
Nota
Questa opzione semplifica l'onboarding impostando il profilo VPN. Se usi l'onboarding zero-touch, non configurare questa opzione.
Per i dispositivi non supervisionati, una VPN locale di loopback offre protezione web. La VPN non invia traffico fuori dal dispositivo.
Configura la configurazione automatica del profilo VPN di Defender for Endpoint così che gli utenti non debbano configurare il profilo durante l'onboarding.
Crea un profilo di configurazione del dispositivo VPN. Per istruzioni dettagliate, vedi Crea un profilo di configurazione del dispositivo (il link si apre in una nuova scheda nella documentazione di Intune). Per informazioni sulle impostazioni VPN disponibili, consulta Configura le impostazioni VPN per dispositivi Apple in Microsoft Intune.
Quando crei la policy nella scheda Politiche della pagina Dispositivi | Pagina di configurazione nel centro amministrativo Microsoft Intune a https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, selezionando Crea>nuova policy, usa queste impostazioni specifiche:
- Piattaforma: selezionare iOS/iPadOS.
- Tipo di profilo: selezionare Modelli.
- Nome del modello: Seleziona VPN.
Nella guida VPN , usa queste impostazioni specifiche nella scheda Configurazione :
- Tipo di connessione: Seleziona VPN personalizzata.
-
Sezione base VPN :
-
Nome della connessione: Enter
Microsoft Defender per endpoint. -
Indirizzo server VPN: Inserisci
127.0.0.1. - Metodo di autenticazione: Seleziona Nome utente e password.
- Split tunneling: verifica che Disabilita sia selezionato.
-
Identificatore VPN: Inserisci
com.microsoft.scmx. -
Inserisci le coppie chiave e valore per gli attributi VPN personalizzati:
-
Tasto: Entra.
AutoOnboard -
Valore: immettere
True. - Per impostazione predefinita, gli utenti non possono modificare l'interruttore dall'interno dell'app. Per permettere agli utenti di cambiare il toggle VPN dall'interno dell'app, aggiungi la seguente coppia chiave-valore:
-
Tasto: Entra.
EnableVPNToggleInApp -
Valore: immettere
True.
-
Tasto: Entra.
-
Tasto: Entra.
-
Nome della connessione: Enter
-
Sezione VPN automatica :
- Tipo di VPN automatica: seleziona VPN on-demand.
- Regole on-demand: seleziona Aggiungi, seleziona Voglio fare la seguente>Stabilisci VPN, e poi seleziona Voglio limitare a>Tutti i domini.
- Blocca gli utenti che disabilitino la VPN automatica: seleziona Sì per impedire agli utenti di disabilitare la VPN. Di default, questa impostazione non è configurata e gli utenti possono disabilitare la VPN solo nelle Impostazioni.
Configura l'iscrizione utente di Intune
Utilizza i seguenti passaggi per distribuire l'app Microsoft Defender sui dispositivi iOS che utilizzano Intune User Enrollment.
Configurazione amministratore
Per configurare l'iscrizione utente di Intune per Defender for Endpoint:
Configura un profilo di registrazione utente Apple in Intune. Per le nuove iscrizioni, utilizza Apple User Enrollment guidato dall'account. L'iscrizione utenti con Portale aziendale è disponibile solo per dispositivi che già utilizzano questo tipo di profilo.
Configura il plug-in single sign-on (SSO) di Microsoft Enterprise. L'app Microsoft Authenticator, che fornisce l'estensione SSO, è necessaria per l'iscrizione utente su un dispositivo iOS.
Crea un profilo di configurazione del dispositivo in Intune. Per altre informazioni, vedere Plug-in Microsoft Enterprise SSO per i dispositivi Apple. Aggiungi le seguenti impostazioni al profilo:
-
ID del pacchetto app: Aggiungi l'ID del pacchetto Microsoft Defender,
com.microsoft.scmx. -
Un'altra configurazione: aggiungi la chiave
device_registration, seleziona il tipo Stringa e invia{{DEVICEREGISTRATION}}come valore.
-
ID del pacchetto app: Aggiungi l'ID del pacchetto Microsoft Defender,
Imposta la chiave di configurazione dell'app per l'Iscrizione Utente.
Crea una policy di configurazione dell'app Dispositivi gestiti . Per istruzioni dettagliate, vedi Crea una policy di configurazione dell'app (il link si apre in una nuova scheda nella documentazione di Intune).
Sulle Applicazioni | Pagina di configurazione nel centro amministrazione Microsoft Intune su https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration, seleziona
Crea>dispositivi gestiti.Nella guida Crea policy di configurazione app , configura queste impostazioni specifiche:
Scheda Nozioni di base :
- Piattaforma: selezionare iOS/iPadOS.
- App mirata: seleziona Seleziona app, trova e seleziona Microsoft Defender: Sicurezza, e poi seleziona OK.
Scheda Impostazioni:
- Formato delle impostazioni di configurazione: seleziona Usa la progettazione della configurazione.
-
Chiave di configurazione: immettere
UserEnrolmentEnabled. - Tipo di valore: Seleziona stringa.
-
Valore di configurazione: immettere
True.
Distribuisci l'app Microsoft Defender da Intune come app obbligatoria, con licenza dell'utente e acquistata in volume.
Attivazione degli utenti
Dopo che l'app Microsoft Defender è stata installata sui dispositivi degli utenti, ogni utente effettua l'accesso e completa l'onboarding. Dopo l'onboarding, il dispositivo appare nella pagina dell'inventario del dispositivo nel portale Microsoft Defender.
Funzionalità e limitazioni supportate
- Le funzionalità di Defender for Endpoint su iOS includono protezione web, protezione di rete, rilevamento jailbreak, gestione delle vulnerabilità per il sistema operativo e le app, e avvisi nel portale Microsoft Defender.
- La distribuzione zero-touch e la configurazione automatica del profilo VPN non sono supportate con la registrazione utente, perché gli amministratori non possono distribuire un profilo VPN a livello di dispositivo per questo tipo di registrazione.
- Per la gestione delle vulnerabilità delle app, sono visibili solo le app nel volume gestito del sistema file Apple (APFS).
- I dispositivi appena integrati potrebbero impiegare fino a 10 minuti per risultare conformi quando sono prese di mira dalle politiche di conformità.
Per maggiori informazioni, vedi Limiti di Registrazione Utente Apple e funzionalità non supportate.
Completa l'onboarding e verifica lo stato
Per completare l'onboarding e verificare lo stato del dispositivo:
Dopo che Intune installa Defender for Endpoint sul dispositivo iOS, appare l'icona dell'app.
Tocca l'icona dell'app Defender for Endpoint e segui le istruzioni a schermo per completare l'onboarding. Gli utenti accettano i permessi iOS richiesti dall'app Microsoft Defender.
Nota
Salta questo passaggio se hai configurato l'onboarding zero-touch. Non è necessario aprire manualmente l'app quando è configurato lo zero-touch onboarding.
Una volta completato l'onboarding, verifica che il dispositivo sia visualizzato nell'elenco Inventario dispositivi nel portale Microsoft Defender.

