Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
La distribuzione desktop moderna con Windows Autopilot consente di distribuire facilmente la versione più recente di Windows nei dispositivi esistenti. Il processo può installare automaticamente le app usate dall'organizzazione. Se si gestiscono i dati degli utenti Windows con OneDrive per aziende o istituti di istruzione, i dati vengono sincronizzati in modo che gli utenti possano riprendere a lavorare immediatamente.
Windows Autopilot per i dispositivi esistenti consente di ricreare l'immagine e di effettuare il provisioning di un dispositivo Windows per la modalità guidata dall'utente di Windows Autopilot usando una singola sequenza di attività nativa di Gestione configurazione. Il dispositivo esistente può essere aggiunto a un dominio locale. Il risultato è un dispositivo Windows aggiunto a Microsoft Entra o a Microsoft Entra ibrido.
Nota
Il file JSON per Windows Autopilot per i dispositivi esistenti supporta solo i profili Microsoft Entra ID e Microsoft Entra Autopilot ibrido guidato dall'utente. La distribuzione automatica e il pre-provisioning dei profili Windows Autopilot non sono supportati con i file JSON perché questi scenari richiedono l'attestazione TPM.
Tuttavia, durante la distribuzione di Windows Autopilot per i dispositivi esistenti, se si verificano le condizioni seguenti:
- Il dispositivo è già un dispositivo Windows Autopilot prima dell'inizio della distribuzione
- Al dispositivo è assegnato un profilo Windows Autopilot
il profilo Windows Autopilot assegnato avrà la precedenza sul file JSON installato dalla sequenza di attività. In questo scenario, se il profilo Windows Autopilot assegnato è un profilo Windows Autopilot con distribuzione automatica o pre-provisioning, sono supportati gli scenari di distribuzione automatica e pre-provisioning.
Consiglio
È possibile usare Windows Autopilot per i dispositivi esistenti come metodo per convertire i dispositivi ibridi Microsoft Entra esistenti in dispositivi Microsoft Entra. L'uso dell'impostazione Converti tutti i dispositivi di destinazione in Autopilot in Windows Il profilo Autopilot non converte automaticamente i dispositivi ibridi Microsoft Entra esistenti nei gruppi assegnati in dispositivi Microsoft Entra. L'impostazione registra solo i dispositivi nei gruppi assegnati per il servizio Windows Autopilot.
Requisiti
Una versione attualmente supportata di Microsoft Configuration Manager current branch.
Licenze di Microsoft Intune assegnate.
Microsoft Entra ID P1 o P2.
Una versione supportata di Windows importata in Gestione configurazione come immagine del sistema operativo.
Le restrizioni di registrazione non sono configurate per bloccare i dispositivi personali. Per altre informazioni, vedere Che cosa sono le restrizioni di registrazione?: Blocco dei dispositivi Windows personali.
Importante
Tutti i dispositivi registrati usando un file .json durante uno scenario di join ibrido vengono in genere registrati come dispositivo aziendale.
Configurare la Pagina dello stato di registrazione (facoltativo)
Se necessario, configurare una pagina dello stato di registrazione (ESP) per Windows Autopilot usando Intune.
Aprire l'interfaccia di amministrazione di Microsoft Intune.
Vai a Dispositivi:>Registrazione di onboarding dei | dispositivi. Assicurati che Windows sia selezionato nella parte superiore.
In Windows Autopilot selezionare Pagina stato registrazione e configurare la Pagina stato registrazione.
Passa a Microsoft Entra ID>,Gestire | la mobilità (MDM e WIP)>Microsoft Intune e abilita la registrazione automatica di Windows. Configurare l'ambito utente MDM per gli utenti.
Installare i moduli necessari
Nota
I frammenti di codice PowerShell in questa sezione sono stati aggiornati nel mese di luglio del 2023 per usare i moduli PowerShell di Microsoft Graph anziché i moduli PowerShell di AzureAD Graph deprecati. I moduli di PowerShell di Microsoft Graph potrebbero richiedere l'approvazione di autorizzazioni aggiuntive in Microsoft Entra ID al primo utilizzo. È stato anche aggiornato per forzare l'uso di una versione aggiornata del modulo WindowsAutoPilot. Per altre informazioni, vedere AzureAD e importante: ritiro di Azure AD Graph e deprecazione del modulo PowerShell.
In un PC o un server Windows connesso a Internet, apri una finestra di comando di Windows PowerShell con privilegi elevati.
Immettere i seguenti comandi per installare e importare i moduli necessari:
Install-PackageProvider -Name NuGet -MinimumVersion 2.8.5.201 -Force
Install-Module -Name WindowsAutopilotIntune -MinimumVersion 5.4.0 -Force
Install-Module -Name Microsoft.Graph.Groups -Force
Install-Module -Name Microsoft.Graph.Authentication -Force
Install-Module -Name Microsoft.Graph.Identity.DirectoryManagement -Force

Import-Module -Name WindowsAutopilotIntune -MinimumVersion 5.4
Import-Module -Name Microsoft.Graph.Groups
Import-Module -Name Microsoft.Graph.Authentication
Import-Module -Name Microsoft.Graph.Identity.DirectoryManagement
Immetti i comandi seguenti e fornisci le credenziali amministrative di Intune:
Assicurarsi che l'account utente specificato disponga di diritti amministrativi sufficienti.
Connect-MgGraph -Scopes "Device.ReadWrite.All", "DeviceManagementManagedDevices.ReadWrite.All", "DeviceManagementServiceConfig.ReadWrite.All", "Domain.ReadWrite.All", "Group.ReadWrite.All", "GroupMember.ReadWrite.All", "User.Read"Windows richiede il nome utente e la password per l'account utilizzando un modulo ID Microsoft Entra standard. Digita il nome utente e la password, quindi seleziona Accedi.
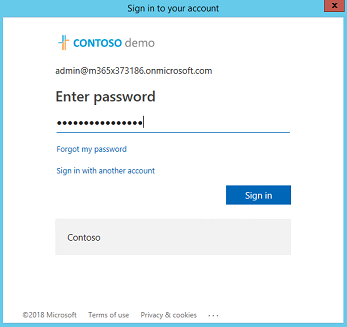
La prima volta che si usano le API di Intune Graph in un dispositivo, viene chiesto di abilitare le autorizzazioni di lettura e scrittura di Microsoft Intune PowerShell. Per abilitare queste autorizzazioni, selezionare Consenso per conto dell'organizzazione e quindi Accetta.
Ottenere i profili di Windows Autopilot per i dispositivi esistenti
Ottenere tutti i profili di Windows Autopilot disponibili nel tenant di Intune e visualizzarli in formato JSON:
Get-AutopilotProfile | ConvertTo-AutopilotConfigurationJSON
Vedi l'output di esempio seguente:
PS C:\> Get-AutopilotProfile | ConvertTo-AutopilotConfigurationJSON
{
    "CloudAssignedTenantId": "1537de22-988c-4e93-b8a5-83890f34a69b",
    "CloudAssignedForcedEnrollment": 1,
    "Version": 2049,
    "Comment_File": "Profile Autopilot Profile",
    "CloudAssignedAadServerData": "{\"ZeroTouchConfig\":{\"CloudAssignedTenantUpn\":\"\",\"ForcedEnrollment\":1,\"CloudAssignedTenantDomain\":\"M365x373186.onmicrosoft.com\"}}",
    "CloudAssignedTenantDomain": "M365x373186.onmicrosoft.com",
    "CloudAssignedDomainJoinMethod": 0,
    "CloudAssignedOobeConfig": 28,
    "ZtdCorrelationId": "7F9E6025-1E13-45F3-BF82-A3E8C5B59EAC"
}
Ogni profilo è incapsulato tra parentesi graffe ({ }). Nell'esempio precedente viene visualizzato un singolo profilo.
Proprietà del file JSON
| Proprietà | Tipo | Obbligatorio | Descrizione |
|---|---|---|---|
| Versione | Numero | Facoltativo | Il numero di versione che identifica il formato del file JSON. |
| CloudAssignedTenantId | GUID | Obbligatorio | ID tenant di Microsoft Entra da usare. Questa proprietà è il GUID per il tenant ed è possibile trovarla nelle proprietà del tenant. Il valore non deve includere parentesi graffe. |
| CloudAssignedTenantDomain | Stringa | Obbligatorio | Nome del tenant di Microsoft Entra da usare. Ad esempio: tenant.onmicrosoft.com. |
| CloudAssignedOobeConfig | Numero | Obbligatorio | Questa proprietà è una bitmap che mostra quali impostazioni di Windows Autopilot sono state configurate.
|
| CloudAssignedDomainJoinMethod | Numero | Obbligatorio | Questa proprietà specifica se il dispositivo deve essere aggiunto a Microsoft Entra ID o Active Directory (join ibrido Microsoft Entra).
|
| CloudAssignedForcedEnrollment | Numero | Obbligatorio | Specifica che il dispositivo deve richiedere l'aggiunta a Microsoft Entra e la registrazione MDM.
|
| ZtdCorrelationId | GUID | Obbligatorio | GUID univoco (senza parentesi graffe) fornito a Intune come parte del processo di registrazione. Questo ID è incluso nel messaggio di registrazione come OfflineAutopilotEnrollmentCorrelator. Questo attributo è presente solo se la registrazione viene eseguita in un dispositivo registrato con Zero Touch Provisioning tramite la registrazione offline. |
| CloudAssignedAadServerData | Stringa JSON codificata | Obbligatorio | Stringa JSON incorporata usata per il branding. Richiede l'abilitazione della personalizzazione dell'organizzazione Microsoft Entra. Ad esempio:"CloudAssignedAadServerData": "{\"ZeroTouchConfig\":{\"CloudAssignedTenantUpn\":\"\",\"CloudAssignedTenantDomain\":\"tenant.onmicrosoft.com\"}} |
| CloudAssignedDeviceName | Stringa | Facoltativo | Nome assegnato automaticamente al computer. Questo nome segue la convenzione del modello di denominazione configurata nel profilo Windows Autopilot di Intune. È anche possibile specificare un nome esplicito. |
Creare il file JSON
Salvare il profilo di Windows Autopilot come file JSON in formato ASCII o ANSI. Per impostazione predefinita, Windows PowerShell usa il formato Unicode. Se si reindirizza l'output dei comandi a un file, specificare il formato del file. L'esempio di PowerShell seguente salva il file in formato ASCII.
I profili di Windows Autopilot vengono visualizzati in una sottocartella all'interno della cartella specificata dalla $targetDirectory variabile. Per impostazione predefinita, la variabile è C:\AutoPilot, ma è possibile modificarla in un'altra $targetDirectory posizione. La cartella usa il nome del profilo Windows Autopilot di Intune. Se sono presenti più profili Windows Autopilot, ogni profilo ha una propria sottocartella. In ogni cartella è presente un file JSON denominato AutopilotConfigurationFile.json.
Connect-MgGraph -Scopes "Device.ReadWrite.All", "DeviceManagementManagedDevices.ReadWrite.All", "DeviceManagementServiceConfig.ReadWrite.All", "Domain.ReadWrite.All", "Group.ReadWrite.All", "GroupMember.ReadWrite.All", "User.Read"
$AutopilotProfile = Get-AutopilotProfile
$targetDirectory = "C:\Autopilot"
$AutopilotProfile | ForEach-Object {
    New-Item -ItemType Directory -Path "$targetDirectory\$($_.displayName)"
    $_ | ConvertTo-AutopilotConfigurationJSON | Set-Content -Encoding Ascii "$targetDirectory\$($_.displayName)\AutopilotConfigurationFile.json"
}
Consiglio
Quando si usa il cmdlet Out-File di PowerShell per reindirizzare l'output JSON a un file, viene usata la codifica Unicode per impostazione predefinita. Questo cmdlet può anche troncare le righe lunghe. Usare il cmdlet Set-Content con il -Encoding ASCII parametro per impostare la codifica del testo corretta.
Importante
Il nome del file deve essere AutopilotConfigurationFile.json codificato come ASCII o ANSI.
È anche possibile salvare il profilo in un file di testo e modificarlo in Blocco note. In Blocco note, quando si sceglie Salva con nome, selezionare il tipo Salva come: Tutti i file, quindi selezionare ANSI per la codifica.
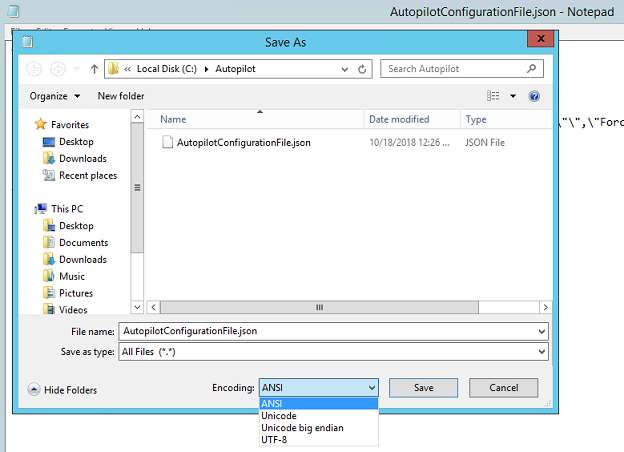
Dopo aver salvato il file, spostarlo in un percorso per un'origine pacchetto di Microsoft Configuration Manager.
Importante
Il file di configurazione può contenere un solo profilo. Puoi utilizzare più file di profilo JSON, ma ognuno deve essere denominato AutopilotConfigurationFile.json. Questo requisito è che la Configurazione guidata segua l'esperienza Windows Autopilot. Per usare più profili Windows Autopilot, creare pacchetti di Gestione configurazione separati.
La Configurazione guidata di Windows non segue l'esperienza Windows Autopilot se si salva il file con uno dei criteri seguenti:
- Codifica Unicode
- Codifica UTF-8
- Un nome file diverso da
AutopilotConfigurationFile.json
Creare un pacchetto contenente il file JSON
Nella console di Gestione configurazione vai all'area di lavoro Raccolta software , espandi Gestione applicazioni e seleziona il nodo Pacchetti .
Sulla barra multifunzione selezionare Crea pacchetto.
Nella Creazione guidata pacchetto e programma immettere i dettagli seguenti per il pacchetto:
- Nome: Configurazione di Windows Autopilot per dispositivi esistenti
- Selezionare Questo pacchetto contiene file di origine
-
Cartella di origine: specifica il percorso di rete UNC che contiene il
AutopilotConfigurationFile.jsonfile
Per altre informazioni, vedi Pacchetti e programmi in Gestione configurazione.
Per il programma, seleziona il tipo di programma: Non creare un programma.
Completare la procedura guidata.
Nota
Se modifichi le impostazioni del profilo Windows Autopilot gestito dall'utente in Intune, ricrea e aggiorna il file JSON. Dopo aver aggiornato il file JSON, ridistribuisci il pacchetto Gestione configurazione associato.
Creare una raccolta di destinazione
Nella console di Gestione configurazione passare all'area di lavoro Asset e conformità e selezionare il nodo Raccolte dispositivi .
Sulla barra multifunzione selezionare Crea, quindi Crea raccolta dispositivi. È anche possibile usare una raccolta esistente. Se si usa una raccolta esistente, passare alla sezione Creare una sequenza di attività .
Nella procedura guidata Creazione raccolta dispositivi, immettere i seguenti dettagli generali :
- Nome: Raccolta di Windows Autopilot per dispositivi esistenti
- Commento: aggiungere un commento facoltativo per descrivere ulteriormente la raccolta
- Limitazione della raccolta: Tutti i sistemi o, se lo si desidera, una raccolta alternativa.
Nella pagina Regole di appartenenza selezionare Aggiungi regola. Specifica una regola di raccolta diretta o basata su query per aggiungere i dispositivi Windows di destinazione alla nuova raccolta.
Ad esempio, se il nome host del computer da cancellare e ricaricare è
PC-01, e Name è l'attributo:Selezionare Aggiungi regola, selezionare Regola diretta per aprire la Creazione guidata regola di appartenenza diretta e selezionare Avanti nella pagina iniziale.
Nella pagina Cerca risorse immettere PC-01 come valore.
Selezionare Avanti e selezionare PC-01 in Risorse.
Completare la procedura guidata con le impostazioni predefinite.
Per altre informazioni, vedere Come creare raccolte in Gestione configurazione.
Creare una sequenza delle attività
Nella console di Gestione configurazione vai all'area di lavoro Raccolta software , espandi Sistemi operativi e seleziona il nodo Sequenze di attività .
Sulla barra multifunzione Home selezionare Crea sequenza di attività.
In Crea nuova sequenza di attività selezionare l'opzione Distribuisci Windows Autopilot per i dispositivi esistenti.
In Informazioni sulla sequenza di attività specificare le informazioni seguenti:
- Un nome per la sequenza di attività. Ad esempio, Windows Autopilot per i dispositivi esistenti.
- Facoltativamente, aggiungere una descrizione per descrivere meglio la sequenza di attività.
- Selezionare un'immagine di avvio. Per altre informazioni sulle versioni dell'immagine di avvio supportate, vedere Supporto per Windows ADK in Gestione configurazione.
In Installa Windows selezionare il pacchetto di immagini Windows. Configura quindi le impostazioni seguenti:
Indice immagine: selezionare Enterprise, Education o Professional, in base alle esigenze dell'organizzazione.
Abilitare l'opzione per partizionare e formattare il computer di destinazione prima di installare il sistema operativo.
Configurare la sequenza di attività per l'uso con Bitlocker: se si abilita questa opzione, la sequenza di attività include i passaggi necessari per abilitare BitLocker.
Codice Product Key: se devi specificare un codice Product Key per l'attivazione di Windows, immettilo qui.
Seleziona una delle opzioni seguenti per configurare l'account amministratore locale in Windows:
- Generare in modo casuale la password dell'amministratore locale e disabilitare l'account in tutte le piattaforme di supporto (scelta consigliata)
- Abilita l'account e specifica la password dell'amministratore locale
In Installa il client di Gestione configurazione aggiungi tutte le proprietà di installazione del client di Gestione configurazione necessarie per l'ambiente.
Ad esempio, poiché il dispositivo è un dispositivo del gruppo di lavoro e non aggiunto a un dominio durante la sequenza di attività Windows Autopilot per i dispositivi esistenti, potrebbero essere necessari i parametri SMSMP o SMSMPLIST per eseguire determinate attività, ad esempio le attività Installa applicazione o Installa aggiornamenti software .
In Includi aggiornamenti selezionare l'opzione Non installare alcun aggiornamento software.
In Installa applicazioni, facoltativamente selezionare le applicazioni da installare durante la sequenza di attività. Tuttavia, per rispecchiare l'approccio dell'immagine della firma con questo scenario, Microsoft consiglia di applicare tutte le applicazioni e le configurazioni da Microsoft Intune o dalla co-gestione di Gestione configurazione dopo il provisioning del dispositivo con Windows Autopilot. Questo processo offre un'esperienza coerente tra gli utenti che ricevono nuovi dispositivi e quelli che usano Windows Autopilot per i dispositivi esistenti.
In Preparazione del sistema selezionare il pacchetto che include il file di configurazione di Windows Autopilot. Per impostazione predefinita, la sequenza di attività riavvia il computer dopo l'esecuzione di Windows Sysprep. È anche possibile selezionare l'opzione Arresta il computer al termine di questa sequenza di attività. Questa opzione consente di preparare un dispositivo e quindi consegnarlo a un utente per un'esperienza coerente di Windows Autopilot.
Completare la procedura guidata.
La sequenza di attività di Windows Autopilot per i dispositivi esistenti genera l'aggiunta di un dispositivo a Microsoft Entra ID.
Nota
Per la sequenza di attività di Windows Autopilot per i dispositivi esistenti, la procedura guidata Crea sequenza di attività ignora intenzionalmente la configurazione e l'aggiunta dell'attività Applica impostazioni di rete . Se non specifichi l'attività Applica impostazioni di rete in una sequenza di attività, viene usato il comportamento predefinito di Windows, che consiste nell'partecipare a un gruppo di lavoro.
La sequenza di attività di Windows Autopilot per dispositivi esistenti esegue il passaggio Preparare Windows per l'acquisizione , che usa lo strumento Preparazione sistema Windows (Sysprep). Se il dispositivo viene aggiunto a un dominio, Sysprep ha esito negativo, quindi la sequenza di attività di Windows Autopilot per dispositivi esistenti viene aggiunta a un gruppo di lavoro. Per questo motivo, non è necessario aggiungere l'attività Applica impostazioni di rete a una sequenza di attività di Windows Autopilot per i dispositivi esistenti.
Per altre informazioni sulla creazione della sequenza di attività, incluse informazioni su altre opzioni della procedura guidata, vedere Creare una sequenza di attività per installare un sistema operativo.
Se visualizzi la sequenza di attività, è simile alla sequenza di attività predefinita per applicare un'immagine del sistema operativo esistente. Questa sequenza di attività include i passaggi aggiuntivi seguenti:
Applicare la configurazione di Windows Autopilot: questo passaggio applica il file di configurazione di Windows Autopilot dal pacchetto specificato. Non è un nuovo tipo di passo. Per copiare il file, è un passaggio della riga di comando Esegui .
Preparare Windows per l'acquisizione: questo passaggio esegue Windows Sysprep e ha l'impostazione per arrestare il computer dopo l'esecuzione di questa azione. Per ulteriori informazioni, vedi Preparare Windows per l'acquisizione.
Per altre informazioni sulla modifica della sequenza di attività, vedere Usare l'editor della sequenza di attività e i passaggi della sequenza di attività.
Nota
Il passaggio Preparazione di Windows per l'acquisizione elimina il AutopilotConfigurationFile.json file. Per altre informazioni e una soluzione alternativa, vedere Modificare la sequenza di attività per tenere conto della configurazione della riga di comando di Sysprep e di Windows Autopilot - Problemi noti: Windows Autopilot per i dispositivi esistenti non funziona.
Per assicurarsi che venga eseguito il backup dei dati dell'utente prima dell'aggiornamento di Windows, usare OneDrive per lo spostamento delle cartelle note aziendali o dell'istituto di istruzione.
Distribuire contenuti ai punti di distribuzione
Quindi, distribuire tutto il contenuto necessario per la sequenza di attività ai punti di distribuzione.
Selezionare la sequenza di attività Windows Autopilot per i dispositivi esistenti . Sulla barra multifunzione selezionare Distribuisci contenuto.
Nella pagina Specificare la destinazione del contenuto , selezionare Aggiungi per specificare un punto di distribuzione o un gruppo di punti di distribuzione.
Specificare le destinazioni del contenuto che consentono ai dispositivi di ottenere il contenuto.
Dopo aver specificato la distribuzione del contenuto, completare la procedura guidata.
Per altre informazioni, vedere Gestire sequenze di attività per automatizzare le attività.
Distribuire la sequenza di attività di Windows Autopilot
Selezionare la sequenza di attività Windows Autopilot per i dispositivi esistenti . Sulla barra multifunzione selezionare Distribuisci.
Nella Distribuzione guidata software specificare i dettagli seguenti:
Generale
Sequenza di attività: Windows Autopilot per i dispositivi esistenti
Raccolta: raccolta di Windows Autopilot per i dispositivi esistenti
Impostazioni di distribuzione
Azione: Installa.
Scopo: Disponibile.
Rendere disponibile a quanto segue: Solo client di Gestione configurazione.
Nota
Seleziona l'opzione pertinente per il contesto del test. Se nel client di destinazione non è installato l'agente di Gestione configurazione o Windows, devi avviare la sequenza di attività usando PXE o i supporti di avvio.
Pianificazione
- Impostare un orario per quando questa distribuzione diventa disponibile.
Esperienza utente
- Selezionare Mostra stato sequenza di attività.
Punti di distribuzione
- Opzioni di distribuzione: scarica il contenuto in locale quando necessario per la sequenza di attività in esecuzione.
Completare la procedura guidata.
Completare il processo di distribuzione
Nel dispositivo Windows di destinazione, passare al menu Start , immettere
Software Centere aprirlo.Nella raccolta software, in Sistemi operativi, selezionare Windows Autopilot per i dispositivi esistenti, quindi selezionare Installa.
La sequenza di attività viene eseguita ed esegue le azioni seguenti:
Scarica contenuto.
Riavvia il dispositivo in WinPE.
Formatta l'unità.
Installa Windows dall'immagine del sistema operativo specificata.
Prepara per Windows Autopilot.
Al termine della sequenza di attività, il dispositivo viene avviato nella Configurazione guidata per l'esperienza Windows Autopilot:
Nota
Se i dispositivi devono essere aggiunti ad Active Directory come parte di uno scenario di aggiunta ibrida Microsoft Entra, non usare la sequenza di attività e l'attività Applica impostazioni di rete . Creare invece un profilo di configurazione del dispositivo Aggiunta a un dominio . Poiché non è disponibile alcun oggetto dispositivo Microsoft Entra che consenta al computer di eseguire la destinazione basata sul gruppo, assegnare il profilo a Tutti i dispositivi. Per altre informazioni, vedere Modalità guidata dall'utente per l'unione ibrida Microsoft Entra.
Registrare il dispositivo per Windows Autopilot
I dispositivi di cui è stato eseguito il provisioning con Windows Autopilot ricevono l'esperienza guidata di Configurazione guidata di Windows Autopilot solo al primo avvio.
Dopo l'aggiornamento di Windows in un dispositivo esistente, assicurarsi di registrare il dispositivo in modo che disponga dell'esperienza Windows Autopilot quando il PC viene reimpostato. La registrazione automatica può essere abilitata per un dispositivo usando l'impostazione Converti tutti i dispositivi di destinazione in Autopilot nel profilo Autopilot di Windows assegnato a un gruppo di cui il dispositivo è membro. Per altre informazioni, vedere Creare un profilo di distribuzione di Windows Autopilot.
Vedere anche Aggiunta di dispositivi a Windows Autopilot.
Nota
- In genere, il dispositivo di destinazione non viene registrato con il servizio Windows Autopilot. Se il dispositivo è già registrato, il profilo assegnato avrà la precedenza. Il profilo Windows Autopilot per i dispositivi esistenti si applica solo se il profilo online scade.
Quando viene applicato il profilo assegnato, la proprietà enrollmentProfileName dell'oggetto dispositivo in Microsoft Intune e Microsoft Entra ID corrispondono al nome del profilo Windows Autopilot.
Quando viene applicato il profilo Windows Autopilot per i dispositivi esistenti, la proprietà enrollmentProfileName dell'oggetto dispositivo in Microsoft Intune e Microsoft Entra ID sono OffilineAutoPilotProfile-ZtdCorrelationId<>.
Come velocizzare il processo di distribuzione
Per accelerare il processo di distribuzione, vedi Distribuzione di Windows Autopilot per i dispositivi esistenti: Accelerare il processo di distribuzionedell'esercitazione Windows Autopilot.
Esercitazione
Per un'esercitazione dettagliata sulla configurazione di Windows Autopilot per i dispositivi esistenti, vedere Esercitazione dettagliata per la distribuzione di Windows Autopilot per i dispositivi esistenti in Intune e Gestione configurazione.