Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
I criteri di Prevenzione della perdita dei dati Microsoft Purview (DLP) possono essere configurati per generare avvisi quando vengono soddisfatte le condizioni in una regola. Gli avvisi sono configurati nelle regole dei criteri di prevenzione della perdita dei dati.
Per una breve panoramica degli avvisi, vedi:
Questo articolo include i dettagli sulle licenze e le autorizzazioni e altre informazioni cruciali necessarie quando si usano gli avvisi.
Gli avvisi DLP possono essere analizzati e gestiti nel dashboard di Microsoft Defender XDR e nel portale Microsoft Purview. La dashboard di Microsoft Defender XDR è la posizione consigliata per analizzare e gestire gli avvisi DLP. Il portale di Microsoft Purview è il percorso consigliato per la creazione e la modifica di criteri di prevenzione della perdita dei dati.
Consiglio
Inizia a usare Microsoft Security Copilot per esplorare nuovi modi per lavorare in modo più intelligente e veloce usando la potenza dell'intelligenza artificiale. Altre informazioni su Microsoft Security Copilot in Microsoft Purview.
Tipi di avvisi DLP
Gli avvisi possono essere inviati ogni volta che un'attività corrisponde a una regola oppure possono essere aggregati per ridurre il rumore. Esistono due tipi di avvisi che è possibile configurare nei criteri DLP.
Avvisi per eventi singoli Gli avvisi per eventi singoli vengono in genere usati nei criteri che monitorano gli eventi altamente sensibili che si verificano in un volume ridotto, ad esempio un singolo messaggio di posta elettronica con 10 o più numeri di carta di credito dei clienti inviati all'esterno dell'organizzazione. Per impostazione predefinita, quando gli eventi di una singola regola si verificano in una finestra di un minuto l'uno dall'altro, vengono aggregati per la licenza E5 e 15 minuti per la licenza E3. In anteprima, gli avvisi a evento singolo possono essere aggregati in base a ogni regola per utente. Questa operazione è denominata aggregazione degli avvisi basata su utenti e regole.
Gli avvisi di eventi aggregati vengono in genere usati nei criteri che monitorano gli eventi che si verificano in un volume maggiore in un periodo di tempo. Ad esempio, un avviso aggregato può essere attivato quando 10 singoli messaggi e-mail, ognuno con un numero di carta di credito del cliente, vengono inviati all'esterno dell'organizzazione nell'arco di 48 ore.
Prima di iniziare
Prima di iniziare, verificare di avere questi prerequisiti:
Licenze per le opzioni di configurazione degli avvisi
I requisiti di licenza seguenti si applicano a ogni opzione di configurazione degli avvisi:
- Configurazione di avvisi per evento singolo: tutte le organizzazioni con un abbonamento DLP (E1, E3, E5, F1, G1, E3, G3, E5, G5) possono configurare i criteri per generare un avviso ogni volta che si verifica un'attività di attivazione.
-
Configurazione aggregata degli avvisi: Per configurare criteri di avviso aggregati in base a una soglia, è necessario disporre delle configurazioni seguenti:
- Un abbonamento A5
- Un abbonamento E5 o G5
- Un abbonamento E1, F1 o G1 oppure un abbonamento E3 o G3 che include una delle seguenti funzionalità:
- Office 365 Advanced Threat Protection (Piano 2)
- Famiglia di prodotti Microsoft Purview (precedentemente nota come Microsoft 365 E5 Compliance)
- Licenza per componenti aggiuntivi di Microsoft 365 eDiscovery e Audit
I clienti che usano la prevenzione della perdita dei dati degli endpoint e che sono idonei per la prevenzione della perdita dei dati degli endpoint vedranno gli avvisi dei criteri di prevenzione della perdita dei dati degli endpoint e gli avvisi dei criteri di prevenzione della perdita dei dati di Teams nel dashboard di gestione degli avvisi di prevenzione della perdita di dati.
Ruoli e gruppi di ruoli
Se si desidera visualizzare il dashboard di gestione degli avvisi di prevenzione della perdita dei dati o modificare le opzioni di configurazione degli avvisi in un criterio di prevenzione della perdita dei dati, è necessario essere membri di uno di questi gruppi di ruoli:
- Amministratore di conformità
- Amministratore dati di conformità
- Amministratore della sicurezza
- Operatore della sicurezza
- Ruolo con autorizzazioni di lettura per la sicurezza
- Amministratore di Information Protection
- Analista di Information Protection
- Investigatore di Information Protection
Per altre informazioni su questi gruppi di ruoli, vedere Autorizzazioni nel portale di Microsoft Purview
Ecco un elenco dei gruppi di ruoli applicabili. Per altre informazioni su questi gruppi di ruoli, vedere Autorizzazioni nel portale di Microsoft Purview.
- Azure Information Protection
- Amministratori di Information Protection
- Analisti di Information Protection
- Investigatori di Information Protection
Per accedere al dashboard di gestione degli avvisi DLP, è necessario il ruolo Gestione avvisi e uno di questi due ruoli:
- Gestione della conformità DLP
- Gestione della conformità di View-Only DLP
Per accedere alla funzionalità Anteprima contenuto e alle funzionalità Contenuti sensibili corrispondenti e contesto, è necessario essere membri del gruppo di ruoli Visualizzatore contenuto di Esplora contenuto , a cui è preassegnato il ruolo Visualizzatore contenuto classificazione dati.
Consiglio
Se l'amministratore richiede l'accesso agli avvisi ma non alle informazioni contestuali/riservate, è possibile creare e assegnare un ruolo personalizzato che non includa l'autorizzazione Visualizzatore contenuto per la classificazione dei dati.
Configurare gli avvisi di prevenzione della perdita dei dati
Per informazioni su come configurare un avviso nel criterio DLP, vedere Creare e distribuire criteri di prevenzione della perdita dei dati. Esistono esperienze diverse di configurazione degli avvisi a seconda della licenza.
Nota
La generazione di avvisi dopo la configurazione o la modifica di avvisi esistenti in un criterio DLP può richiedere fino a 3 ore.
Un'e-mail di avviso, un'e-mail di report dell'incidente e una notifica all'utente verranno inviate una sola volta per ogni documento. Se un documento con la condizione Contenuto condiviso viene condiviso due volte, ci sarà comunque una sola notifica.
Configurazione degli avvisi di evento aggregato
Se si dispone di una licenza per le opzioni di configurazione degli avvisi aggregati, verranno visualizzate le opzioni per generare avvisi per ogni corrispondenza di regola, quando vengono soddisfatte le soglie ed entro un intervallo di tempo definito quando si crea o si modifica un criterio DLP.
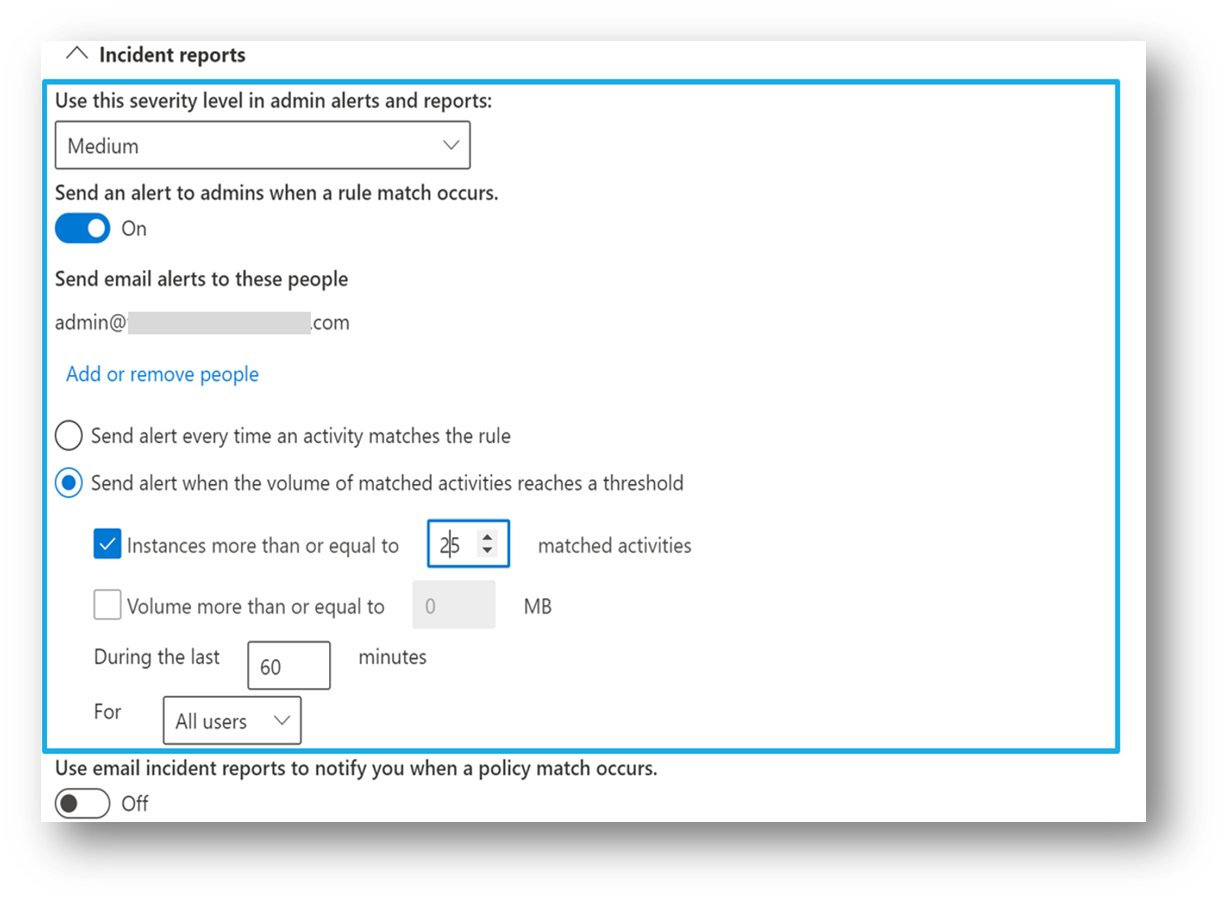
Questa configurazione consente di configurare un criterio per generare un avviso:
- Ogni volta che un'attività soddisfa le condizioni in una regola per l'aggregazione predefinita basata su una regola o per l'aggregazione basata su utenti e regole.
- Quando la soglia definita viene raggiunta o superata in base al numero di corrispondenze o al volume di o al volume di dati esfiltrati
- Per le attività che soddisfano i criteri definiti all'interno di un intervallo di tempo specifico
Configurazione di un singolo avviso di evento
Se hai una licenza per le opzioni di configurazione degli avvisi per eventi singoli, vedrai le impostazioni degli avvisi per eventi singoli quando crei o modifichi un criterio DLP. Usare questa opzione per creare un avviso che viene generato ogni volta che si verifica una corrispondenza di una regola DLP.
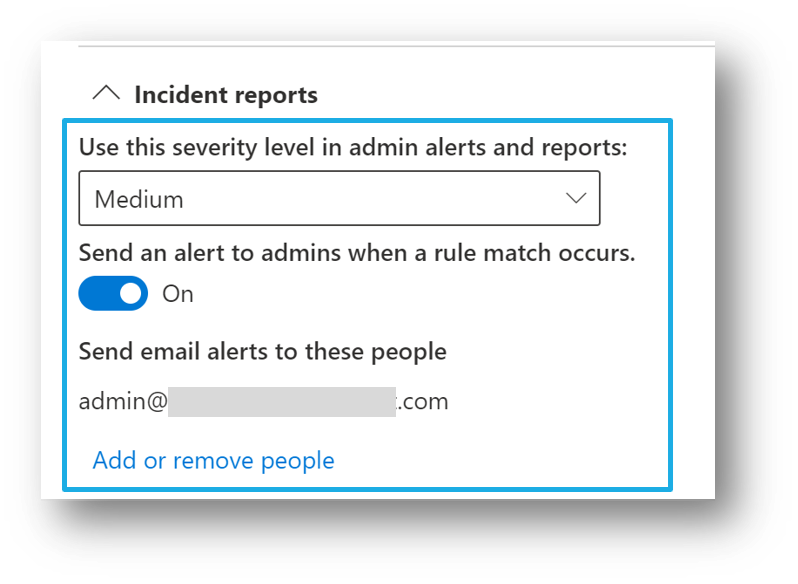
Aggregazione di avvisi basata su utenti e regole (anteprima)
Quando si abilita l'aggregazione degli avvisi basati sull'utente nell'impostazione DLP a livello di tenant, gli avvisi di eventi singoli vengono aggregati in base agli utenti. Gli eventi di corrispondenza delle regole devono verificarsi entro la finestra temporale configurabile (15, 30, 45 e 60 minuti). Gli avvisi vengono generati per ogni evento di corrispondenza delle regole per utente.
Confrontare le opzioni di aggregazione degli avvisi
| Voglio che DLP ... | Finestra temporale | Tipo di aggregazione | Note |
|---|---|---|---|
| ... Genera un singolo avviso quando un messaggio di posta elettronica contenente informazioni sulla carta di credito viene inviato da un numero qualsiasi di utenti. | Queste finestre non sono configurabili dall'amministratore-E5 : 60 secondi-E3 : 15 minuti |
- L'aggregazione degli avvisi basata sull'utente è disattivata a livello di tenant. - L'aggregazione di un singolo evento di avviso è configurata a livello di regola ed è disponibile se la corrispondenza si verifica entro l'intervallo di tempo. - Aggregare le corrispondenze delle regole DLP di più utenti in un unico avviso. |
- Si applica a più utenti per una regola. |
| ... Genera un avviso per ogni mittente di posta elettronica quando viene inviato un messaggio contenente informazioni sulla carta di credito. | Questo intervallo di tempo è configurabile dall'amministratore a livello di tenant. - 15 - 60 minuti |
- L'aggregazione degli avvisi basata sull'utente è attivata a livello di tenant.
- Aggregazione di avvisi di eventi singoli configurata a livello di regola. - Aggregare le corrispondenze delle regole DLP per singolo utente in un unico avviso. |
- Per utente singolo per regola.
- Aspettatevi un aumento del volume degli avvisi. - Se l'avviso viene chiuso entro l'intervallo di tempo di aggregazione e si verifica una nuova corrispondenza per lo stesso utente e la stessa regola, la nuova corrispondenza della regola verrà aggregata nello stesso avviso. |
| ... per generare un avviso quando più di 100 file sensibili sono accessibili da più di 100 utenti entro 60 minuti. | - Configurato a livello di regola, 60-999 minuti. | - Aggregazione basata su soglia: le regole DLP aggregate corrispondono in base al numero di corrispondenze. - Aggregazione degli avvisi basata sull'utente non applicabile. |
- pivot sulle regole - Usalo per più utenti per una regola. - Funziona solo per l'opzione Tutti gli utenti . |
| ... per generare un avviso quando più di 25 MB di dati vengono esfiltrati da più utenti entro 60 minuti. | Configurato a livello di regola, 60-999 minuti. | - Aggregazione basata su soglia basata sul volume di dati. - Aggregazione degli avvisi basata sull'utente non applicabile. |
- pivot sulle regole - Usalo per più utenti per una regola. - Funziona solo per l'opzione Tutti gli utenti . |
Tipi di eventi di avviso DLP
Ecco alcuni degli eventi associati a un avviso. Nel dashboard degli avvisi puoi scegliere un evento specifico per visualizzarne i dettagli.
Rivedere i dettagli dell'evento
La tabella seguente descrive i dettagli dell'evento visualizzati per gli eventi di avviso.
| Nome della proprietà | Descrizione | Tipi di evento |
|---|---|---|
| ID | ID univoco associato all'evento | Tutti gli eventi |
| Posizione | Carico di lavoro in cui è stato rilevato l'evento | Tutti gli eventi |
| Tempo di attività | ora dell'attività dell'utente che corrispondeva ai criteri del criterio di prevenzione della perdita dei dati |
Esaminare le entità interessate in un avviso
Nella tabella seguente sono elencate le entità che possono essere associate a un evento di avviso DLP.
| Nome della proprietà | Descrizione | Tipi di evento |
|---|---|---|
| utente | Utente che ha eseguito l'azione che ha causato la corrispondenza dei criteri | Tutti gli eventi |
| nome host | nome host del computer in cui si è verificata la corrispondenza dei criteri DLP | Eventi del dispositivo |
| Indirizzo IP | Indirizzo IP del computer in cui si è verificata la corrispondenza dei criteri DLP | Eventi del dispositivo |
| SHA1 | Hash SHA-1 del file | Eventi del dispositivo |
| SHA256 | Hash SHA-256 del file | Eventi del dispositivo |
| ID dispositivo MDATP | ID MDATP dispositivo endpoint | |
| dimensioni del file | Dimensioni del file | SharePoint, OneDrive e gli eventi del dispositivo |
| percorso file | Percorso assoluto dell'elemento coinvolto nella corrispondenza dei criteri di prevenzione della perdita di dati | Eventi di SharePoint, OneDrive e dispositivi |
| Destinatari della posta elettronica | se l'elemento riservato di un messaggio di posta elettronica corrisponde ai criteri di prevenzione della perdita dei dati, questo campo include i destinatari del messaggio | Eventi di Exchange |
| oggetto del messaggio di posta elettronica | Oggetto del messaggio di posta elettronica corrispondente ai criteri DLP | Eventi di Exchange |
| Allegati di posta elettronica | nomi degli allegati nel messaggio di posta elettronica che corrispondevano al criterio DLP | Eventi di Exchange |
| Proprietario del sito | Nome del proprietario del sito | Eventi di SharePoint e OneDrive |
| URL del sito | pieno dell'URL del sito di SharePoint o OneDrive in cui si è verificata la corrispondenza dei criteri DLP | Eventi di SharePoint e OneDrive |
| file creato | ora di creazione del file che corrispondeva al criterio di prevenzione della perdita dei dati | Eventi di SharePoint e OneDrive |
| Ultima modifica del file | l'ultima volta in cui è stato modificato il file che corrispondeva ai criteri DLP | Eventi di SharePoint e OneDrive |
| dimensioni del file | dimensioni del file corrispondente al criterio di prevenzione della perdita dei dati | Eventi di SharePoint e OneDrive |
| proprietario del file | proprietario del file che corrispondeva ai criteri di prevenzione della perdita dei dati | Eventi di SharePoint e OneDrive |
Esaminare i dettagli dei criteri per un avviso
Nella tabella seguente vengono descritti i dettagli relativi ai criteri disponibili per gli eventi di avviso.
| Nome della proprietà | Descrizione | Tipi di evento |
|---|---|---|
| Criteri di prevenzione della perdita dei dati corrispondenti | Nome del criterio DLP corrispondente | Tutti gli eventi |
| Regola corrispondente | Nome della regola del criterio DLP corrispondente | Tutti gli eventi |
| Tipi di informazioni sensibili rilevati | SIT rilevati come parte della corrispondenza dei criteri DLP | Tutti gli eventi |
| azioni intraprese | azioni intraprese che hanno causato la corrispondenza dei criteri DLP | Tutti gli eventi |
| Azione di violazione | azione sul dispositivo endpoint che ha generato l'avviso DLP | Eventi del dispositivo |
| Criterio utente ignorato | L'utente ha eseguito l'override del criterio tramite un suggerimento per i criteri | Tutti gli eventi |
| Usare la giustificazione della sostituzione | Testo del motivo fornito dall'utente per l'override | Tutti gli eventi |
Importante
La configurazione dei criteri di conservazione dei log di controllo dell'organizzazione controlla per quanto tempo un avviso rimane visibile nella console. Per altre informazioni, vedere Gestire i criteri di conservazione dei log di controllo.
Vedere anche
- Avvisi nei criteri di prevenzione della perdita dei dati: descrive gli avvisi nel contesto di un criterio di prevenzione della perdita dei dati.
- Introduzione agli avvisi di prevenzione della perdita dei dati: illustra le licenze, le autorizzazioni e i prerequisiti necessari per gli avvisi DLP e i dettagli di riferimento per gli avvisi.
- Creare e distribuire criteri di prevenzione della perdita dei dati: include indicazioni sulla configurazione degli avvisi nel contesto della creazione di un criterio DLP.
- Informazioni sull'analisi degli avvisi di prevenzione della perdita dei dati: Vengono illustrati i vari metodi per analizzare gli avvisi DLP.
- Analizzare gli eventi imprevisti di perdita di dati con Microsoft Defender XDR: come analizzare gli avvisi DLP nel portale di Microsoft Defender.