Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
La Valutazione Zero Trust è un modulo PowerShell della community che controlla il tenant Microsoft 365 e la configurazione di Azure in base alle raccomandazioni di sicurezza. Usare i report per esaminare i risultati e pianificare miglioramenti in sette pilastri Zero Trust.
La valutazione non esegue la correzione. Raccoglie i dati di configurazione e produce report locali che consentono di decidere cosa gestire.
Perché eseguire questa valutazione?
Il confronto manuale della configurazione del tenant con le linee guida per la sicurezza può richiedere molto tempo. La valutazione automatizza questi controlli e mostra in quali punti la configurazione è in linea con le raccomandazioni e in quali è necessario approfondire.
Il report comprende risultati, filtri per rischio e stato e linee guida di supporto. Esaminare i controlli e gli errori ignorati, nonché i controlli superati e non riusciti: l'accesso, i servizi o le licenze mancanti possono lasciare parte dell'ambiente non valutata.
Per indicazioni sull'interpretazione dei report, vedere Esaminare i risultati della valutazione.
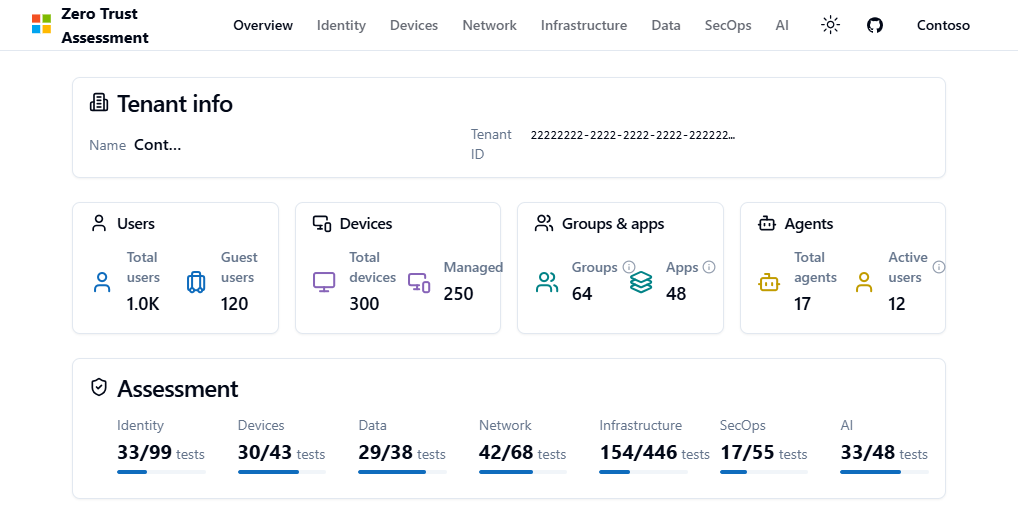
Pilastri supportati
L'esecuzione predefinita corrente include tutti e sette i pilastri. Usare le linee guida collegate e i riepiloghi di copertura per pianificare la valutazione.
| Pilastro | Linee guida o copertura |
|---|---|
| Identità | Configurare Microsoft Entra per una maggiore sicurezza. |
| Dispositivi | Configura Microsoft Intune per una maggiore sicurezza. |
| Network | Applicare principi Zero Trust alle reti Azure. |
| Dati | Configurare Microsoft Purview per una maggiore sicurezza. |
| Infrastruttura | Ambito di valutazione dell'infrastruttura. |
| Operazioni di sicurezza (SecOps) | Copertura della valutazione delle operazioni di sicurezza. |
| AI | Configurare la sicurezza delle identità dell'agente. |
Infrastructure
I risultati dell'infrastruttura usano le raccomandazioni di Microsoft Defender per il cloud. La valutazione include solo sottoscrizioni Azure accessibili contrassegnate con ZeroTrustAssessment:Infrastructure. Se non esiste alcuna sottoscrizione corrispondente, la valutazione viene saltata anziché superata. Vedi Ambito dell'infrastruttura.
Operazioni per la sicurezza (SecOps)
L'esecuzione predefinita include SecOps. Le connessioni Azure supportano le valutazioni SecOps, Infrastructure e Network, non solo i controlli di audit e di esportazione dei log di accesso/sign-in. Disporre il pertinente accesso ai servizi e alle risorse ed esaminare i controlli o gli errori di autorizzazione ignorati prima di considerare l'esecuzione come completata.
Funzionamento della valutazione
La valutazione separa le connessioni al servizio, l'esecuzione della valutazione e la revisione del report:
- Connettersi ai servizi da valutare. Ogni servizio ha i propri requisiti di autenticazione e autorizzazione.
- Eseguire la valutazione per raccogliere i dati e valutare i controlli selezionati.
- Esaminate i report locali, analizzate la copertura incompleta e utilizzate i risultati per pianificare gli interventi di miglioramento. È anche possibile importare il codice JSON generato in Zero Trust Workshop.
I report, le esportazioni e la diagnostica possono contenere informazioni personali e di configurazione del tenant sensibili. Esaminare la gestione dei dati e i dati di telemetria prima di eseguire la valutazione.
Prima di connettersi, vedere Esaminare le autorizzazioni e i ruoli per identificare i requisiti di accesso per la valutazione.
Versioni di sorgente e pacchetto
Questi articoli trattano il sorgente di sviluppo. I pacchetti pubblicati possono variare. Controllare la cronologia delle release e la guida della versione installata prima di fare affidamento su una dipendenza, un parametro o un'autorizzazione specifici di una versione.
La versione 2.6.0 ha introdotto il report riprogettato e tutti e sette i pilastri predefiniti. Le modifiche di origine successive includono le dipendenze aggiornate e l'ambito AttackSimulation.Read.All . L'installazione di un pacchetto prerelease e l'uso dell'opzione -Preview della valutazione sono scelte separate.
Open source e trasparente
I dipendenti Microsoft mantengono la valutazione come progetto della community. Non è un prodotto Microsoft ufficiale e Microsoft lo fornisce così com'è, senza supporto tramite un programma o un servizio di supporto Microsoft.
Esaminare il codice sorgente di PowerShell e i criteri di supporto. Per ricevere aiuto dalla community, vedere Segnalare un problema o inviare commenti e suggerimenti.