Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Zero Trust offre una base moderna per la sicurezza per progettare, implementare e gestire la sicurezza in un'organizzazione. Consente alle organizzazioni di operare in modo sicuro in ambienti complessi in cui utenti, dispositivi, applicazioni, carichi di lavoro, dati e infrastrutture sono distribuiti tra confini organizzativi e tecnologici.
Zero Trust viene spesso riepilogato come "non fidarsi mai, verificare sempre". Questa frase è un promemoria utile per non concedere l'accesso o presumere che qualcosa sia sicuro esclusivamente a causa della posizione, della proprietà o della fiducia precedente. In pratica, Zero Trust significa prendere decisioni di sicurezza in modo esplicito, usando informazioni di contesto e rischio disponibili, limitando privilegi e dipendenze non necessari e progettando per la possibilità di compromissione.
Queste idee vanno oltre le singole decisioni di accesso. Influenzano il modo in cui le organizzazioni progettano architetture, proteggono gli asset, gestiscono controlli di sicurezza, monitorano gli ambienti, rispondono alle minacce e limitano l'impatto quando qualcosa viene compromesso.
Principi zero trust
Microsoft Zero Trust indicazioni usa tre principi che guidano le decisioni di sicurezza in tutta l'organizzazione e nei controlli di sicurezza relativi a intelligenza artificiale, identità, dispositivi, applicazioni, carichi di lavoro, dati, infrastruttura, reti.
| Principio | Applicazione |
|---|---|
| Presumere una compromissione(in precedenza denominata presumere una compromissione) | Progettare e operare sulla previsione che gli utenti malintenzionati possano ottenere l'accesso a parte dell'ambiente. Limitare l'impatto potenziale e supportare il rilevamento rapido, la risposta e il ripristino. |
| Verificare in modo esplicito | Prendere decisioni relative alla sicurezza e all'accesso usando identità, dispositivo, risorsa, ambiente, comportamento e segnali di rischio invece di basarsi sulla fiducia implicita. |
| Usare l'accesso con privilegi minimi | Limita le relazioni di accesso e controllo a ciò che è necessario, solo per il tempo necessario, riducendo l'esposizione non necessaria e l'impatto potenziale. |
Nel loro insieme, questi principi aiutano le organizzazioni a prendere decisioni di fiducia consapevoli anziché accordare fiducia automaticamente in base alla posizione nella rete, ai confini organizzativi o alle interazioni precedenti.
Risultati di Zero Trust
Se applicato in modo coerente, Zero Trust porta a risultati di sicurezza chiari, coerenti e misurabili che sostituiscono i tradizionali modelli "trust-by-default" con "trust-by-exception".
Questo produce diversi risultati importanti per la sicurezza:
- Le decisioni di attendibilità sono esplicite e consapevoli del contesto: le decisioni sulla sicurezza usano contesto e dati di telemetria pertinenti anziché basarsi sulla posizione o su altri indicatori impliciti di attendibilità.
- L'accesso è condizionale e temporaneo: le autorizzazioni e le relazioni di controllo sono limitate a ciò che gli utenti, i carichi di lavoro e i sistemi devono eseguire le funzioni previste.
- I privilegi possono adattarsi al cambiare delle condizioni: le decisioni relative all'accesso e alla sicurezza possono essere rivalutate quando cambiano l'identità, il dispositivo, il comportamento, l'ambiente o i livelli di rischio.
- Il potenziale impatto è ridotto: la segmentazione, il privilegio minimo e le relazioni di controllo vincolate limitano la distanza che un attaccante può percorrere dopo la compromissione.
- I controlli di sicurezza operano in tutti gli ambienti: i principi e i controlli si applicano ai sistemi locali, alle piattaforme cloud, alle applicazioni SaaS, agli ambienti operativi e ai carichi di lavoro di intelligenza artificiale.
- Il rilevamento, la risposta e il ripristino fanno parte della progettazione: le organizzazioni monitorano eventuali compromissioni e si preparano a contenere, correggere e recuperare quando i controlli preventivi non arrestano un attacco.
Zero Trust pertanto non è un'aspettativa che la compromissione possa sempre essere impedita. Combina la prevenzione con la preparazione deliberata per rilevare e limitare la compromissione quando si verifica.
Zero Trust e il concetto di security graph
Un grafo è un modello di entità (nodi) e le relative relazioni. Un grafico di sicurezza consente ai team di comprendere quali entità possono accedere o controllare altre entità, ad esempio utenti, dispositivi, app, identità e risorse.
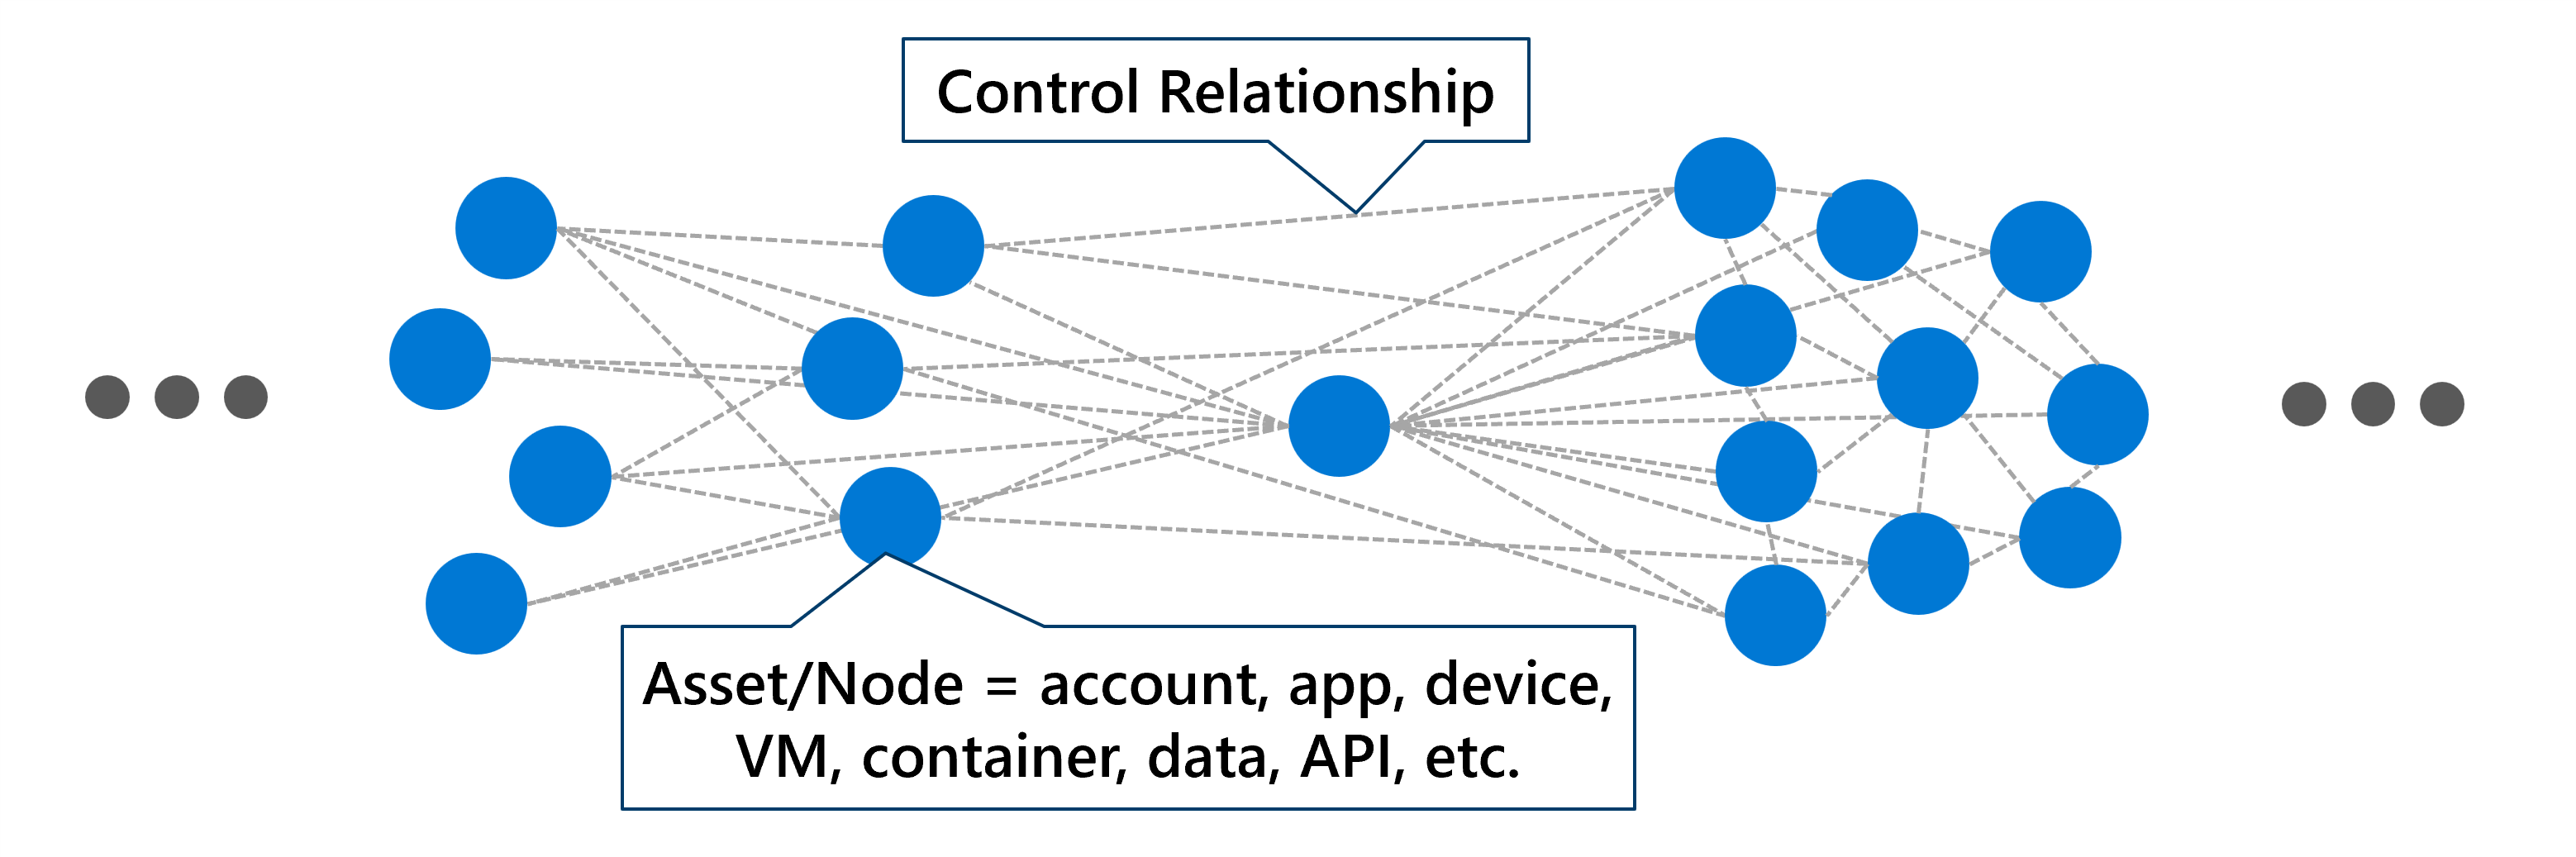
Gli attori delle minacce abusano di queste relazioni di controllo durante gli attacchi. Nella maggior parte degli attacchi, gli avversari si muovono attraverso le relazioni esistenti anziché violare direttamente ogni misura di controllo. Se un'entità upstream viene compromessa, anche le entità downstream che controllano possono essere compromesse.
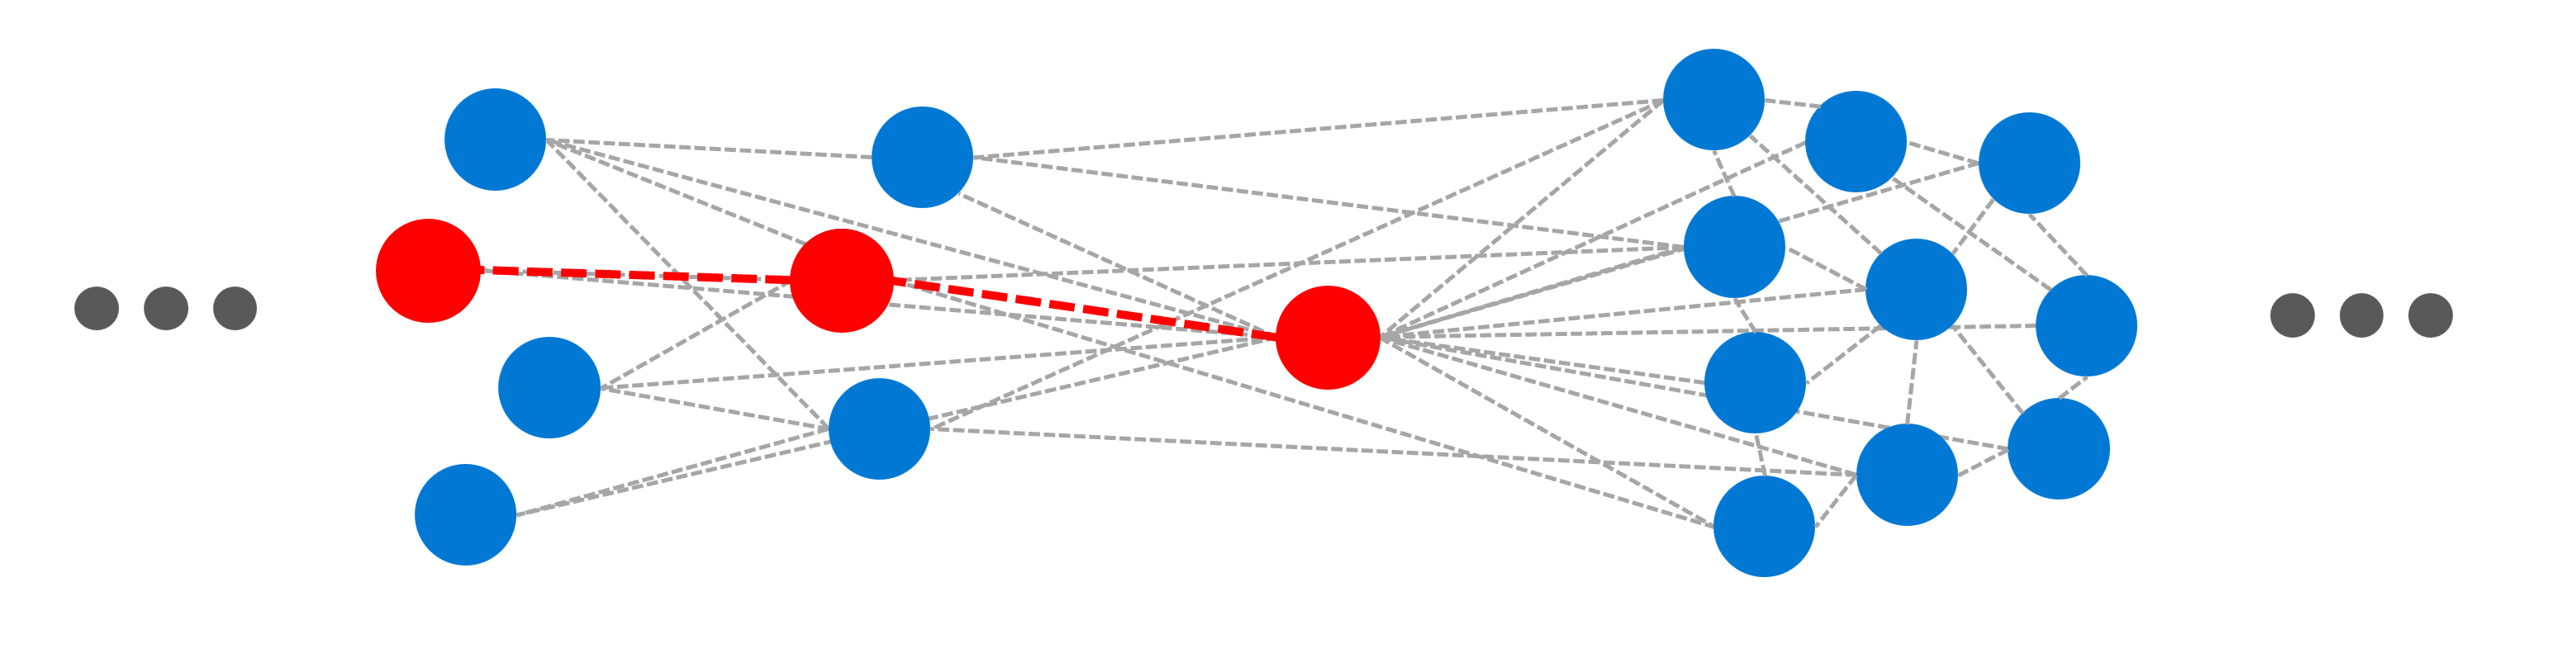
Questa dinamica è amplificata da due realtà:
- Relazioni di controllo transitivo: se A controlla B e B controlla C, A controlla in modo efficace C.
- Accesso senza attriti per la produttività: le organizzazioni abilitano intenzionalmente percorsi di accesso estesi per favorire la rapidità operativa, il che può anche ampliare il raggio d'azione di un attaccante se non vengono governati rigorosamente.
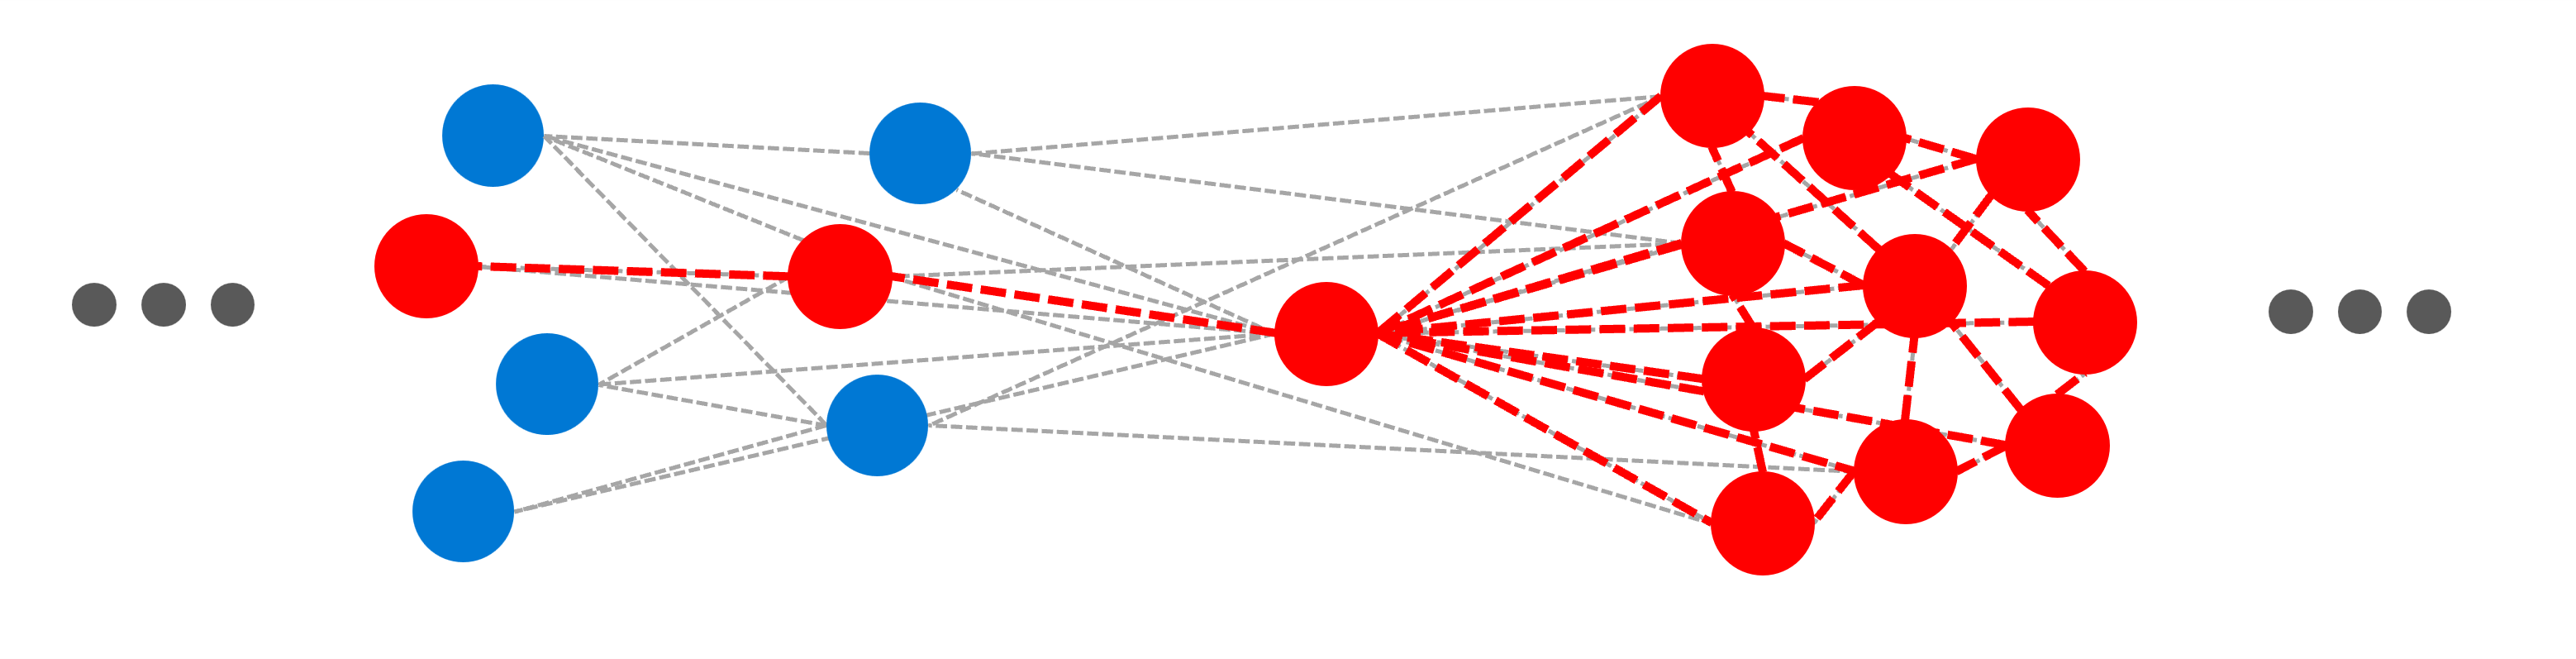
I tre principi Zero Trust riducono questo rischio modellando sia la strategia a livello di sistema che i controlli per relazione.
Applicare insieme il principio di presumere la compromissione e l'abilitazione aziendale
Le organizzazioni devono raggiungere obiettivi aziendali pur operando in modo sicuro in ambienti in cui possono verificarsi attacchi e guasti. Si supponga che la compromissione stabilisca questa realtà di sicurezza come vincolo di progettazione, mentre l'abilitazione aziendale garantisce che la sicurezza supporti anziché inutilmente impedisca la missione dell'organizzazione.
Insieme, queste idee incoraggiano le organizzazioni a progettare sistemi che consentano l'attività aziendale necessaria, limitando al tempo stesso la probabilità e l'impatto della compromissione.
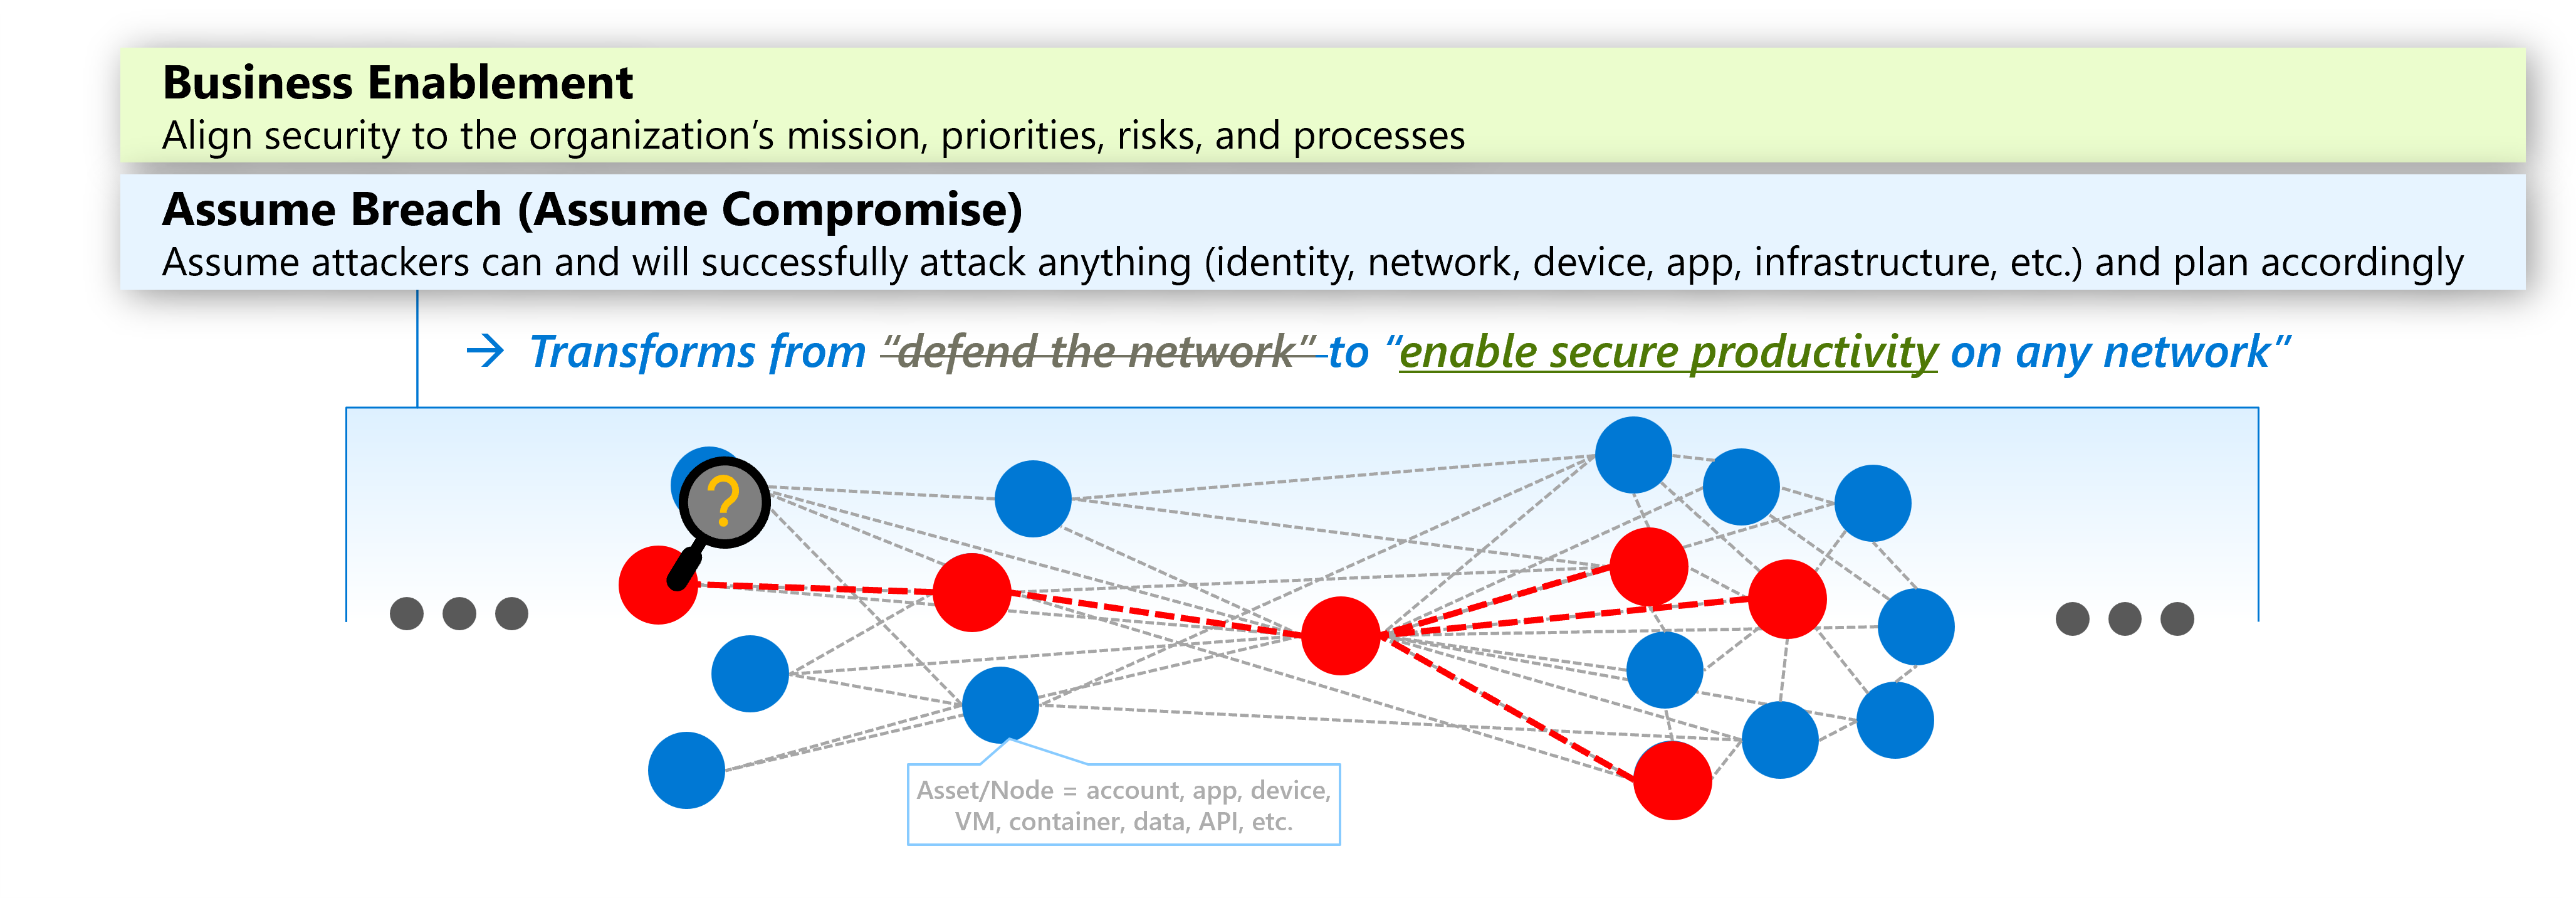
Applicare la verifica in modo esplicito e il privilegio minimo per ogni relazione
Gli altri due principi si applicano a ogni entità e ai relativi percorsi di controllo in ingresso e in uscita:
- Verificare che la superficie di attacco riduca in modo esplicito la superficie di attacco convalidando le decisioni di attendibilità con tutti i dati di telemetria e del contesto pertinenti.
- Il privilegio minimo riduce la portata dei danni limitando l'accesso permanente e le relazioni di controllo non necessarie.
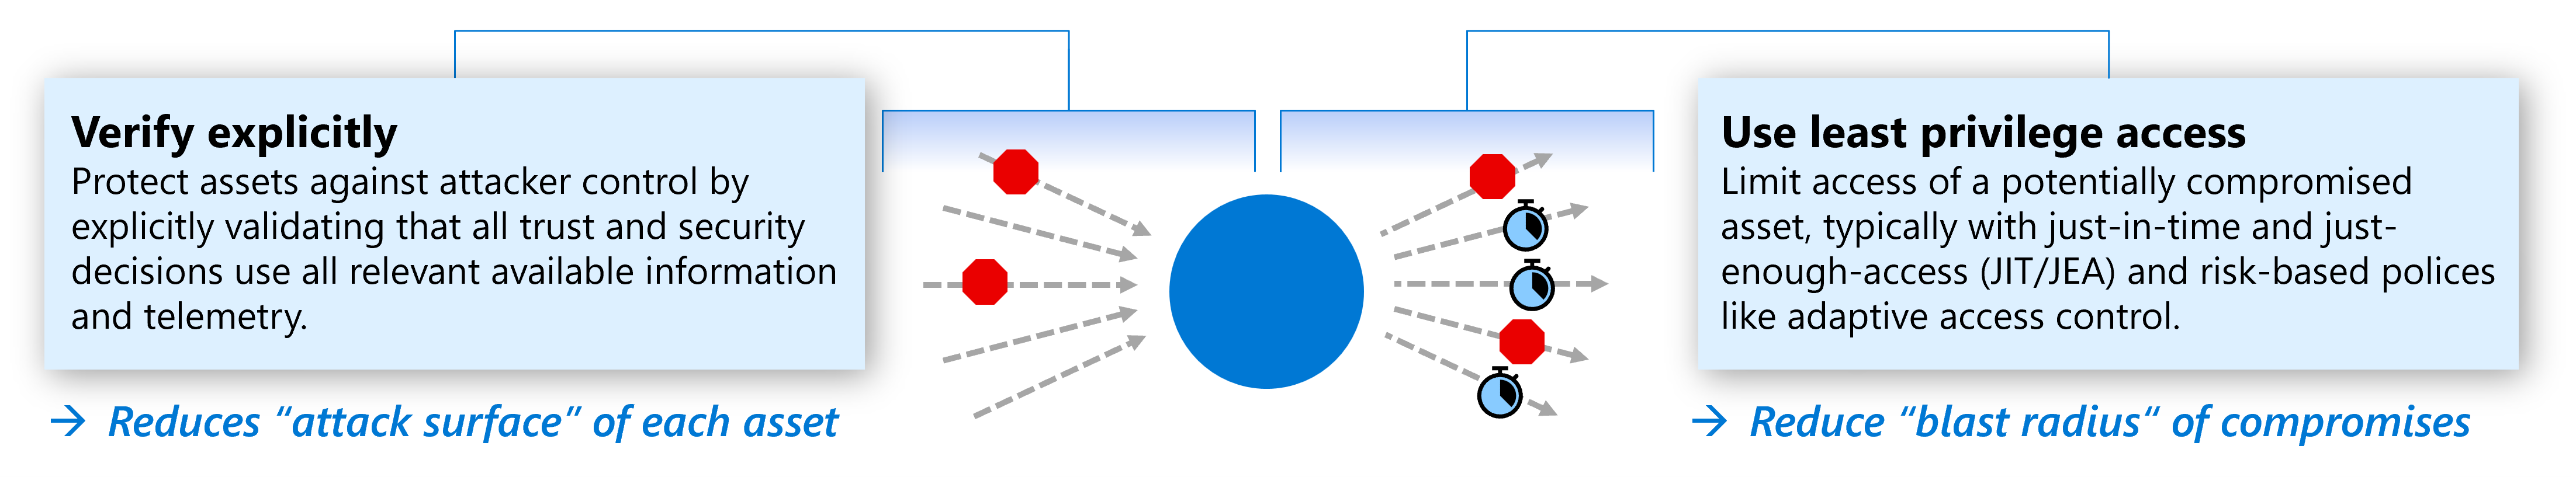
A seconda della tecnologia e dello scenario, questi principi possono essere implementati tramite approcci come:
- Accesso con privilegi minimi (JEA) per l'autorizzazione limitata al ruolo.
- Accesso JIT (Just-In-Time Access) per l'elevazione con limiti di tempo.
- Applicazione e rivalutazione dei criteri basati sul rischio man mano che cambiano le condizioni.
- Segmentazione e isolamento che vincolano i potenziali percorsi di attacco.
- Monitoraggio e rilevamento che identificano comportamenti imprevisti o dannosi.
Mettere in discussione gli assunti tradizionali
Molti approcci di sicurezza tradizionali si basavano principalmente sui limiti di rete e trattavano in modo diverso i sistemi o le attività all'interno di un perimetro attendibile rispetto a quelli esterni.
Questi controlli rimangono utili, ma la sola posizione di rete non è più una base sufficiente per la fiducia. Gli ambienti moderni si estendono su servizi cloud, endpoint, identità, applicazioni, dati, infrastruttura, tecnologia operativa e carichi di lavoro di intelligenza artificiale. Gli utenti malintenzionati possono anche usare credenziali legittime, sessioni, applicazioni, strumenti e relazioni amministrative per spostarsi in questi ambienti.
Zero Trust mette in discussione la fiducia implicita:
- Prendere decisioni di attendibilità in modo esplicito anziché ereditarle dalla posizione o dalla proprietà.
- Uso del contesto e del rischio correnti per informare le decisioni relative alla sicurezza.
- Limitare i privilegi e le relazioni di controllo per ridurre i percorsi di attacco e il raggio di esplosione.
- Progettare per il rilevamento, il contenimento, la risposta e il ripristino quando si verifica una compromissione.
- Trattare la sicurezza come responsabilità organizzativa supportata da tecnologie, persone e processi.

Cambiamenti chiave
L'applicazione di principi Zero Trust determina diversi cambiamenti più ampi nel modo in cui le organizzazioni si avvicinano alla sicurezza:
La protezione segue l'asset e le relative relazioni
Gli asset non sono intrinsecamente protetti in base al luogo in cui si trovano. Proteggerli in base al valore, alla riservatezza, all'esposizione, alle dipendenze e alle relazioni con altre entità.
L'attendibilità è esplicita e contestuale
Non presupporre che un'identità, un dispositivo, un carico di lavoro, una connessione di rete o un'altra entità sia considerata attendibile semplicemente a causa della posizione, della proprietà o dell'attività precedente. Usare le informazioni pertinenti per prendere decisioni sulla sicurezza.
Le relazioni tra privilegi e controlli sono vincolate
Ridurre i privilegi permanenti non necessari e limitare i percorsi attraverso i quali la compromissione di un'entità può influire su altre entità.
La compromissione è prevista
Prevenire gli attacchi laddove possibile, progettando anche controlli e operazioni per rilevare, contenere, rispondere e recuperare dalla compromissione.
La sicurezza include tecnologia, persone e processi
I controlli tecnici da soli non possono affrontare ogni fonte di rischio. Il comportamento umano, le pratiche operative, l'architettura, i processi e la tecnologia influenzano tutti i risultati della sicurezza.
La sicurezza consente risultati aziendali
Zero Trust non cerca di eliminare l'accesso, la connettività o la collaborazione. Consente alle organizzazioni di fornire l'accesso e le funzionalità necessarie per l'azienda, gestendo deliberatamente il rischio di sicurezza associato.
Applicare principi Zero Trust con SAF
L'adozione di Zero Trust è un impegno incrementale in corso. Ogni organizzazione inizia da un luogo diverso in base alle priorità aziendali, al profilo di rischio, alla maturità della sicurezza, all'ambiente tecnologico e a investimenti esistenti.
L'Microsoft Security Adoption Framework (SAF) usa Zero Trust come set fondamentale di principi di sicurezza anziché considerarlo come una singola architettura tecnologica o progetto di implementazione. SAF connette questi principi alle priorità aziendali, alle procedure di sicurezza e all'implementazione tecnica.
SAF lo fa tramite tre componenti complementari:
Scenari aziendali
Aiutare i leader a identificare e classificare in ordine di priorità i risultati importanti della sicurezza in base al rischio aziendale e di sicurezza.
Discipline di sicurezza
Aiutare i team a creare la strategia, l'architettura, i processi, le funzionalità e le procedure operative necessarie per ottenere tali risultati.
Pilastri tecnologici
Applicare principi di sicurezza ad aree tecnologiche come identità, endpoint, applicazioni, dati, infrastruttura, reti e carichi di lavoro di intelligenza artificiale.

Passaggi successivi
- Per iniziare a usare l'adozione strutturata, seguire il nostro percorso SAF.
- Per approfondire i risultati critici della sicurezza, iniziare con gli scenari aziendali.
- Per iniziare la valutazione della tua attuale postura Zero Trust, avvia valutazione Zero Trust.
- Per approfondire direttamente l'implementazione, esaminare l'implementazione di soluzioni tecniche.
- Per i mapping di standard e framework, iniziare con gli standard e i framework di sicurezza.